
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/jun-5heng/cve-2021-44228
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubjun-5heng/cve-2021-44228

CVE-2021-44228

Exploite la vulnérabilité Log4Shell (CVE-2021-44228) dans Log4j2 via une injection JNDI pour exécuter du code à distance sur des applications web vulnérables.

Voir le dépôt
16il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2021-44228

Exécution de commande RCE du composant Log4j2

Code par : Jun_sheng @ Laboratoire de sécurité réseau Orange

Laboratoire de sécurité réseau Orange https://0range.team/

0x00 Aperçu des risques

Cet outil est réservé aux tests de sécurité autorisés. Toute attaque non autorisée contre des sites est interdite.

Lire en ligne la Loi de la République populaire de Chine sur la cybersécurité

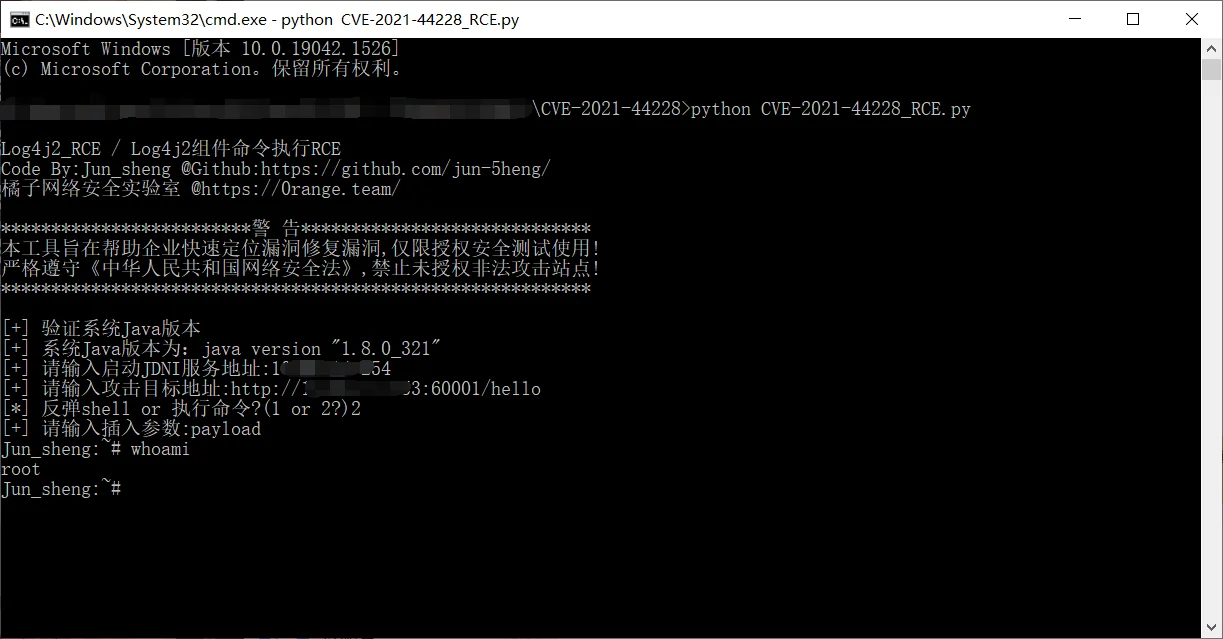
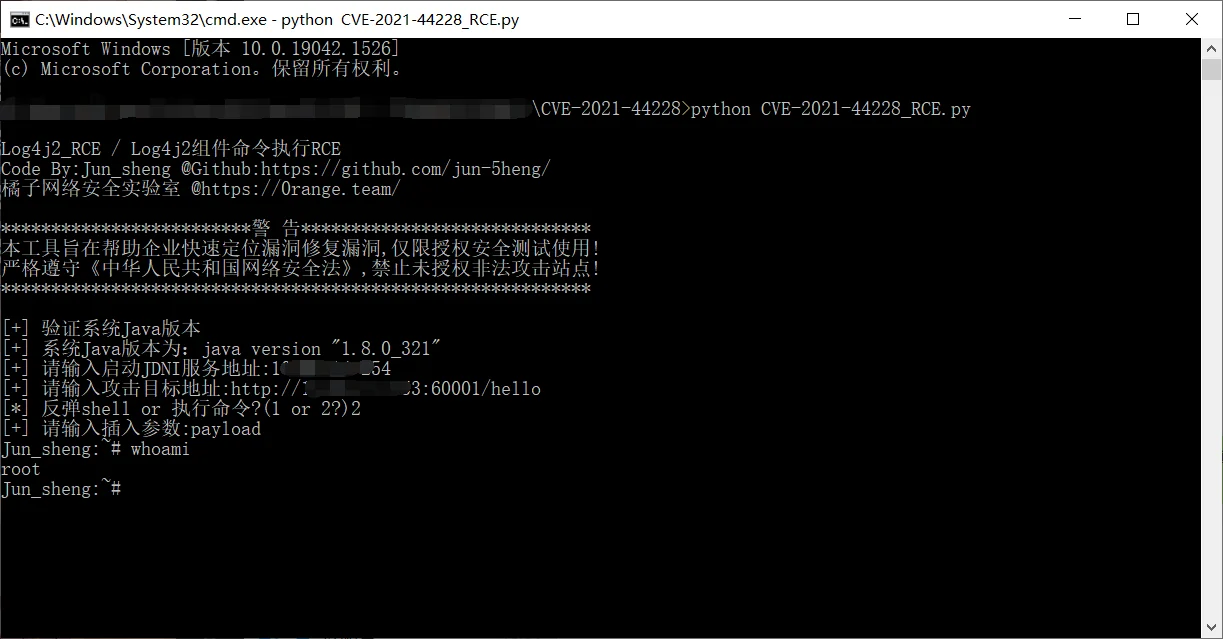
0x01 Utilisation de l'outil

Invite lors de l'exécution

0x02 Remarques

Cet outil fait appel à un outil d'injection JNDI pour mener l'attaque de la vulnérabilité.

Veuillez saisir le chemin complet de l'adresse cible !

Veuillez saisir les paramètres que vous pensez susceptibles de présenter une vulnérabilité !

Si nécessaire, modifiez le contenu du script selon vos besoins !

Veuillez indiquer la source en cas de reproduction !

0x03 Problèmes et bugs

Pour tout bug, veuillez soumettre une issue. Je les examinerai dès que possible.

Télécharger l’outil