 joelgmsec/invoke-stealth
Simple & puissant obfuscateur de scripts PowerShell


Invoke-Stealth est un obfuscateur de scripts PowerShell simple et puissant.
Cet outil vous aide à automatiser le processus d'obfuscation de tout script écrit en PowerShell avec différentes techniques. Vous pouvez les utiliser séparément, ensemble ou toutes successivement avec facilité, sous Windows ou Linux.
*Requis pour utiliser toutes les fonctionnalités
Il est recommandé de cloner le dépôt complet ou de télécharger le fichier zip. Vous pouvez le faire en exécutant la commande suivante :
git clone https://github.com/JoelGMSec/Invoke-Stealth.git
Vous pouvez également télécharger la version limitée comme suit :
powershell iwr -useb https://darkbyte.net/invoke-stealth.php -outfile Invoke-Stealth.ps1
.\Invoke-Stealth.ps1 -help

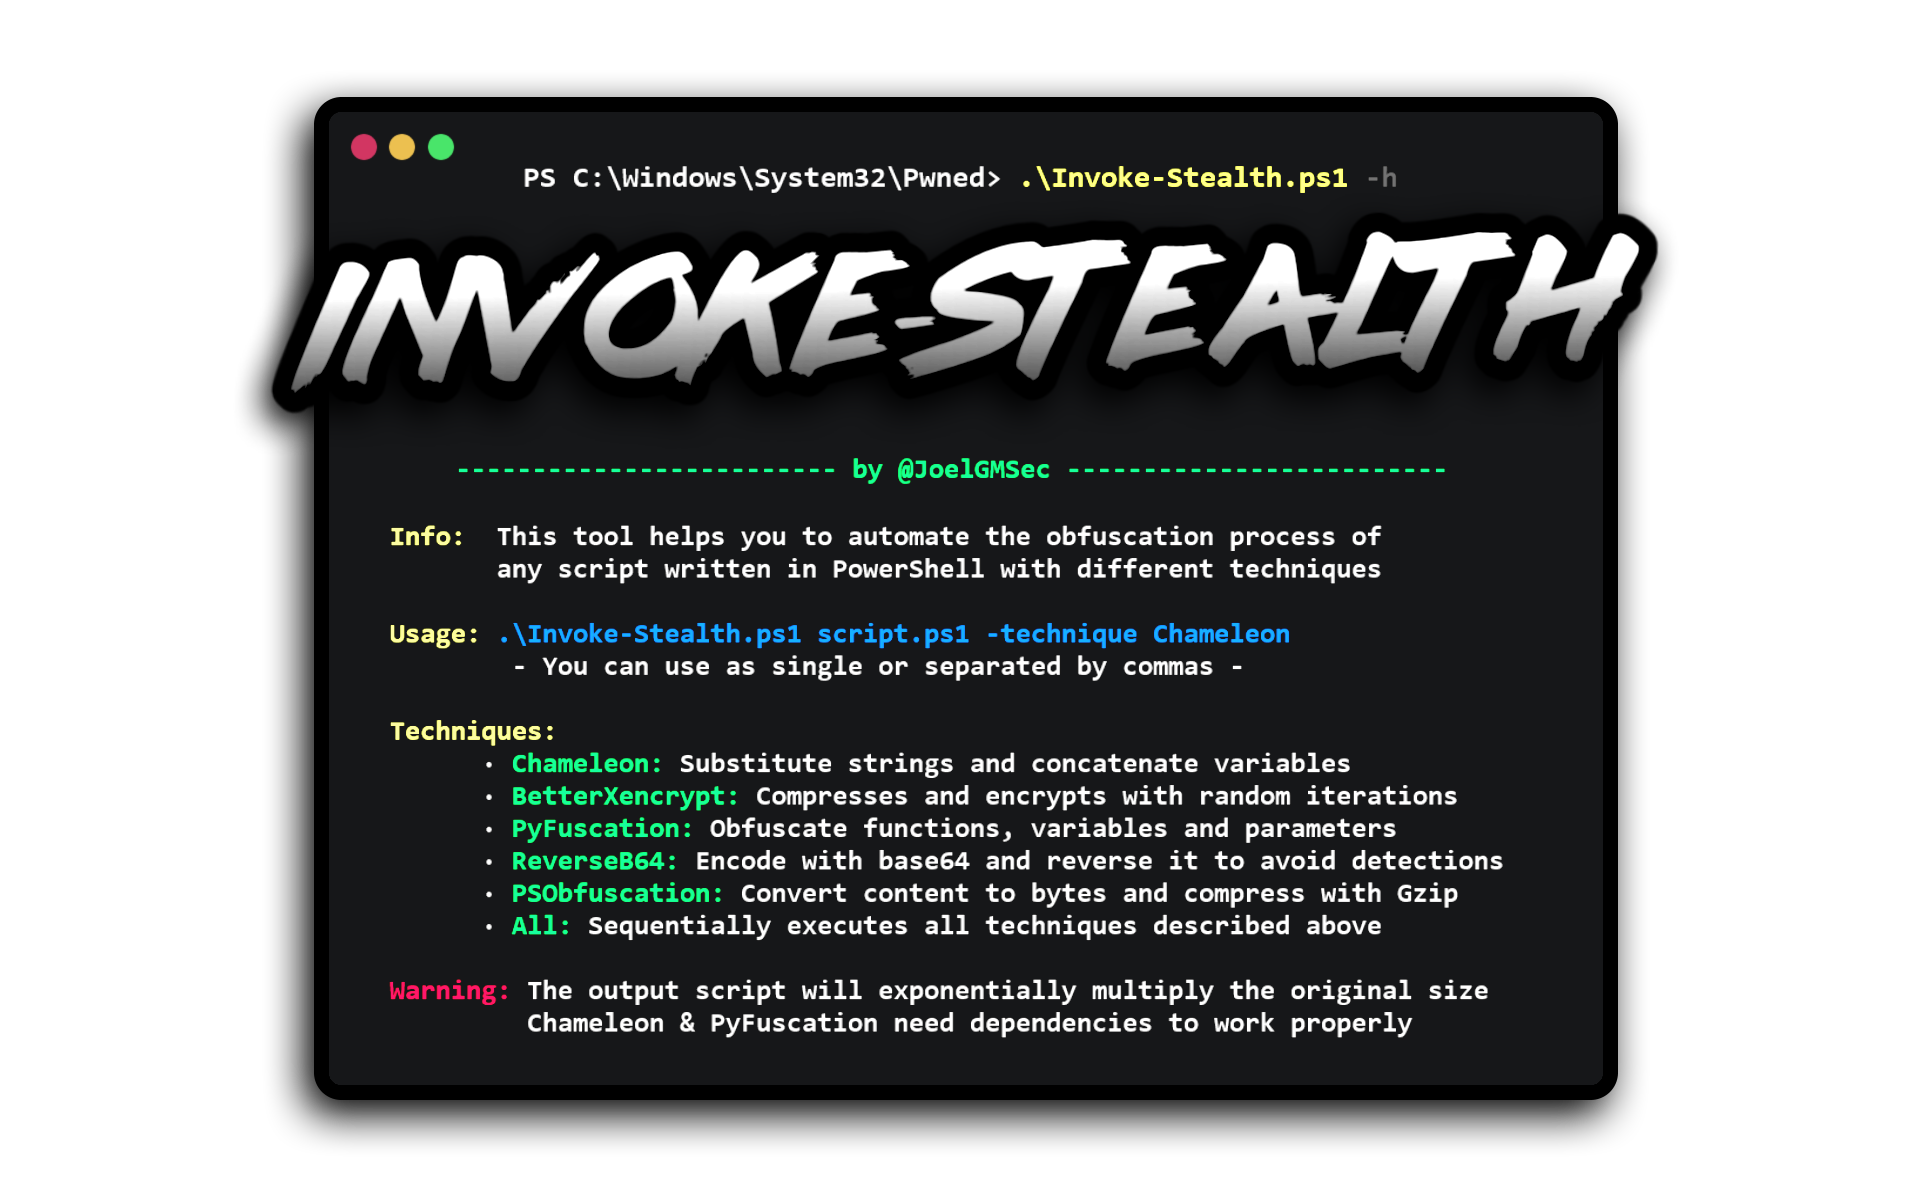
Info:  Cet outil vous aide à automatiser le processus d'obfuscation de
       tout script écrit en PowerShell avec différentes techniques

Utilisation: .\Invoke-Stealth.ps1 script.ps1 -technique Chimera
         - Vous pouvez les utiliser individuellement ou séparés par des virgules -

Techniques:
       · Chameleon : Remplace les chaînes et concatène les variables
       · BetterXencrypt : Compresse et chiffre avec des itérations aléatoires
       · PyFuscation : Obfusque les fonctions, les variables et les paramètres
       · ReverseB64 : Encode en base64 et inverse pour éviter les détections
       · PSObfuscation : Convertit le contenu en octets et encode avec Gzip
       · All : Exécute séquentiellement toutes les techniques décrites ci-dessus

Avertissement : Le script de sortie multipliera de manière exponentielle la taille d'origine
         Chameleon et PyFuscation nécessitent Python3 pour fonctionner correctement
https://darkbyte.net/ofuscando-scripts-de-powershell-con-invoke-stealth
Ce projet est sous licence GNU 3.0 - voir le fichier LICENSE pour plus de détails.
Ce script a été créé et conçu de toutes pièces par Joel Gámez Molina // @JoelGMSec
Certains modules utilisent du code, des scripts et des outils de tierces parties, notamment :
• Chameleon par klezVirus --> https://github.com/klezVirus/chameleon
• BetterXencrypt par GetRektBoy724 --> https://github.com/GetRektBoy724/BetterXencrypt
• PyFuscation par CBHue --> https://github.com/CBHue/PyFuscation
• PSObfuscation par gh0x0st --> https://github.com/gh0x0st/Invoke-PSObfuscation
Ce logiciel n'offre aucune garantie. Son utilisation est exclusive pour des environnements éducatifs et/ou des audits de sécurité avec le consentement correspondant du client. Je ne suis pas responsable de son utilisation abusive ou de tout dommage éventuel causé par celui-ci.
Pour plus d'informations, vous pouvez me trouver sur Twitter sous @JoelGMSec et sur mon blog darkbyte.net.
Vous pouvez soutenir mon travail en m'offrant un café :

