 ishannaik/cloakbin
Pastebin chiffré à connaissance zéro. Vos données sont chiffrées avant de quitter votre navigateur.


Vos données sont chiffrées dans votre navigateur avant de quitter votre machine. Le serveur ne stocke jamais que du texte chiffré.


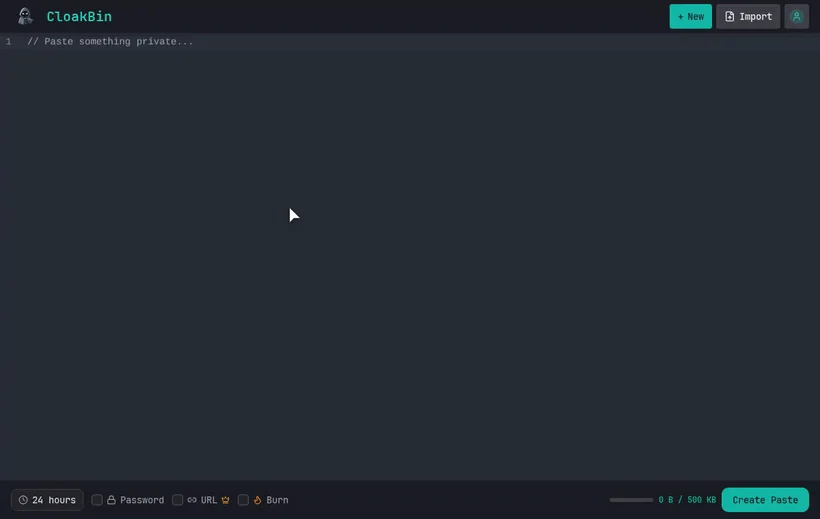
Démo en ligne • Signaler un bug • Demander une fonctionnalité
Partagez un secret directement depuis votre terminal. Il est chiffré sur votre machine avant tout envoi :
echo "my-api-key" | npx cloakbin
⭐ Vous trouvez CloakBin utile ? Ajoutez une étoile au dépôt pour que davantage de personnes le découvrent.
Les pastebins traditionnels stockent vos données en clair. Les administrateurs du serveur, les pirates ou toute personne ayant accès à la base de données peuvent lire tout ce que vous partagez.
CloakBin chiffre tout dans votre navigateur avant que cela n'atteigne le serveur.
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
La clé de chiffrement réside dans le fragment d'URL (#), que les navigateurs n'envoient jamais aux serveurs. Volez notre base de données et vous obtenez un texte chiffré que vous ne pouvez pas lire.
| Composant | Ce qu'il voit |
|---|---|
| Votre navigateur | ✅ Texte en clair (vous le contrôlez) |
| Réseau/FAI | 🔒 Texte chiffré uniquement |
| Serveur CloakBin | 🔒 Texte chiffré uniquement |
| Base de données | 🔒 Texte chiffré uniquement |
| Destinataire de l'URL | ✅ Texte en clair (il possède la clé) |
Détails cryptographiques :
crypto.getRandomValues)Description complète de l'architecture (formats de texte chiffré, clés de fragment, modèle de menace) : docs/SECURITY-MODEL.md. Signalement de vulnérabilités : SECURITY.md.
Vous pouvez vérifier vous-même la garantie, dans votre navigateur :
POST sortante qui enregistre la colle et regardez son corps de requête. Vous ne verrez que du texte chiffré et un sel, jamais votre texte en clair, et jamais la clé de chiffrement.# (le fragment d'URL). Selon la norme web, les navigateurs n'envoient jamais le fragment au serveur. Il reste côté client.#fragment.La clé n'existe que dans le fragment et dans le navigateur de votre destinataire. Le serveur, sa base de données et quiconque sur le réseau voient des blocs chiffrés. Aucun chemin de code côté serveur ne peut lire votre contenu, donc une assignation à comparaître ne révèle que du texte chiffré et rien de plus.
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
Ouvrir http://localhost:5173
La CI exécute pnpm run type-coverage pour détecter les régressions dans la couverture des sources typées.
La base de référence actuelle des sources est de 93,22 %, les types de routes générés dans .svelte-kit étant ignorés,
le seuil échoue donc en dessous de 93 %.
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| Couche | Technologie |
|---|---|
| Framework | SvelteKit 2.0, Svelte 5 |
| Langage | TypeScript |
| Styling | Tailwind CSS 4.0 |
| Base de données | MongoDB |
| Chiffrement | Web Crypto API |
| Éditeur | CodeMirror 6 |
| Hébergement | Vercel |
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

