
 iocx-dev/iocx
Un moteur d’analyse statique extensible et déterministe qui extrait des IOC à haute signalétique depuis des binaires PE et du texte, conçu pour l’automatisation des SOC et les pipelines modernes d’analyse des menaces.

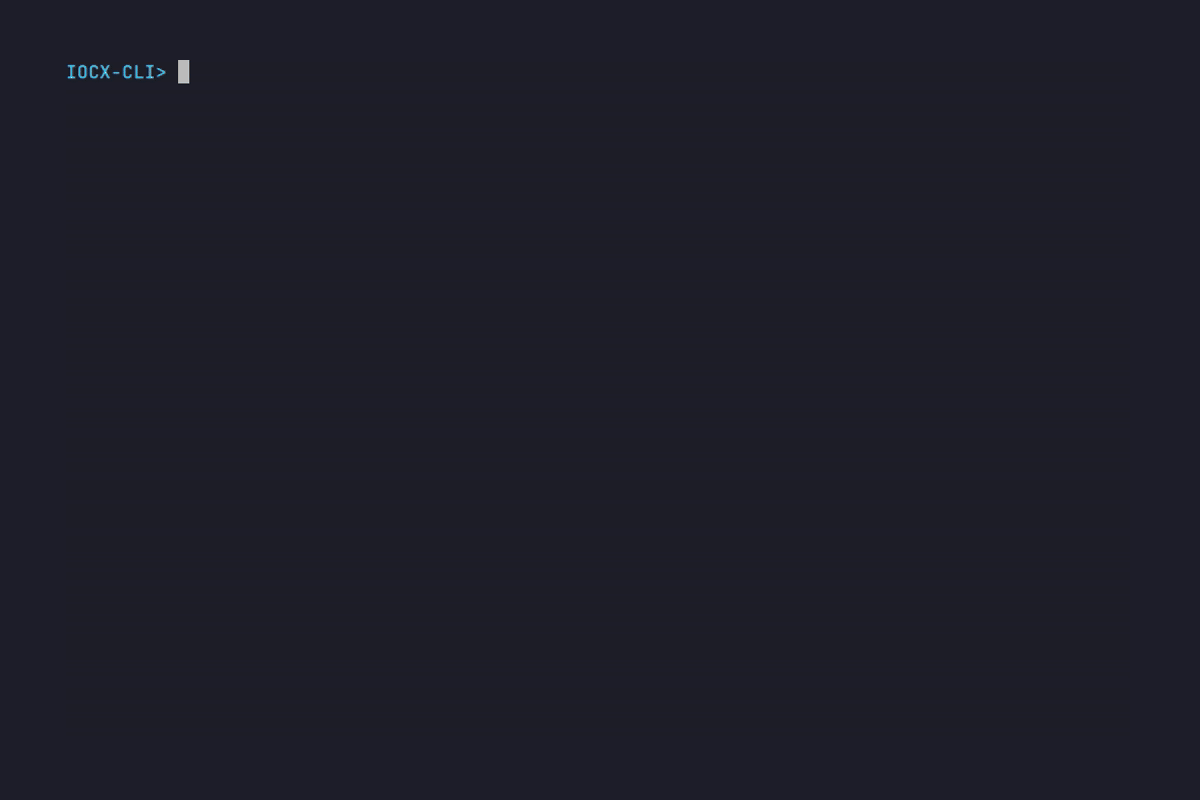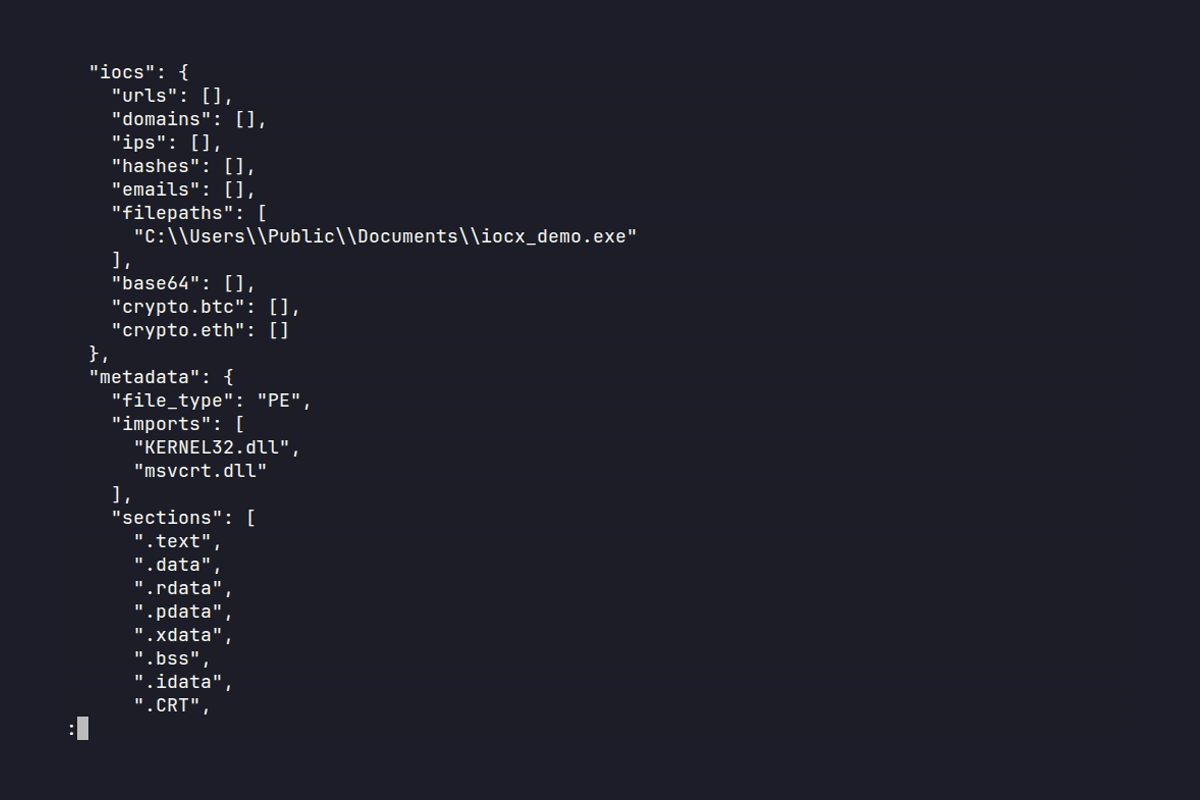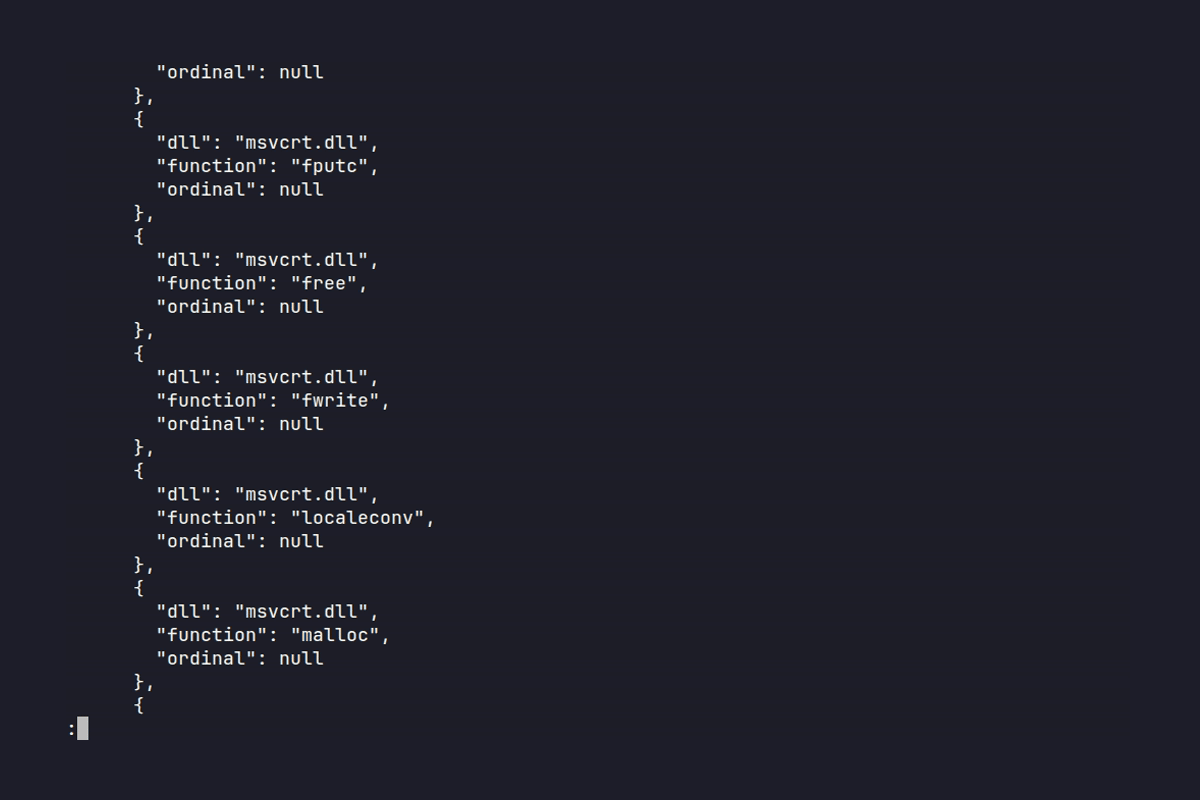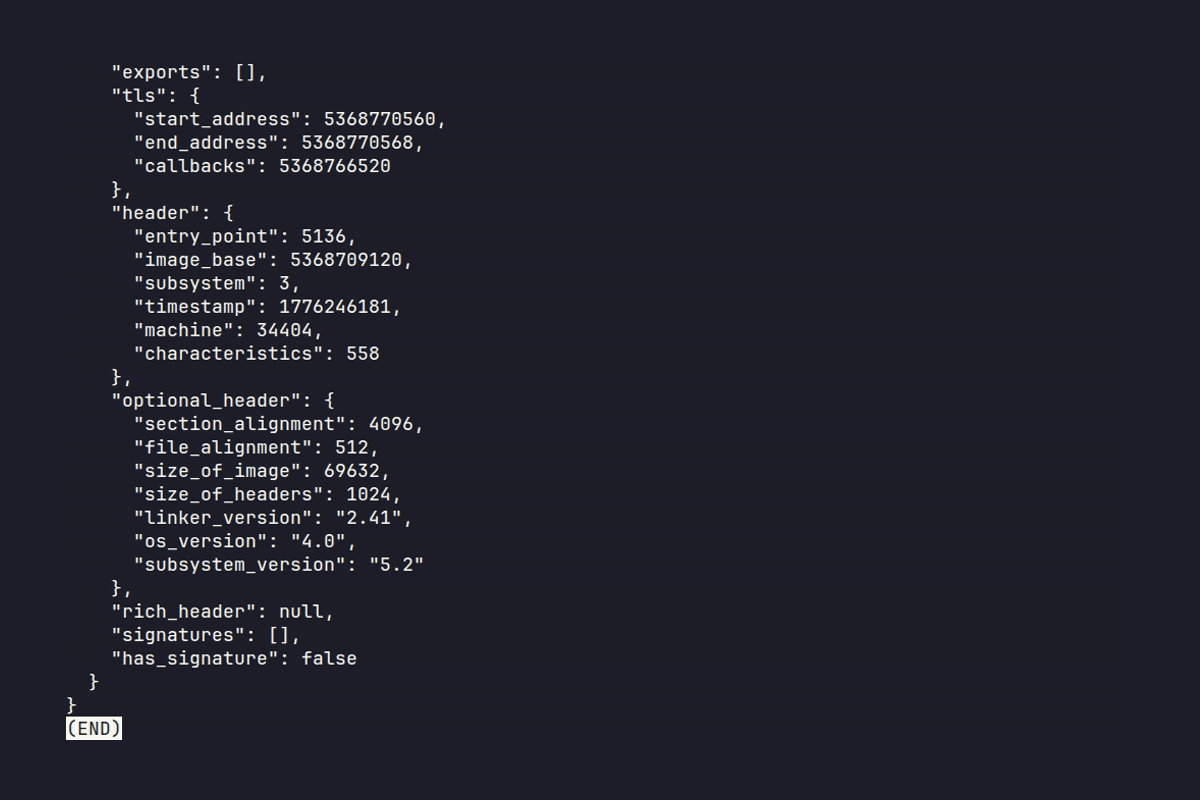
Extraction statique d'IOC à partir d'un fichier PE à l'aide de la CLI IOCX



Ceci est le moteur IOCX original pour l'extraction statique déterministe d'IOC et l'analyse PE. Tout autre dépôt utilisant le nom « iocx » n'est pas affilié à ce projet.
Liens officiels :
Les malwares modernes sont adversariaux par défaut — malformés, évasifs et conçus pour mettre en échec les extracteurs naïfs.
IOCX est conçu pour les environnements où la correction et le déterminisme comptent réellement.
IOCX est le moteur officiel d'extraction statique d'IOC — un système déterministe et conscient du binaire, conçu pour le DFIR, l'automatisation SOC, la sécurité CI/CD et les pipelines de threat-intel à grande échelle.
Contrairement aux extracteurs uniquement basés sur des regex ou aux outils dépendants d'une sandbox, IOCX effectue :
C'est un composant central de l'écosystème MalX Labs pour une analyse des menaces moderne et évolutive.
echo "http://malicious.example" | iocx -
Ou analysez un fichier PE en toute sécurité :
iocx suspicious.exe -a deep
Les équipes de sécurité font face à trois problèmes persistants :
IOCX résout cela avec un moteur déterministe, uniquement statique, conçu pour l'automatisation, la sécurité et l'échelle.
IOCX n'est intentionnellement pas :
Il n'exécute jamais de code non fiable. Il n'effectue jamais d'analyse dynamique. Il est uniquement statique par conception — pour la sécurité, le déterminisme et la compatibilité CI/CD.
IOCX est conçu pour les réalités des malwares modernes, et non pour les hypothèses des outils hérités.
Une sortie stable et reproductible — sans aléatoire, sans volatilité.
L'exécution est dangereuse. L'analyse statique est prévisible, évolutive et adaptée à la CI.
PE malformés, RVA corrompus, chaînes hostiles — IOCX les traite comme des entrées normales.
Les systèmes en aval ne devraient jamais casser lors d'une mise à niveau.
150–300 Mo/s sur du texte brut. 6–15 Mo/s sur des PE typiques. Prévisible même sous une charge adversariale dans le pire des cas.
Ces engagements découlent d'une méthodologie de recherche publiée pour l'analyse structurelle des PE — construction déterministe de fixtures, discipline du single-anomaly et comportement du loader Windows comme oracle de correction. Voir docs/methodology.md pour la méthodologie complète, et paax.dev pour la taxonomie élargie des PE adversariaux et la suite commerciale de fixtures.
| Capacité | IOCX | Extracteurs IOC typiques | Outils Sandbox / Dynamiques |
|---|---|---|---|
| Sécurité | Zéro-exécution, uniquement statique | Uniquement regex, aucune sécurité binaire | Exécute du code non fiable (haut risque) |
| Déterminisme | Sortie entièrement déterministe | Non déterministe sous bruit | Non déterministe par conception |
| Conscience du binaire | Analyse PE complète, heuristiques | Aucun support binaire | Oui, mais dangereux + lent |
| Résilience adversariale | Testé contre des PE malformés, chaînes hostiles | Facilement contourné | Plante ou classe mal souvent |
| Performance | 150–300 Mo/s (texte), 6–15 Mo/s (PE) | Très variable | Extrêmement lent |
| Adapté à la CI/CD | Oui — sûr, déterministe, rapide | Partiel | Non — dangereux pour les pipelines |
| Stabilité du schéma | Garantie | Rare | Aucune |
En bref : IOCX est conçu pour la réalité adversariale concrète, pas pour des entrées idéalisées.
150–300 Mo/s de débit soutenu Chemin rapide — sans analyse PE.
| Détecteur | Temps pour 1 Mo | Débit |
|---|---|---|
| Crypto | 0.0037 s | ~270 Mo/s |
| Filepaths | 0.0041 s | ~250 Mo/s |
| IP | 0.0065 s | ~156 Mo/s |
| Domains | 0.0035 s | ~300 Mo/s |
