Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
imMapper — Démonstration de l'abus du pilote vulnérable AmdTools64.sys pour des lectures/écritures physiques (R/W). | Kitploit
Outils/GitHubGitHub/ioallocate/immapper
Analyse des VulnérabilitésExploitationSécurité MatérielleApprentissage et ÉducationExploitation de Binaires
GitHubioallocate/immapper

imMapper

Démonstration de l'abus du pilote vulnérable AmdTools64.sys pour des lectures/écritures physiques (R/W).

Voir le dépôt
201123il y a 2 moisPas encore vérifié
Partager

imMapper

  • Une démonstration sur la façon d'abuser du pilote vulnérable AmdTools64. Le pilote a la capacité de (uniquement) lire/écrire la mémoire de l'espace noyau, ainsi que de lire/écrire le MSR. Cela nécessite des privilèges administrateur. Le pilote est distribué via l'outil RGBFusion-2.

Point d'exclamation

  • Cette démonstration est uniquement à des fins d'apprentissage, et je décourage toute utilisation abusive de cette vulnérabilité. Au 25/08/2026, il n'existe aucun CVE valide et aucun n'est en cours, tout futur CVE ne sera pas attribué à l'auteur original, c'est-à-dire moi.

Point d'interrogation

  • Je suis tombé sur ce pilote en parcourant d'anciens messages privés sur Discord, j'ai trouvé un message intéressant de sigwl me montrant son pilote vulnérable appelé « RGBMini », ce qui m'a poussé à rechercher d'autres pilotes potentiellement vulnérables dans ce thème.
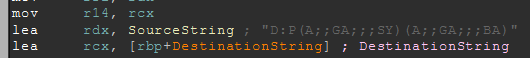
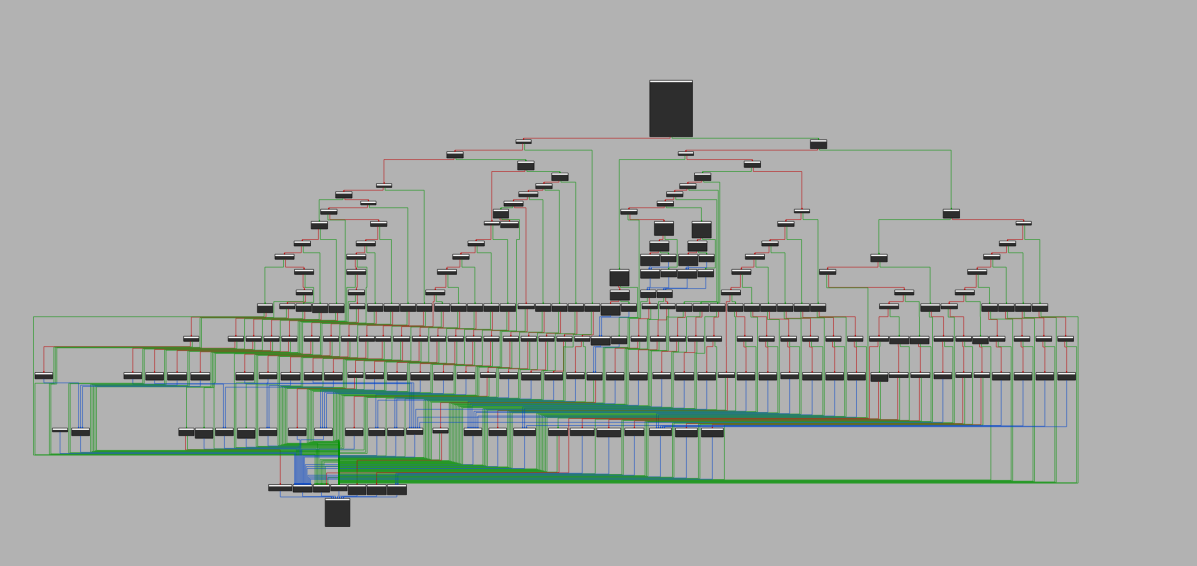
  • À l'adresse 0x140005380, l'objet de périphérique est enregistré avec le SDDL D:P(A;;GA;;;SY)(A;;GA;;;BA), ce qui signifie que seuls le système et les administrateurs peuvent ouvrir un handle. Le gestionnaire de dispatch à 0x1400058D8, c'est là que réside la vulnérabilité. Il fournit au mode utilisateur les paramètres d'opérations dangereuses, comme lors de la lecture et de l'écriture de la mémoire physique, au lieu de vérifier la plage et la taille, rien n'est validé et tout est transmis depuis le mode utilisateur.
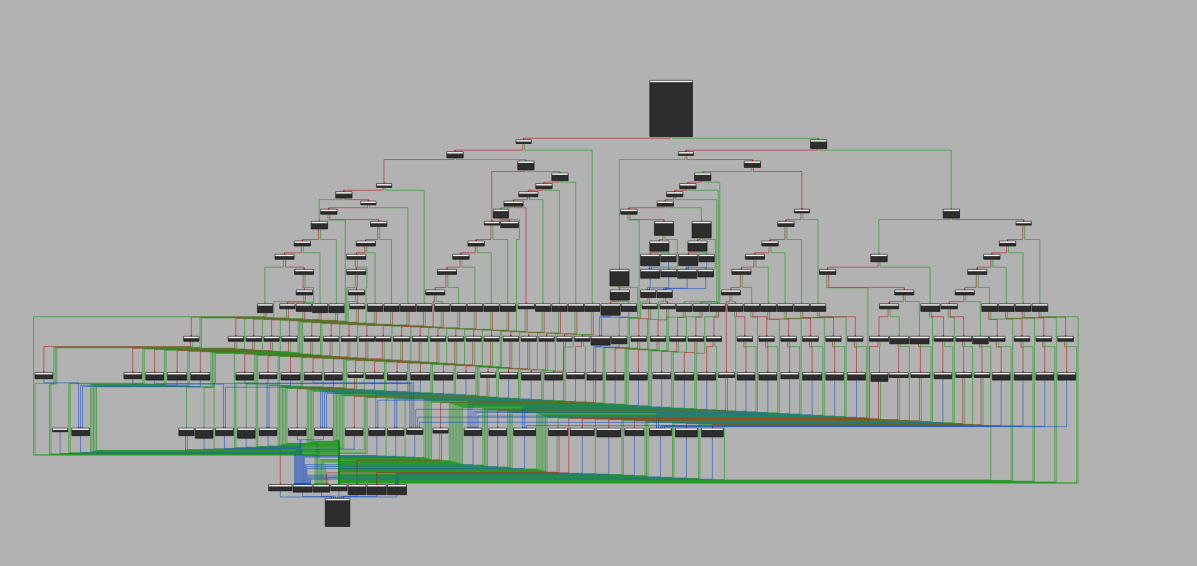

Asset/SDDLSnippet Asset/DispatcherSnippet

Ajouter

  • IDA

À

  • Je remercie Leo pour son aide sur les utilitaires de ce projet.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →