 infernosalex/cve-2023-45612-poc
Preuve de concept démontrant la vulnérabilité XXE dans JetBrains Ktor < 2.3.5 via XML ContentNegotiation, avec des directives de prévention et une analyse basée sur OWASP.

Dans JetBrains Ktor avant la version 2.3.5, la configuration par défaut de ContentNegotiation avec le format XML était vulnérable à une attaque XXE.
La vulnérabilité a été corrigée par @marychatte le 29 septembre 2023 (https://github.com/ktorio/ktor/pull/3770). Cette vulnérabilité était causée par une attaque sur la chaîne d'approvisionnement basée sur une mauvaise configuration dans la bibliothèque externe xmlutil version 0.86.1.

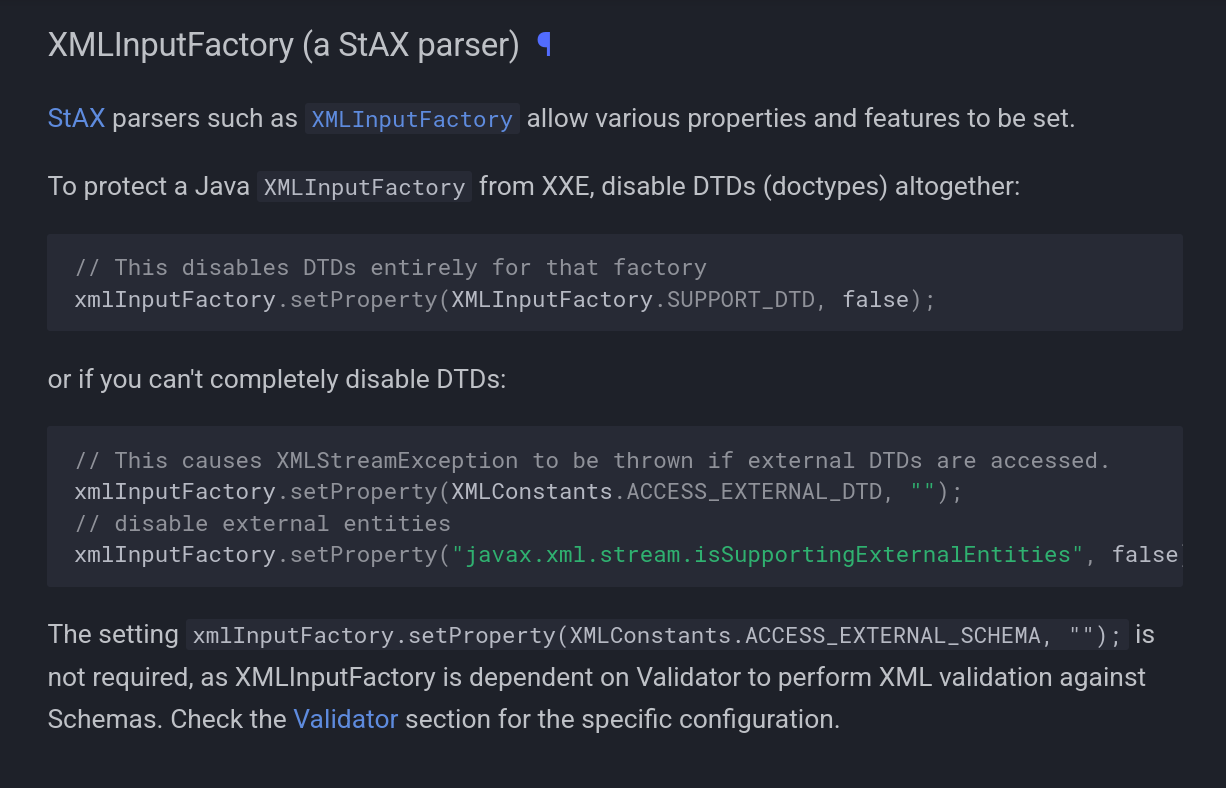
D'après le guide OWASP (https://cheatsheetseries.owasp.org/cheatsheets/XML_External_Entity_Prevention_Cheat_Sheet.html), le correctif n'est pas assez complet. J'ai trouvé une réponse intéressante ici (https://security.stackexchange.com/questions/260956/java-xxe-vulnerability) : L'objectif principal est de désactiver les DTD, cela constitue essentiellement la défense primaire contre cette attaque.