
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
WhacAMole — Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage mémoire et variables d'environnement. Dump, détecte et désassemble les hooks, shellcode, régions mémoire, modules et processus. | Kitploit
Outils/GitHubGitHub/ignacioj/whacamole
Gestion des Indicateurs de Compromission (IOC)Analyse Dynamique (Sandboxing)Criminalistique MémoireRétro-ingénierieShellcodeDébogueursAnalyse ForensiqueAnalyse de MalwareCriminalistique NumériqueAnalyse de BinairesRenseignement sur les Menaces
45425il y a 2 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Réponse aux Incidents
GitHubignacioj/whacamole

WhacAMole

Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage mémoire et variables d'environnement. Dump, détecte et désassemble les hooks, shellcode, régions mémoire, modules et processus.
Voir le dépôt
Partager

WhacAMole

WAM_logo

WhacAMole est un programme qui analyse les processus en mémoire de manière intégrale, détectant et signalant les anomalies liées aux malwares, et présentant et sauvegardant dans des fichiers toutes les informations pertinentes pour la vérification, la corrélation ou l'analyse, ainsi que le vidage des régions mémoire, des processus et des modules suspects. Pour y parvenir, il analyse non seulement les anomalies des régions mémoire des processus et des modules qu'ils chargent, mais il analyse également en profondeur tout l'espace mémoire utilisé par le processus. Actuellement, WhacAMole est capable d'identifier 67 alertes liées à un comportement malveillant ou qui ne peuvent être dues qu'à un malware. Il affiche plus de 70 propriétés des processus, de la mémoire et des modules, comparant nombre de leurs attributs lus en mémoire avec ceux qui apparaissent dans le fichier correspondant sur le disque, désassemble partiellement les régions mémoire suspectes et désassemble partiellement les fonctions exportées qui ont été modifiées en mémoire afin que les analystes puissent mener leurs propres investigations.
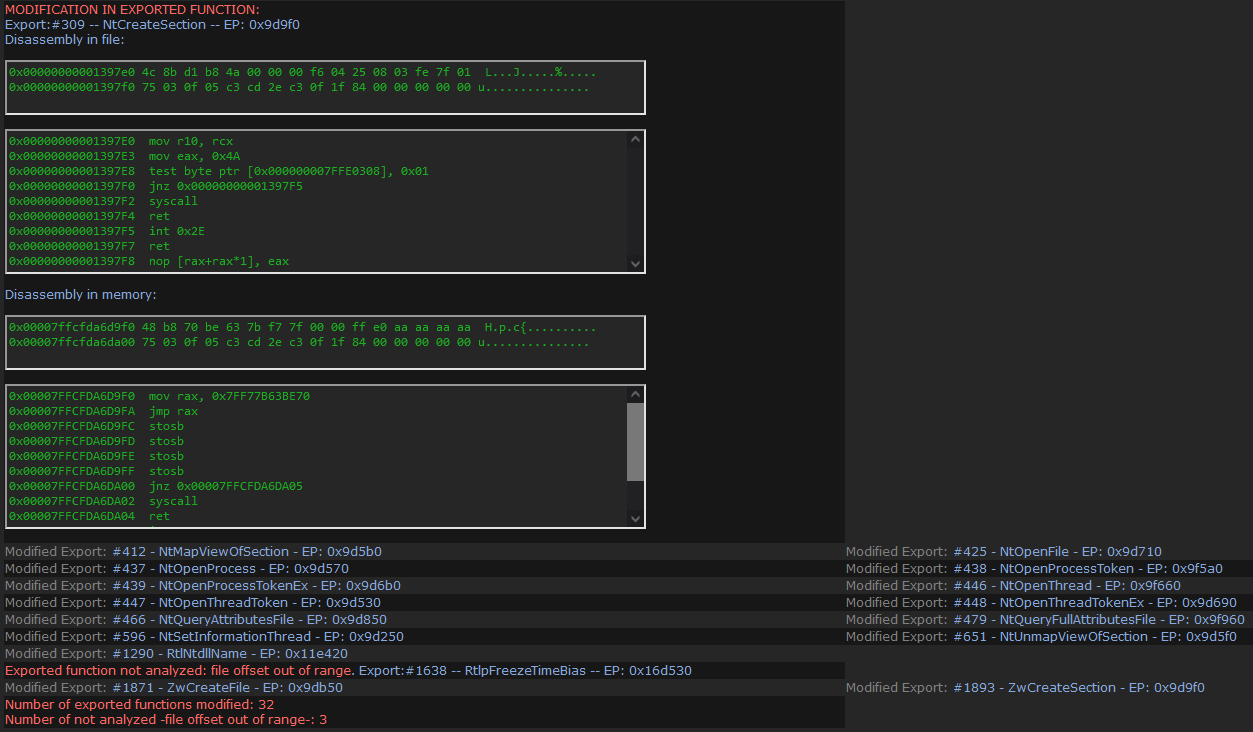
Modification de fonction par un malware

Contrairement à d'autres programmes similaires, il met à disposition des analystes toutes les informations pertinentes sur les processus, en étiquetant avec différentes alertes les caractéristiques liées aux malwares, afin qu'ils puissent effectuer leur propre analyse ou rechercher d'autres signes de l'existence de processus malveillants. Les alertes sont classées, selon leur dangerosité et le nombre de processus dans lesquels le même comportement apparaît, selon une échelle de six valeurs, reflétée dans le document HTML avec une échelle de couleurs, où 6 (couleur noire) est un indicateur de la probabilité la plus élevée que la caractéristique détectée soit due à un malware, et 1 (couleur grise) indique que, bien que le comportement soit anormal, de nombreux processus système présentent le même comportement observé :
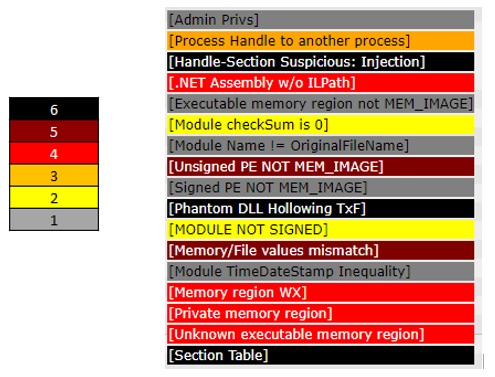
Codes de couleur

Pour faciliter le travail des analystes, les informations sont présentées à l'écran, dans un fichier HTML avec un panneau de navigation des processus analysés et dans des fichiers texte CSV. Dans le panneau latéral du document HTML, l'arborescence des processus est affichée, avec la couleur correspondant à l'alerte la plus élevée détectée dans ceux-ci, avec le lien hypertexte vers son emplacement dans le document, et avec la couleur bleue pour son PID s'il s'agit d'un processus 32 bits ou verte s'il s'agit d'un processus .NET. Les processus qui ont le Control Flow Guard (CFG) activé sont affichés en italique.
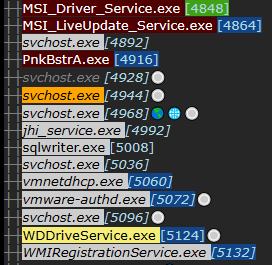
Arborescence1

Les informations sur les sessions RDP distantes sont affichées au début des informations du processus :
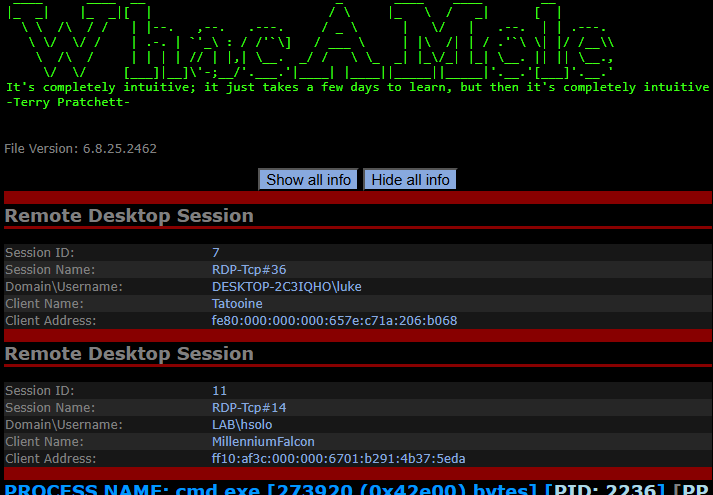
RDP

La capacité réseau est affichée de deux manières : si une connexion TCP a été détectée, elle est affichée avec le symbole du globe terrestre, et si un socket connecté a été détecté, elle est affichée avec un symbole de globe vide. Un symbole ajouté (cercle blanc) pour les processus avec des bibliothèques de navigation HTTP en mémoire : wininet.dll et winhttp.dll.
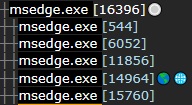
ArborescenceTCPSocket

Détail réseau :

DétailTCP

Socket connecté :

DétailSocket

Il existe un symbole spécial (une clé) lorsqu'une activité de type Mimikatz est détectée.
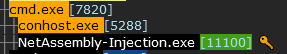
DétailSocket

En bas du panneau de navigation du document HTML, toutes les alertes sont affichées, avec leur couleur, avec les PID des processus dans lesquels elles ont été détectées sous forme de lien hypertexte vers la position du document où le processus est présenté.
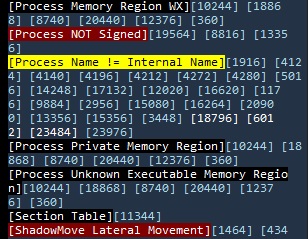
Détections

S'il n'y a aucun processus détecté avec une alerte, leur nom est affiché sur fond blanc.

Le panneau principal affiche tous les processus avec leurs informations dans des sections pliables qui sont masquées par défaut. Toutes les alertes sont toujours visibles.
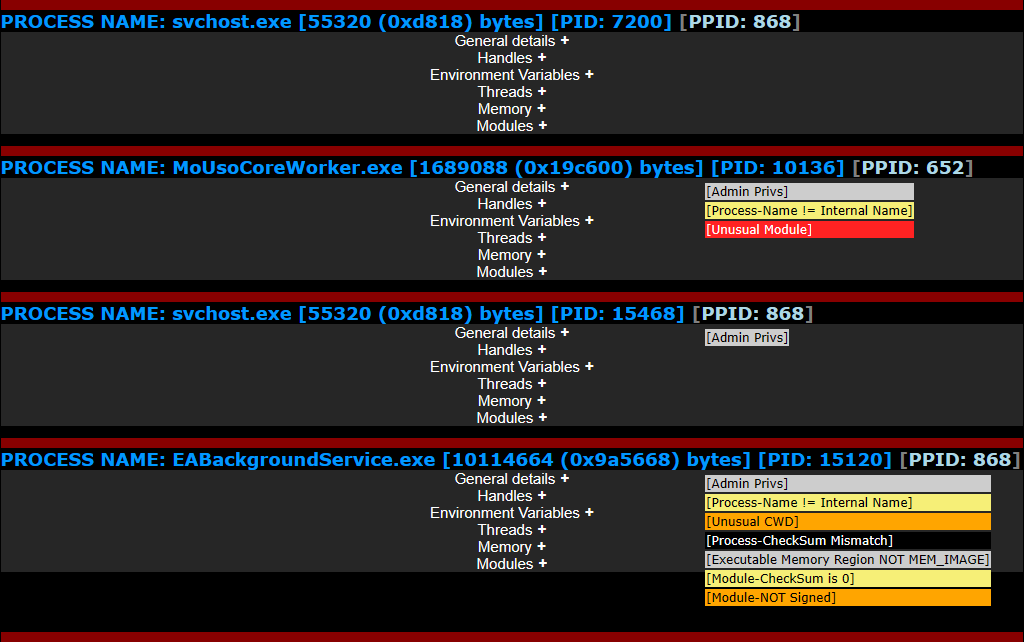
Affichage

Les régions mémoire sauvegardées sont xorées avec la clé 0x0E pour empêcher l'antivirus de les supprimer.

Analyser, comparer et présenter les informations de :

1. Processus :

  • Nom du processus.
  • Taille du fichier.
  • PID du processus.
  • PPID du processus.
  • Connexions réseau TCP et UDP.
  • Informe si le processus apparaît dans quatre listes PEB : InLoadOrderModuleList, InMemoryOrderModuleList, InInitializationOrderModuleList et LdrpHashTable.
  • Informe si le processus est visible en mémoire (VAD).
  • Informations Rich Header.
  • Fonctions exportées lues en mémoire et lues depuis le fichier.
  • Fonctions importées.
  • Modules d'import différé.
  • Protection de la mémoire attribuée au module du processus.
  • Type de mémoire.
  • Point d'entrée du processus lu en mémoire.
  • Point d'entrée du processus lu depuis votre fichier.
  • Adresse mémoire du processus.
  • Sections PE lues en mémoire et dans le fichier. Les deux ne sont affichées que s'il y a une différence.
  • Taille de la section de données PE.
  • Caractéristiques de l'exécutable (DLLCharacteristics).
  • Numéro de version majeure de l'image (MajorImageVersion).
  • Somme de contrôle originale et calculée.
  • À partir de la ressource VERSIONINFO, lue en mémoire et depuis le fichier, affiche les valeurs de : Comments, CompanyName, FileDescription, FileVersion, InternalName, LegalCopyright, LegalTrademarks, OriginalFilename, PrivateBuild, ProductName, ProductVersion, SpecialBuild.
  • ID de session du processus obtenu auprès de l'autorité de sécurité locale (LSA).
  • ID de session visible depuis le processus.
  • Identifiant unique local (LUID) de session de connexion.
  • Identifiant unique local (LUID) de la session de connexion du processus dont il provient.
  • Intégrité du jeton.
  • Type de jeton.
  • Type d'ouverture de session.
  • Package d'authentification utilisé.
  • Utilisateur et domaine.
  • Identifiant de sécurité (SID) de l'utilisateur.
  • Appartenance au groupe des administrateurs locaux.
  • Ligne de commande du processus.
  • Chemin du fichier du processus. Affiche le FullName du VAD et du PEB s'ils diffèrent.
  • Répertoire de travail actuel (CWD) du processus.
  • Format PE : x86/x64.
  • Type de machine cible (Target Machine).
  • Date-heure de création du processus.
  • Temps écoulé depuis le démarrage du système jusqu'à la création du processus.
  • Signature du PE.
  • Adresse du fichier de base de données du programme (.pdb) lue en mémoire et dans le fichier.
  • Date-heure obtenue à partir de IMAGE_FILE_HEADER lue en mémoire et dans le fichier.
  • Date-heure obtenue à partir de IMAGE_DEBUG_DIRECTORY lue en mémoire et dans le fichier.
  • Date-heure obtenue à partir de IMAGE_EXPORT_DIRECTORY lue en mémoire et dans le fichier.
  • Date-heure obtenue à partir de IMAGE_RESOURCE_DIRECTORY lue en mémoire et dans le fichier.
  • Hachage SHA1 du fichier.
  • Information indiquant s'il s'agit d'un exécutable .NET et version CLR.
  • Information indiquant si NTFS ou l'enregistrement transactionnel (TxF/TxR) a été détecté dans le processus.
  • Recherche de variables d'environnement suspectes.
  • Vérifie l'état des threads.
  • Obtient les tâches en cours dans le système associées à chaque processus.
Télécharger l’outil