
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-6440 — Preuve de concept d'exploitation pour CVE-2019-6440 permettant une élévation de privilèges SYSTEM sur l'antimalware Zemana via une interception de mise à jour de type homme du milieu et un clonage de signature numérique. | Kitploit
Outils/GitHubGitHub/hexnone/cve-2019-6440
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationAnalyse de MalwareTests d'IntrusionRed Teaming
GitHubhexnone/cve-2019-6440

CVE-2019-6440

Preuve de concept d'exploitation pour CVE-2019-6440 permettant une élévation de privilèges SYSTEM sur l'antimalware Zemana via une interception de mise à jour de type homme du milieu et un clonage de signature numérique.

Voir le dépôt
126il y a 7 ansPas encore vérifié
Partager

CVE-2019-6440 :

Produits testés : Zemana antimalware v.2.74.2.150 & Zemana antilogger v.2.74.204.150.
Corrigé depuis la version 2.74.2.664
À propos de la vulnérabilité : Cette vulnérabilité permettait à des attaquants d’obtenir les privilèges SYSTEM sur les machines cibles sans interaction de l’utilisateur.
Prérequis : 1. L’attaquant doit pouvoir intercepter et modifier le contenu de la requête POST vers l’URL « POST /api/client/settings/ »
2. Aucun accès physique à la machine cible n’est requis.
Détails : Les produits testés utilisent du HTTP simple pour recevoir les mises à jour, donc un attaquant peut facilement modifier la version et l’URL appropriée vers des valeurs arbitraires.
Modifions l’URL de mise à jour vers notre shell simple (Pic.0 & appx.1).
Paramètres de mise à jour
Pic.0
L’antivirus indique que la signature numérique de la mise à jour ne peut pas être vérifiée. Mais il autorise l’utilisateur à l’exécuter QUAND MÊME (pic.1). Si l’utilisateur a des droits utilisateur, il peut alors obtenir les droits SYSTEM (Pic.2).

Avertissement
Pic.1. Voulez-vous exécuter un fichier inconnu avec les droits SYSTEM ?
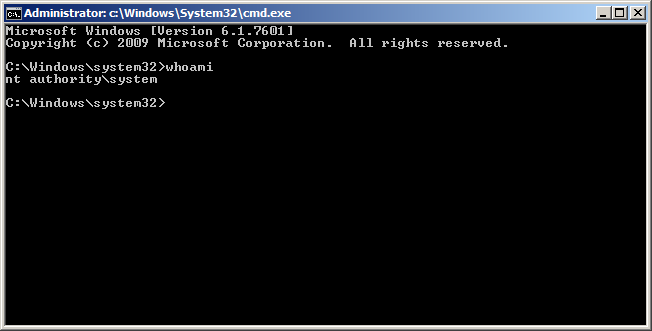
Droits système
Pic.2. Droits SYSTEM.

Mais cette alerte peut être contournée.
Pour ce faire, nous avons besoin d’une copie de la signature numérique de ZAM.exe. Clonons-la (dossier Security).
Nous avons maintenant notre shell avec un clone de la signature numérique de Zemana et l’OS ne peut pas le vérifier. (Pic 3).
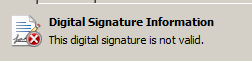
Signature incorrecte
Pic.3. Signature incorrecte.

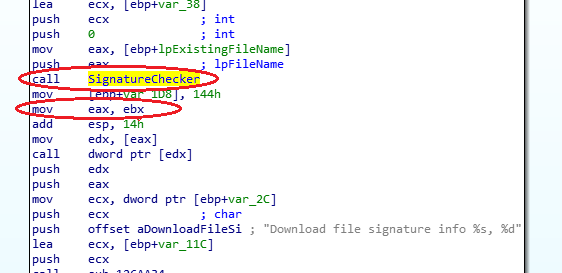
Observons maintenant la fonction « ZmnAppUpdater ».
Nous voyons que le résultat du SignatureChecker est IGNORÉ. (Pic.4)
Vérification ignorée
Pic.4. Vérification ignorée.

EAX = 0x80096010 (TRUST_E_BAD_DIGEST).
Démo-gif
Pic.5. Démo-gif.

Liens :

CVE-2019-6440

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    430
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    402
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    349
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    341

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




