

Extension Burp Suite Repeater qui mute automatiquement les payloads et analyse les réponses afin de découvrir les vulnérabilités de type path traversal, injection SQL, XSS et autres vulnérabilités web.
Shadow Repeater améliore le Repeater de Burp Suite en générant et testant automatiquement des variantes de vos payloads afin de découvrir d'éventuelles failles de sécurité. Que vous recherchiez des vulnérabilités de type path traversal, injection SQL, XSS ou autres, Shadow Repeater mute intelligemment vos entrées et analyse les réponses à la recherche d'anomalies, ce qui en fait un outil essentiel pour les tests manuels approfondis et le fuzzing. Gardez une longueur d'avance en découvrant des contournements et des vecteurs d'attaque alternatifs qui pourraient autrement passer inaperçus.
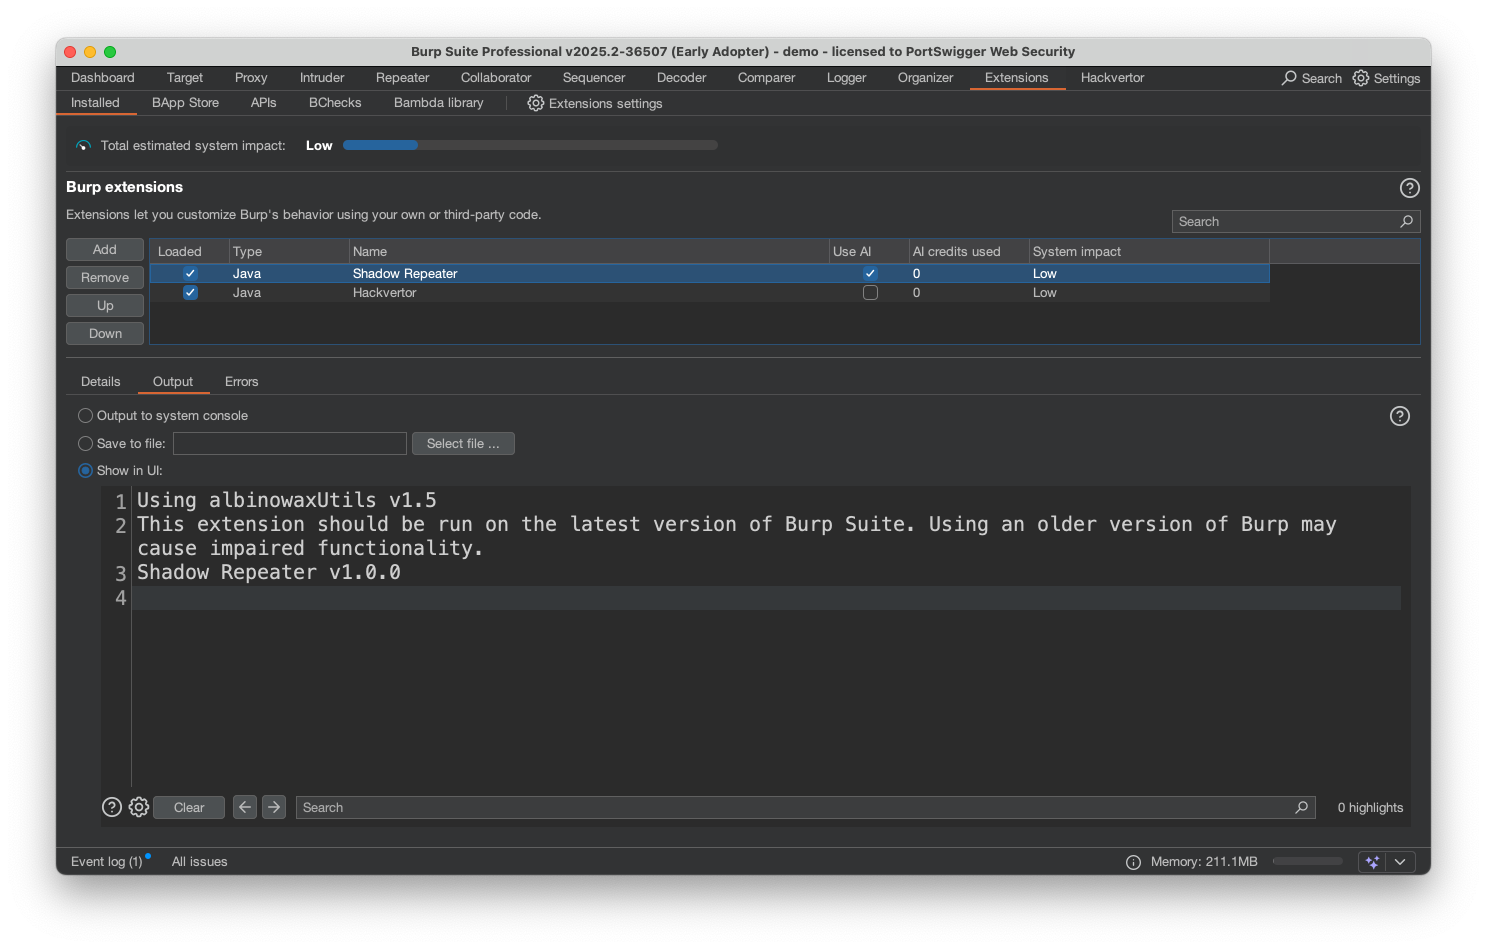
Dans Burp Suite Professional, allez dans Extensions->BApp store et recherchez Shadow Repeater. Cliquez sur le bouton d'installation, puis naviguez vers l'onglet installed, sélectionnez Shadow Repeater et cochez la case "Use AI" dans l'onglet Extension.
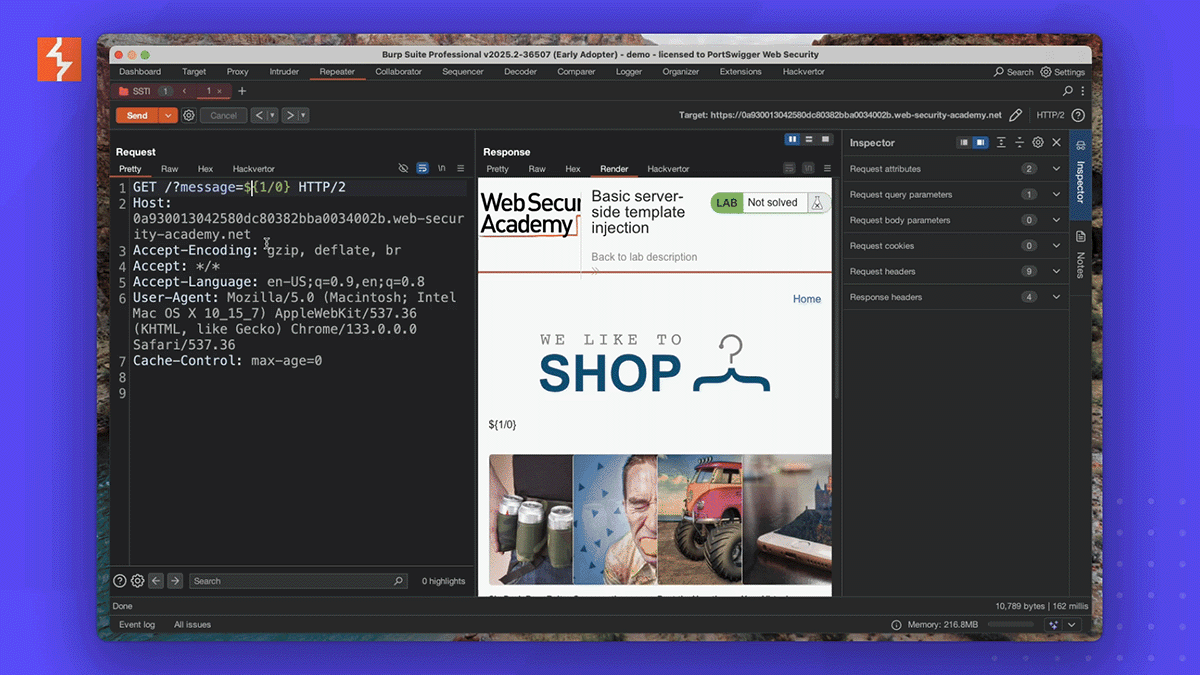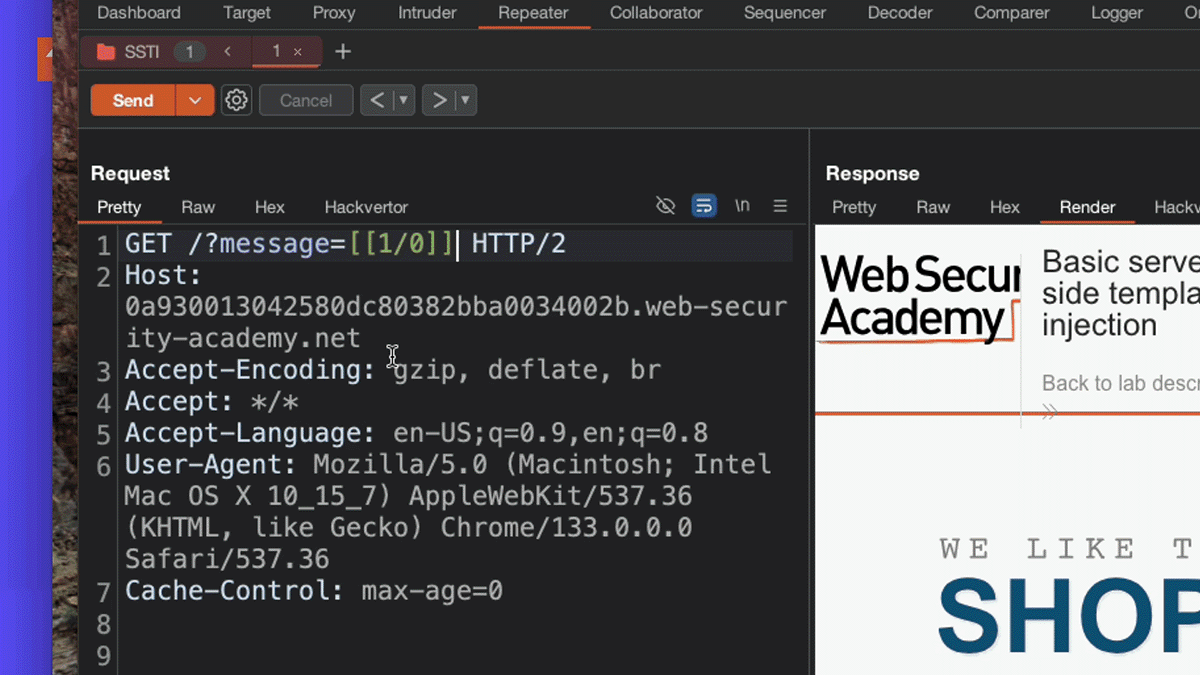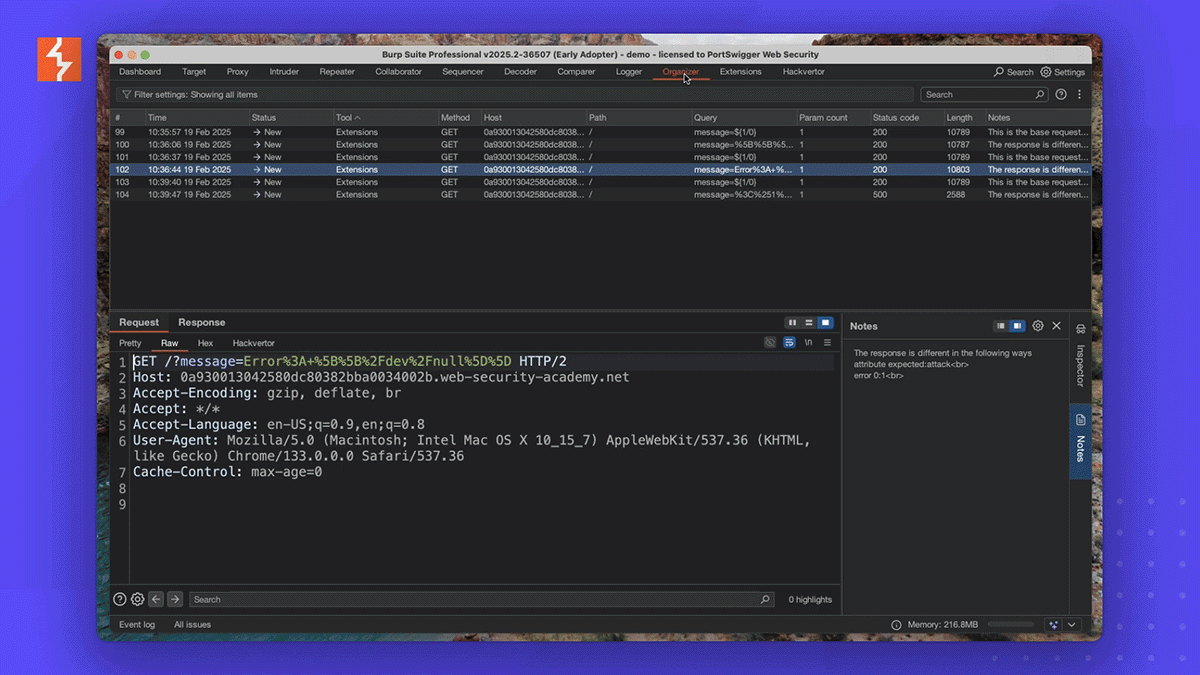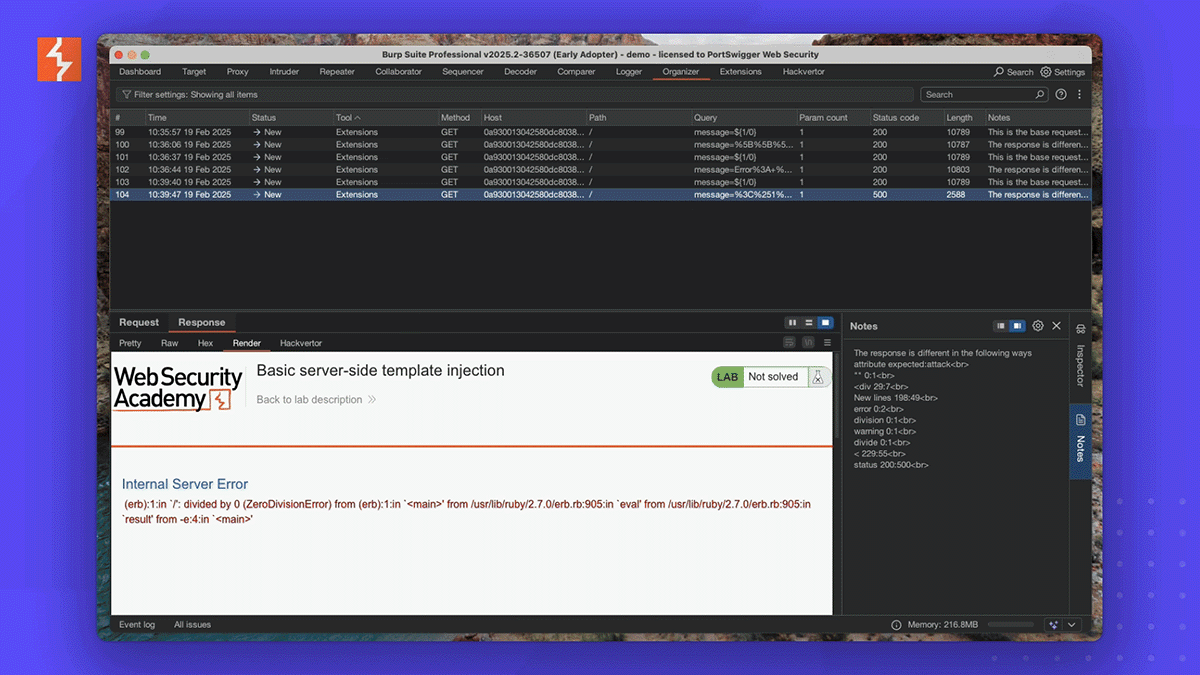
Par défaut, Shadow Repeater est invoqué à la 5e requête Repeater que vous effectuez et nécessite qu'un paramètre ou un en-tête soit modifié. Vous essayez simplement de pirater une cible en modifiant la requête d'une manière ou d'une autre. En arrière-plan, Shadow Repeater enverra des variantes et recherchera des différences dans la réponse. Lorsqu'il trouve quelque chose d'intéressant, il l'envoie à l'organiser pour inspection.

