 gvcoder09/nodpi
Proxy local qui contourne l'inspection approfondie des paquets en fragmentant les paquets TLS ClientHello, permettant d'accéder aux sites bloqués sans nécessiter de droits administrateur.

Dites NON au blocage !


[!IMPORTANT] Ce projet est un fork du dépôt https://github.com/theo0x0/nodpi et est développé indépendamment. À ne pas confondre avec https://github.com/raspabamos/nodpi !
[!NOTE] Cette version est destinée aux systèmes de bureau. La version Android est disponible ici : https://github.com/GVCoder09/NoDPI4Android
🌐 Site Web & Documentation – guide convivial et aperçu
Lisez ceci dans d'autres langues / Читайте на других языках
NoDPI est un utilitaire conçu pour contourner le DPI (Deep Packet Inspection - inspection approfondie des paquets). Qu'est-ce que le DPI ? Le DPI est une technologie qui inspecte les paquets réseau en fonction de leur contenu afin de réguler et filtrer le trafic. Il est souvent utilisé par les fournisseurs d'accès Internet pour censurer et bloquer l'accès à certaines ressources et protocoles web. Le but de ce programme est de « tromper » le DPI en modifiant les paquets réseau, même si en réalité cette tromperie est souvent simplement la conséquence d'un manque de ressources informatiques et de temps.
Cet utilitaire a été développé principalement pour les utilisateurs russes comme une alternative plus simple (mais moins puissante) à des outils similaires. Dans la plupart des cas, il fait le travail ; il permet notamment d'utiliser YouTube sans aucun problème.
Mais malheureusement, les performances absolues de cet utilitaire ne peuvent être garanties. Certains sites, comme YouTube, se débloquent bien, tandis que d'autres, comme Instagram.com ou Facebook.com, nécessitent des méthodes complètement différentes pour contourner les blocages, qui ne sont pas encore implémentées dans cet utilitaire en raison de leur faible niveau et de leur difficulté. Parfois, les performances de certains sites peuvent aussi dépendre du fournisseur – comment il bloque le site et quels moyens techniques il utilise.
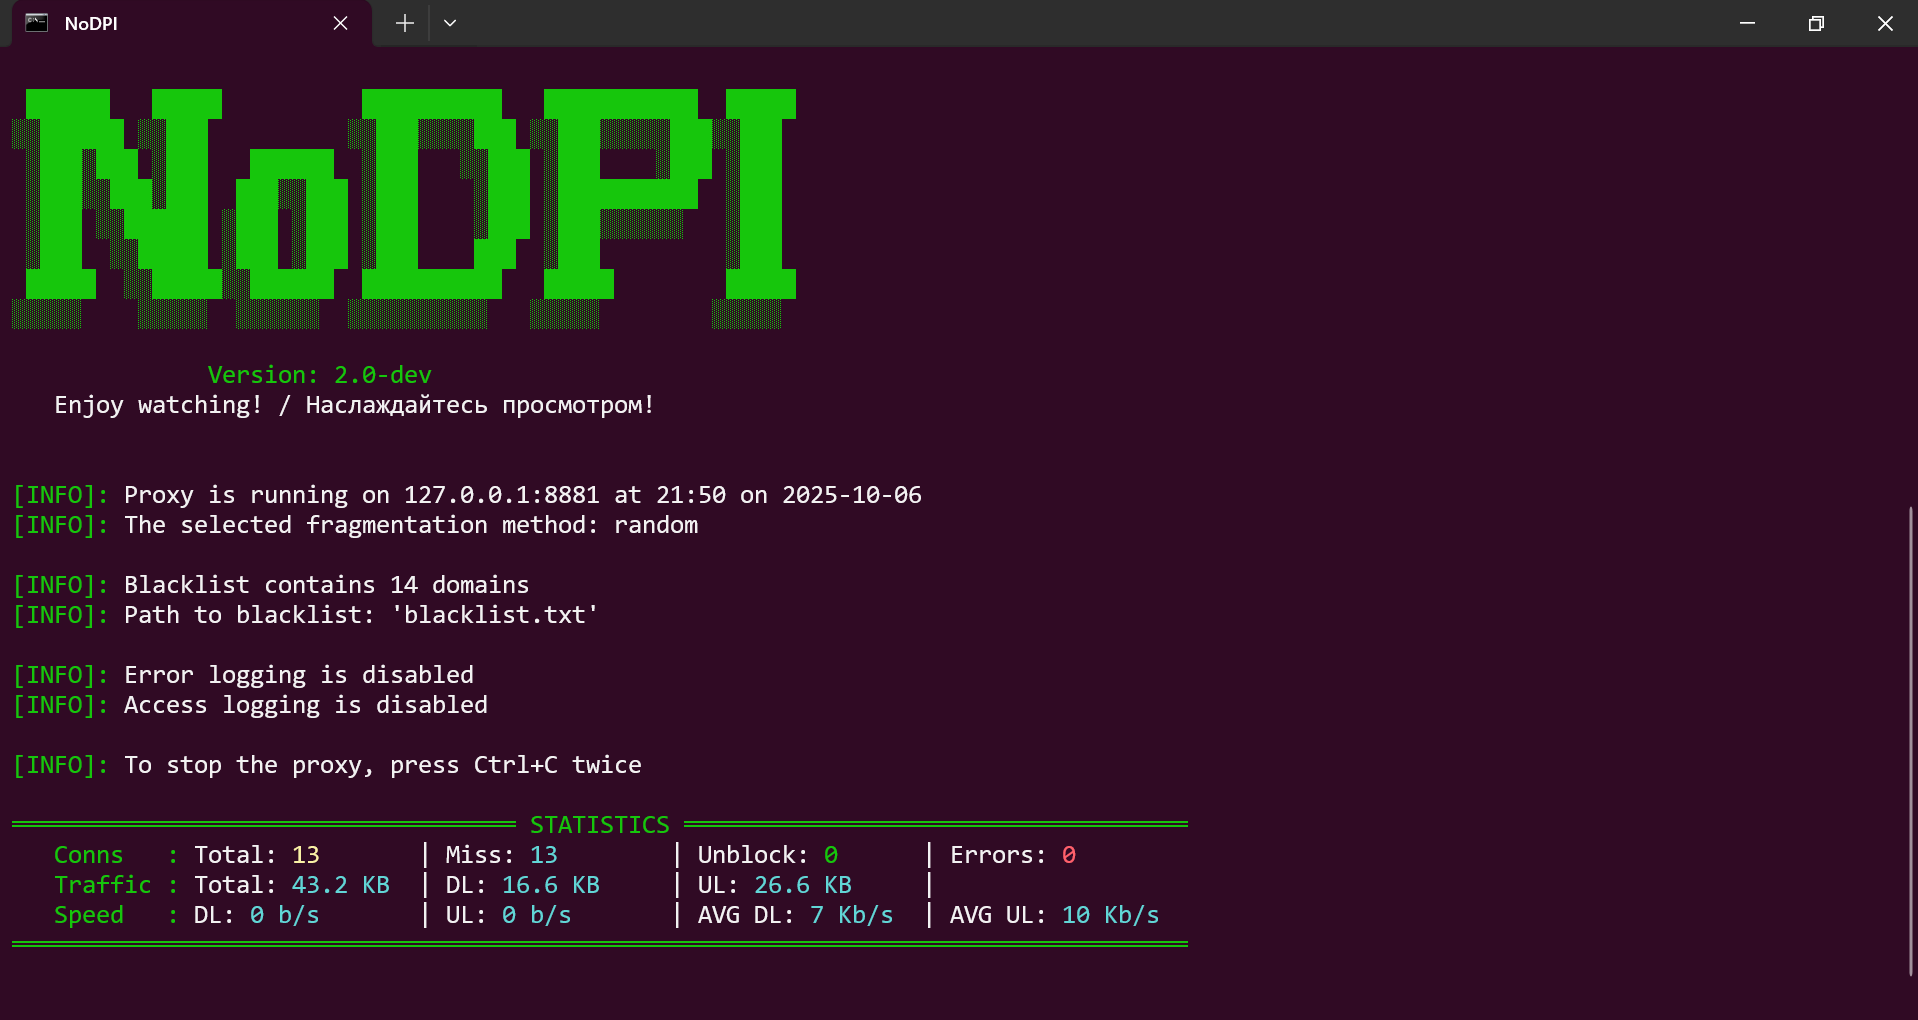
NoDPI lance un serveur proxy sur votre ordinateur à travers lequel vous dirigez le trafic http(s). Le programme intercepte le ClientHello des connexions sortantes et les fragmente selon l'une des méthodes suivantes :
Fragmentation par SNI (par défaut)
Le paquet contient un champ contenant l'enregistrement SNI. Le ClientHello est divisé en plusieurs enregistrements TLS : la partie avant le SNI, le SNI caractère par caractère, et la partie après le SNI. Chaque partie est complétée par un en-tête indiquant le type ClientHello, puis le paquet entier est envoyé en un seul paquet.
Fragmentation aléatoire
Le ClientHello est divisé en plusieurs parties de longueur aléatoire. Chaque partie est collée avec les préfixes du type ClientHello, puis le tout est envoyé en un seul paquet.
Quelle que soit la méthode, la version TLS est remplacée par la version 1.3, la plus récente (mais cela ne signifie pas que vos données commencent à être transmises selon les spécifications de cette version). Tout cela permet de contourner le blocage. Apparemment, le DPI ne dispose pas encore des capacités nécessaires pour démêler cette « pelote » et ignore simplement ce trafic, économisant du temps et des efforts. Mais il est possible que ces méthodes cessent bientôt de fonctionner.
[!IMPORTANT] NoDPI ne fonctionne qu'avec le trafic HTTPS. Il peut aussi prendre en charge le trafic HTTP, mais uniquement pour des raisons de compatibilité – les sites fonctionnant via ce protocole obsolète ne sont pratiquement pas débloquables et le programme se contente d'envoyer le trafic au destinataire.
NoDPI ne collecte ni n'envoie aucune donnée vous concernant, n'utilise aucun programme ou bibliothèque tiers, n'interfère pas dans les processus système et ne nécessite pas de droits d'administrateur pour fonctionner.
L'ensemble du code de NoDPI est écrit exclusivement en Python et n'utilise que sa bibliothèque standard.
En date de février 2026, les services et sites web suivants ne peuvent pas être débloqués à l'aide de NoDPI :

