
Scanner de vulnérabilités écrit en Go qui utilise les données fournies par https://osv.dev
<picture>
<source srcset="/docs/images/osv-scanner-full-logo-darkmode.svg" media="(prefers-color-scheme: dark)">
<!-- markdown-link-check-disable-next-line -->
<img src="https://raw.githubusercontent.com/google/osv-scanner/HEAD/docs/images/osv-scanner-full-logo-lightmode.svg">
</picture>
---
[](https://scorecard.dev/viewer/?uri=github.com/google/osv-scanner)
[](https://github.com/google/osv-scanner/actions/workflows/checks.yml)
[](https://codecov.io/gh/google/osv-scanner)
[](https://slsa.dev)
[](https://github.com/google/osv-scanner/releases)
Utilisez OSV-Scanner pour détecter les vulnérabilités existantes affectant les dépendances de votre projet.
OSV-Scanner fournit une interface officiellement prise en charge pour la [base de données OSV](https://osv.dev/) et une interface CLI pour [OSV-Scalibr](https://github.com/google/osv-scalibr), qui relie la liste des dépendances d'un projet aux vulnérabilités qui les affectent.
OSV-Scanner prend en charge une large gamme de types de projets, de gestionnaires de paquets et de fonctionnalités, notamment :
- **Langages :** C/C++, Dart, Elixir, Go, Java, Javascript, PHP, Python, R, Ruby, Rust.
- **Gestionnaires de paquets :** npm, pip, yarn, maven, go modules, cargo, gem, composer, nuget et autres.
- **Systèmes d'exploitation :** Détecte les vulnérabilités dans les paquets du système d'exploitation sur les systèmes Linux.
- **Conteneurs :** Analyse les images de conteneurs à la recherche de vulnérabilités dans leurs images de base et les paquets inclus.
- **Remédiation guidée :** Fournit des recommandations de mise à niveau des versions de paquets basées sur des critères tels que la profondeur des dépendances, la sévérité minimale, la stratégie de correction et le retour sur investissement.
OSV-Scanner utilise la bibliothèque extensible [OSV-Scalibr](https://github.com/google/osv-scalibr) en interne pour fournir cette fonctionnalité. Si un langage ou un gestionnaire de paquets n'est pas actuellement pris en charge, veuillez soumettre une [demande de fonctionnalité.](https://github.com/google/osv-scanner/issues)
#### Base de données sous-jacente
La base de données sous-jacente, [OSV.dev](https://osv.dev/), présente plusieurs avantages par rapport aux bases de données d'avis de sécurité et aux scanners propriétaires :
- Couvrant la plupart des écosystèmes open source de langages et de systèmes d'exploitation (y compris [Git](https://osv.dev/list?q=&ecosystem=GIT)), elle est exhaustive.
- Chaque avis provient d'une source ouverte et faisant autorité (par exemple [GitHub Security Advisories](https://github.com/github/advisory-database), [RustSec Advisory Database](https://github.com/rustsec/advisory-db), [Ubuntu security notices](https://github.com/canonical/ubuntu-security-notices/tree/main/osv))
- Tout le monde peut suggérer des améliorations aux avis, ce qui donne une base de données de très haute qualité.
- Le format OSV stocke sans ambiguïté les informations relatives aux versions affectées dans un format lisible par machine qui correspond précisément à la liste des paquets d'un développeur.
Tout cela aboutit à des notifications de vulnérabilités précises et exploitables, ce qui réduit le temps nécessaire pour les résoudre. Consultez [OSV.dev](https://osv.dev/) pour plus de détails !
## Installation de base
Pour installer OSV-Scanner, veuillez vous référer à la [section installation](https://google.github.io/osv-scanner/installation) de notre documentation. Les versions d'OSV-Scanner sont disponibles sur la [page des versions](https://github.com/google/osv-scanner/releases) du dépôt GitHub. La méthode recommandée consiste à télécharger un binaire précompilé pour votre plateforme. Vous pouvez également utiliser
`go install github.com/google/osv-scanner/v2/cmd/osv-scanner@latest` pour le compiler à partir des sources.
## Fonctionnalités clés
Pour plus d'informations, veuillez lire notre [documentation détaillée](https://google.github.io/osv-scanner) pour apprendre à utiliser OSV-Scanner. Pour des informations détaillées sur chaque fonctionnalité, cliquez sur leurs titres dans ce README.
Veuillez noter : il s'agit des instructions pour la dernière version bêta d'OSV-Scanner V2. Si vous utilisez V1, consultez plutôt le [README](https://github.com/google/osv-scanner-v1) et la [documentation](https://google.github.io/osv-scanner-v1/) de la V1.
### [Analyse d'un répertoire source](https://google.github.io/osv-scanner/usage)
```bash
$ osv-scanner scan source -r /path/to/your/dir
```
Cette commande analysera récursivement le répertoire spécifié à la recherche de tous les fichiers de paquets pris en charge, tels que `package.json`, `go.mod`, `pom.xml`, etc., et affichera toutes les vulnérabilités découvertes.
OSV-Scanner offre la possibilité d'utiliser l'analyse des appels pour déterminer si une fonction vulnérable est réellement utilisée dans le projet, ce qui se traduit par moins de faux positifs et des alertes exploitables.
OSV-Scanner peut également détecter le code C/C++ vendorisé pour l'analyse des vulnérabilités. Voir [ici](https://google.github.io/osv-scanner/usage/#cc-scanning) pour plus de détails.
#### Fichiers de verrouillage pris en charge
OSV-Scanner prend en charge plus de 11 écosystèmes de langages et plus de 19 types de fichiers de verrouillage. Pour vérifier si votre écosystème est couvert, consultez notre [documentation détaillée](https://google.github.io/osv-scanner/supported-languages-and-lockfiles/#supported-lockfiles).
### [Analyse de conteneurs](https://google.github.io/osv-scanner/usage/scan-image)
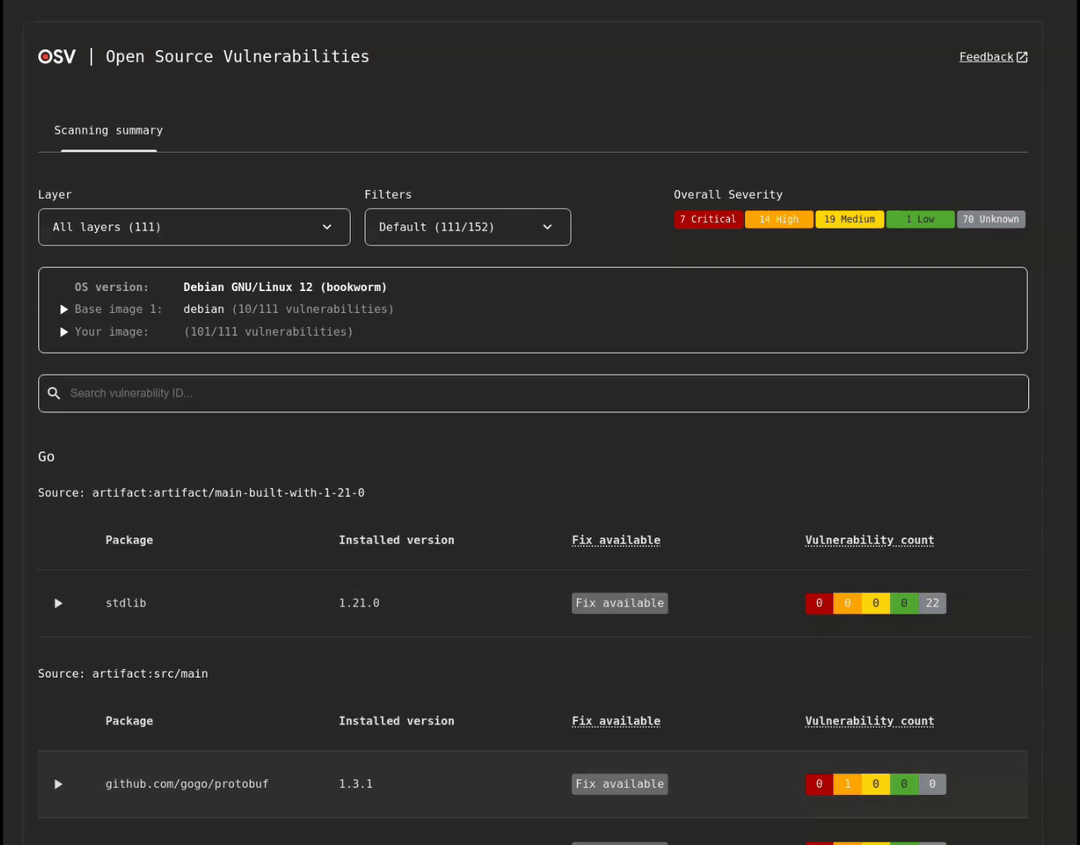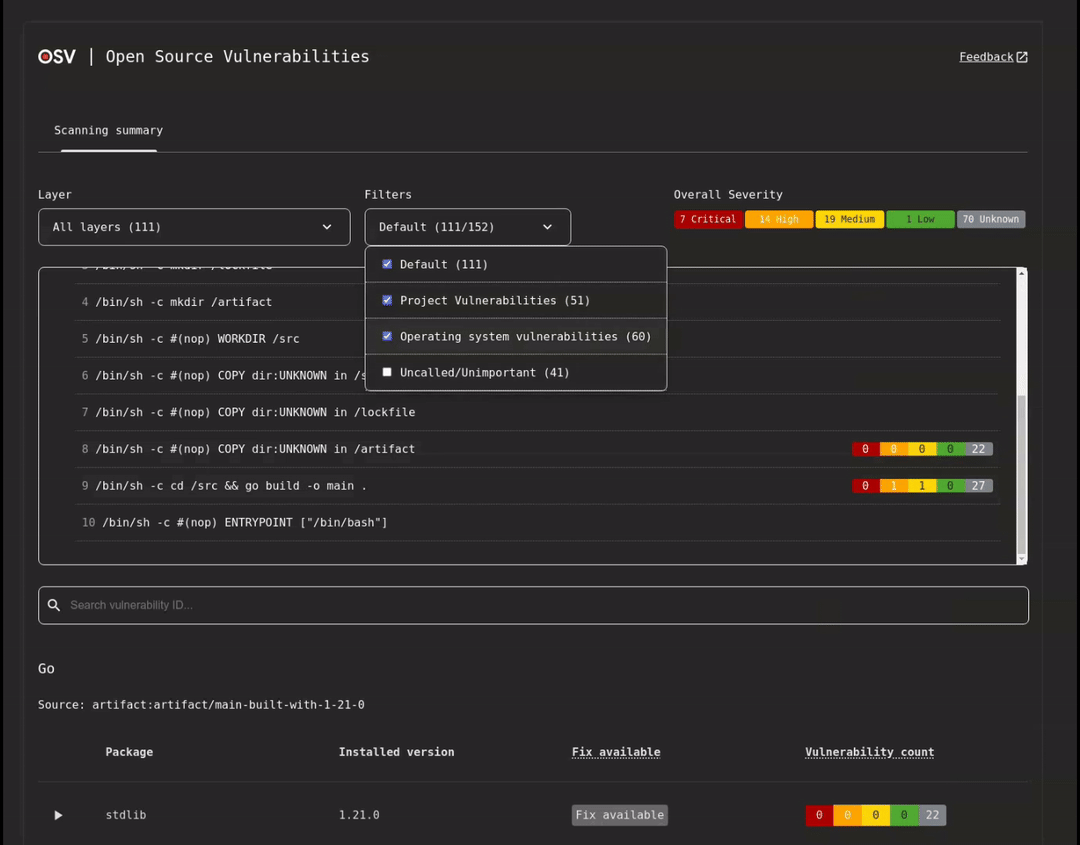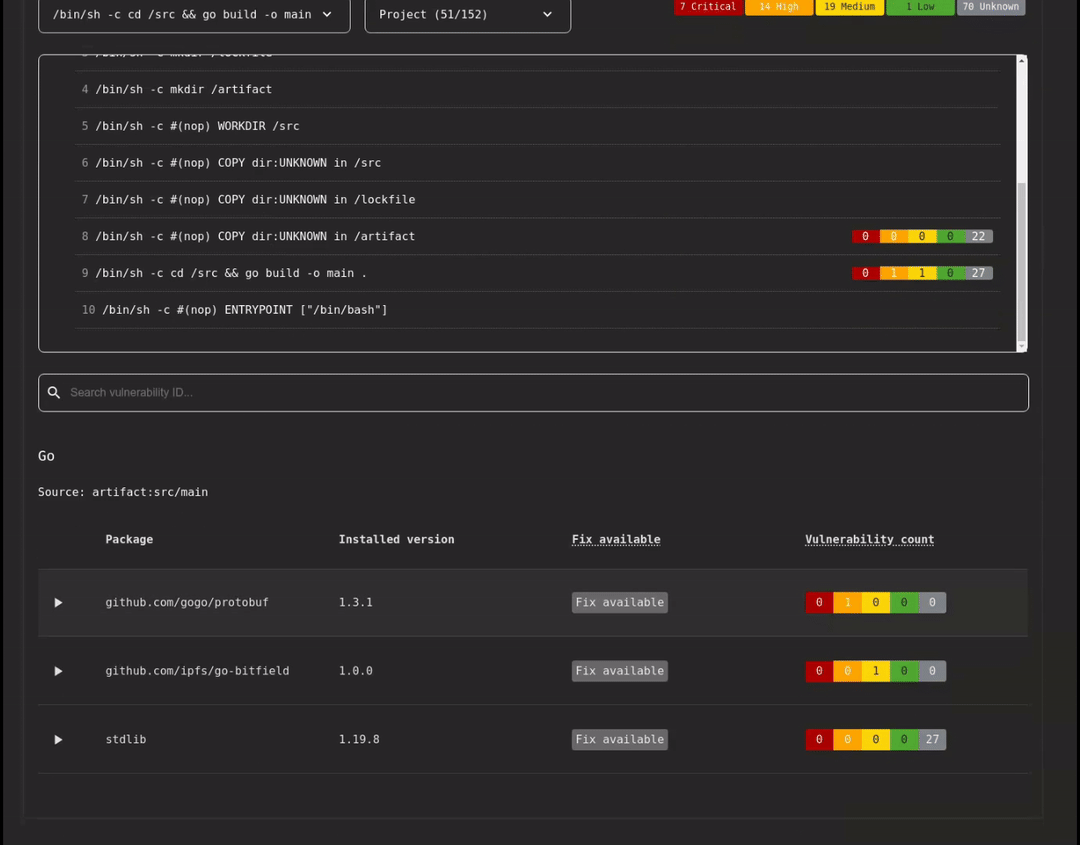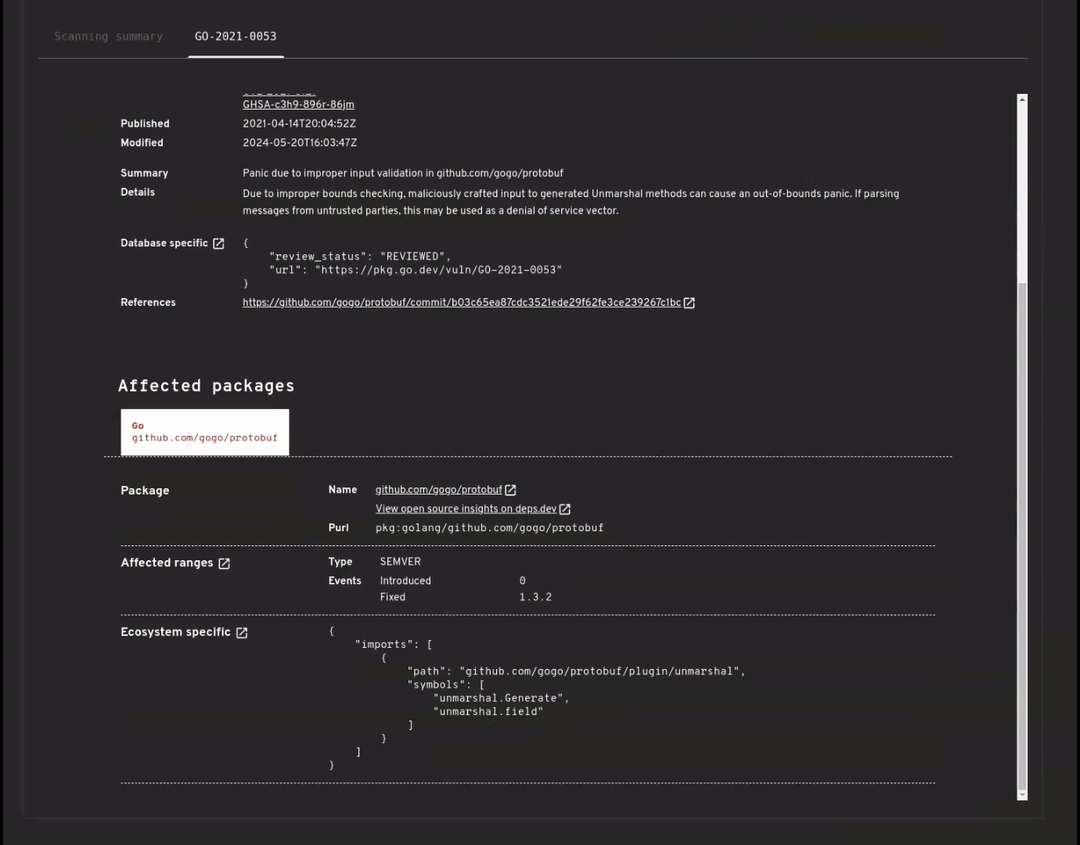
OSV-Scanner prend également en charge une analyse complète et tenant compte des couches pour les images de conteneurs, afin de détecter les vulnérabilités dans les paquets des systèmes d'exploitation et les dépendances spécifiques aux langages suivants.
| Distributions prises en charge | Artefacts de langage pris en charge |
| -------------- | -------------------------- |
| Alpine OS | Go |
| Debian | Java |
| Ubuntu | Node |
| | Python |
Consultez la [documentation complète](https://google.github.io/osv-scanner/supported-languages-and-lockfiles/#supported-artifacts) pour plus de détails sur la prise en charge.
**Utilisation** :
```bash
$ osv-scanner scan image my-image-name:tag
```
### [Analyse des licences](https://google.github.io/osv-scanner/usage/license-scanning/)
Vérifiez les licences de vos dépendances à l'aide des données de deps.dev. Pour un résumé :
```bash
osv-scanner --licenses path/to/repository
```
Pour vérifier par rapport à une liste de licences autorisées (format SPDX) :
```bash
osv-scanner --licenses="MIT,Apache-2.0" path/to/directory
```
### [Analyse hors ligne](https://google.github.io/osv-scanner/usage/offline-mode/)
Analysez votre projet par rapport à une base de données OSV locale. Aucune connexion réseau n'est requise après le téléchargement initial de la base de données. La base de données peut également être téléchargée manuellement.
```bash
osv-scanner --offline --download-offline-databases ./path/to/your/dir
```
### [Remédiation guidée](https://google.github.io/osv-scanner/experimental/guided-remediation/) (Expérimental)
> [!WARNING]
> La remédiation guidée (la commande `fix`) peut être risquée lorsqu'elle est exécutée sur des projets non fiables. Elle peut amener le gestionnaire de paquets à exécuter des scripts ou à suivre des registres externes spécifiés dans le projet. Veuillez vous assurer que vous faites confiance au code source et aux artefacts avant de continuer.
OSV-Scanner fournit une remédiation guidée, une fonctionnalité qui suggère des mises à niveau de versions de paquets en fonction de critères tels que la profondeur des dépendances, la sévérité minimale, la stratégie de correction et le retour sur investissement.
Nous prenons actuellement en charge la remédiation des vulnérabilités dans les fichiers suivants :
| Écosystème | Format de fichier (Type) | Stratégies de remédiation prises en charge |
| :-------- | :----------------------------- | :--------------------------------------------------------------------------------------------------------------------- |
| npm | `package-lock.json` (fichier de verrouillage) | [`in-place`](https://google.github.io/osv-scanner/experimental/guided-remediation/#in-place-lockfile-changes) |
| npm | `package.json` (manifeste) | [`relock`](https://google.github.io/osv-scanner/experimental/guided-remediation/#relock-and-relax-direct-dependencies) |
| Maven | `pom.xml` (manifeste) | [`override`](https://google.github.io/osv-scanner/experimental/guided-remediation/#override-dependency-versions) |
Cette fonctionnalité est disponible sous forme de commande CLI sans interface utilisateur (headless), ainsi qu'en mode interactif.
#### Exemple (pour npm)
```bash
$ osv-scanner fix \
--max-depth=3 \
--min-severity=5 \
--ignore-dev \
--strategy=in-place \
-L path/to/package-lock.json
```
#### Mode interactif (pour npm)
```bash
$ osv-scanner fix \
-M path/to/package.json \
-L path/to/package-lock.json
```
<img src="https://assets.kitploit.com/production/public/readmes/202/c3a58b2f3acf8619375afa1f7ec3ede0349494517a5812c4c09e1638c1b8cdaa.png" alt="Capture d'écran de l'écran de résultats relock interactif avec certains correctifs de relaxation sélectionnés">
## Sources de données et confidentialité
OSV-Scanner communique avec les services externes suivants pendant son fonctionnement :
### [OSV.dev API](https://osv.dev/)
La principale source de données pour les informations sur les vulnérabilités. OSV-Scanner interroge cette API pour vérifier les paquets à la recherche de vulnérabilités connues et identifier les dépendances C/C++ vendorisées. Les données envoyées comprennent les noms de paquets, les versions, les écosystèmes et les empreintes de fichiers. Utilisez le [mode `--offline`](https://google.github.io/osv-scanner/usage/offline-mode/) pour désactiver les requêtes réseau et analyser plutôt par rapport à une base de données locale.
### [deps.dev API](https://docs.deps.dev/api/)
Utilisée pour des informations complémentaires sur les paquets :
- **Résolution des dépendances** : Résout les graphes de dépendances pour l'analyse des vulnérabilités et la remédiation
- **Analyse des images de conteneurs** : Interroge les métadonnées des images de conteneurs pour la détection des vulnérabilités
- **Analyse des licences** (option `--licenses`) : Récupère les informations de licence des paquets
- **Obsolescence des paquets** : Vérifie si les paquets sont obsolètes
Les données envoyées comprennent les noms de paquets, les versions et les écosystèmes. Aucun code source n'est transmis.
### Registres de paquets
Lorsqu'il utilise le registre natif pour la résolution des dépendances (au lieu de deps.dev), OSV-Scanner peut interroger :
| Registre | URL | Utilisé pour |
| ------------- | ------------------------------ | ------------------------------------ |
| Maven Central | `repo.maven.apache.org/maven2` | Métadonnées des paquets Maven et fichiers POM |
| npm Registry | `registry.npmjs.org` | Métadonnées des paquets npm |
| PyPI | `pypi.org` | Métadonnées des paquets Python |
## Contribuer
### Signaler des problèmes
Si vous pensez avoir trouvé un bug, veuillez utiliser le [système de suivi des problèmes GitHub](https://github.com/google/osv-scanner/issues). Avant de créer un ticket, veuillez rechercher dans les tickets existants pour vérifier si votre problème est déjà couvert.
### Contribuer au code de `osv-scanner`
Consultez [CONTRIBUTING.md](https://github.com/google/osv-scanner/blob/main/CONTRIBUTING.md) pour la documentation sur la façon de contribuer au code.
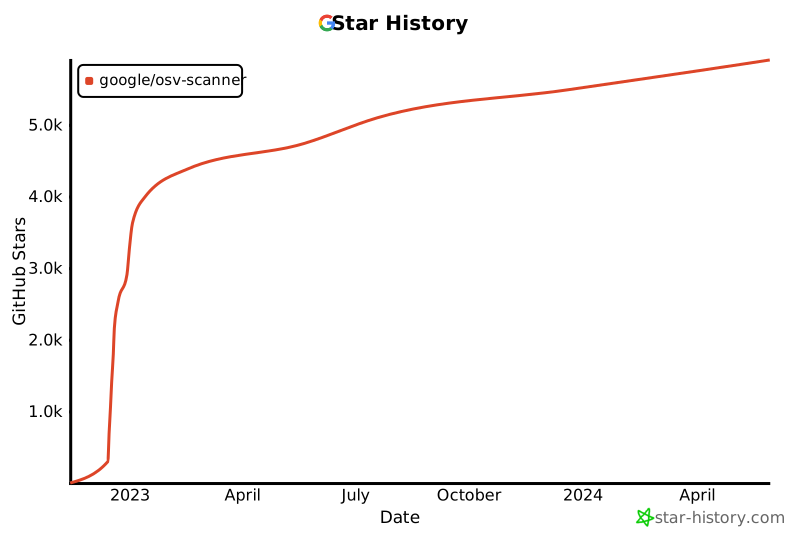
## Historique des étoiles
[](https://www.star-history.com/#google/osv-scanner&Date)

