 gonzosint/geowifi
Recherchez des données de géolocalisation WiFi par BSSID et SSID sur différentes bases de données publiques.

Rechercher des données de géolocalisation WiFi par BSSID et SSID sur différentes bases de données publiques.
| Wigle | Apple | Milnikov | |
|---|---|---|---|
| WifiDB | Combain | Freifunk Carte | ❌ (Abandonné) OpenWifi |
L'outil possède un fichier de configuration dans le dossier gw_utils appelé config.yaml. Chacun des paramètres de configuration et comment obtenir les informations nécessaires est expliqué ci-dessous :
Pour utiliser le service Wigle, il est nécessaire d'obtenir une API et de configurer le fichier gw_utils/config.yaml en remplaçant la valeur du paramètre "wigle_auth" par les données "Encoded for use" fournies par Wigle.
Pour utiliser les Services de géolocalisation Google, il est nécessaire d'obtenir une API et de configurer le fichier gw_utils/config.yaml en remplaçant la valeur du paramètre "google_api" par "API" fournie. Google offre 200 $ d'utilisation mensuelle gratuite.
Pour utiliser l'API Combain, il est nécessaire d'obtenir une API et de configurer le fichier gw_utils/config.yaml en remplaçant la valeur du paramètre "combain_api" par "API" fournie. Combain propose un essai gratuit et des forfaits payants.
Option pour activer ou désactiver le processus de vérification SSL sur les requêtes.
Commencez par cloner localement le dépôt GitHub, puis entrez dans le dossier geowifi. git doit être présent sur votre système.
git clone https://github.com/GONZOsint/geowifi
cd ./geowifi/
L'alternative est d'utiliser https://github.com/GONZOsint/geowifi/archive/refs/heads/main.zip puis de décompresser le fichier téléchargé.
Note : Utilisez le gestionnaire de paquets pip pour installer les dépendances.
virtualenv geowifi
source geowifi/bin/activate
python3 -m pip install -r requirements.txt
docker build -t geowifi:latest .
usage: geowifi.py [-h] [-s {bssid,ssid}] [-o {map,json}] identifier

Search for information about a network with a specific BSSID or SSID.

positional arguments:
  identifier            The BSSID or SSID of the network to search for.

options:
  -h, --help            show this help message and exit
  -s {bssid,ssid}, --search-by {bssid,ssid}
                        Specifies whether to search by BSSID or SSID (default: bssid)
  -o {map,json}, --output-format {map,json}
                        Specifies the output format for the search results (default: map)
python3 geowifi.py -s bssid <input>
python3 geowifi.py -s ssid <input>
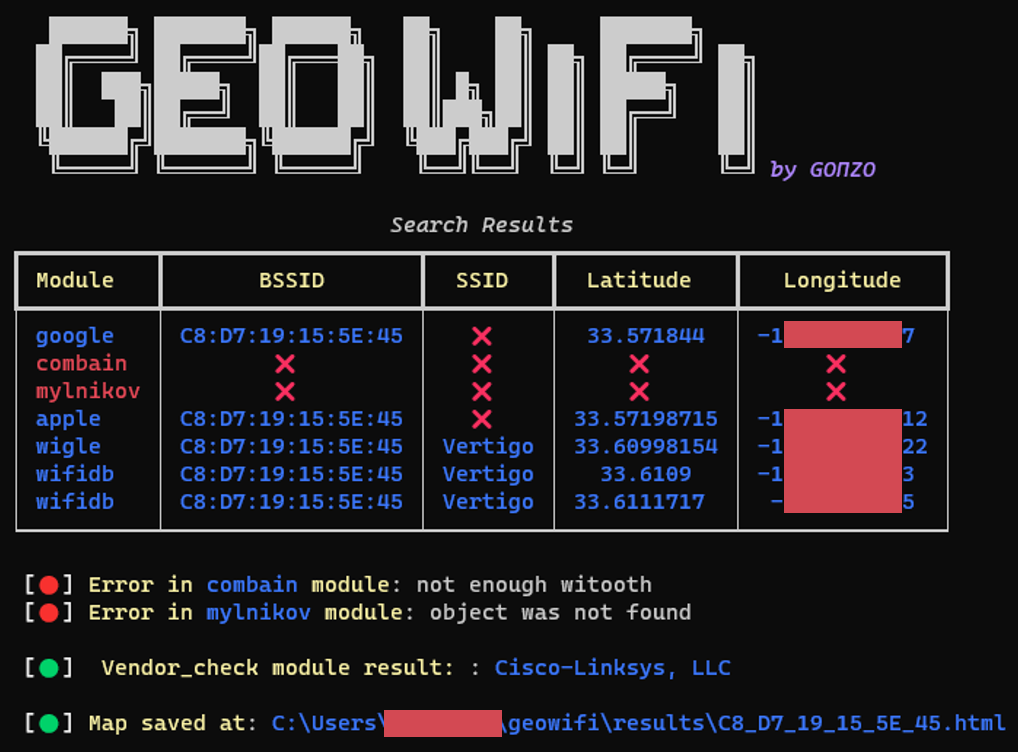
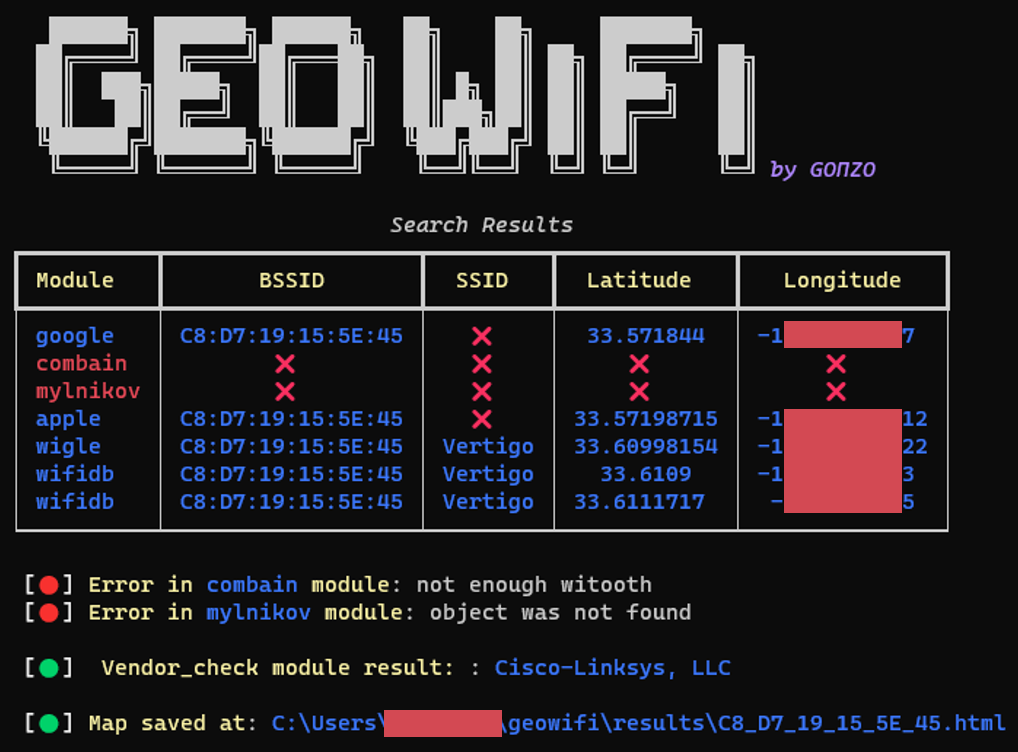
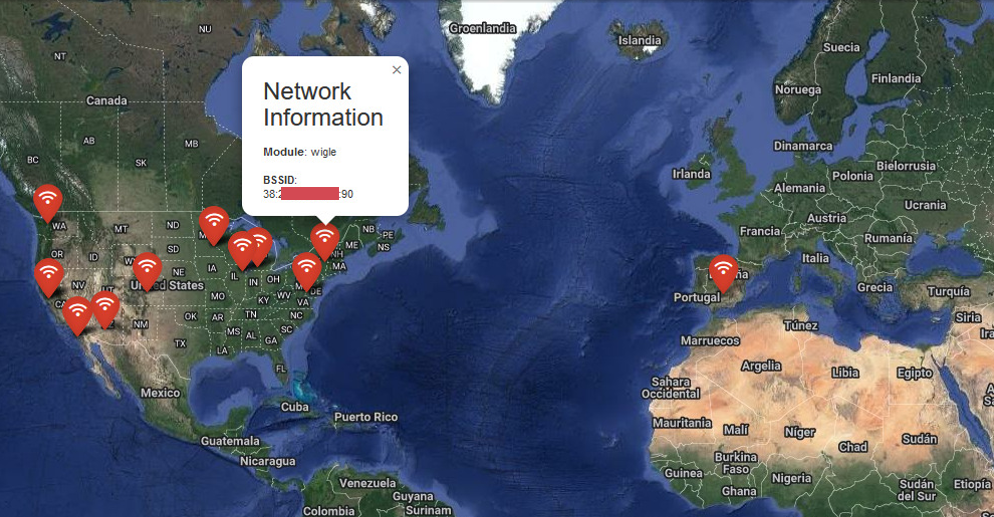
Il est possible d'exporter les résultats au format JSON en utilisant le paramètre -o json et d'afficher les emplacements sur une carte HTML avec -o map.
docker run --rm geowifi:latest
docker run --rm geowifi:latest -s bssid <input>
docker run --rm geowifi:latest -s ssid <input>
[
  {
    "module": "google",
    "bssid": "C8:XX:XX:XX:5E:45",
    "latitude": 33.571844,
    "longitude": -1XX.XXXXX97
  },
  {
    "module": "combain",
    "error": "Not enough witooth"},
  {
    "module": "mylnikov",
    "error": "Object was not found"
  },
  {
    "module": "vendor_check",
    "vendor": "Cisco-Linksys, LLC"},
  {
    "module": "apple",
    "bssid": "C8:XX:XX:XX:5E:45",
    "latitude": 33.57198715,
    "longitude": -1XX.XXXXX12},
  {
    "module": "wigle",
    "bssid": "C8:XX:XX:XX:5E:45",
    "ssid": "Vertigo",
    "latitude": 33.60998154,
    "longitude": -1XX.XXXXX22},
  {
    "module": "wifidb",
    "bssid": "C8:XX:XX:XX:5E:45",
    "ssid": "Vertigo",
    "latitude": 33.6109,
    "longitude": -1XX.XXXXX533
  }
]






