 gmh5225/hwid-steamspywareterminator
Bibliothèque en cours de développement injectée dans Steam pour bloquer le thread caché CFillMachineInfoThread qui collecte les données d'empreinte HWID, disque, adaptateur réseau et registre.

Bibliothèque en cours de développement (ne journalise actuellement que l'initialisation des threads) qui, une fois injectée dans Steam, vise à bloquer CSteamEngine::CFillMachineInfoThread, un thread caché qui collecte des informations chiffrées concernant vos disques durs, cartes réseau et périphériques optiques dans le but lamentable de bloquer tous vos comptes alternatifs et de vous faire perdre des milliers d'euros (et je ne veux vraiment pas payer un centime de plus pour le salaire de burtonJ)
Vous pouvez trouver l'instruction en recherchant cette chaîne dans IDA et en faisant un xref :
Vous ne pouvez pas simplement terminer ou retourner le thread, mais des possibilités intéressantes s'ouvrent. Cette fonction fait partie de la seule fonction (hormis le constructeur, l'initiateur et le terminateur/déconstructeur) d'une table virtuelle qui hérite de CScheduledFunction.
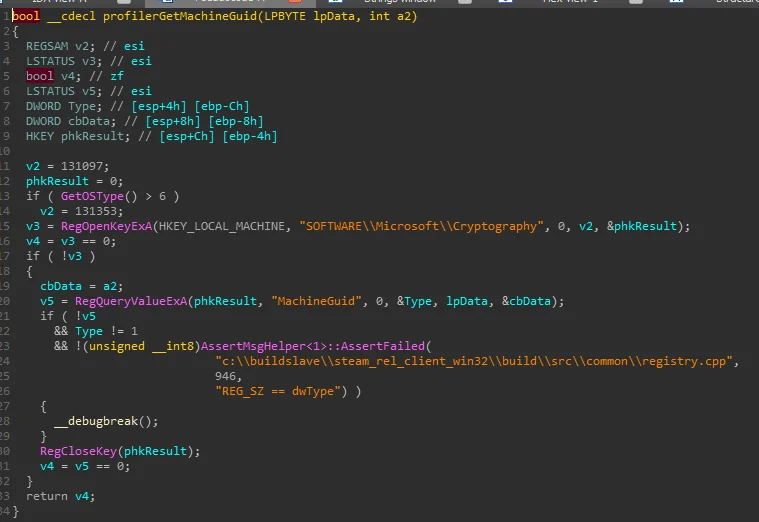
'MachineGuid' est collecté depuis le registre et passé par SHA1, peut-être avec une constante "BB3" ? Je ne connais rien au chiffrement
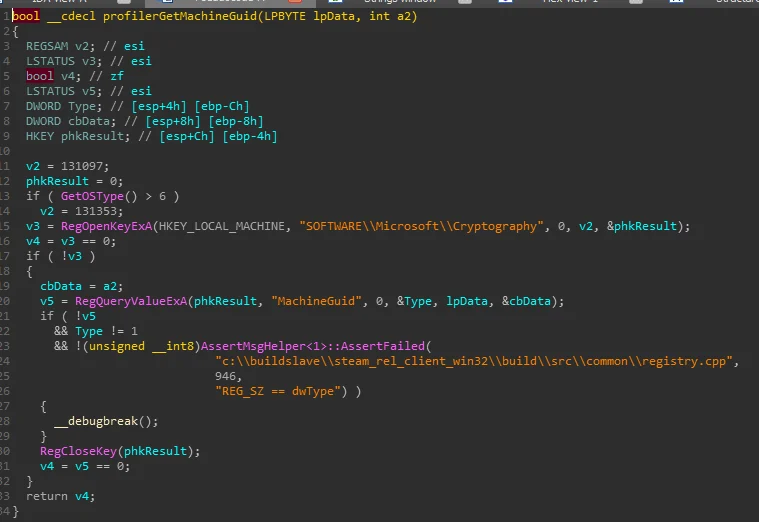
D'autres informations du registre des périphériques sont ensuite collectées
En parallèle, des requêtes CIMV2 WMIC pour récupérer les cartes réseau sont exécutées
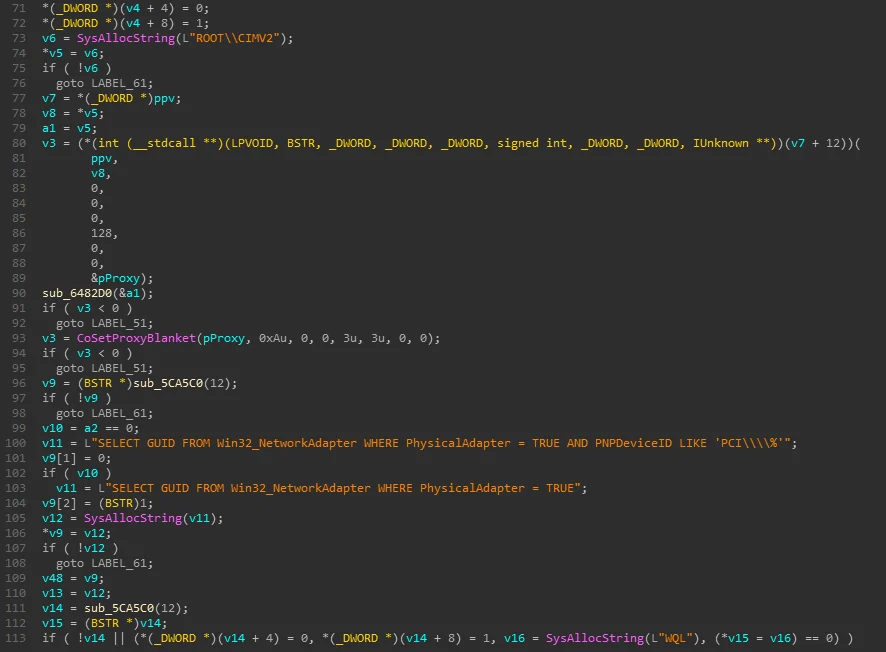
Cette fois, les données ci-dessus sont chiffrées avec la constante "FF2" ? Une approche intéressante sans bloquer tout le thread pourrait consister à modifier ces constantes pour altérer les résultats du digest. Si Steam revenait à ne pas chiffrer ces chaînes, ils pourraient être en infraction avec le RGPD car ils collectent des informations pouvant être classées comme "données personnelles"
D'autres requêtes suivent, la quantité de données qu'ils collectent est effrayante.
"SELECT * FROM Win32_DiskPartition", ils vérifient BootPartitions, DeviceID, DiskIndex, encore "SELECT * FROM Win32_DiskDrive", d'autres trucs, puis encore une fois "SELECT * FROM Win32_PhysicalMedia", ils vérifient les numéros de série et le fabricant.
Chiffré à nouveau, constante "3B3" (?)
Enfin, le deuxième argument de l'appelé est chiffré (s'il n'est pas NULL) avec la constante "333" (?)
