
 gmh5225/frida-medit
Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors du reverse engineering et de l'analyse.

analyseur de mémoire de processus multiplateforme basé sur une interface en ligne de commande.
? Please Input a command. find
? Please Input a data type. ['dword']
? Please Input a value. 1000
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
HIT COUNT:3834!!

--------------------------------------------------------
? Please Input a command. filter
? Please Input a data type. ['dword']
? Please Input a value. 1010
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
FILTERD:1/3834!!

-------------------------------------------------
? Please Input a command. 3
  1) find
  2) filter
  3) patch
  4) dump
  5) list
  6) view
  7) exit
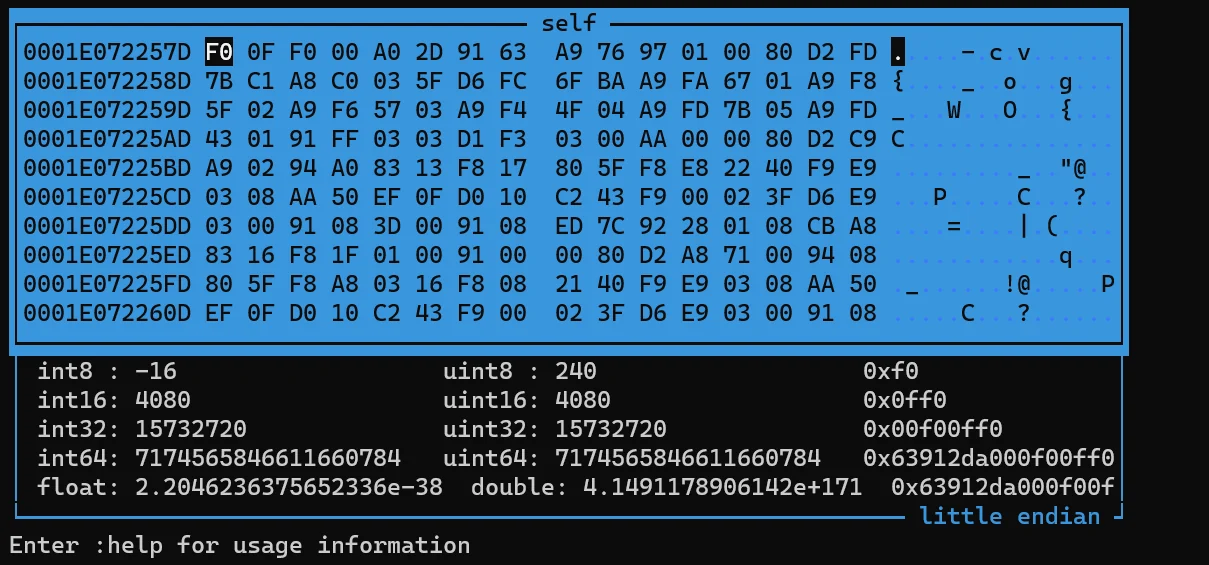
Installez la bibliothèque python.
# windows
pip install -r requirements_windows.txt

# other
pip instlal -r requirements.txt
Installez et démarrez frida-server.
python main.py Cydia

# or

python main.py com.saurik.Cydia

# or

python main.py -p ProcessId
Le logiciel original est disponible à l'adresse
https://github.com/walterdejong/hexview.
Ce projet est une amélioration partielle du formidable logiciel ci-dessus.
