

 💬
README_中文 •
Compilation/Installation/Exécution •
Description des paramètres •
Comment utiliser •
Scénario •
Liste des POC •
Scan personnalisé •
Meilleures pratiques
Fonctionnalités
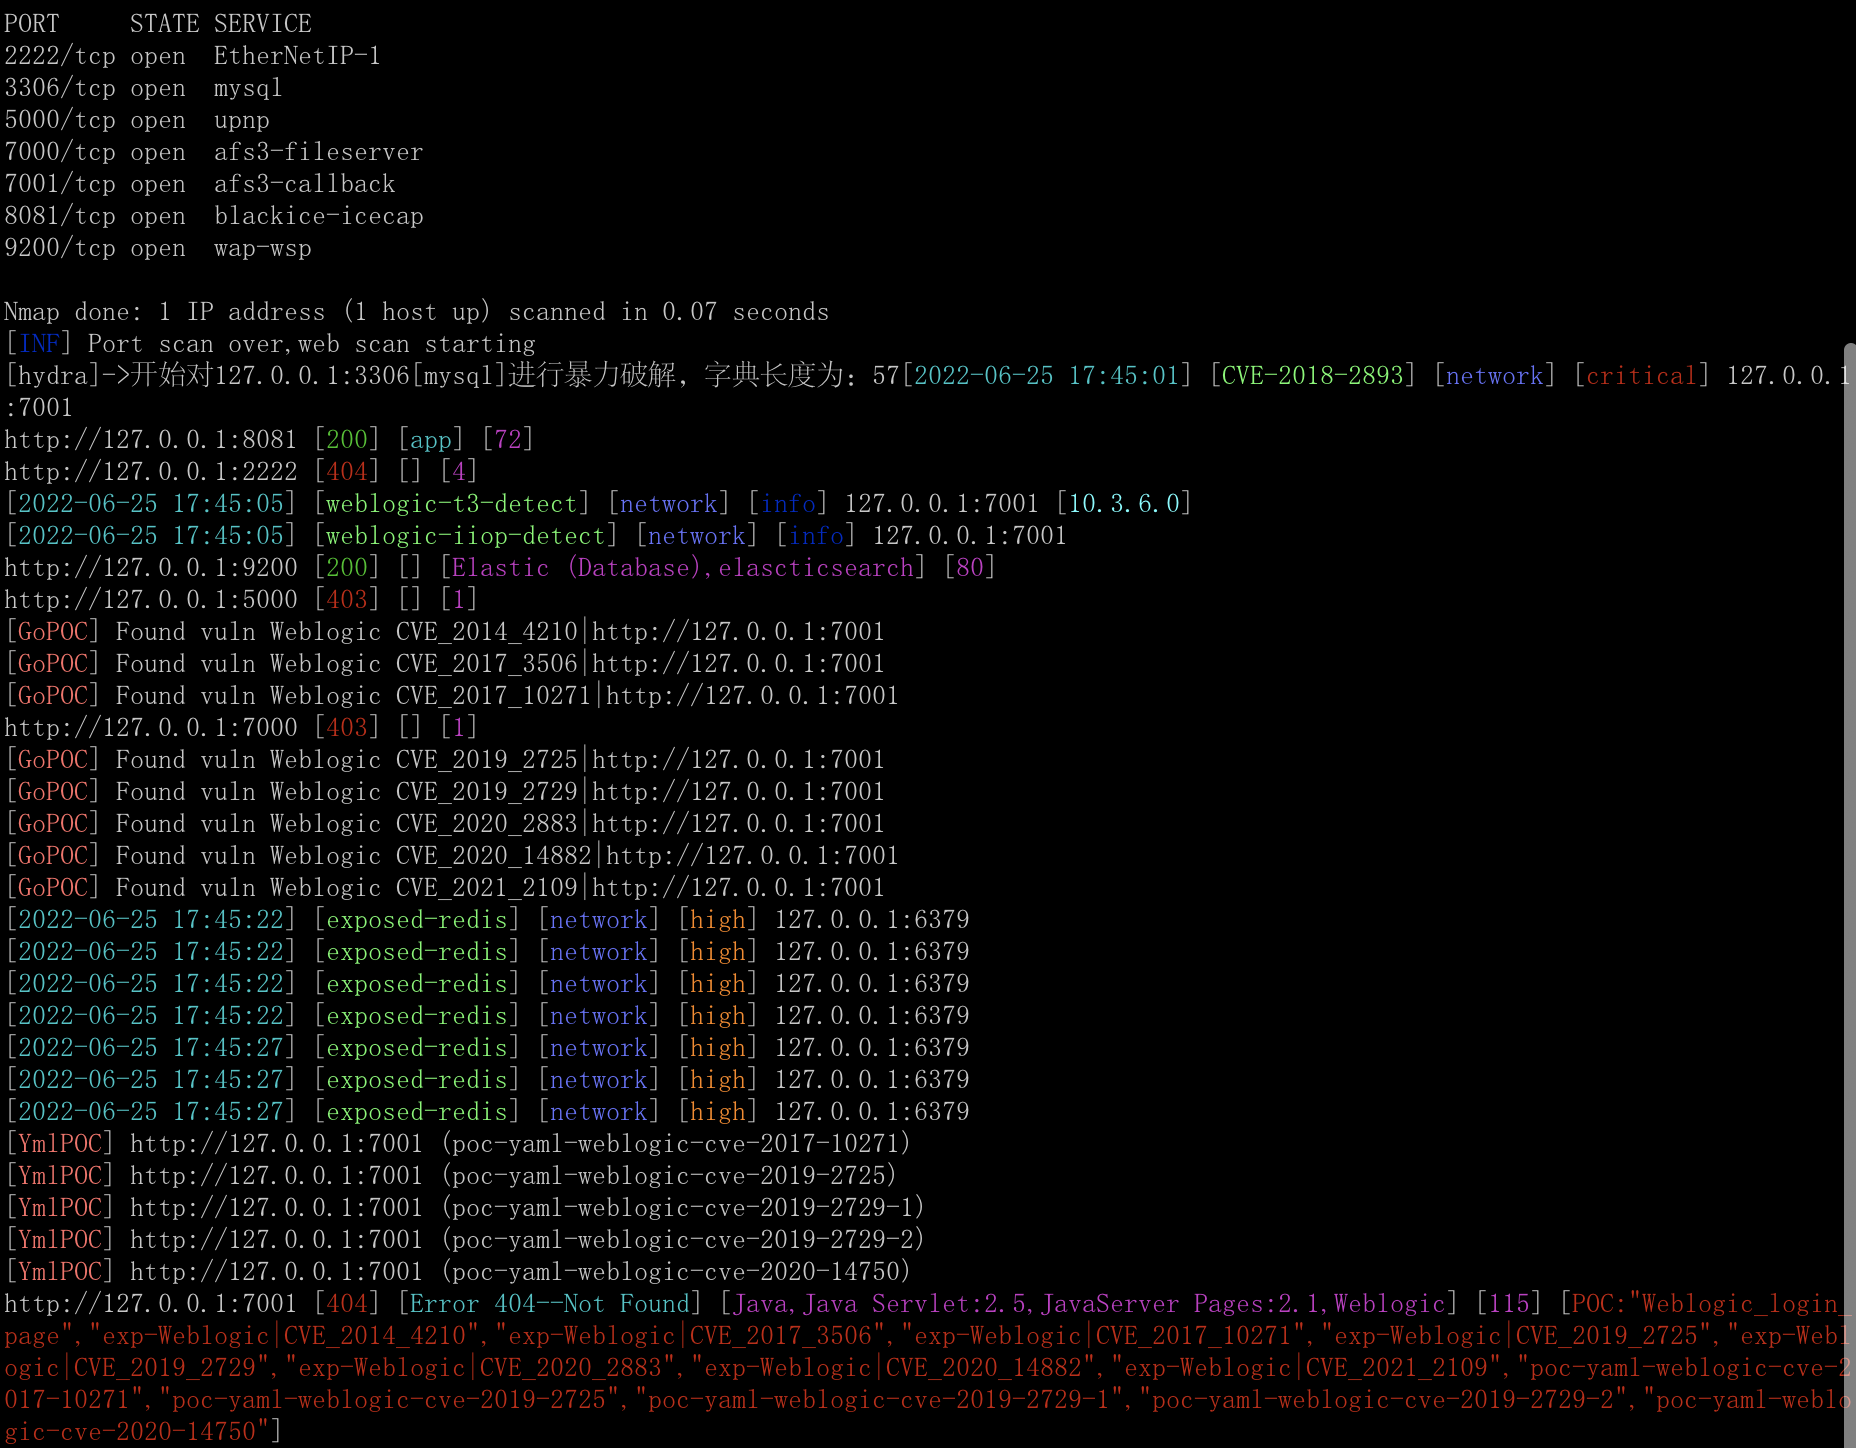
- <a href=https://github.com/hktalent/51Pwn-Platform/blob/main/README.md>Un ID gratuit pour netcat web multi-cibles afin d'obtenir un reverse shell
- Qu'est-ce que scan4all : intègre vscan, nuclei, ksubdomain, subfinder, etc., entièrement automatisé et intelligent. Outils d'équipe rouge
Optimisation au niveau du code, optimisation des paramètres et modules individuels, tels que vscan filefuzz, ont été réécrits pour ces projets intégrés.
En principe, ne pas réinventer la roue, sauf en cas de bugs ou problèmes.
- Multi-plateforme : basé sur une implémentation en golang, léger, hautement personnalisable, open source, supporte Linux, Windows, macOS, etc.
- Support de [23] types de craquage de mots de passe, support de dictionnaire personnalisé, activé par "priorityNmap": true
- RDP
- VNC
- SSH
- Socks5
- rsh-spx
- MySQL
- MsSQL
- Oracle
- PostgreSQL
- Redis
- FTP
- MongoDB
- SMB, détecte également MS17-010 (CVE-2017-0143, CVE-2017-0144, CVE-2017-0145, CVE-2017-0146, CVE-2017-0147, CVE-2017-0148), SmbGhost (CVE-2020-0796)
- Telnet
- SNMP
- Wap-wsp (Elasticsearch)
- RouterOs
- HTTP BasicAuth (Authorization), contient le craquage Webdav, SVN (Apache Subversion)
- Weblogic, activez nuclei via enableNuclei=true en même temps, supporte la détection T3, IIOP et autres
- Tomcat
- Jboss
- Winrm (wsman)
- POP3/POP3S
- Par défaut, le craquage intelligent de mots de passe HTTP est activé, et il sera automatiquement activé lorsqu'un mot de passe HTTP est requis, sans intervention manuelle
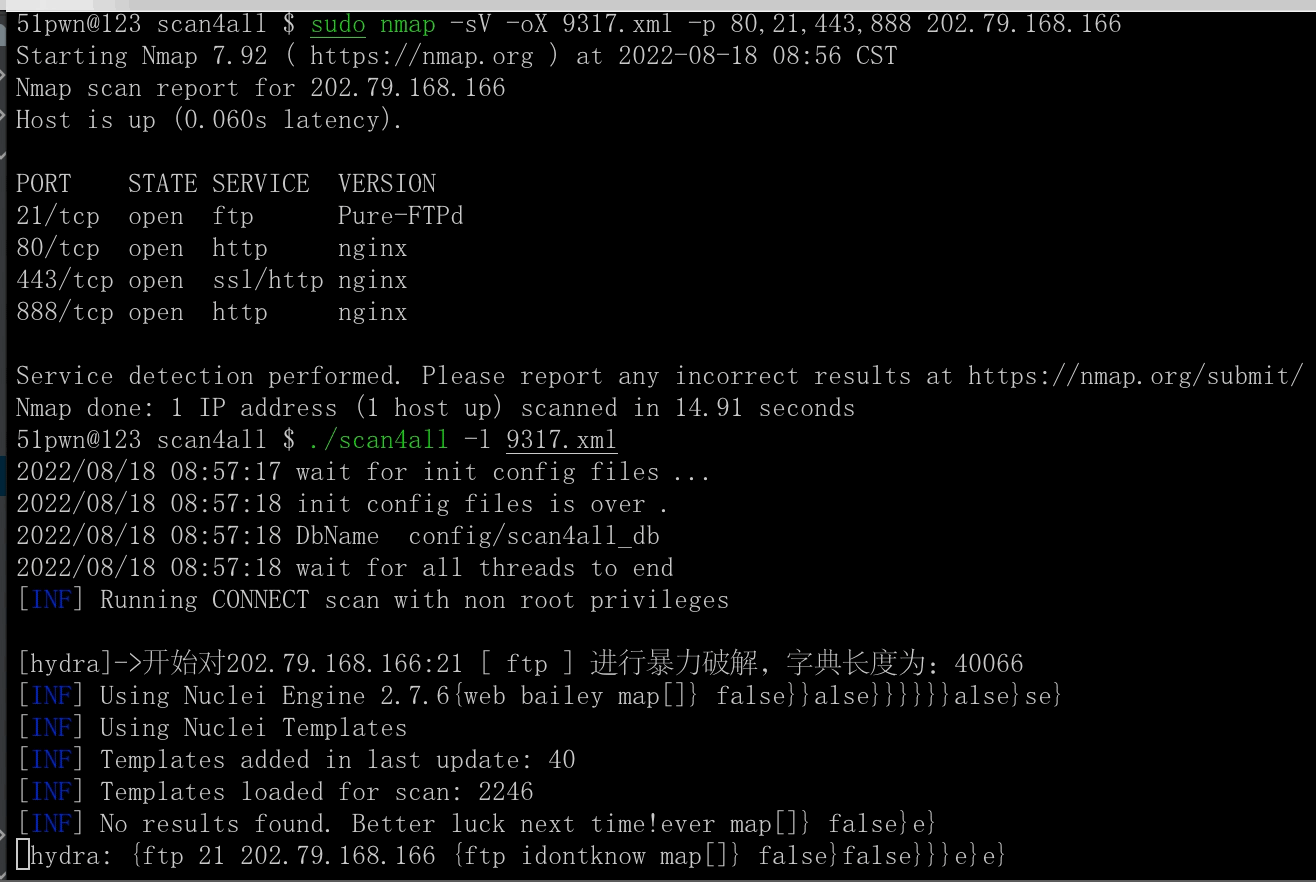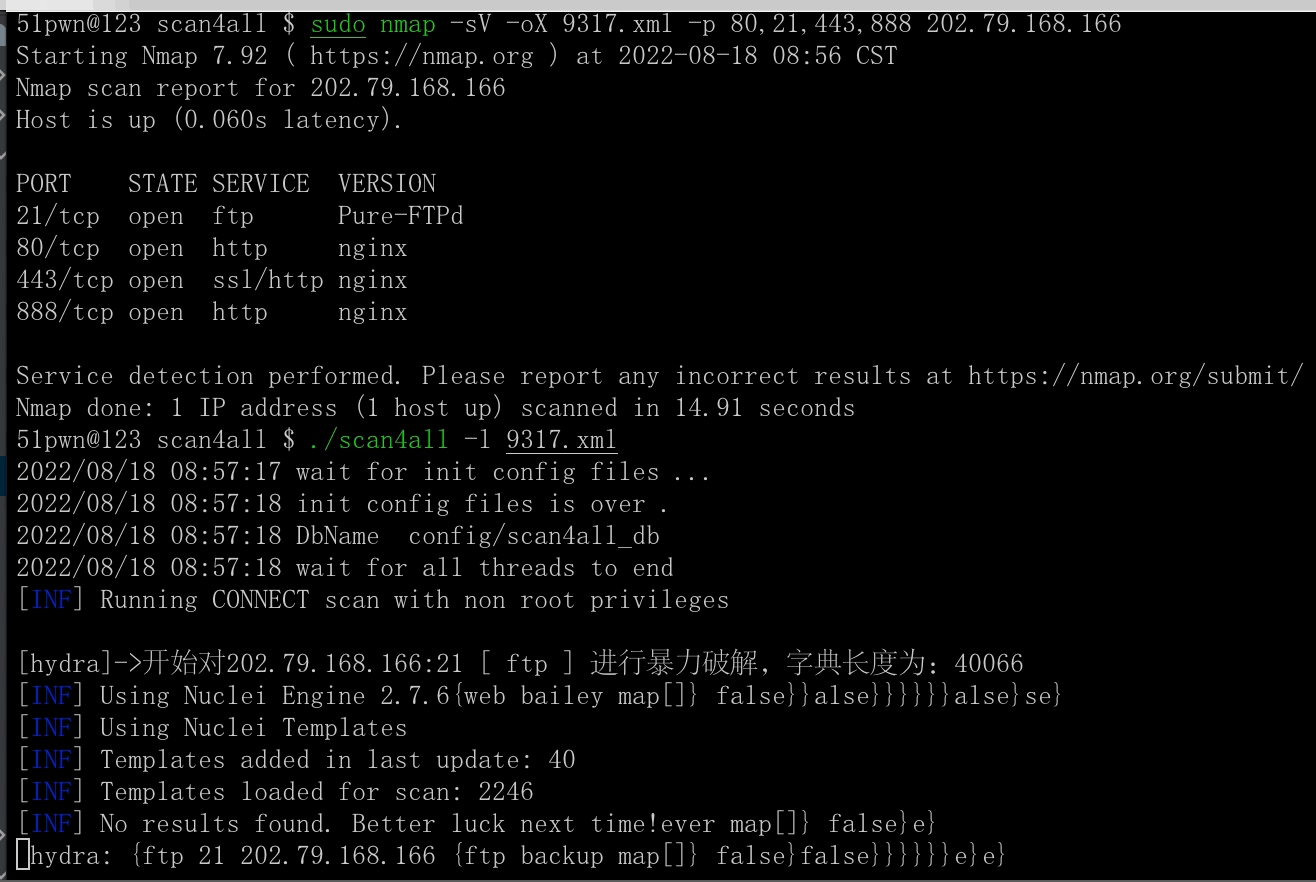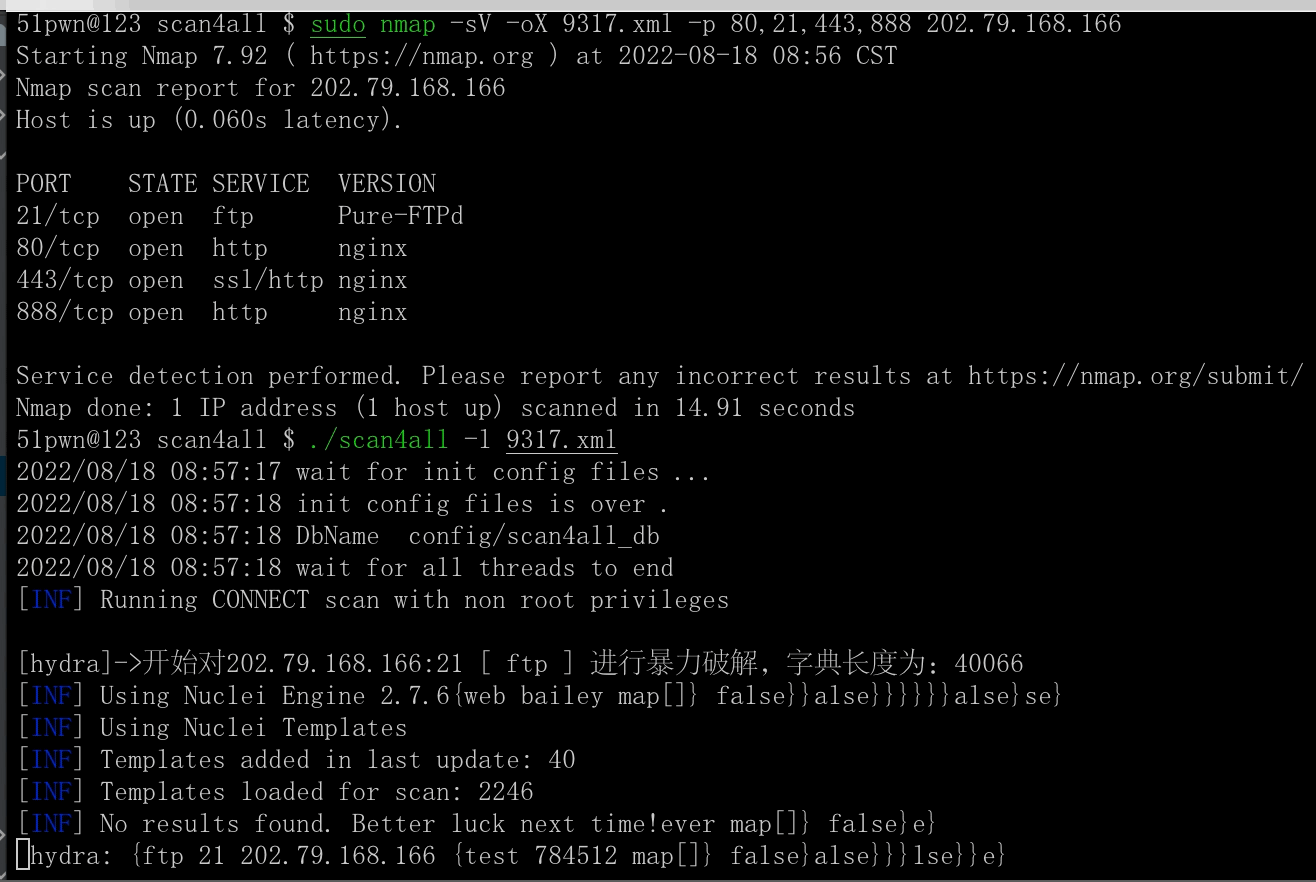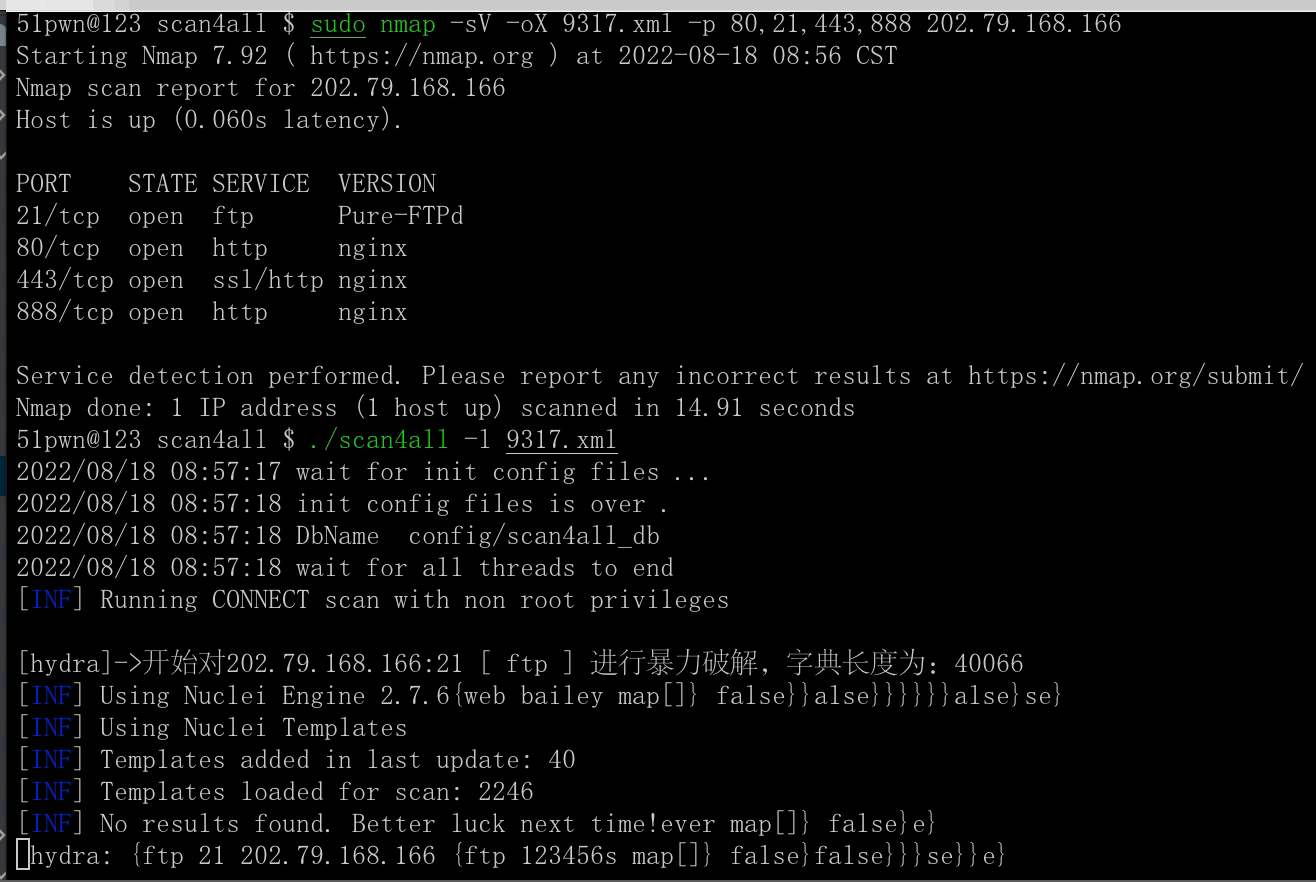
- Détecte la présence de nmap dans le système et active nmap pour un scan rapide via priorityNmap=true, activé par défaut, et les paramètres optimisés de nmap sont plus rapides que masscan
Inconvénients de l'utilisation de nmap : si le réseau est mauvais, car la taille des paquets réseau du trafic est trop grande, cela peut entraîner des résultats incomplets
L'utilisation de nmap nécessite également de définir le mot de passe root dans une variable d'environnement
export PPSSWWDD=yourRootPswd
Plus de références : config/doNmapScan.sh
Par défaut, naabu est utilisé pour effectuer le scan de ports. -stats=true pour voir la progression
Puis-je ne pas scanner les ports ?
noScan=true ./scan4all -l list.txt -v
# nmap result default noScan=true
./scan4all -l nmapRssuilt.xml -v
- Capacités de détection rapide de 15000+ POC, les POC incluent :
Statistiques Top 10 des Templates Nuclei
| TAG | COUNT | AUTHOR | COUNT | DIRECTORY | COUNT | SEVERITY | COUNT | TYPE | COUNT |
|---|
| cve | 1430 | daffainfo | 631 | cves | 1407 | info | 1474 | http | 3858 |
| panel | 655 | dhiyaneshdk | 584 | exposed-panels | 662 | high | 1009 | file | 76 |
| edb | 563 | pikpikcu | 329 | vulnerabilities | 509 | medium | 818 | network | 51 |
| lfi | 509 | pdteam | 269 | technologies | 282 | critical | 478 | dns | 17 |
| xss | 491 | geeknik | 187 | exposures | 275 | low | 225 | | |
| wordpress | 419 | dwisiswant0 | 169 | misconfiguration | 237 | unknown | 11 | | |
| exposure | 407 | 0x_akoko | 165 | token-spray | 230 | | | | |
| cve2021 | 352 | princechaddha | 151 | workflows | 189 | | | | |
| rce | 337 | ritikchaddha | 137 | default-logins | 103 | | | | |
| wp-plugin | 316 | pussycat0x | 133 | file | 76 | | | | |
281 répertoires, 3922 fichiers.
- vscan POC
- Les POC vscan incluent : 300+ POC xray 2.0, POC Go, etc.
- scan4all POC
- Support du scan et de l'identification de 7000+ empreintes web :
- httpx fingerprint
- vscan fingerprint
- vscan fingerprint : inclut eHoleFinger, localFinger, etc.
- scan4all fingerprint


 ghosttroops/scan4all
