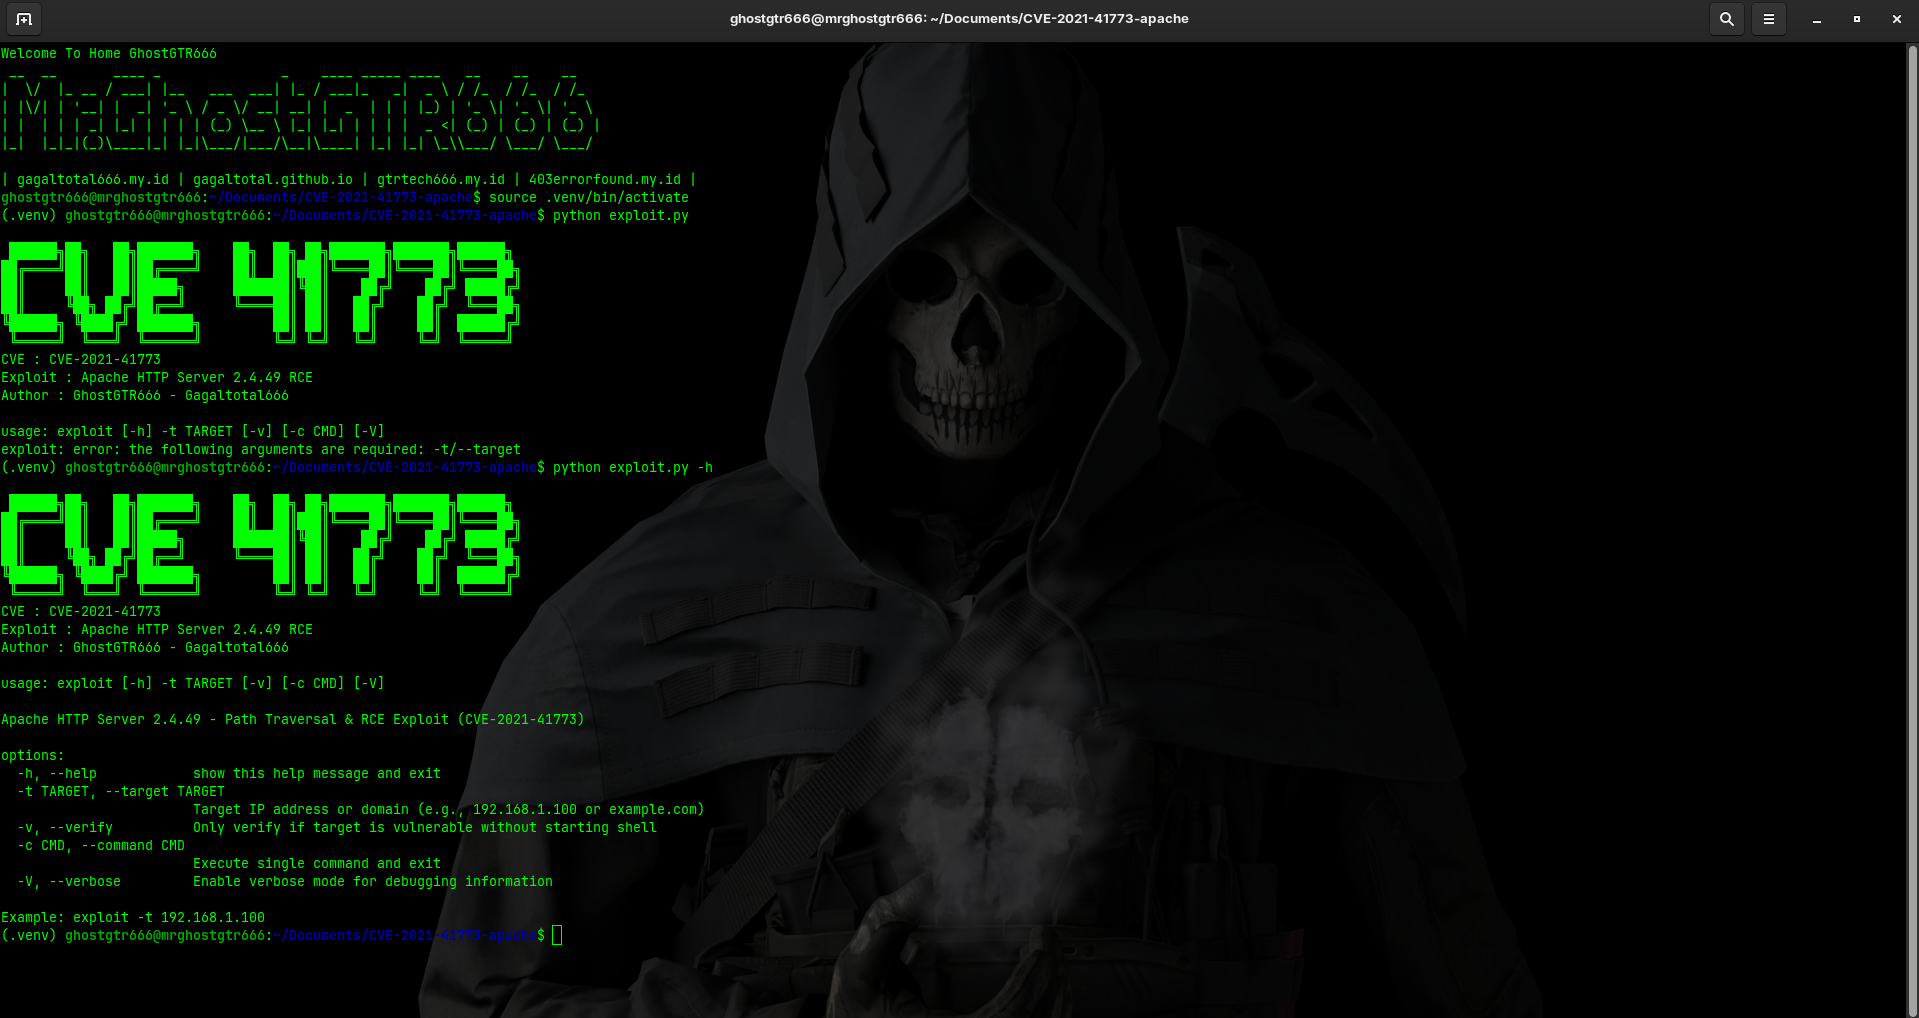
 gagaltotal/cve-2021-41773-apache
CVE-2021-41773 Apache

Ce dépôt contient un exploit de preuve de concept basé sur Python pour la vulnérabilité de traversée de chemin du serveur HTTP Apache identifiée sous le nom CVE-2021-41773. Le script est conçu pour la recherche en sécurité, les tests défensifs et les évaluations autorisées des systèmes vulnérables.
CVE-2021-41773 est une vulnérabilité de traversée de chemin affectant les versions 2.4.49 du serveur HTTP Apache et les configurations associées, où le serveur gère incorrectement les séquences de traversée encodées dans certains chemins de requêtes CGI. Ce projet fournit une implémentation PoC de base pouvant être utilisée pour vérifier l'exposition et interagir avec une cible vulnérable.
Ce dépôt est destiné à :
Ce projet nécessite Python 3 et la dépendance suivante :
Installez les dépendances avec :
python -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Exécutez le script avec un hôte cible ou une adresse IP.
python3 exploit.py -t 192.168.1.100 -v
python3 exploit.py -t 192.168.1.100 -c "whoami"
python3 exploit.py -t 192.168.1.100
Le script prend en charge les modes suivants :
Ce projet est fourni uniquement à des fins éducatives et de recherche en sécurité autorisée. L'auteur n'est pas responsable de toute utilisation abusive, accès non autorisé ou activité illégale menée avec ce logiciel. Vous êtes seul responsable de vous assurer que votre utilisation est conforme à toutes les lois, réglementations et politiques applicables.
Les captures d'écran et les preuves à l'appui peuvent être placées dans le répertoire images si nécessaire.
Développé à des fins de recherche et de démonstration liées à CVE-2021-41773.
