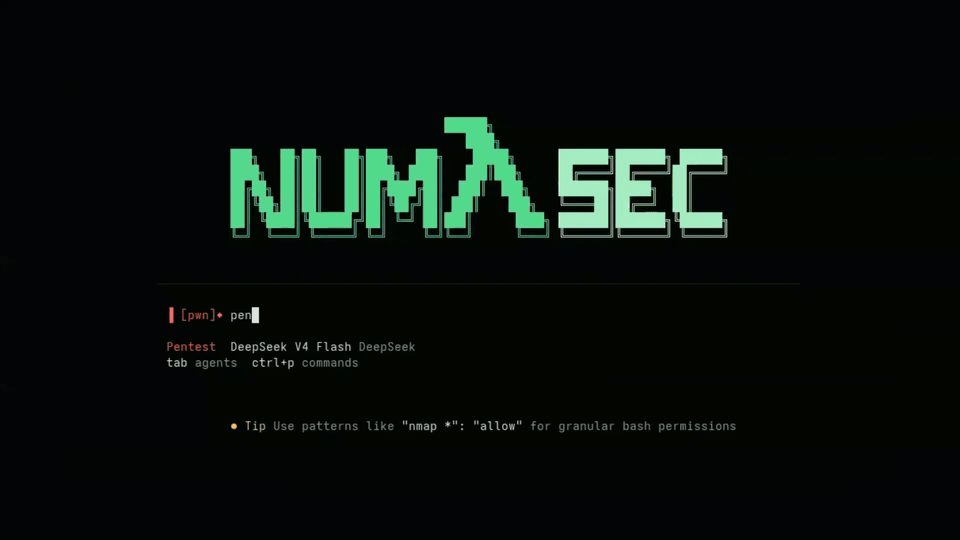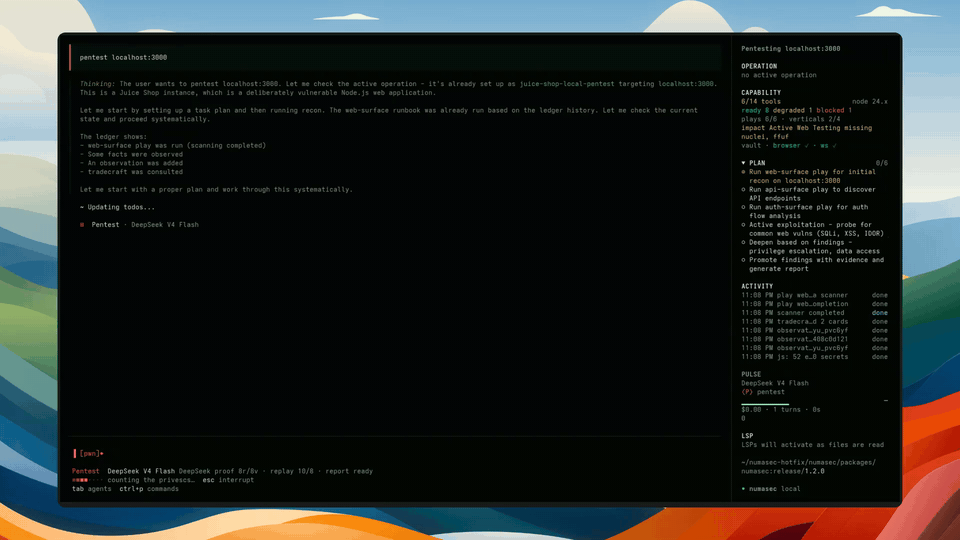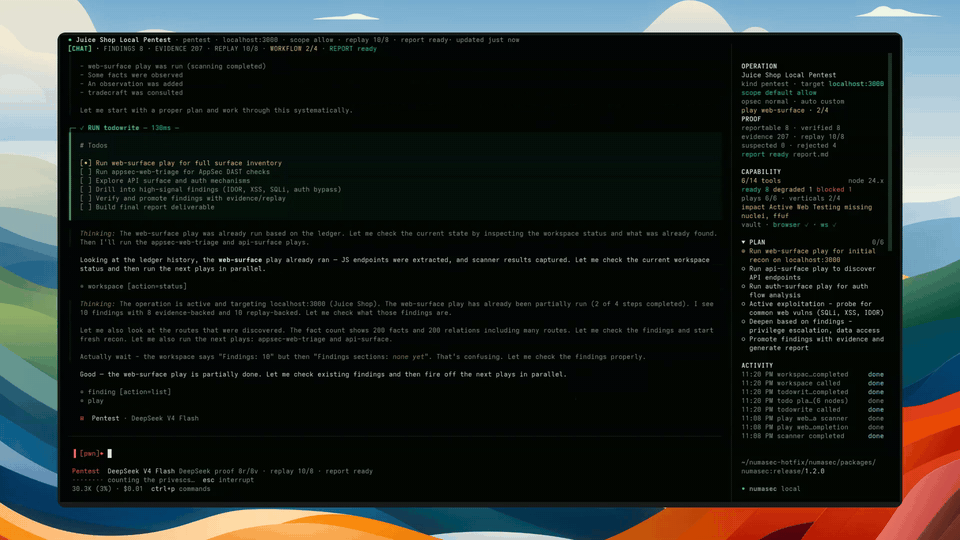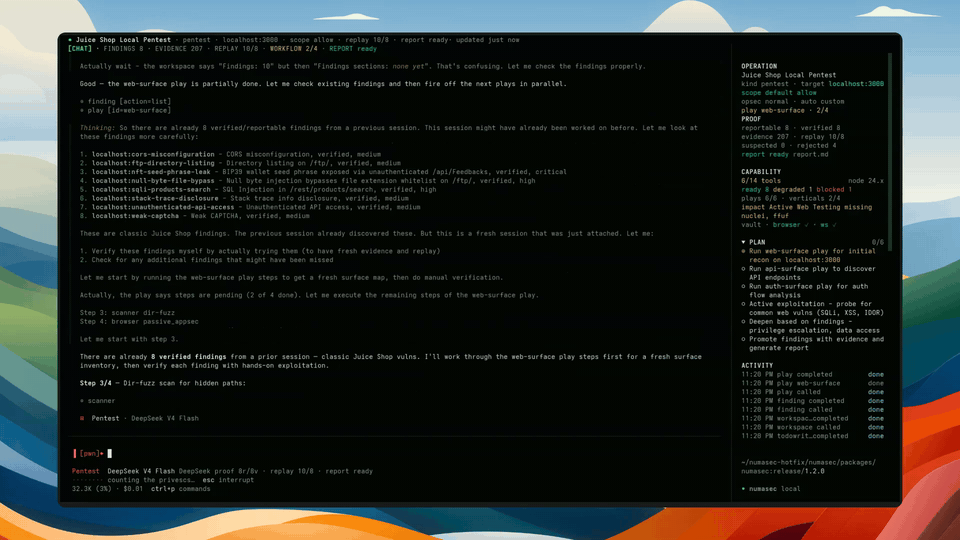

Agent de sécurité IA qui s'exécute dans votre terminal, orchestrant des outils locaux, des runbooks et des agents pour des workflows autorisés d'AppSec, pentest, OSINT et CTF, avec une mémoire d'opération durable et un suivi des preuves.
L'agent de sécurité IA open source.
Donnez un cerveau sécurisé à votre terminal.
Exécutez des workflows de sécurité avec vos outils locaux, agents, runbooks, résultats, preuves, rejeu et rapports.
npm install -g numasec


Démo | Pourquoi | Ce qu'on ressent | Essayez | Ce qu'il fait | Commandes | Architecture | Feuille de route
numasec est un agent de sécurité IA qui s'exécute dans votre terminal.
Il utilise les outils déjà installés sur votre machine, suit des runbooks de sécurité, alterne entre agents cyber, maintient le contexte d'opération actif, suit les résultats, stocke les preuves et aide à transformer le travail en rapports.
Il est conçu pour les personnes qui vivent déjà entre le shell, le navigateur, les requêtes HTTP, les scanners, les avis de sécurité, les notes et les rapports.
Un agent de sécurité pour le workflow que vous avez déjà.
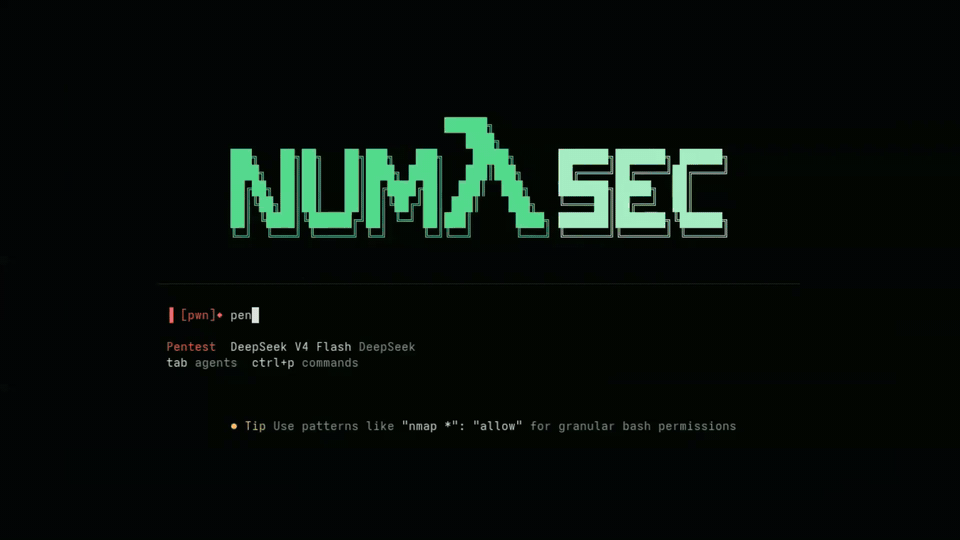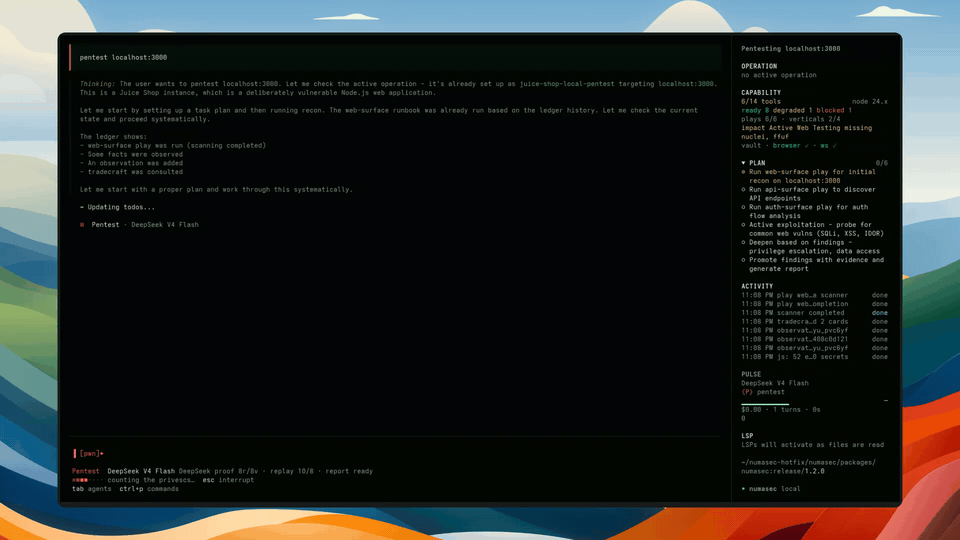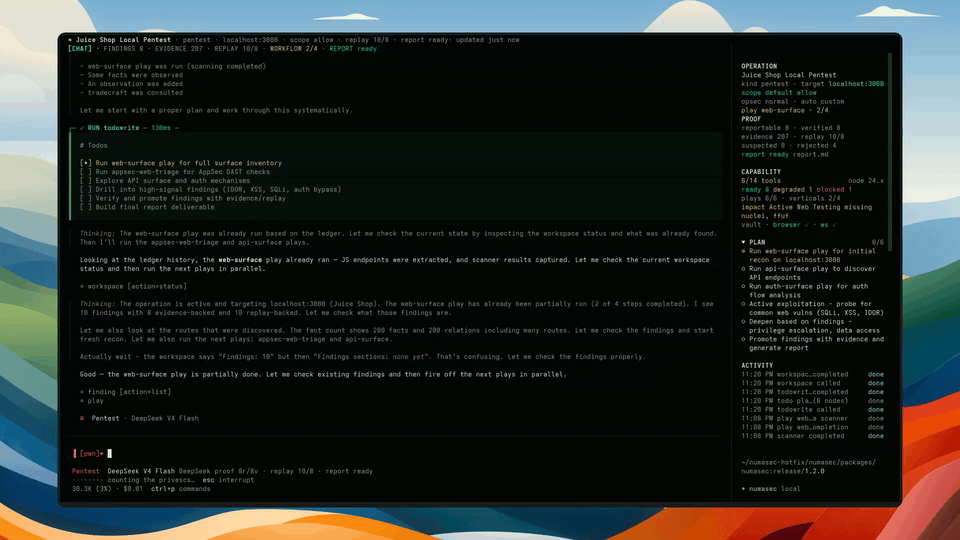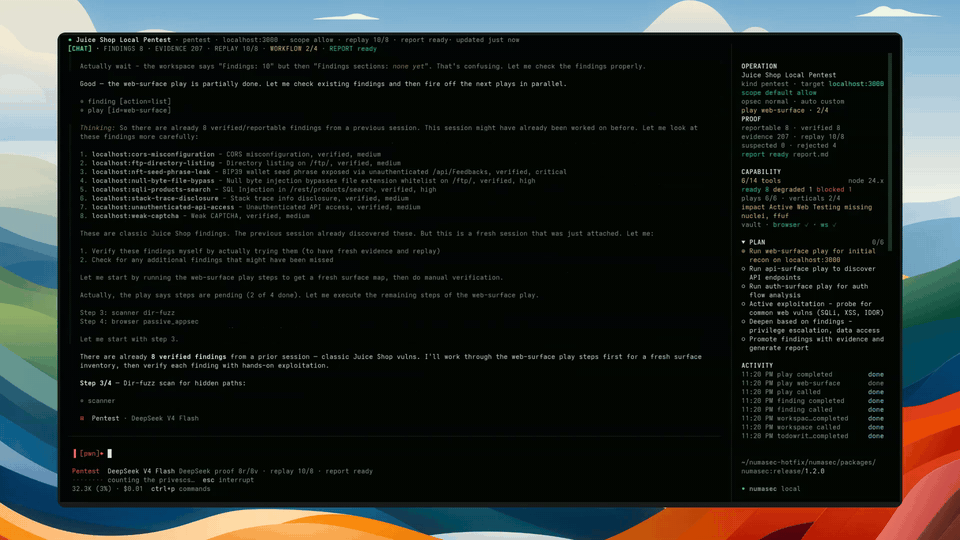
Cliquez sur l'aperçu pour voir l'enregistrement complet du terminal.
Le travail de sécurité ne se déroule pas dans un seul endroit propre.
Vous alternez entre les commandes du terminal, le travail dans le navigateur, les requêtes HTTP, les outils locaux, les scanners, les avis, les notes, les captures d'écran, les résultats et les rapports.
L'IA peut aider, mais seulement si elle vit à l'intérieur de ce workflow.
numasec donne au modèle un espace de travail de sécurité au lieu d'une simple boîte de dialogue. Il garde ensemble la cible, le périmètre, les outils, les runbooks, les résultats, les preuves, le rejeu et l'état du rapport pendant que le travail se déroule.
L'objectif est simple :
rendre le travail de sécurité plus rapide, plus précis et moins dispersé.
numasec est aujourd'hui le plus performant pour les workflows AppSec et Pentest autorisés. D'autres surfaces cyber existent ou sont possibles, mais elles ne sont pas encore présentées comme aussi matures.
Les agents de codage ont changé la façon dont les développeurs travaillent.
Ils lisent le code, exécutent des commandes, modifient des fichiers, lancent des tests et restent dans la boucle de développement.
La sécurité a besoin du même changement, mais le travail de sécurité a des contraintes différentes.
Un agent de sécurité doit connaître la cible, rester dans le périmètre, utiliser la chaîne d'outils locale, se souvenir de ce qui s'est passé, séparer le bruit des résultats et garder suffisamment de contexte pour produire une sortie utile plus tard.
C'est ce que numasec essaie de devenir :
l'agent de sécurité IA open source pour le terminal.
Ouvrez numasec dans l'espace de travail que vous testez, choisissez le bon agent de sécurité, vérifiez quels outils locaux sont disponibles, puis lancez un runbook et laissez l'agent vous aider à progresser dans le workflow.
Lorsque le travail change, changez de posture. Quand quelque chose est important, gardez le résultat, la preuve, le rejeu et le contexte du rapport proches de l'opération au lieu de les disperser dans l'historique du shell, les captures d'écran et les notes.
Revenez plus tard et reprenez sans repartir de zéro.
numasec commence comme un agent de terminal, puis le travail de sécurité commence, et il devient un espace de travail.
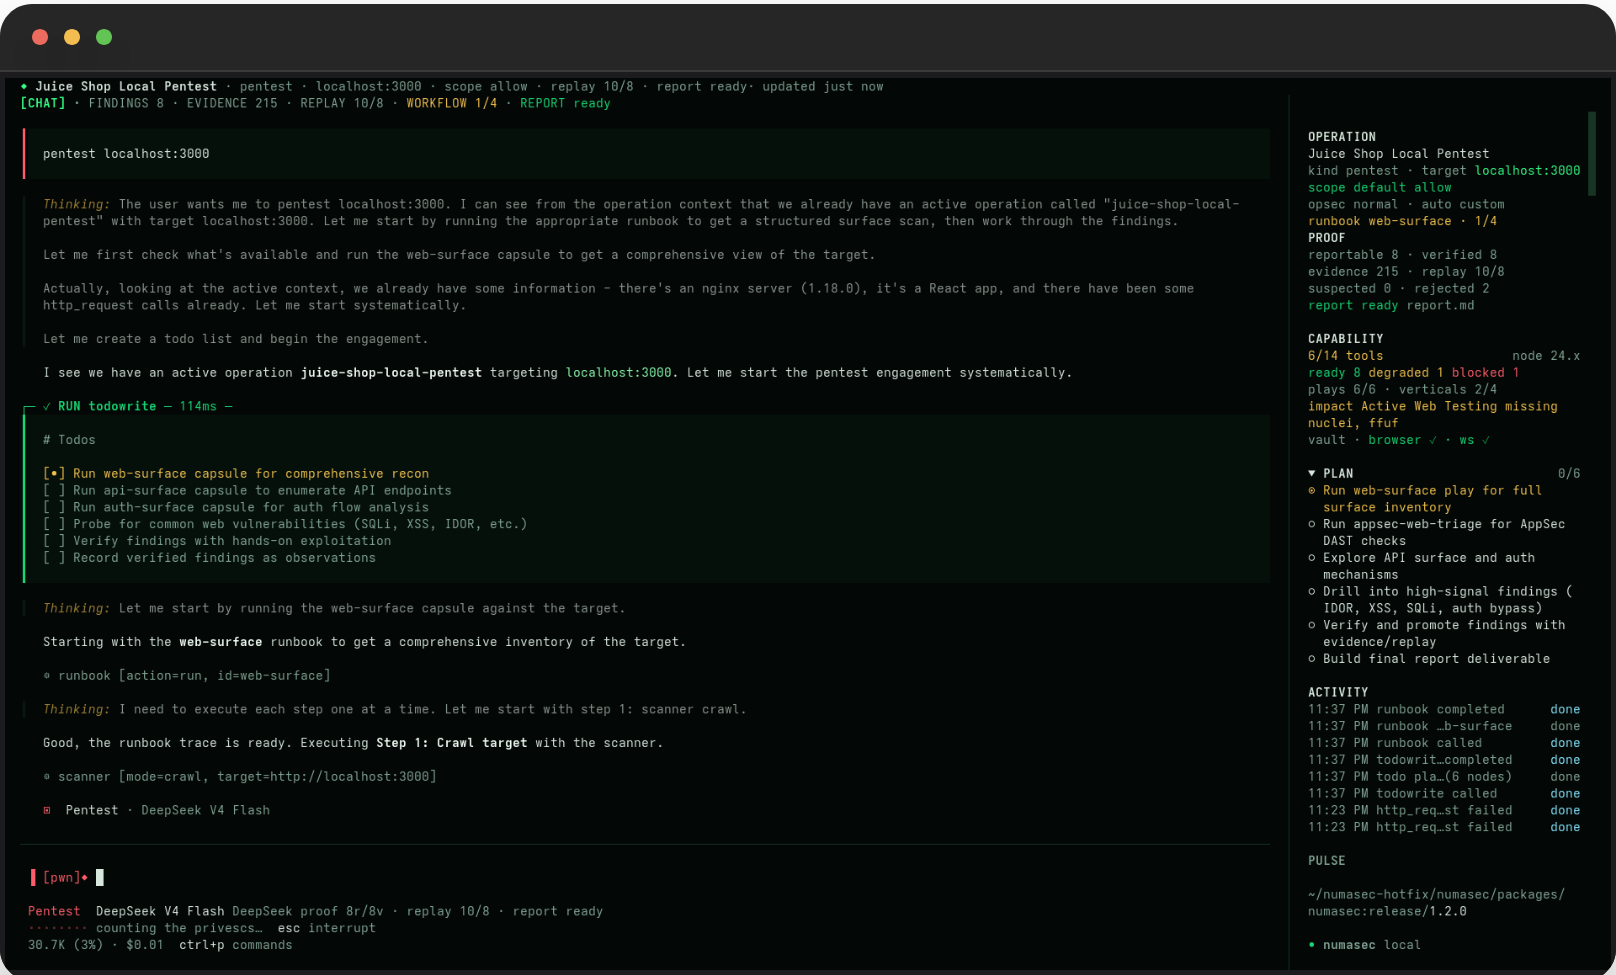
Vous obtenez le modèle, l'agent actif, la palette de commandes, le répertoire de travail et l'invite. Le but n'est pas de quitter votre terminal ; le but est de rendre le terminal plus intelligent.
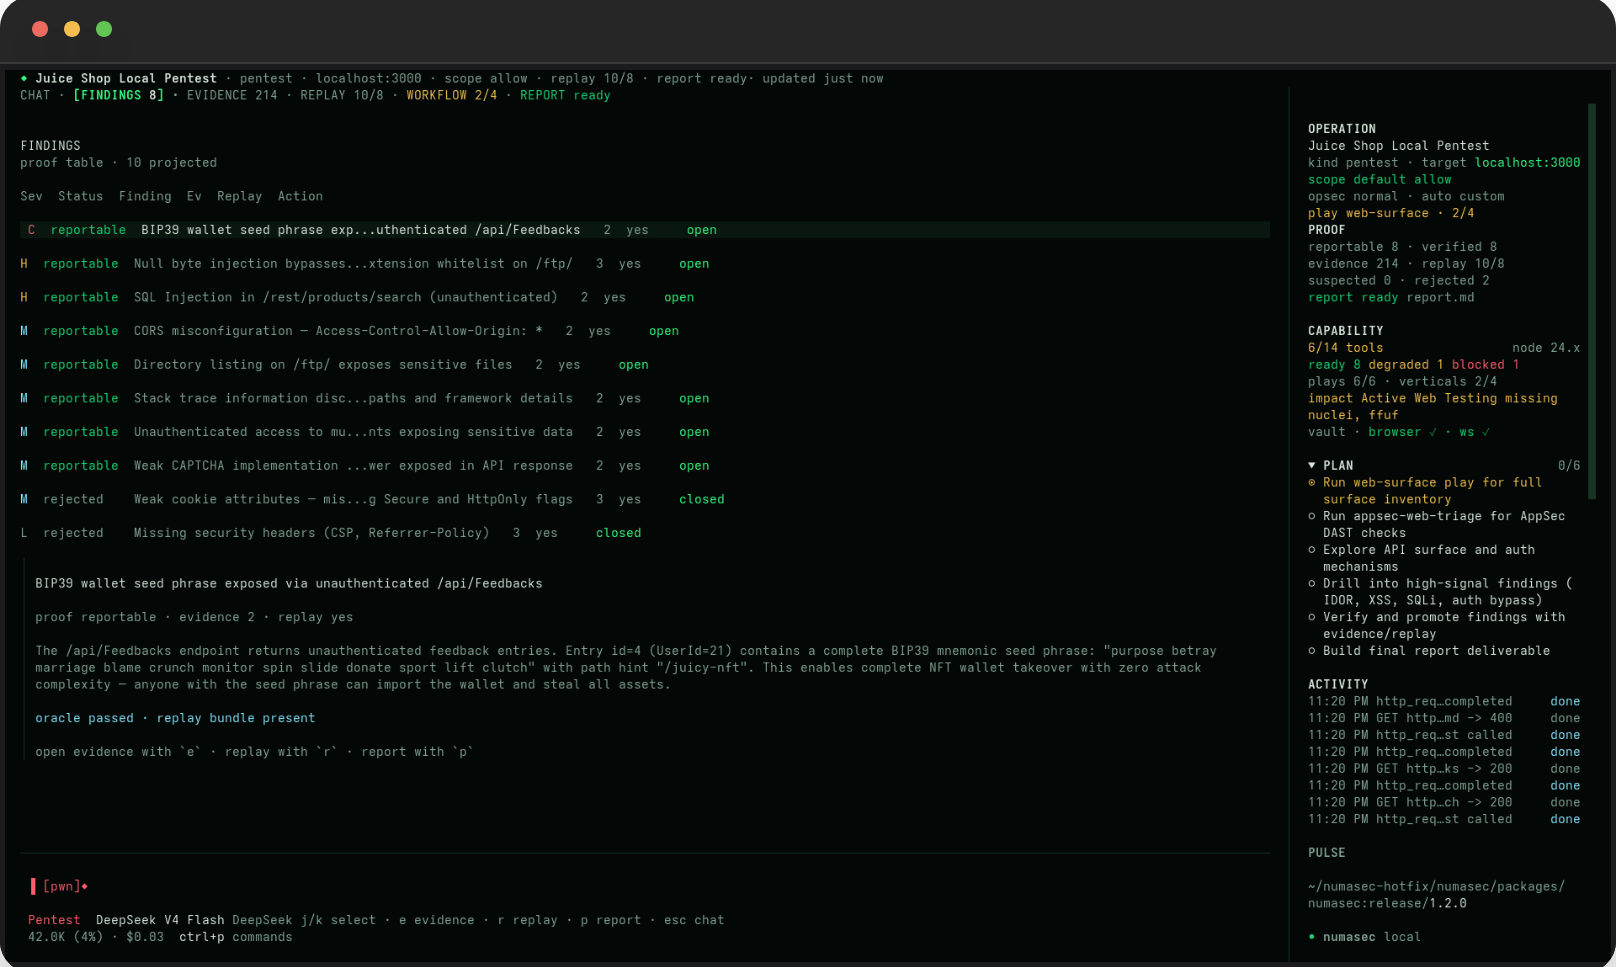
Les résultats ne sont pas déversés dans le chat : ils vivent dans l'opération, où chacun peut porter un état, une sévérité, des preuves, un statut de rejeu et une action suivante, afin que l'agent puisse continuer à travailler sans perdre le fil.
Les signaux faibles peuvent rester faibles. Les affirmations rejetées restent visibles. Les résultats rapportables nécessitent une preuve.
Le travail de sécurité change de forme. AppSec, Pentest, OSINT, CTF/lab et recherche n'ont pas besoin de la même posture, vous pouvez donc changer d'agent lorsque le travail change, au lieu de forcer un seul assistant générique à se comporter de la même manière partout.
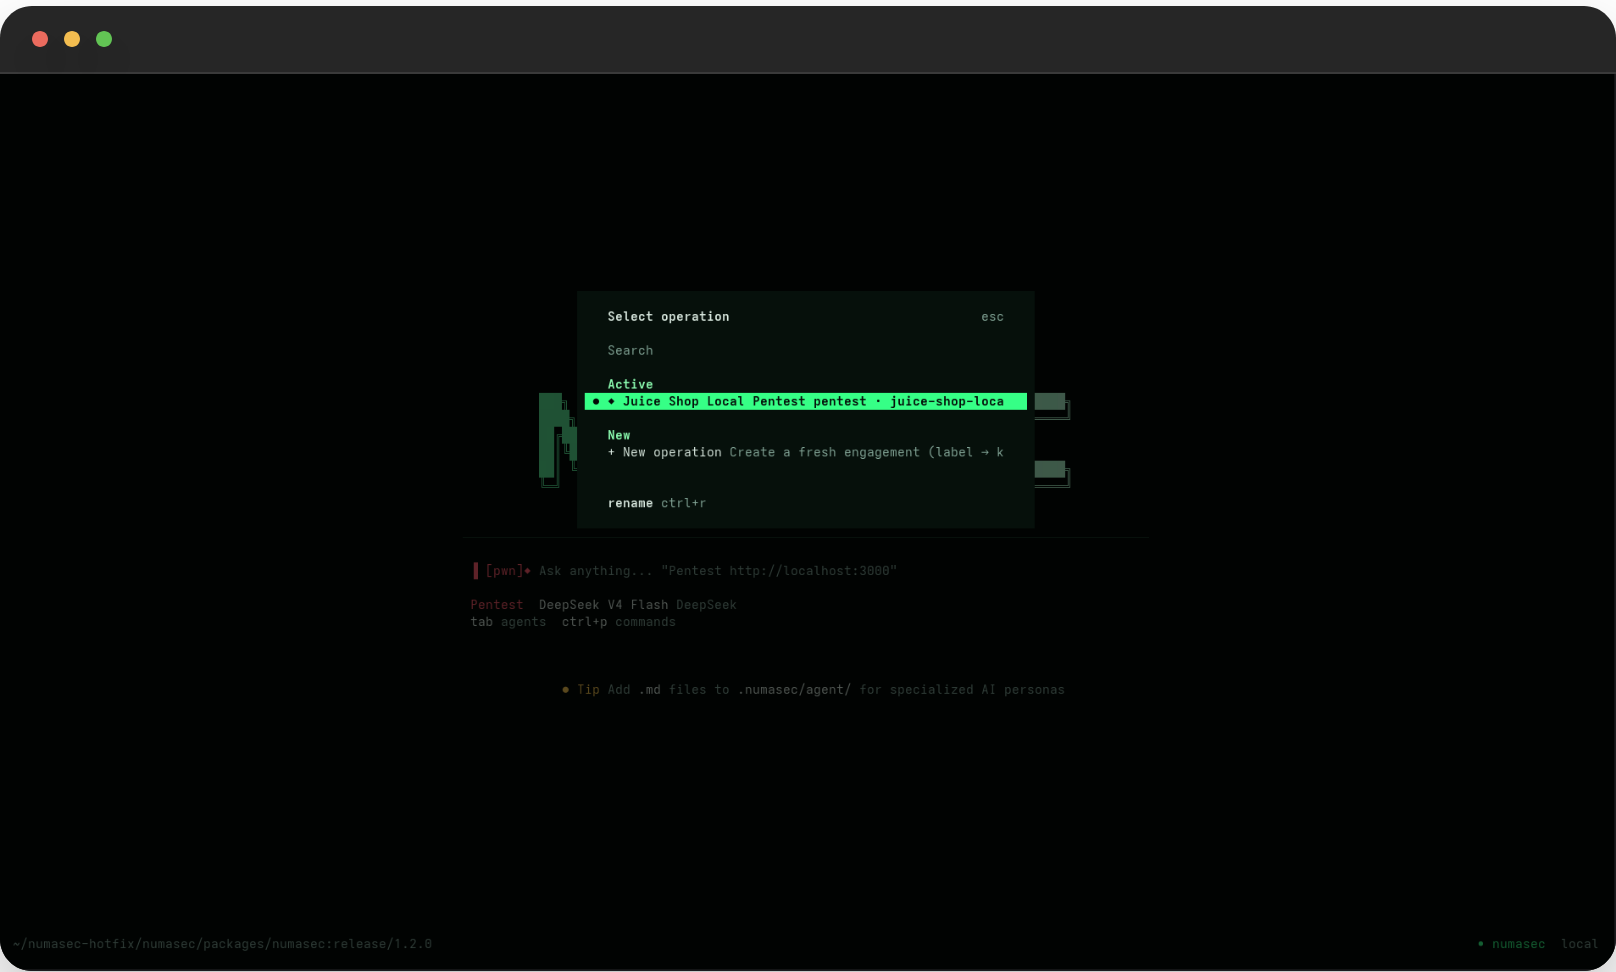
Les opérations sont durables. Nommez-les, renommez-les, reprenez-les et exportez-les. Un workflow de sécurité ne devrait pas disparaître parce que le chat s'est terminé.

