 fr0gger/iatelligence
IATelligence est un script Python qui extrait l'IAT d'un fichier PE et demande à GPT d'obtenir plus d'informations sur l'API et la matrice ATT&CK associée.

IATelligence est un script Python qui extrait la table d'adresses d'importation (IAT) d'un fichier PE et utilise le modèle GPT-3 d'OpenAI pour fournir des détails sur chaque API Windows importée par le fichier. Le script recherche également les techniques MITRE ATT&CK associées et explique comment l'API pourrait potentiellement être utilisée par des attaquants.
Il affiche également les hashs du fichier et estime le coût des requêtes GPT-3. IATelligence est une preuve de concept pour l'utilisation de GPT-3 dans l'analyse de logiciels malveillants et pour évaluer rapidement le comportement d'un malware à partir de son IAT.
Voici un exemple rapide du résultat que vous obtiendrez. Remarquez que la requête peut prendre plus de temps selon la taille de l'IAT.
Pour exécuter cet outil, vous aurez besoin d'un accès à l'API OpenAI, puis vous devrez modifier le script pour ajouter votre propre clé API.
# Authenticate with the OpenAI API
openai.api_key = ""
Vous devrez également installer les dépendances.
pip install -r requirements.txt
Pour exécuter l'outil, il suffit de spécifier un fichier PE comme argument au script.
python iatelligence.py sample.exe
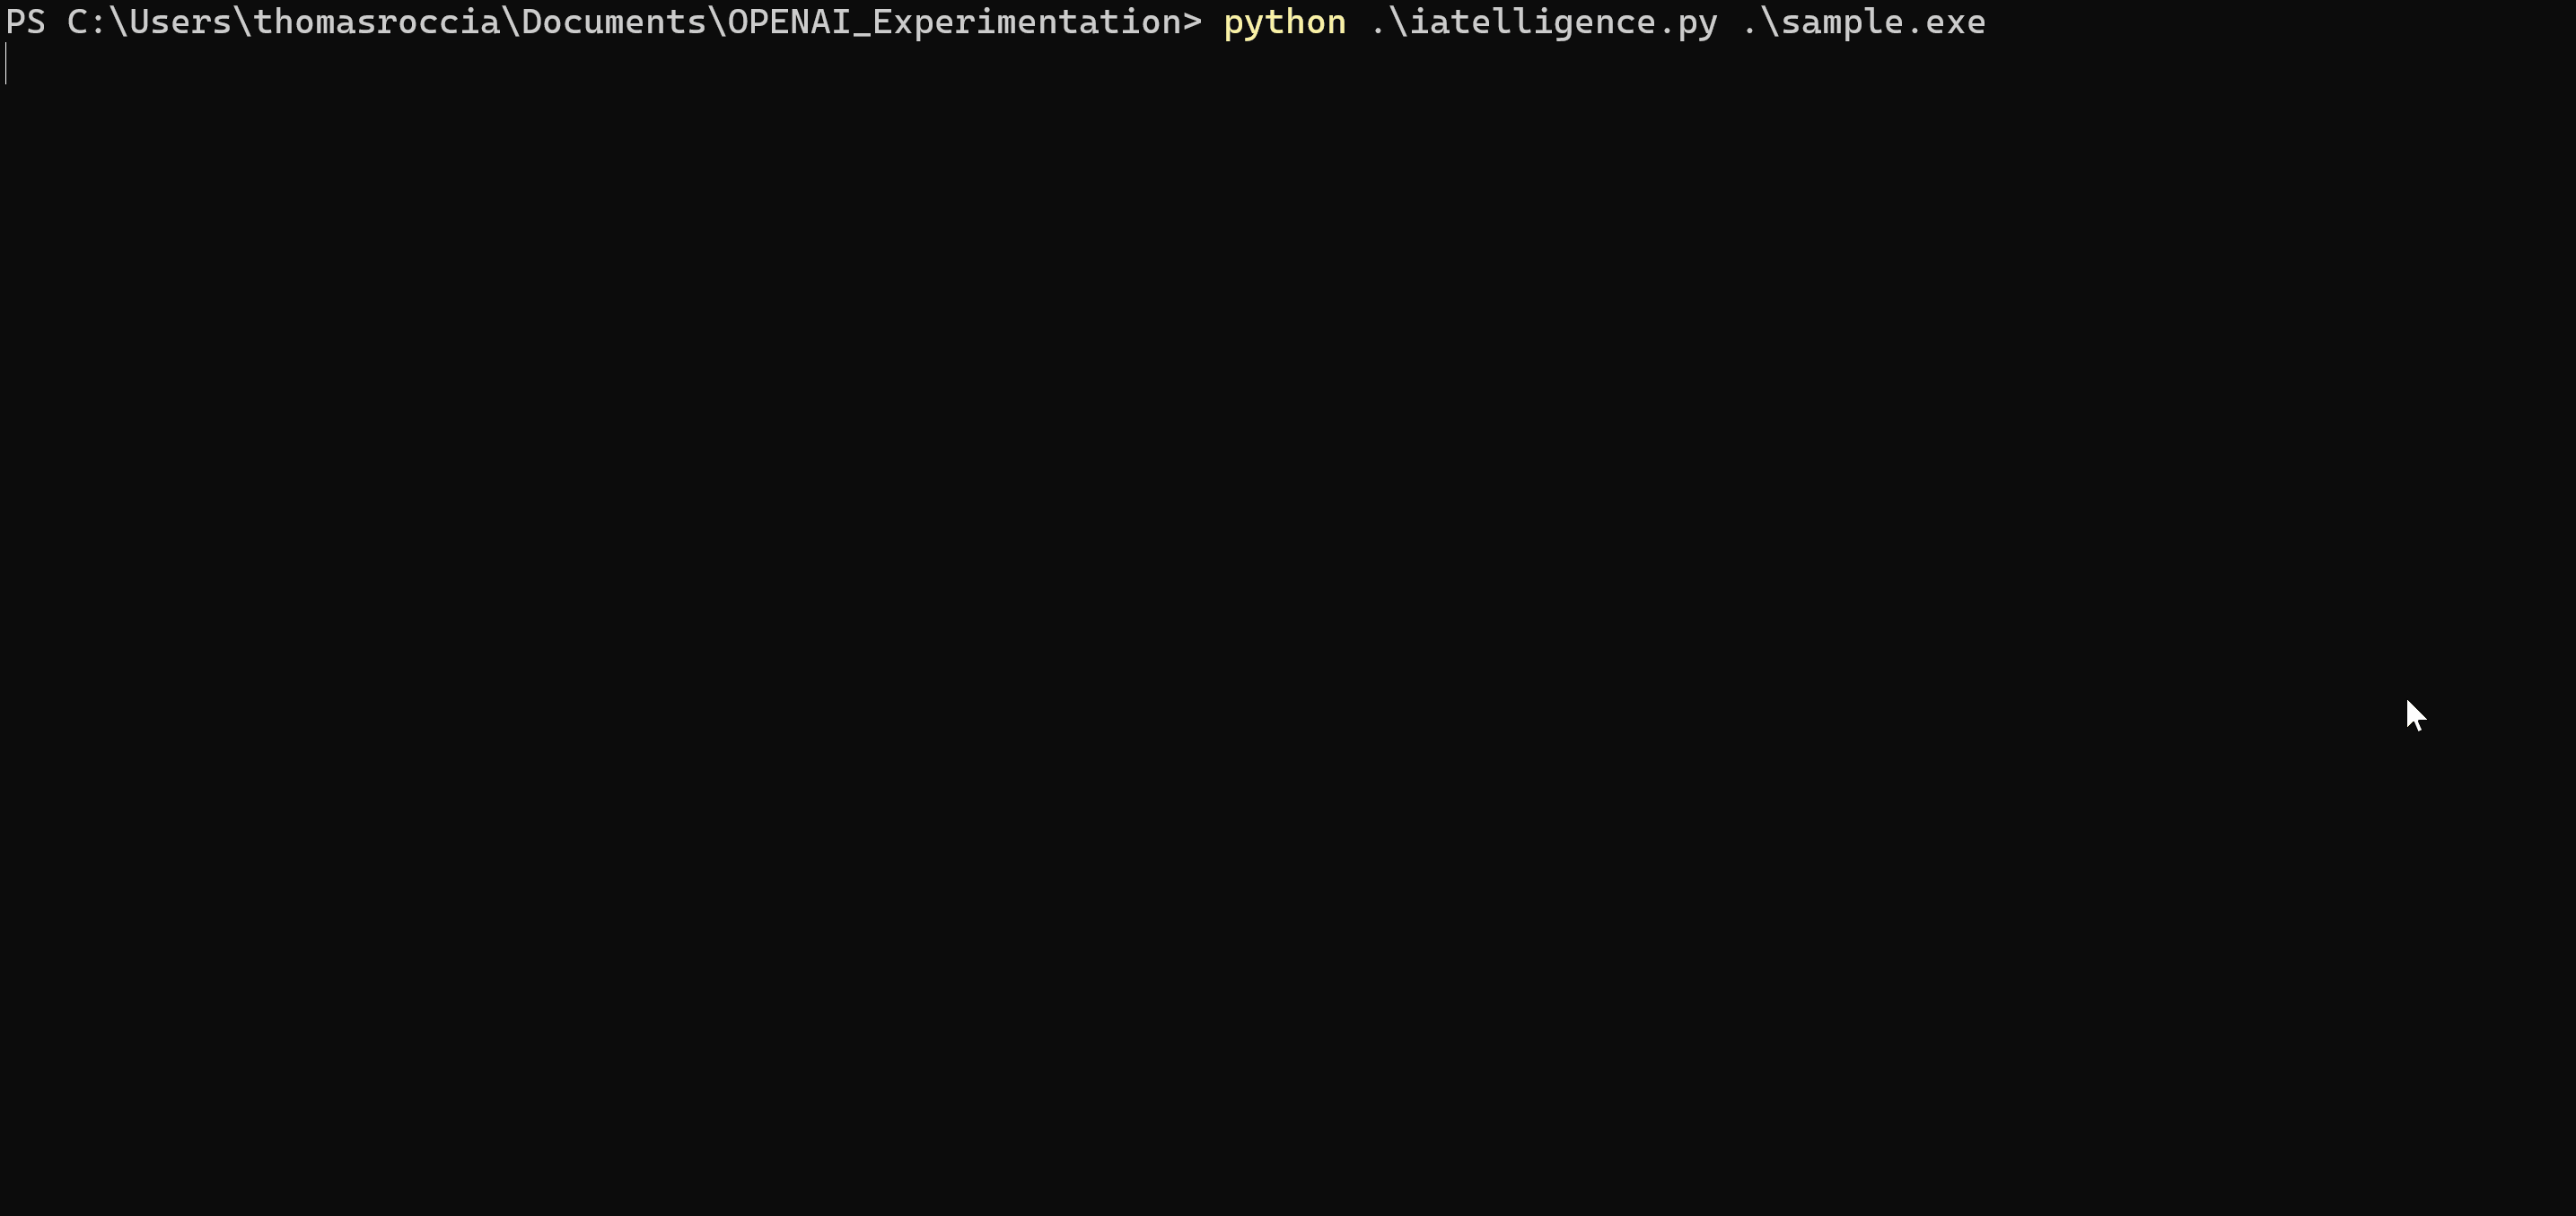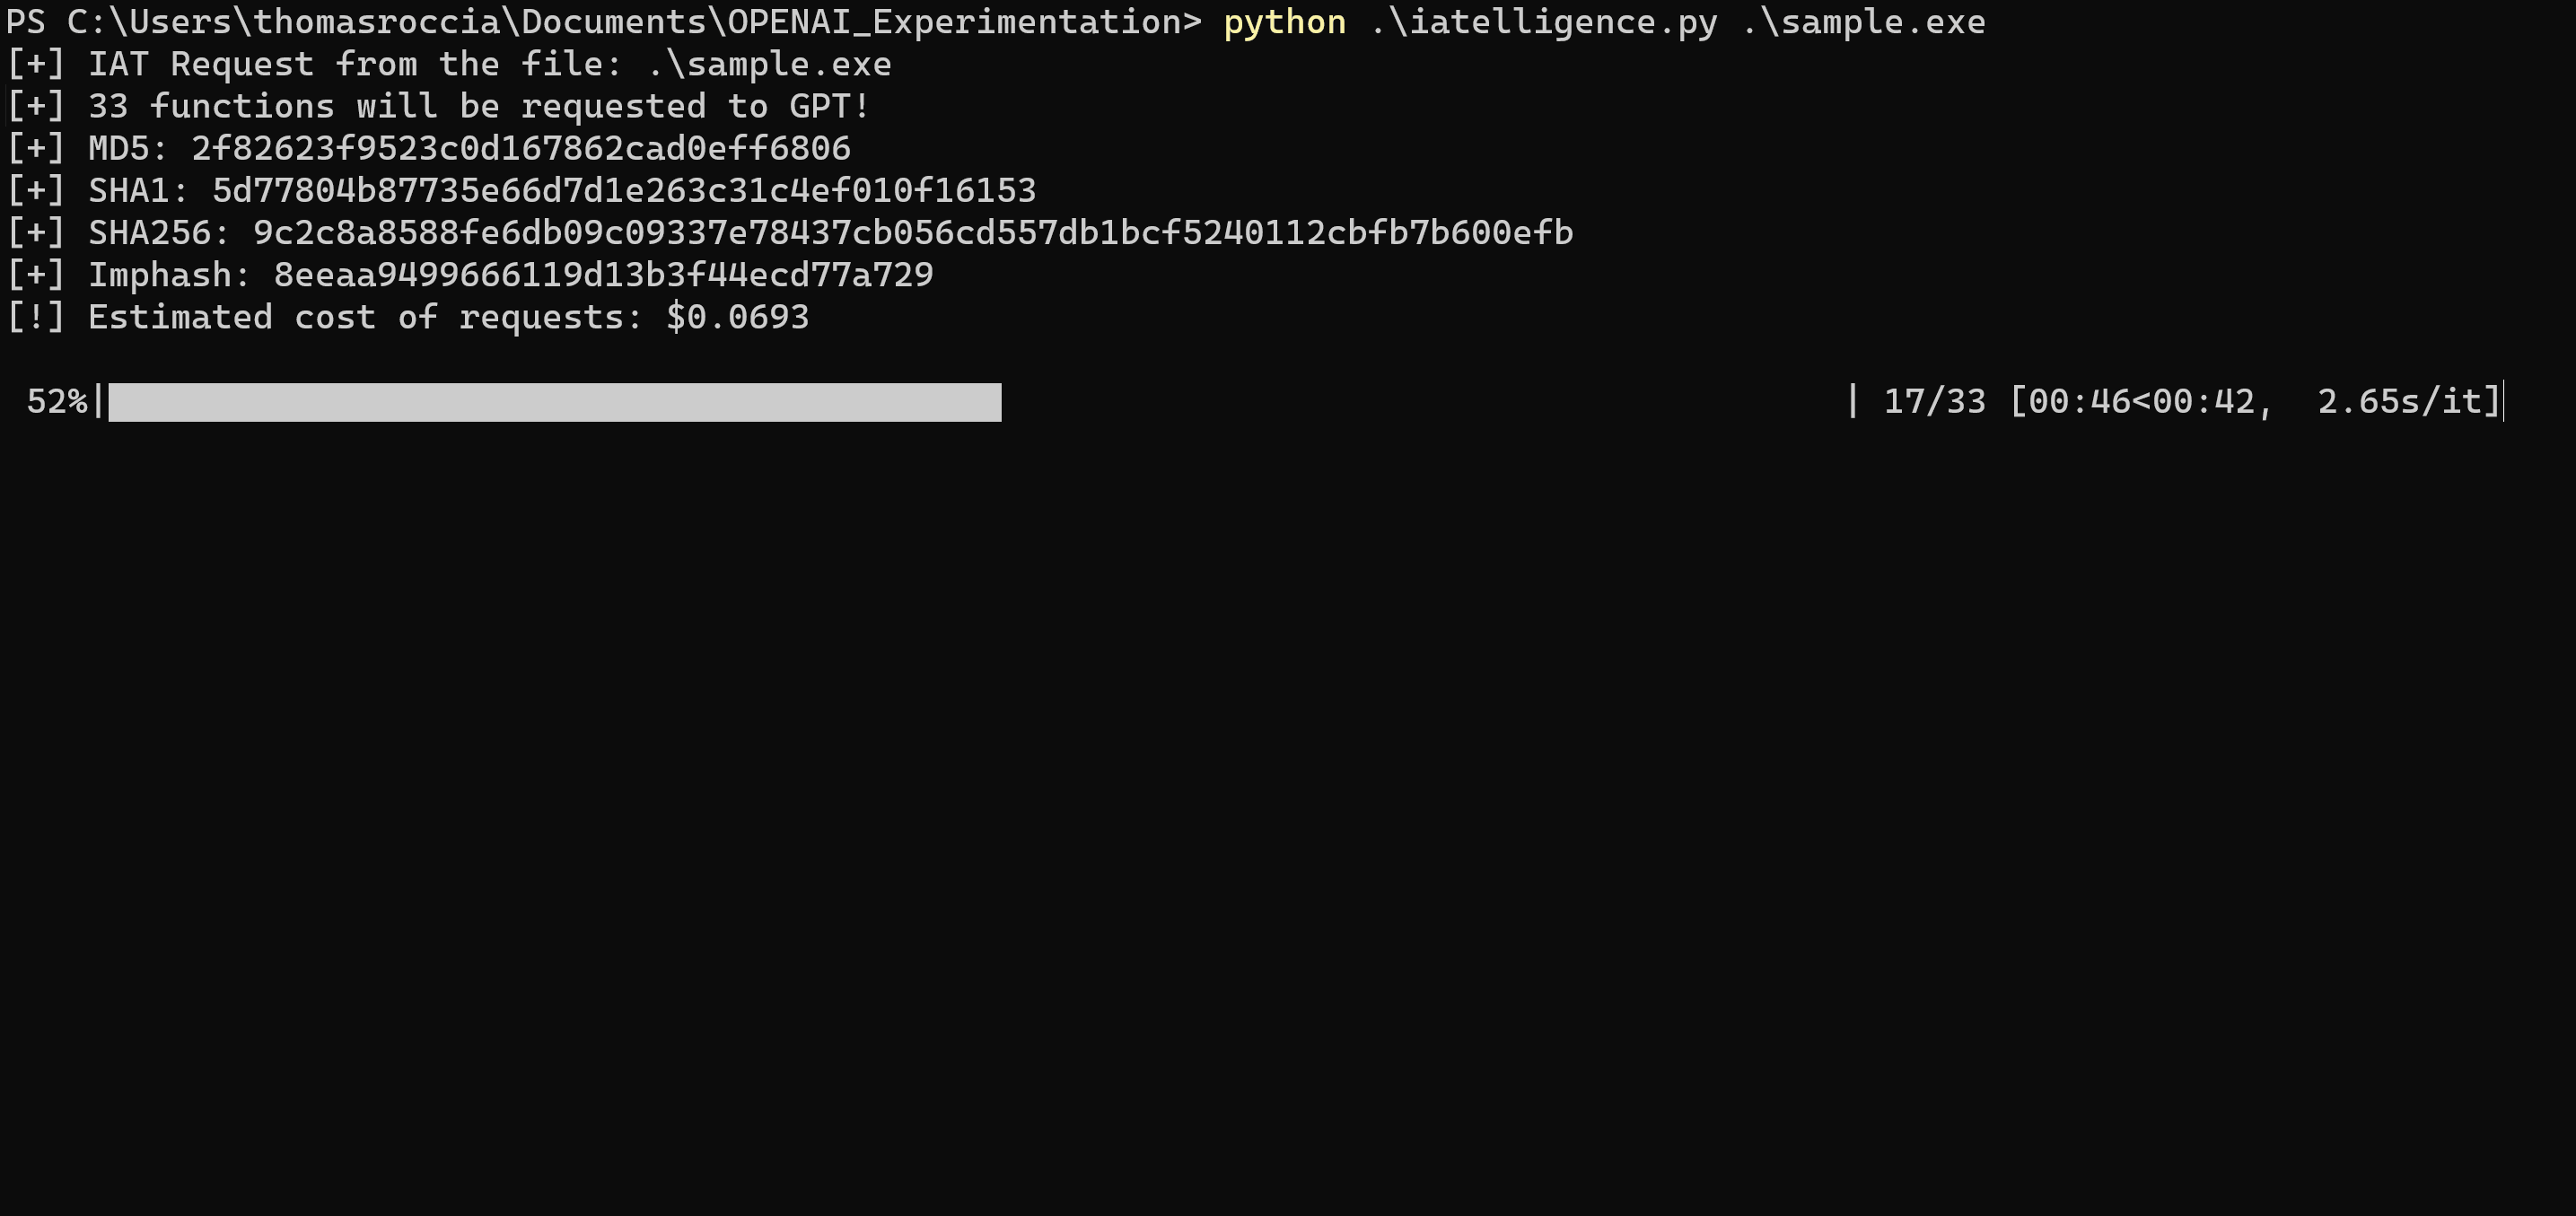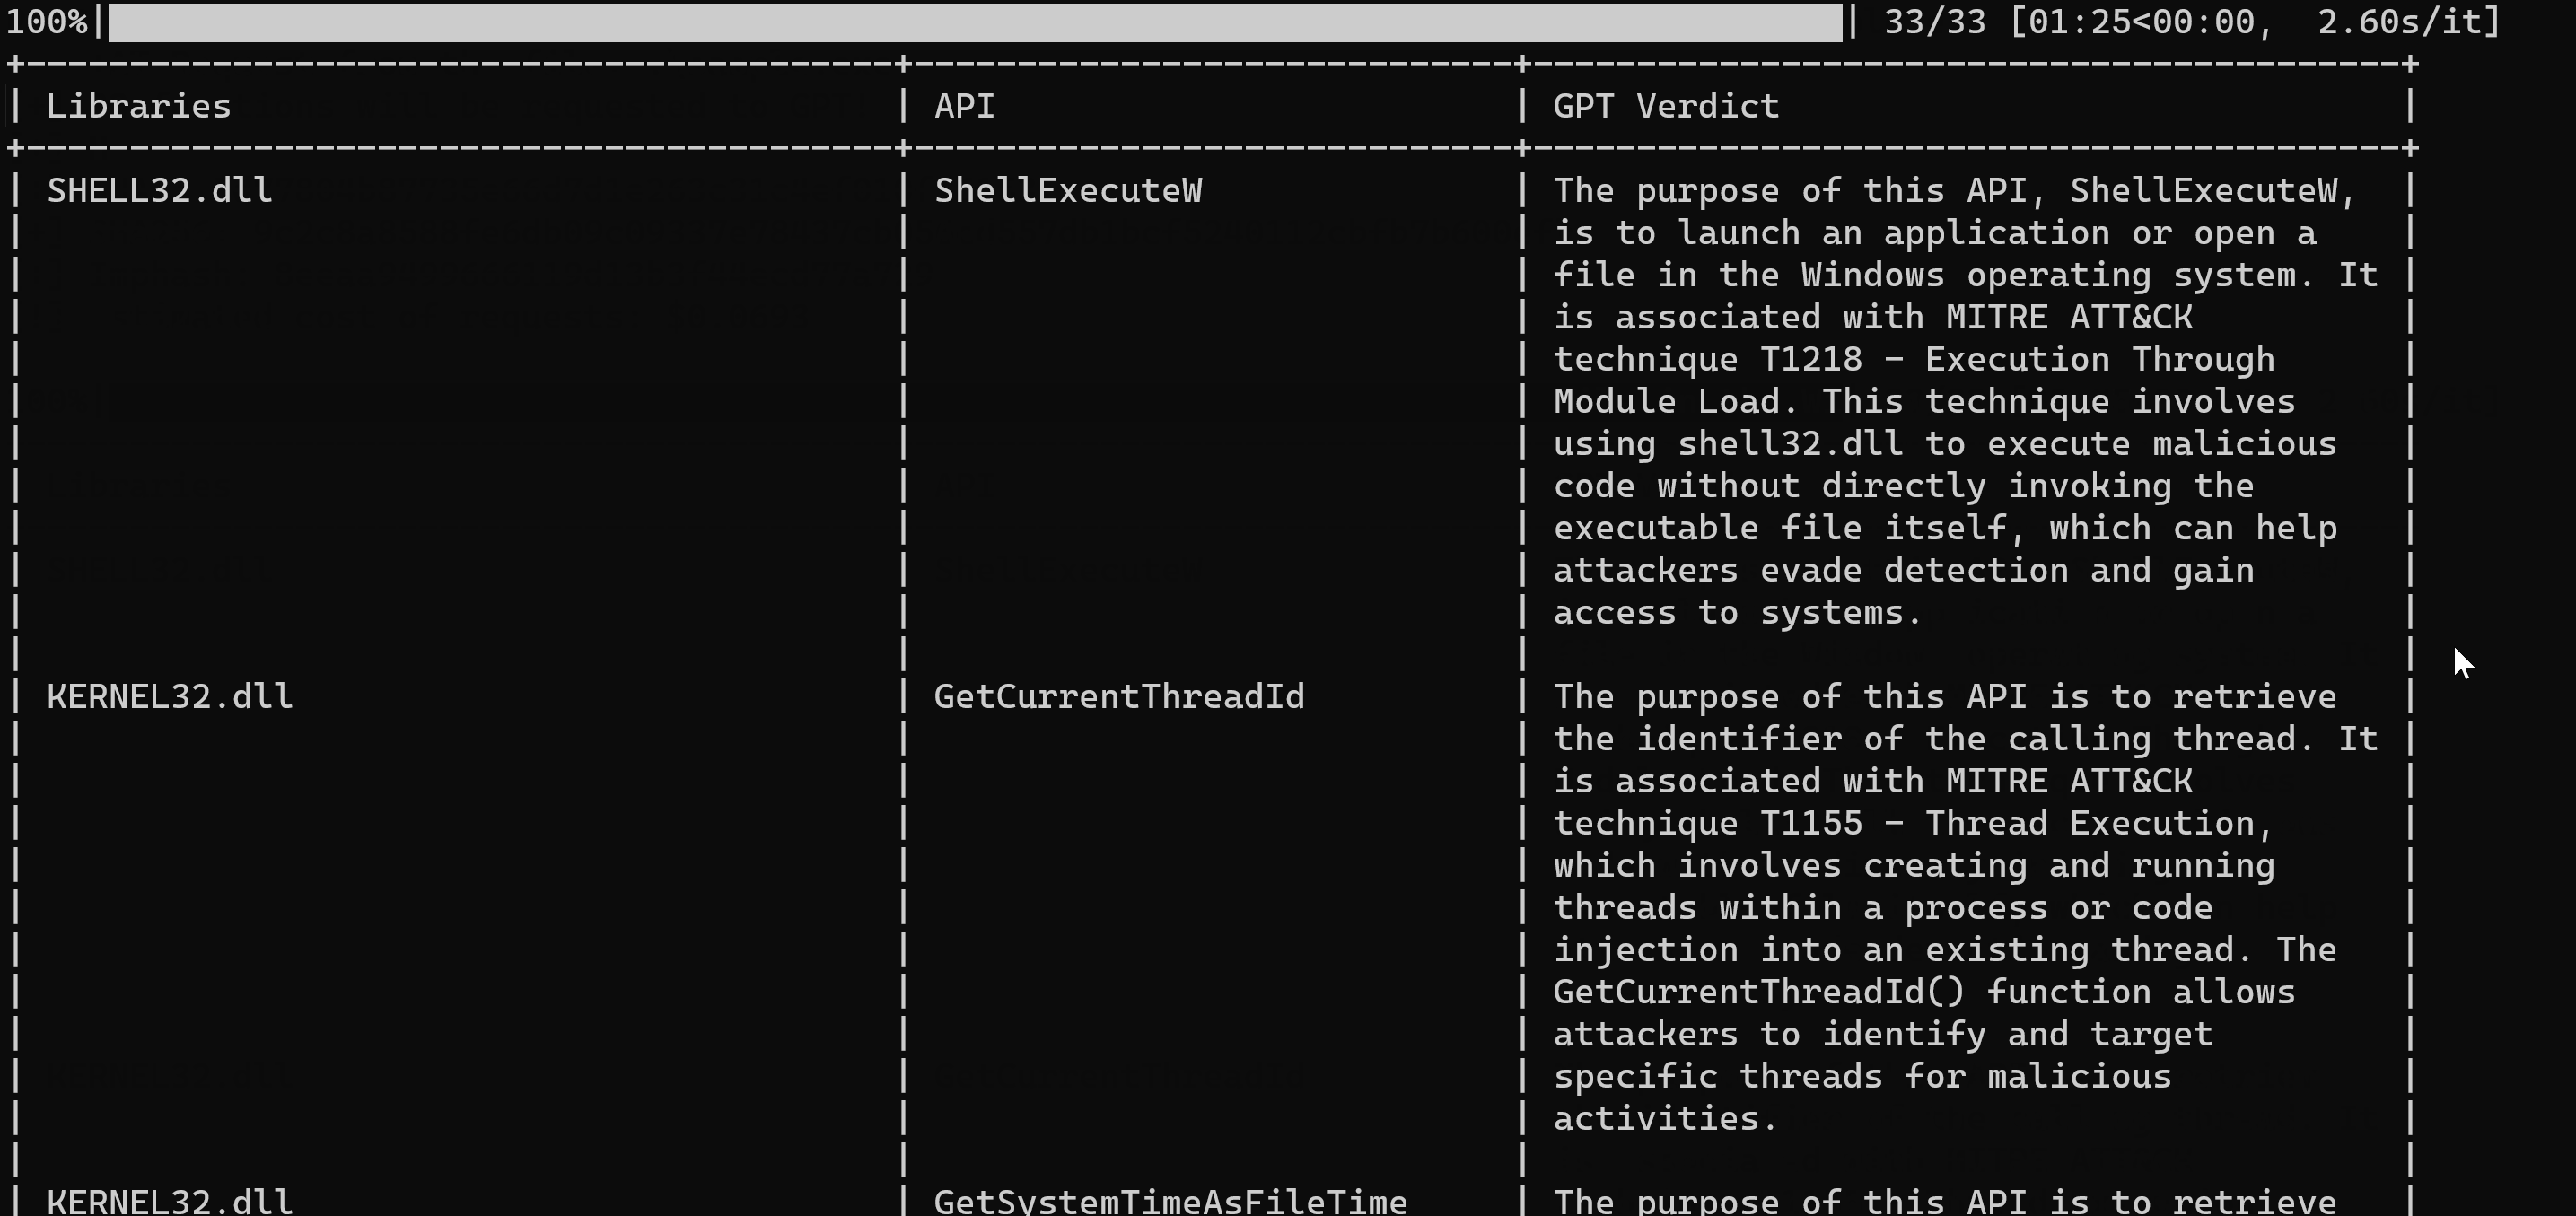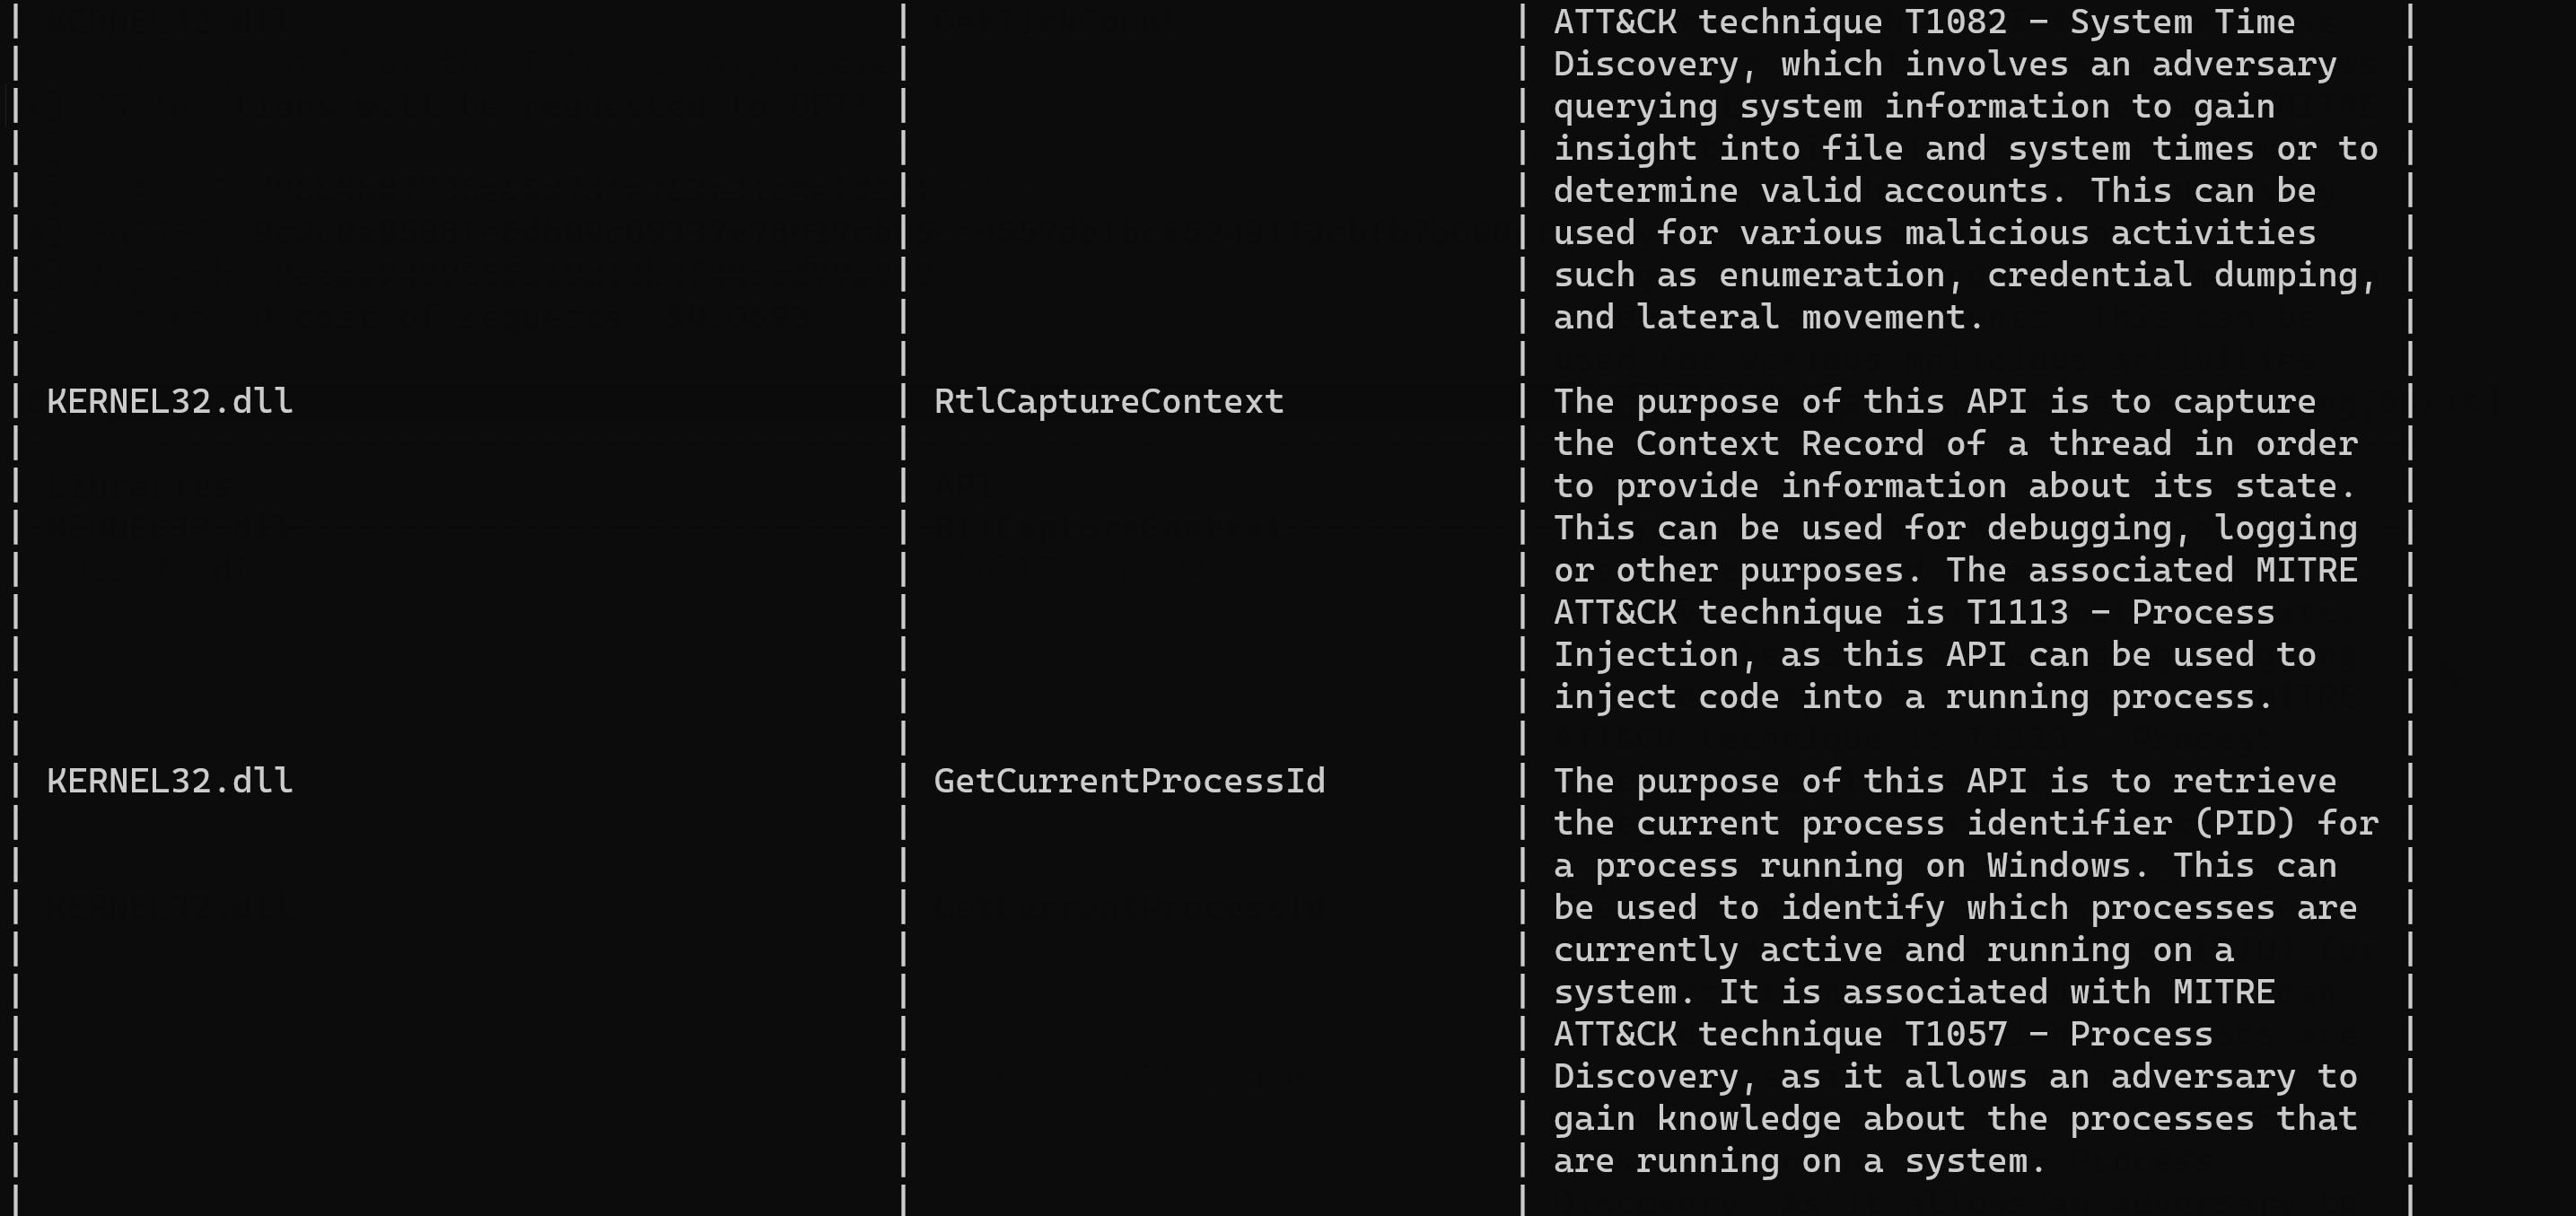
Le script calcule également les hashs ainsi que le coût estimé de la requête.
[+] IAT Request from the file: .\sample.exe
[+] 33 functions will be requested to GPT!
[+] MD5: 2f82623f9523c0d167862cad0eff6806
[+] SHA1: 5d77804b87735e66d7d1e263c31c4ef010f16153
[+] SHA256: 9c2c8a8588fe6db09c09337e78437cb056cd557db1bcf5240112cbfb7b600efb
[+] Imphash: 8eeaa9499666119d13b3f44ecd77a729
[!] Estimated cost of requests: $0.0693
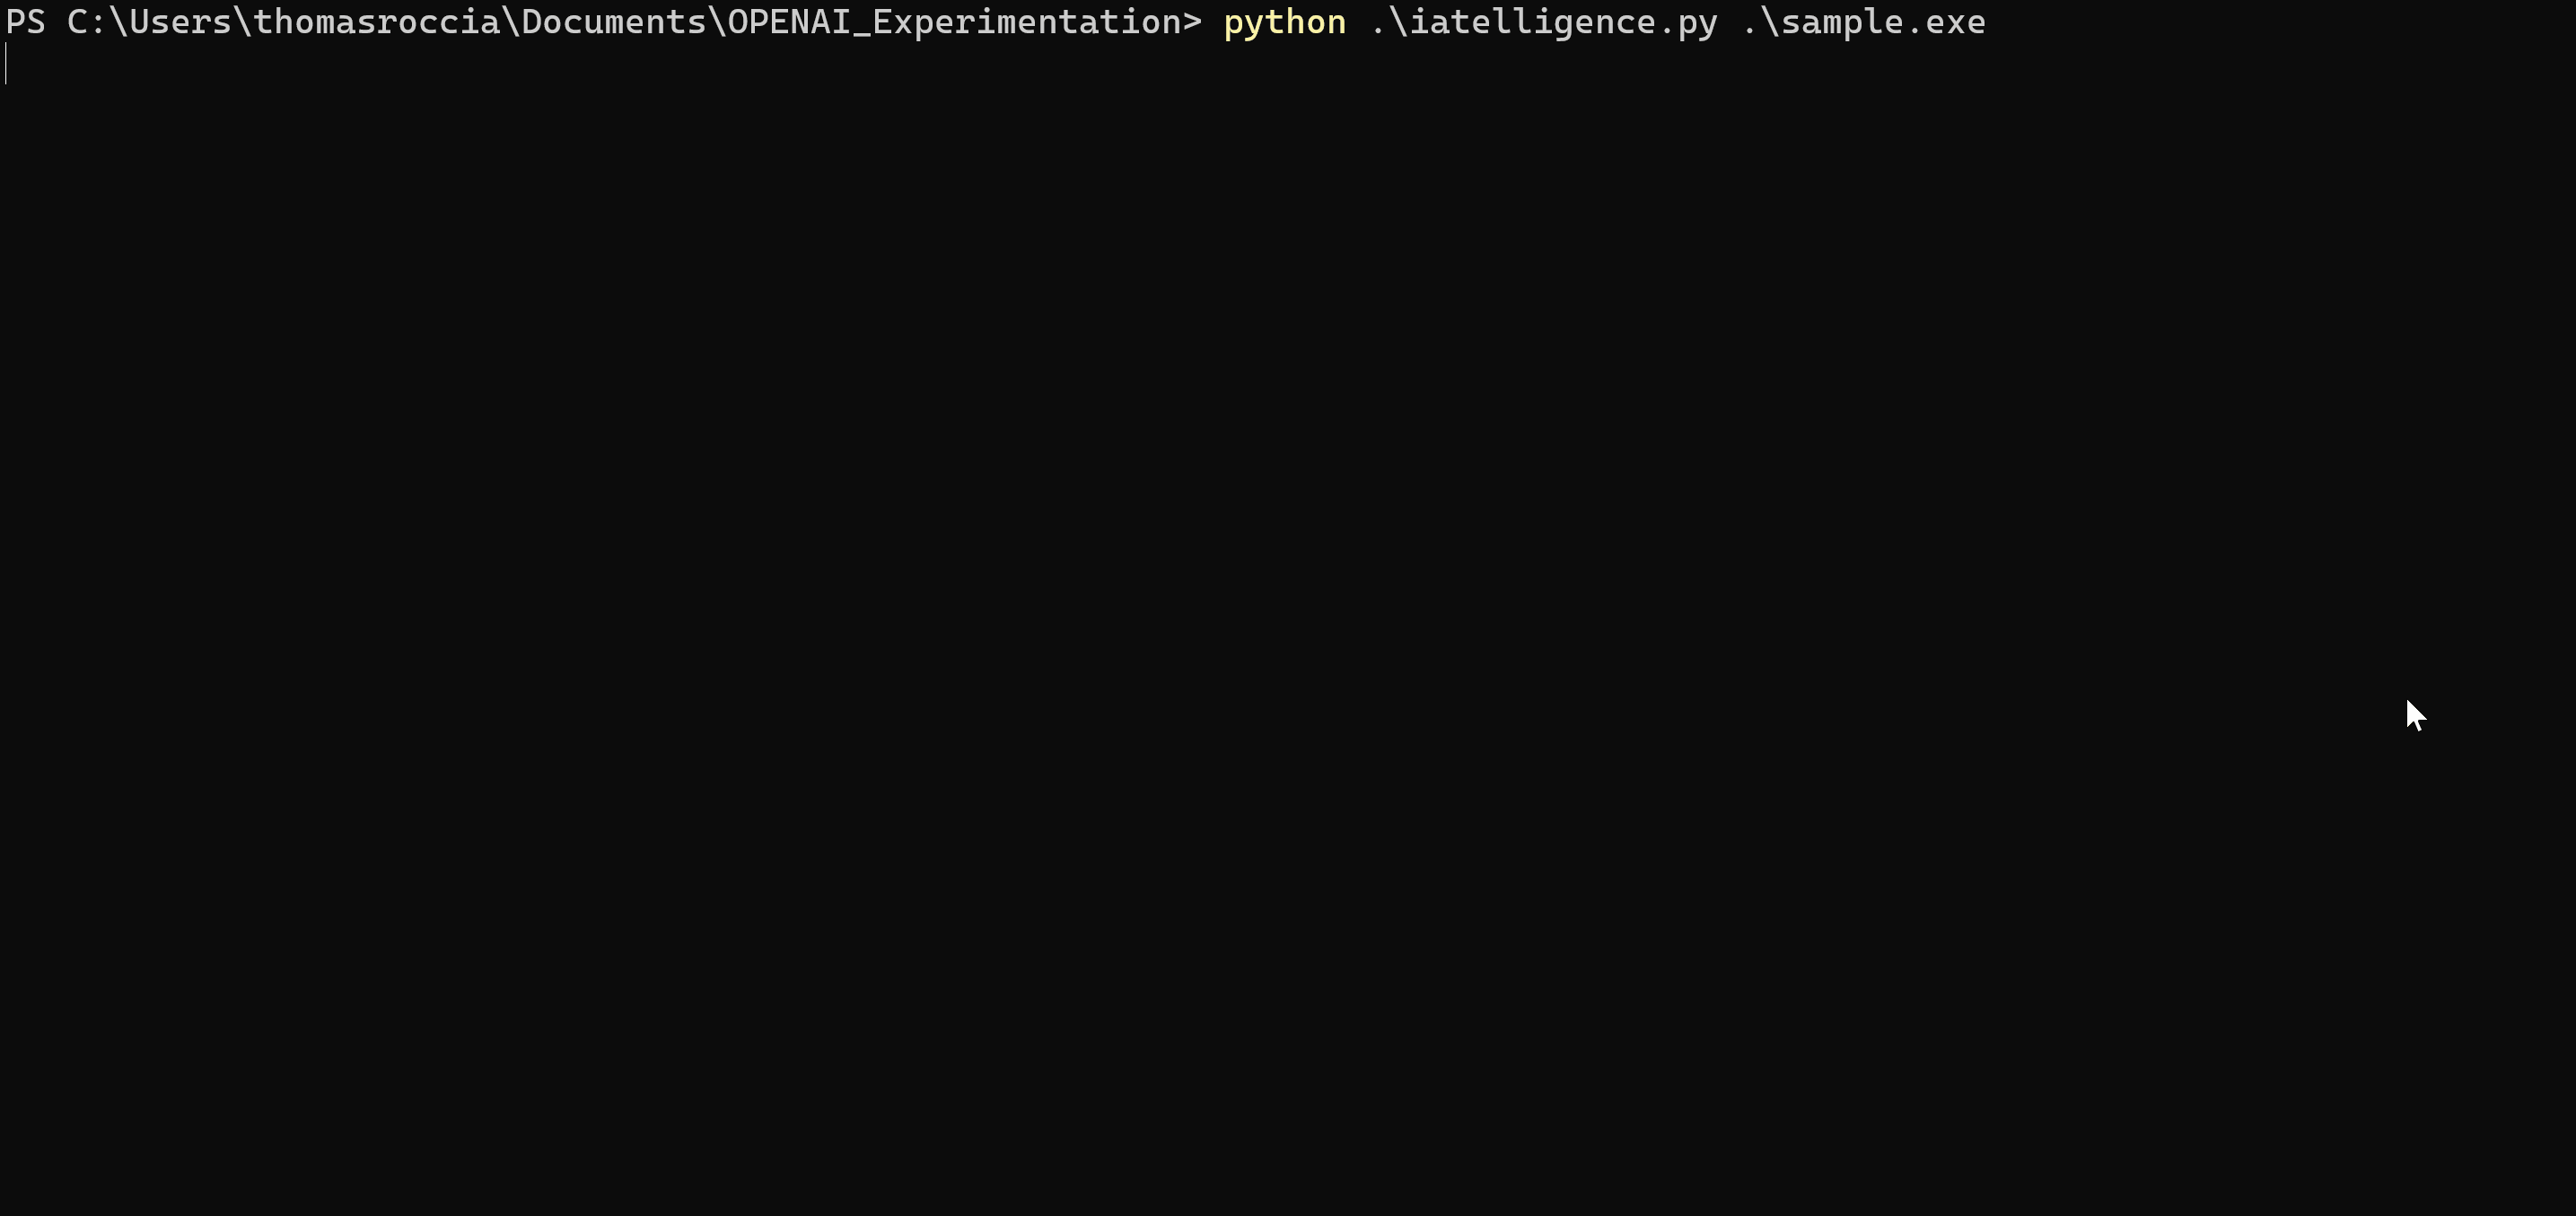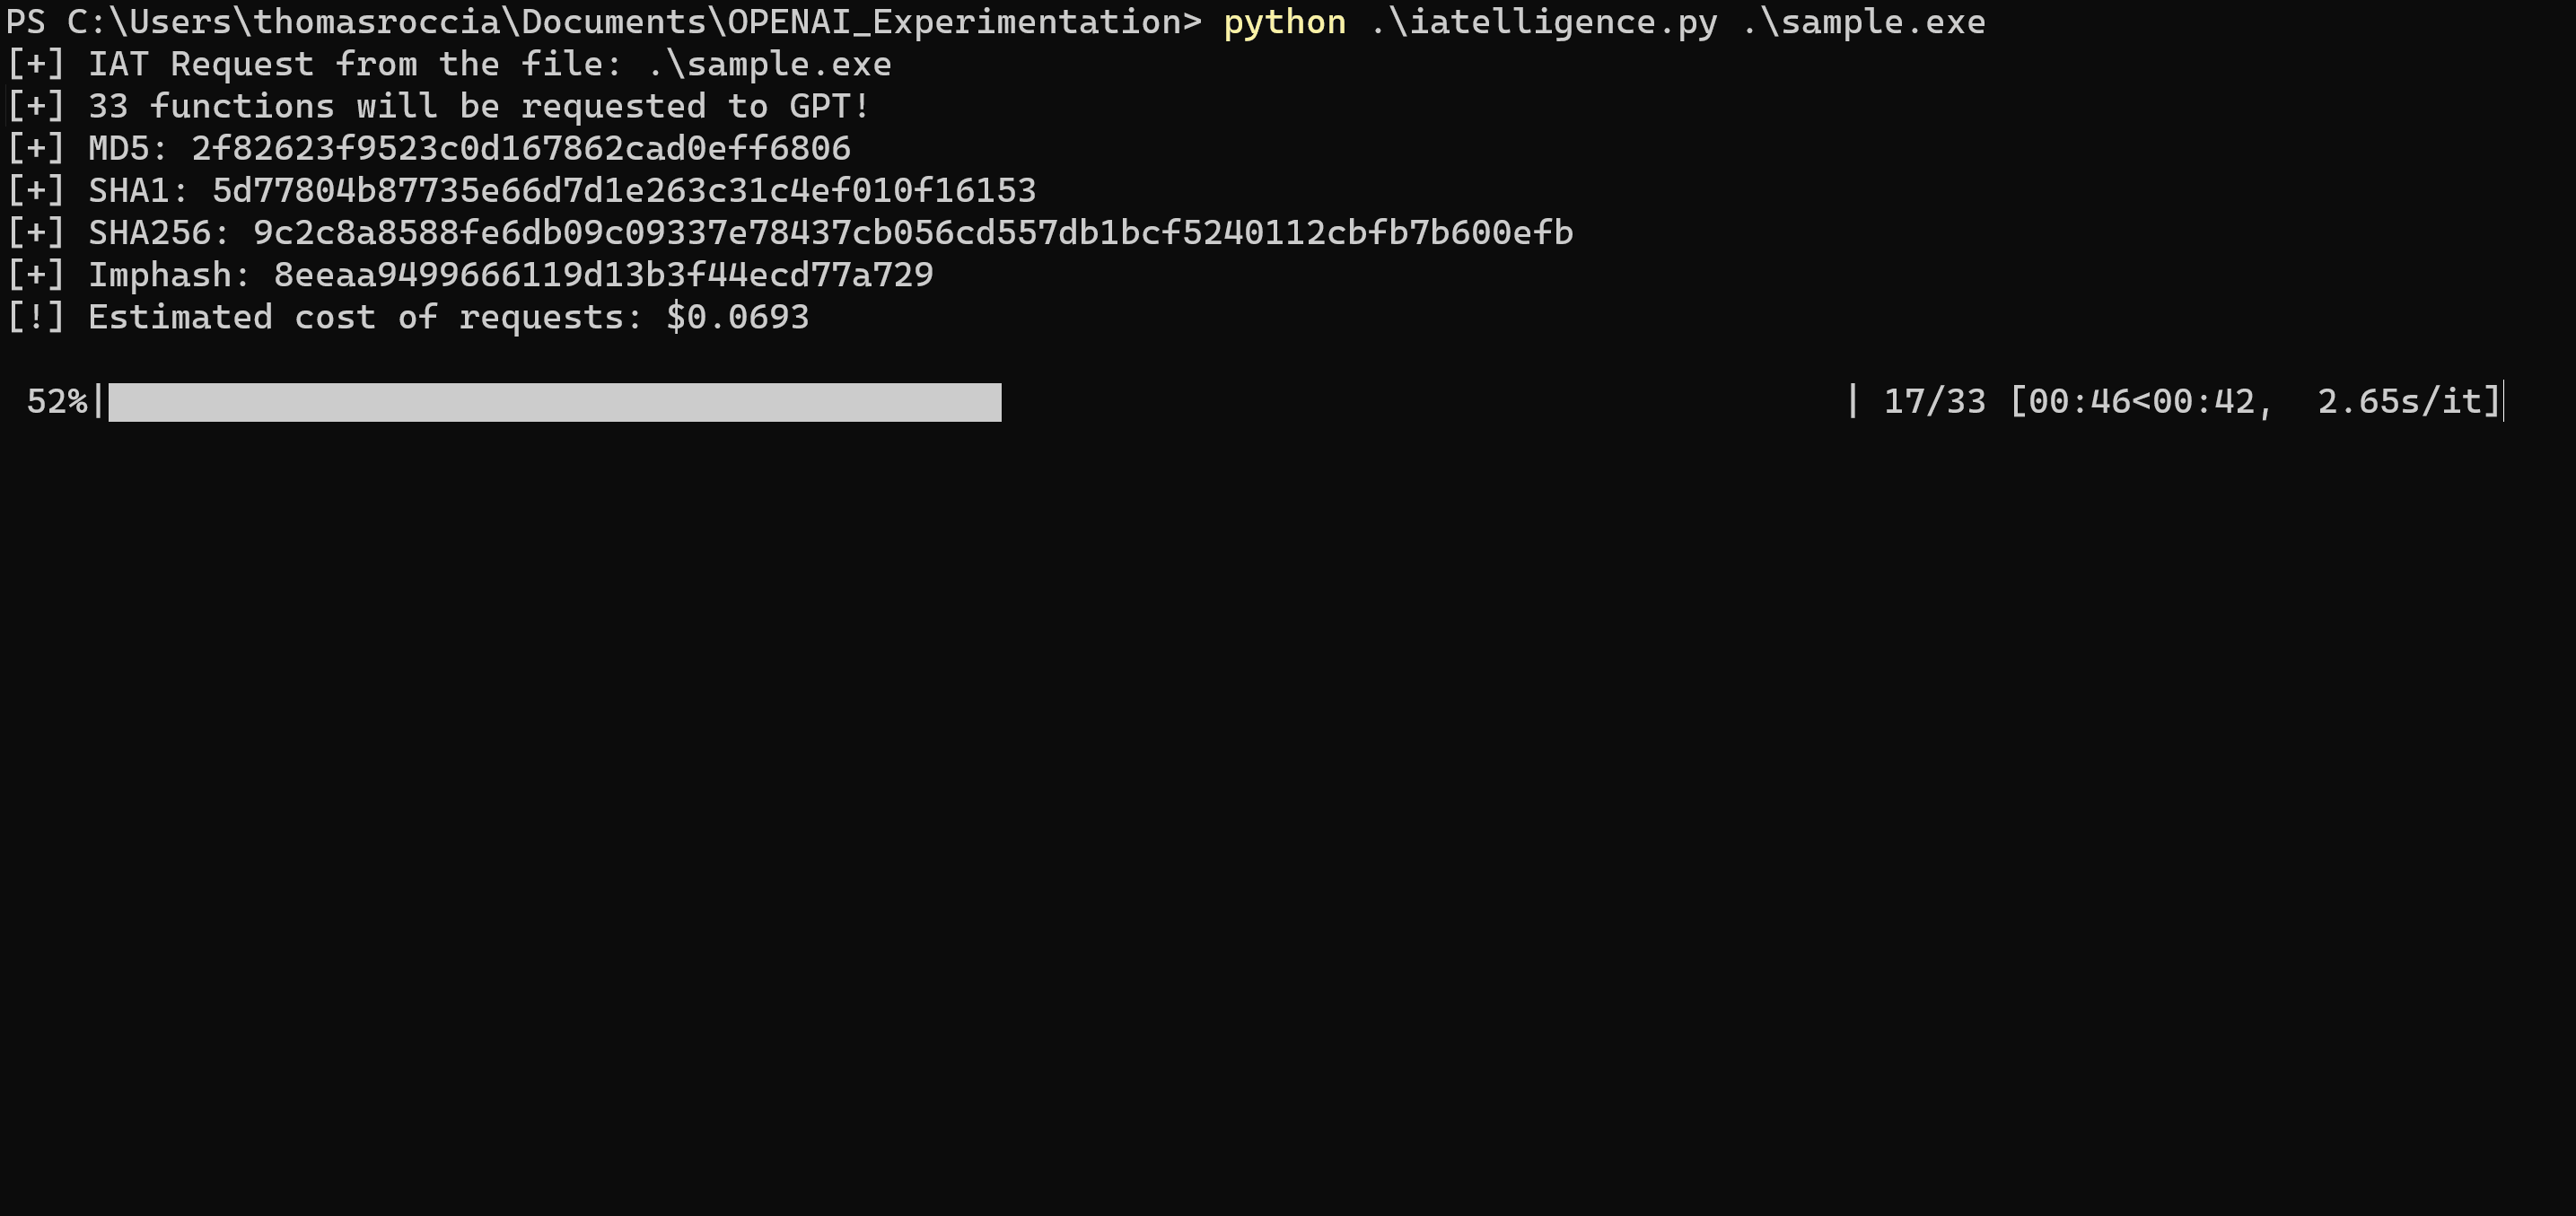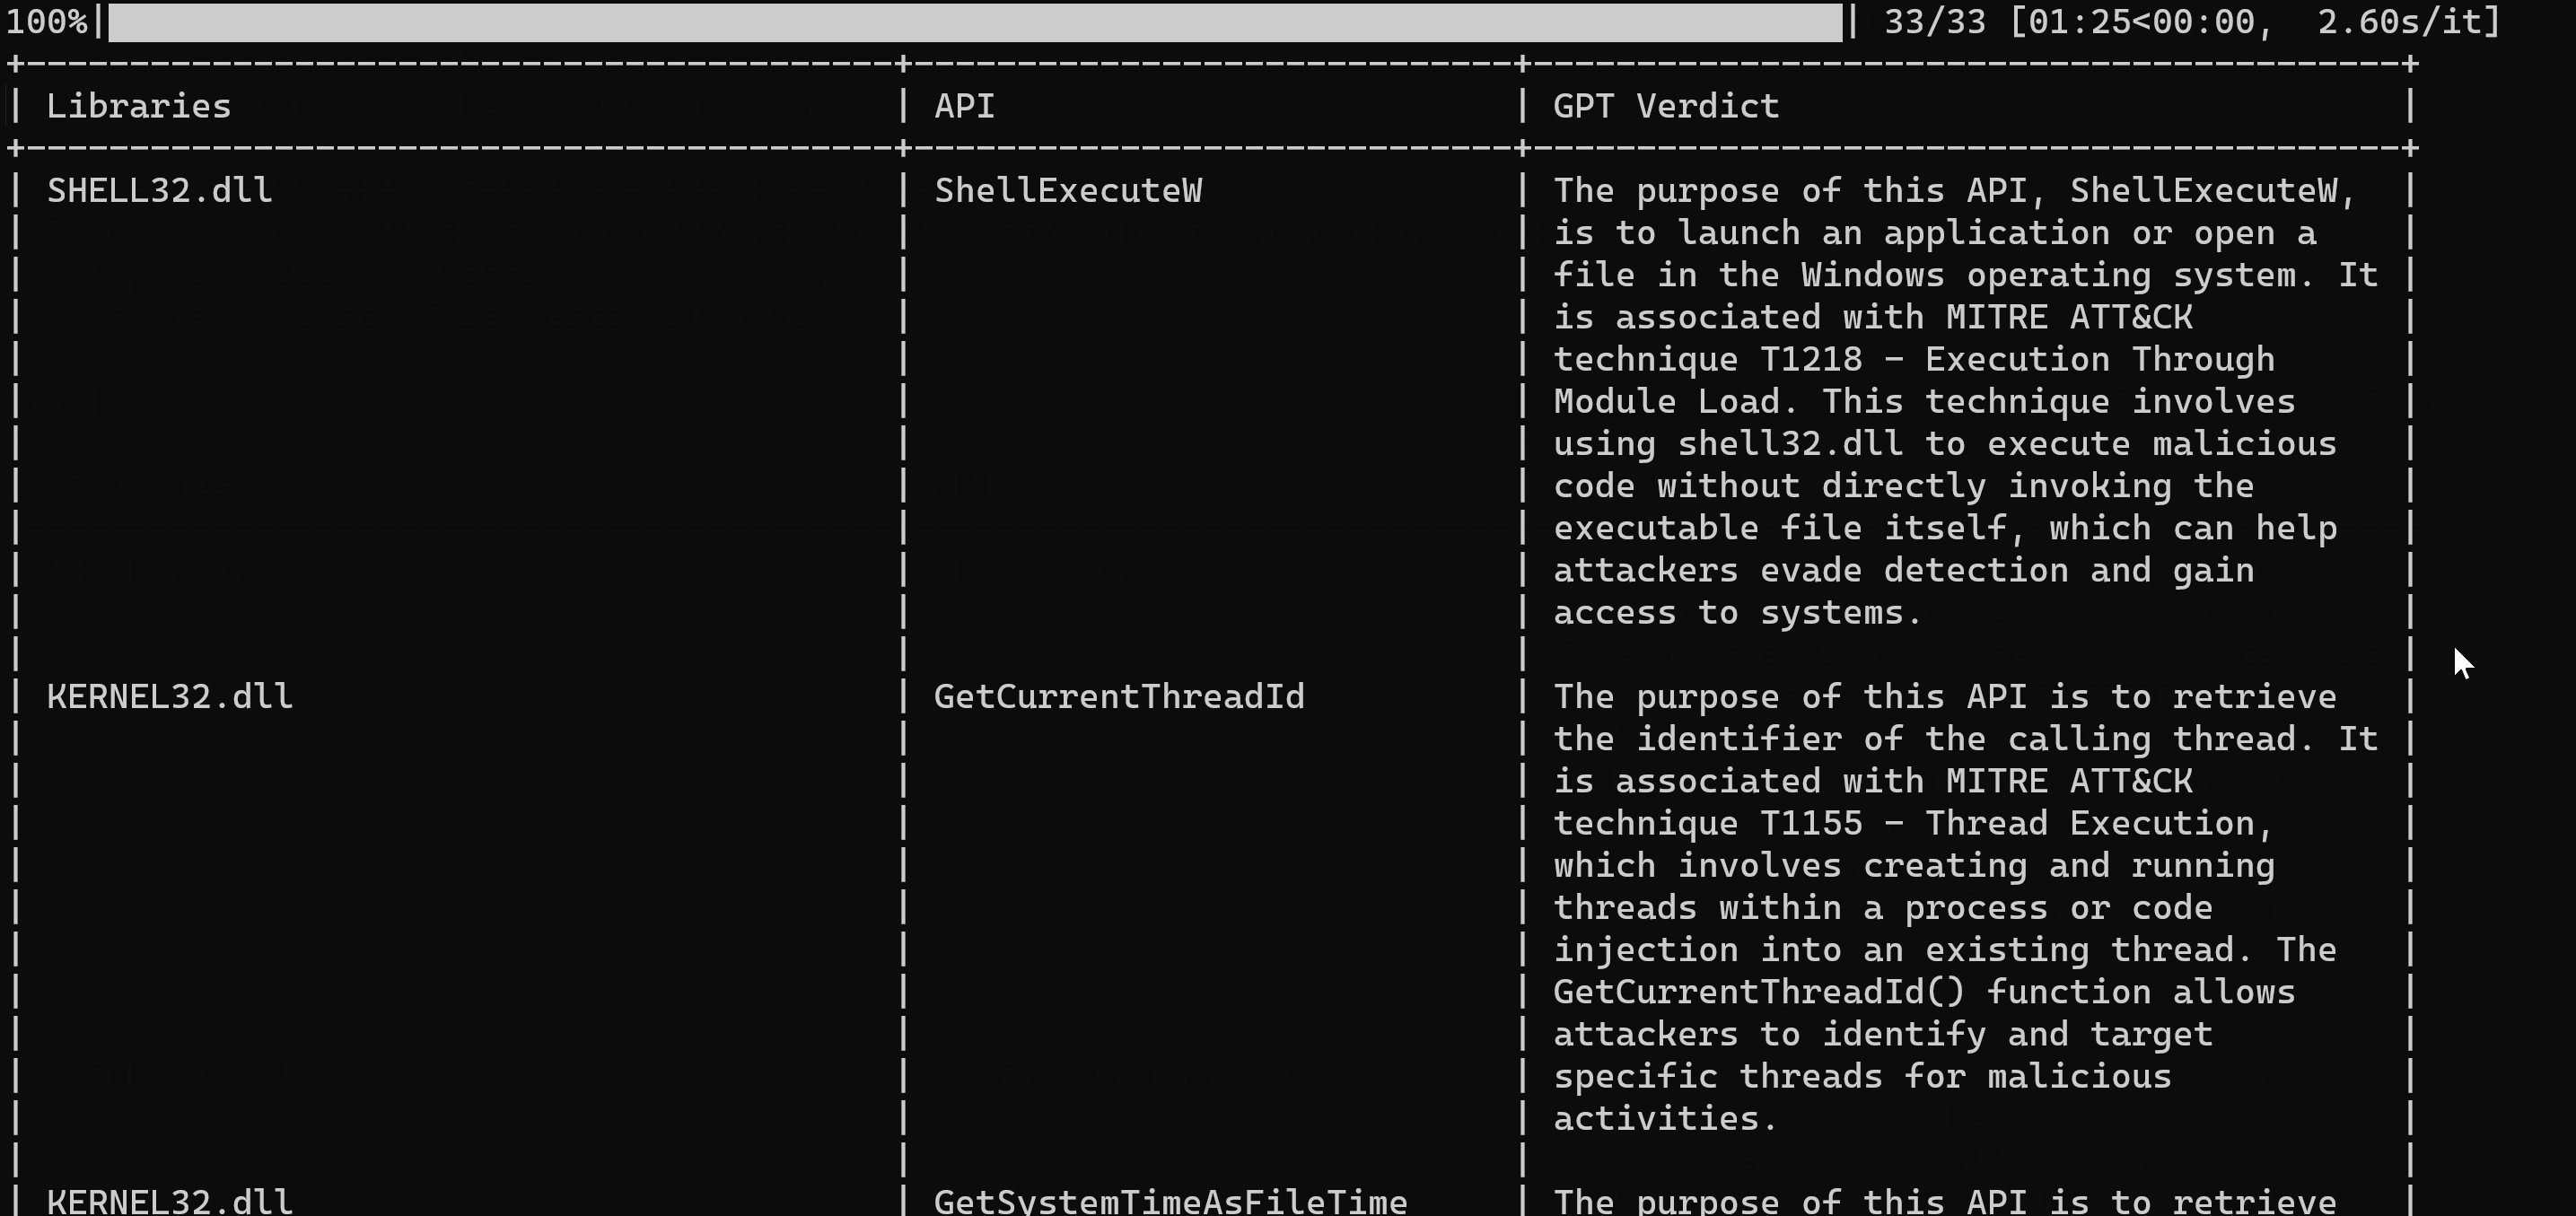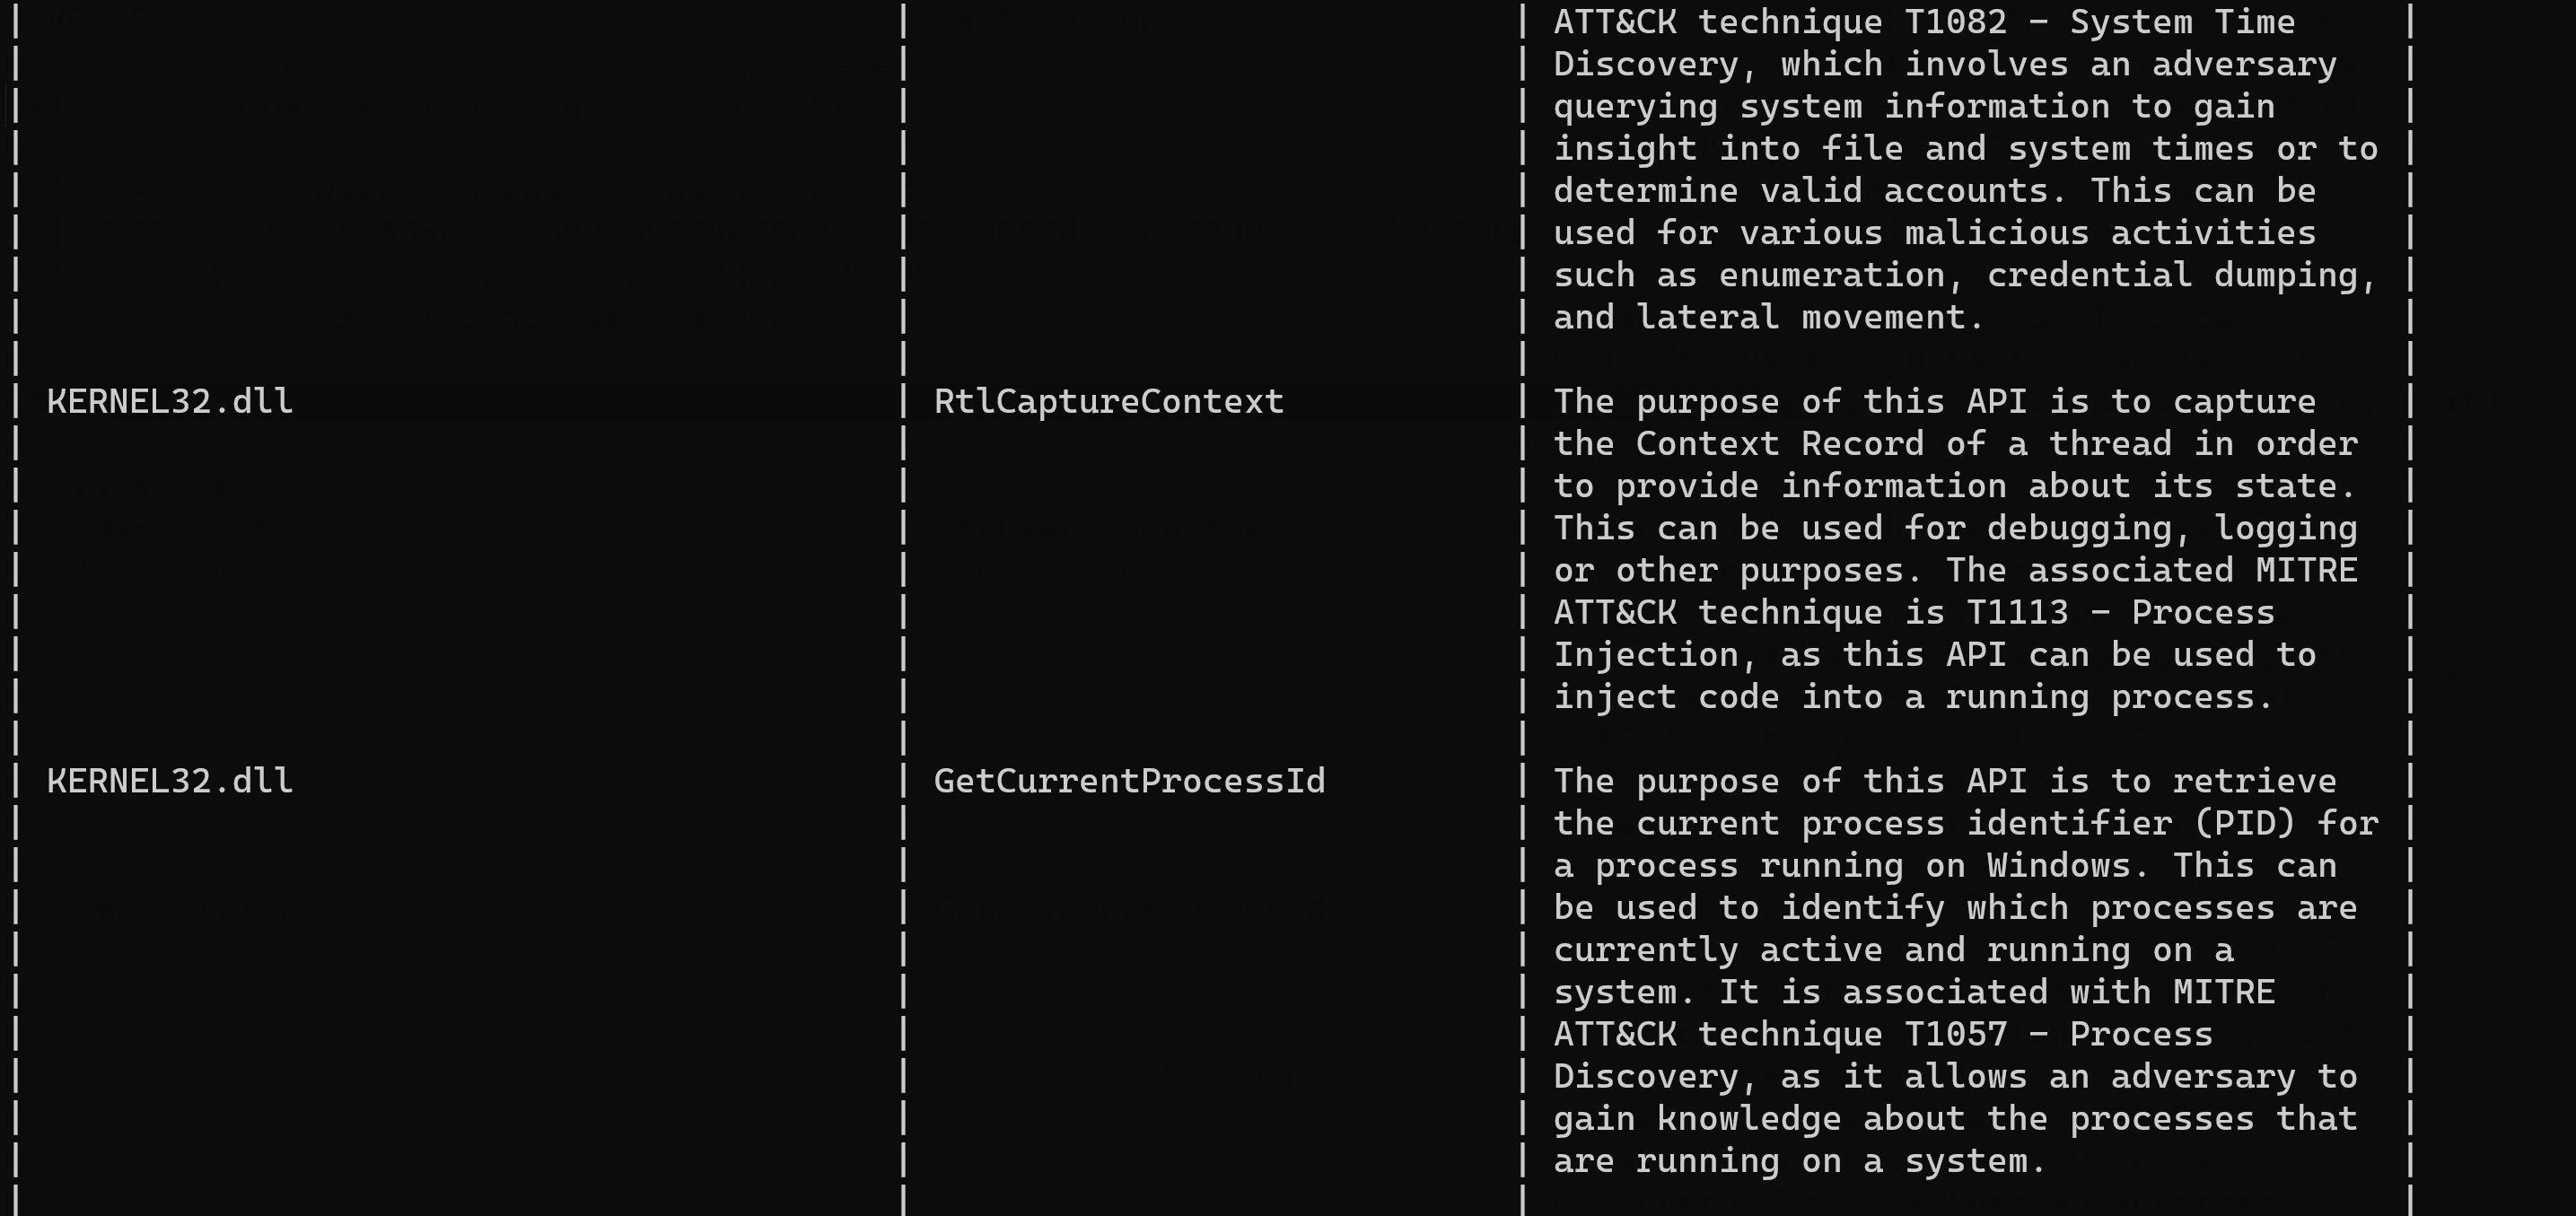
Le résultat peut être visualisé dans un tableau. Voici un extrait tronqué.
+------------------------------------------+-----------------------------+------------------------------------------+
| Libraries                                | API                         | GPT Verdict                              |
+------------------------------------------+-----------------------------+------------------------------------------+
| SHELL32.dll                              | ShellExecuteW               | The purpose of this API, ShellExecuteW,  |
|                                          |                             | is to launch an application or open a    |
|                                          |                             | file in the Windows operating system. It |
|                                          |                             | is associated with MITRE ATT&CK          |
|                                          |                             | technique T1218 - Execution Through      |
|                                          |                             | Module Load. This technique involves     |
|                                          |                             | using shell32.dll to execute malicious   |
|                                          |                             | code without directly invoking the       |
|                                          |                             | executable file itself, which can help   |
|                                          |                             | attackers evade detection and gain       |
|                                          |                             | access to systems.                       |
|                                          |                             |                                          |
| KERNEL32.dll                             | GetCurrentThreadId          | The purpose of this API is to retrieve   |
|                                          |                             | the identifier of the calling thread. It |
|                                          |                             | is associated with MITRE ATT&CK          |
|                                          |                             | technique T1155 - Thread Execution,      |
|                                          |                             | which involves creating and running      |
|                                          |                             | threads within a process or code         |
|                                          |                             | injection into an existing thread. The   |
|                                          |                             | GetCurrentThreadId() function allows     |
|                                          |                             | attackers to identify and target         |
|                                          |                             | specific threads for malicious           |
|                                          |                             | activities.                              |
|                                          |                             |                                          |
| KERNEL32.dll                             | GetSystemTimeAsFileTime     | The purpose of this API is to retrieve   |
|                                          |                             | the current system time as a file time   |
|                                          |                             | format. It is associated with the MITRE  |
|                                          |                             | ATT&CK technique T1124 - System Time     |
|                                          |                             | Discovery, which is used by adversaries  |
|                                          |                             | to gain insight into when certain        |
|                                          |                             | activities occurred or are scheduled to  |
|                                          |                             | occur. This allows them to perform       |
|                                          |                             | timing-based attacks and evade           |
|                                          |                             | detection.                               |
|                                          |                             |                                          |
| KERNEL32.dll                             | GetTickCount                | The purpose of this API is to retrieve   |
|                                          |                             | the number of milliseconds since Windows |
|                                          |                             | was started. It is associated with MITRE |
|                                          |                             | ATT&CK technique T1082 - System Time     |
|                                          |                             | Discovery, which involves an adversary   |
|                                          |                             | querying system information to gain      |
|                                          |                             | insight into file and system times or to |
|                                          |                             | determine valid accounts. This can be    |
|                                          |                             | used for various malicious activities    |
|                                          |                             | such as enumeration, credential dumping, |
|                                          |                             | and lateral movement.                    |
|                                          |                             |                                          |
| KERNEL32.dll                             | RtlCaptureContext           | The purpose of this API is to capture    |
