
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/fomovet/cve-2025-55182
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCTFApprentissage et ÉducationOutil d'Accès à DistanceDéveloppement de Charges UtilesLabs et Pratique
GitHubfomovet/cve-2025-55182

cve-2025-55182

POC pour CVE-2025-55182

Voir le dépôt
39il y a 4 moisPas encore vérifié
Partager

🛡️ React2Shell CTF 🚀

Security React Education

Site Web CTF

Bienvenue dans React2Shell-CTF, un environnement Dockerisé conçu pour pratiquer l'exploitation de React2Shell (CVE-2025-55182).

React2Shell est une vulnérabilité critique affectant les applications basées sur React. Ce dépôt fournit un défi Capture The Flag (CTF) sûr et déployable localement pour vous aider à comprendre et à atténuer cette faille. Pouvez-vous obtenir un Reverse Shell ? 🐚


ℹ️ Informations sur la vulnérabilité

Pour une explication technique complète de CVE-2025-55182, veuillez visiter le site d'information officiel :

👉 react2shell.com 👈


⚠️ Avertissement

IMPORTANT ! À LIRE AVANT DE PROCÉDER

Ce projet est créé strictement à des fins éducatives et d'apprentissage.

  • 🚫 Nous ne cautionnons ni ne promouvons les activités illégales.
  • 🎓 L'objectif est de fournir un environnement sûr pour que les développeurs et les professionnels de la sécurité comprennent le fonctionnement de cette vulnérabilité.
  • 🛡️ La meilleure façon de se protéger est de comprendre la vulnérabilité.

L'utilisation de ce matériel pour attaquer des cibles sans consentement mutuel préalable est illégale.


Solution & Walkthrough 📚

Bloqué ? Consultez les guides pas à pas (maintenant avec une charge utile Node.js native !) :

  • 📄 Guide en anglais (WALKTHROUGH_EN.md)
  • 📄 Guía en Español (WALKTHROUGH_ES.md)

🔍 Comment fonctionne l'exploit

La vulnérabilité (CVE-2025-55182) existe dans la façon dont le désérialiseur des composants serveur React gère des propriétés d'objet spécifiques.
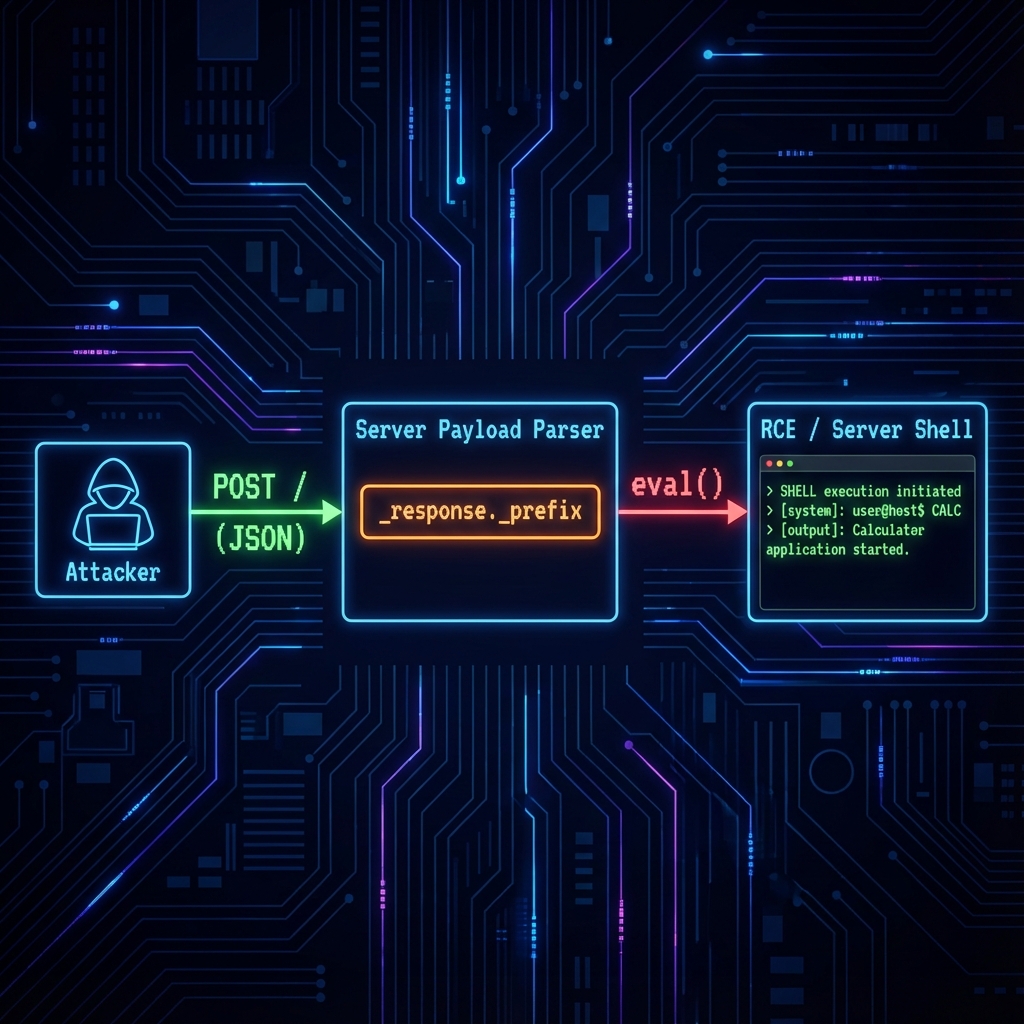
Payload Logic

  1. Injection : L'attaquant envoie une charge utile JSON malveillante via une requête POST multipart.
  2. Désérialisation : Le serveur analyse le JSON.
  3. Gadget de propriété : La propriété _response._prefix n'est pas correctement traitée par le serveur. Au lieu de la traiter comme des données, le serveur l'évalue comme du code.
  4. RCE : Cette eval() permet l'exécution arbitraire de Javascript, conduisant à une exécution de code à distance (RCE) et à un compromis total du système.

�️ Installation locale

Prérequis

  • Docker et Docker Compose

Lancement

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

Remarque : Utilisez --build pour garantir que netcat est installé pour le défi Reverse Shell !

Le défi sera disponible sur : http://localhost:5555

🎯 Le défi

  1. Analysez le code server.js.
  2. Créez une charge utile pour exécuter du code.
  3. Bonus : Pouvez-vous obtenir un Reverse Shell ? 🐚

Bon hacking ! 🕵️‍♂️


Créé par @yz9yt 🐦

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    314
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    295

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







