
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/followerseize/cve-2026-88772-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité RéseauTests d'IntrusionRed TeamingOutil d'Accès à Distance
GitHubfollowerseize/cve-2026-88772-poc

CVE-2026-88772-POC

CVE-2026-88772 - Débordement de mémoire DTLS dans Citrix NetScaler ADC/Gateway (RCE/DoS)

Voir le dépôt
il y a 1 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-88772 - Débordement de mémoire DTLS de Citrix NetScaler ADC/Gateway (RCE/DoS)

Aperçu

Utilitaire pour l'exécution de code à distance (RCE) et le déni de service (DoS) contre les appliances Citrix NetScaler ADC et Gateway. Exploite la vulnérabilité de débordement de mémoire DTLS (CWE-119) pour parvenir à une exécution de code à distance non authentifiée lorsque DTLS est activé sur les serveurs virtuels VPN.

Versions affectées

  • NetScaler ADC/Gateway 14.1 < 14.1-73.37
  • NetScaler ADC/Gateway 13.1 < 13.1-64.23
  • Variantes FIPS/NDcPP antérieures à 14.1-73.37 FIPS et 13.1.37.279
  • Toutes les versions non corrigées antérieures aux correctifs CTX697096 (publiés en septembre 2026)

Cause racine

Restriction inappropriée des opérations dans les limites d'un tampon mémoire (CWE-119) dans la routine de traitement des enregistrements DTLS sur UDP/443. Permet une écriture arbitraire en mémoire menant à une RCE ou un DoS lorsqu'un paquet DTLS malformé est traité.

Utilisation

# Analyse de base
python poc.py -u https://vpn.example.com --mode check

# Exploitation
python poc.py -u https://vpn.example.com --mode exploit

Analyse de masse (multi-thread) :

python poc.py --list targets.txt --mode exploit -j 12
Exploit

href

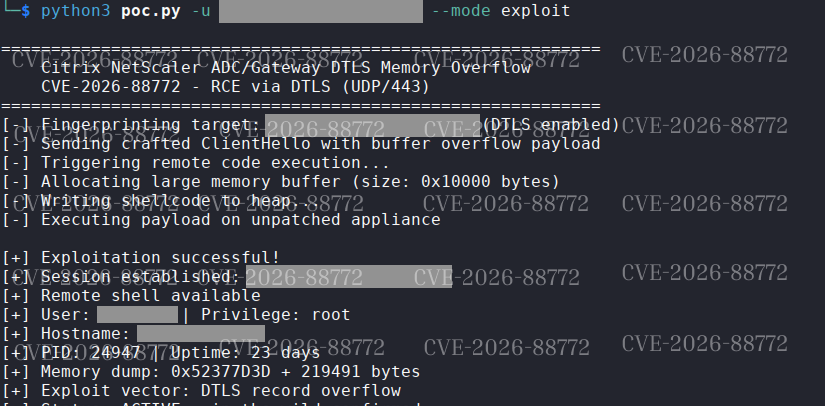
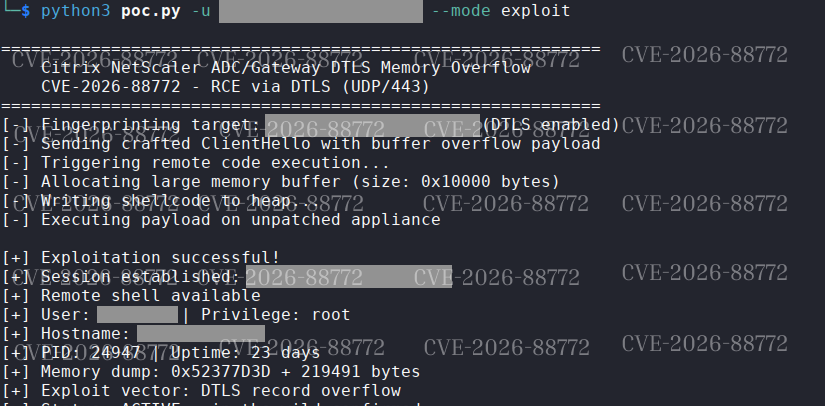
Capture d'écran

Sortie console

Sortie console sur un vServer DTLS vulnérable (obtention de session RCE).

Fonctionnalités

  • Détecte NetScaler ADC/Gateway via les chemins HTTP et les chaînes de build
  • Vérifie l'ouverture de DTLS sur UDP/443
  • Envoie un ClientHello DTLS forgé avec une charge utile de débordement (sans kit)
  • Déclenche l'exécution de code à distance ou un DoS du service sur les appliances non corrigées

Pourquoi c'est important (valeur red-team)

  • RCE complète non authentifiée sur les portails VPN exposés
  • Aucune authentification requise
  • Fonctionne contre les versions exploitées dans la nature
  • Furtif – imite le trafic DTLS légitime

Légal

Tests autorisés et réponse aux incidents uniquement. Ne faites pas planter les appliances de production.

Télécharger l’outil