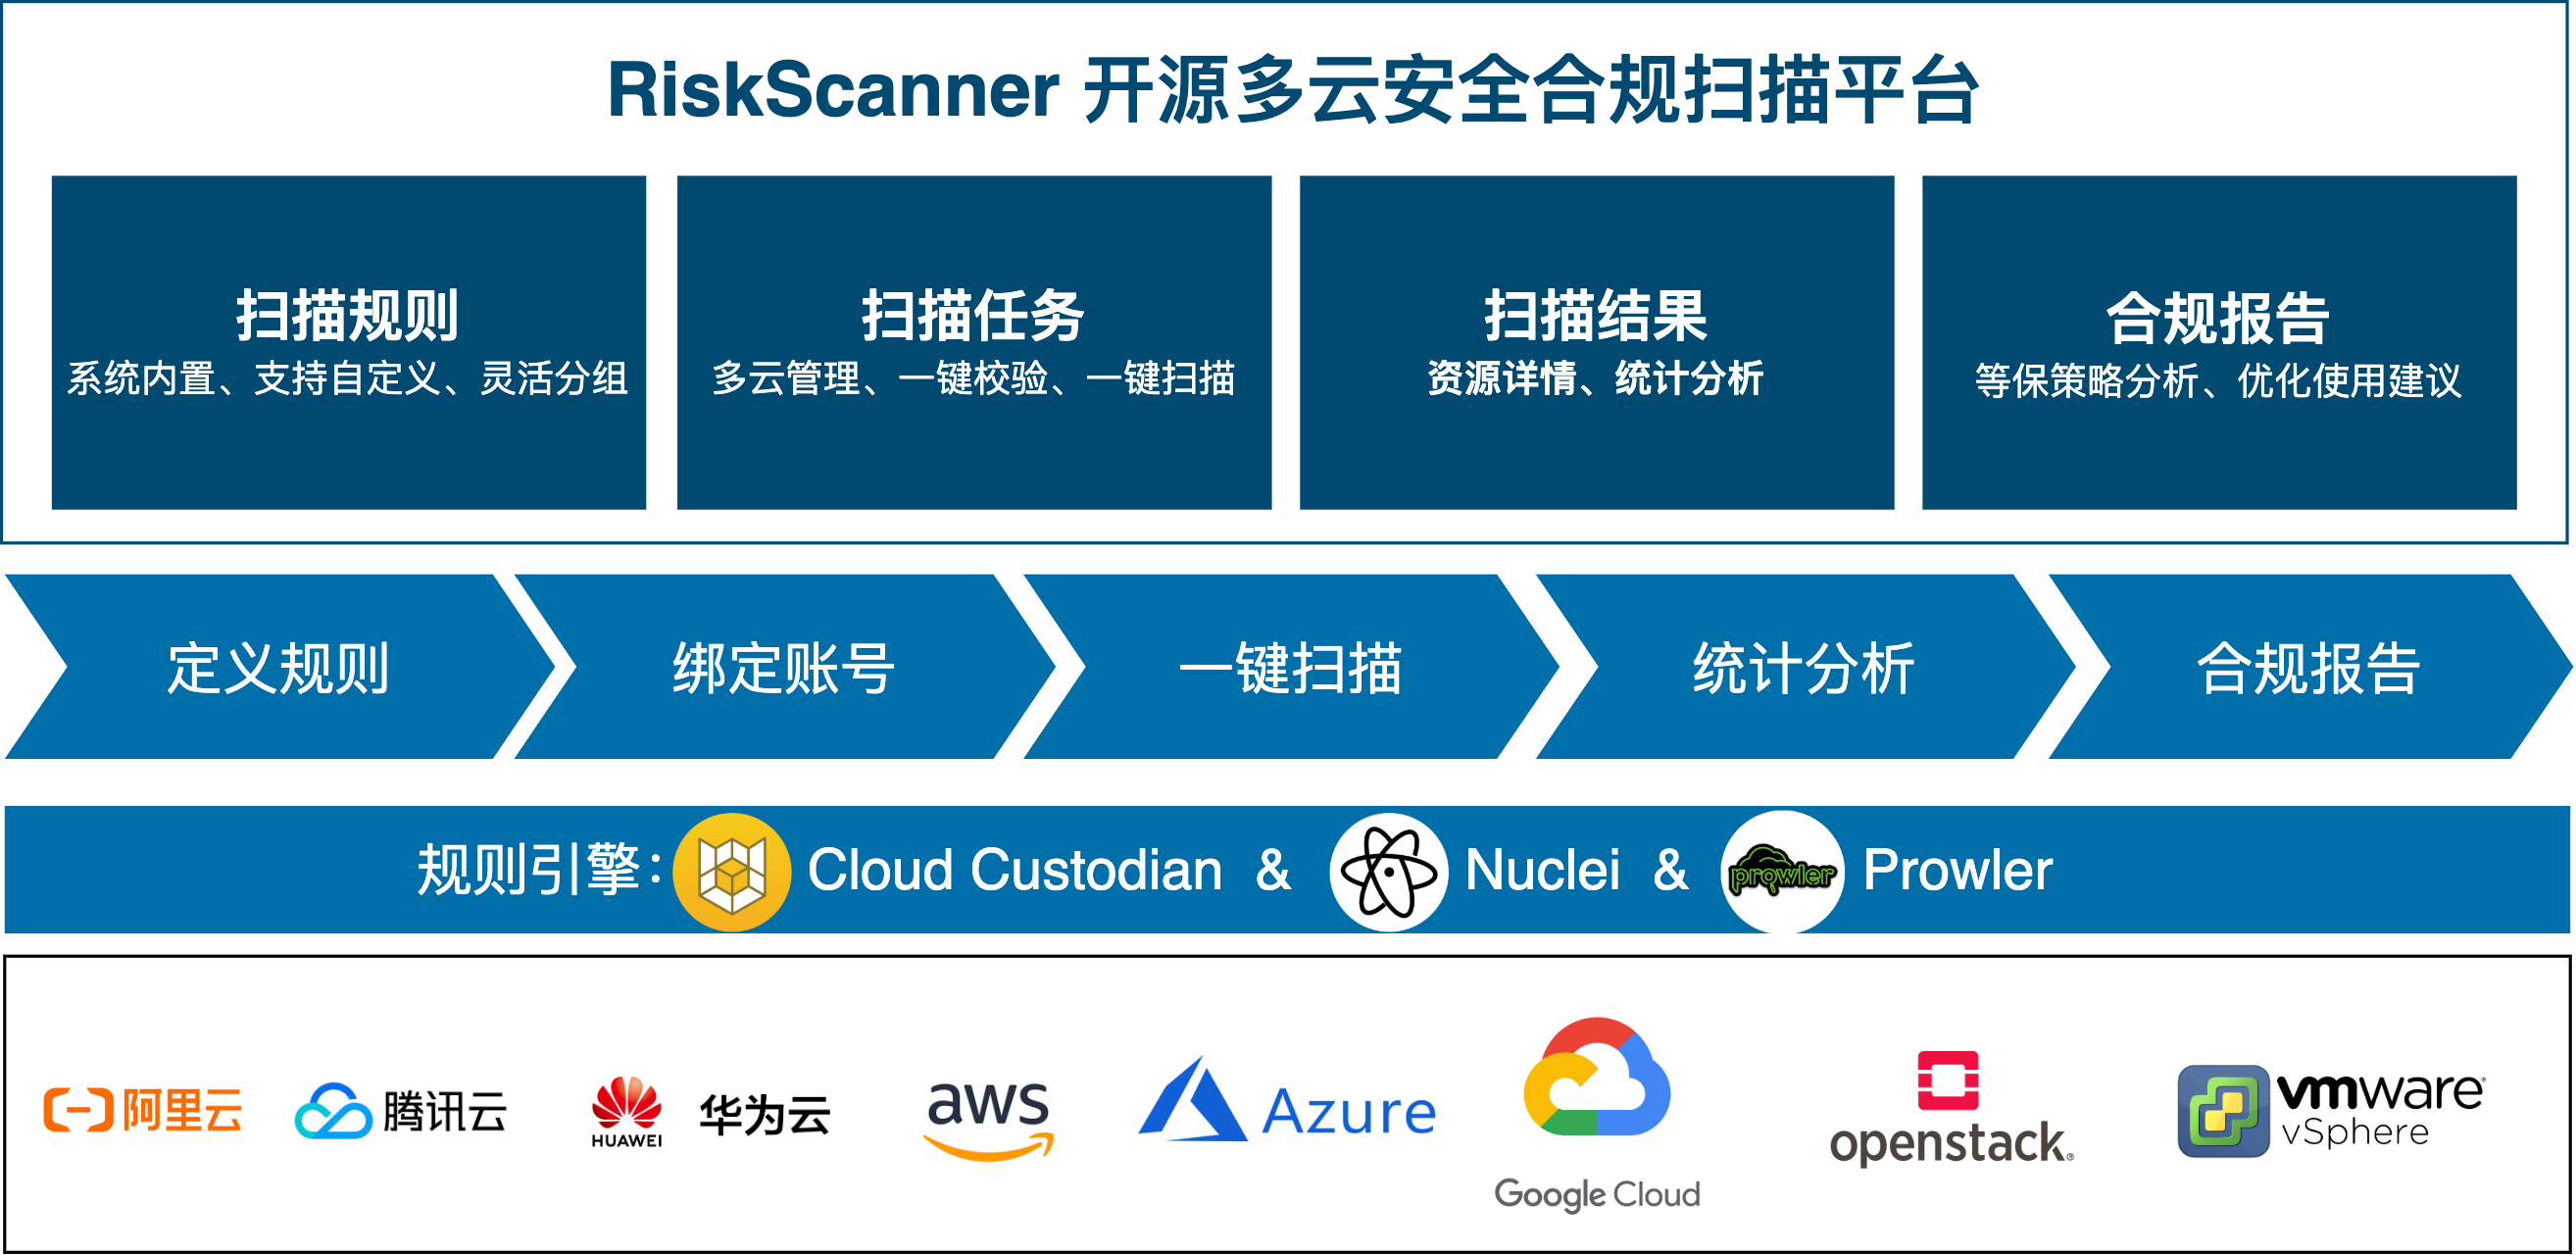

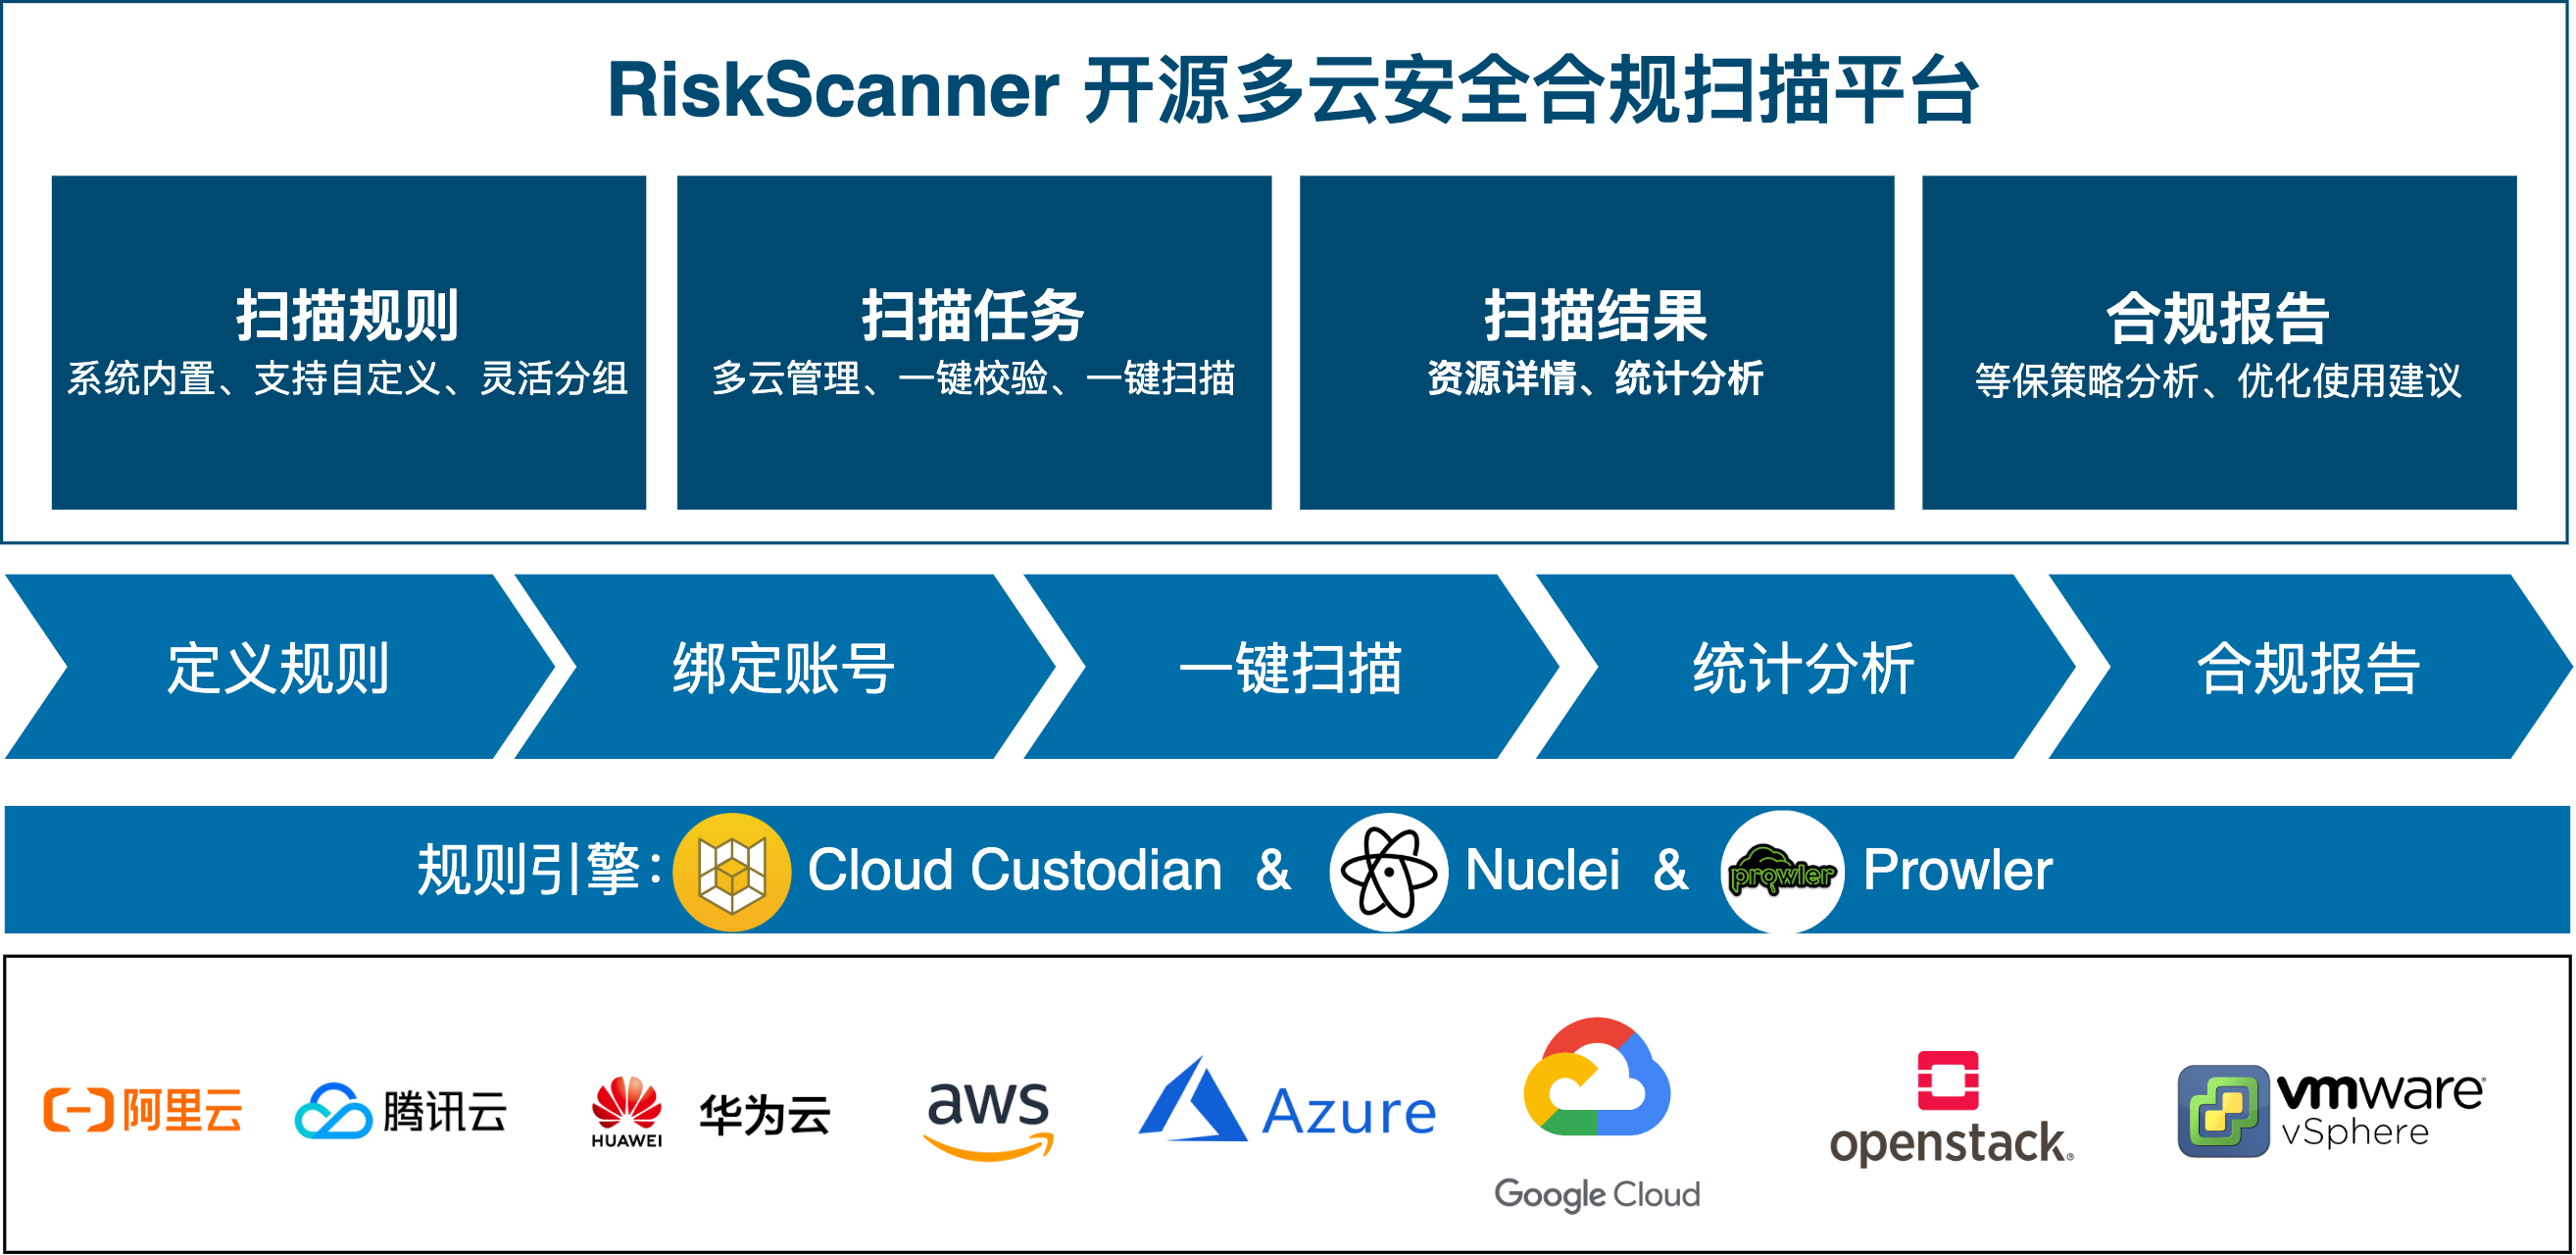
RiskScanner est une plateforme open source de scan de conformité et de sécurité multi-cloud, basée sur les moteurs Cloud Custodian et Nuclei, permettant de réaliser des scans de conformité de sécurité et de vulnérabilités sur les ressources des principaux clouds publics (et privés).
Avertissement
Ce projet n'est plus maintenu, il a été migré vers le module de conformité sécurité de CloudExplorer Lite.


RiskScanner est une plateforme open source de scan de conformité et de sécurité multi-cloud basée sur les moteurs Cloud Custodian, Prowler et Nuclei, permettant de réaliser des scans de conformité et de vulnérabilités sur les ressources des principaux clouds publics et privés.
Avantages fonctionnels
- Pré-vérification de la norme de sécurité de niveau 2 (等保 2.0) : conforme à la norme 等保 2.0, couvrant les différents contrôles tels que l'audit de sécurité, le contrôle d'accès, la prévention des intrusions, l'architecture réseau et le centre de gestion.
- Vérification de conformité CIS : conforme aux spécifications CIS, vérifie et surveille en temps réel si les ressources dans le cloud respectent les exigences CIS.
- Scan de vulnérabilités : basé sur une base de règles de vulnérabilités, détecte les faiblesses de sécurité des équipements réseau et des services applicatifs spécifiés par le biais de scans.
- Recommandations de bonnes pratiques : établit une base de référence de conformité et de contrôle, offre des recommandations de bonnes pratiques aux utilisateurs professionnels, et améliore en continu le niveau de conformité.
RiskScanner est distribué sous licence GPL v2, développé avec SpringBoot/Vue, avec une interface élégante et une bonne expérience utilisateur. Les clouds publics pris en charge incluent Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure et Google Cloud. Les clouds privés pris en charge incluent OpenStack et VMware vSphere.
Avantages techniques
- Règles de scan de plateforme cloud simples et flexibles : les règles de scan utilisent un format YAML simple et compréhensible, et permettent aux utilisateurs de définir des règles personnalisées.
- Prise en charge de multiples clouds publics et privés : clouds publics pris en charge : Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud ; clouds privés pris en charge : OpenStack et VMware vSphere.
- Prise en charge de multiples types de ressources : types de ressources pris en charge : serveurs cloud, disques cloud, bases de données cloud, équilibrage de charge, stockage d'objets, réseaux privés virtuels, groupes de sécurité, etc.
- Base de règles de vulnérabilités riche et complète : couvre les vulnérabilités Web du Top 10 OWASP, telles que l'injection SQL, le cross-site scripting (XSS), la falsification de requête inter-site (CSRF), les mots de passe faibles, etc.

Copyright (c) 2014-2023 FIT2CLOUD, Tous droits réservés.
Sous licence GNU General Public License version 2 (GPLv2) (la "Licence") ; vous ne pouvez utiliser ce fichier qu'en conformité avec la Licence. Vous pouvez obtenir une copie de la Licence à l'adresse suivante :
https://www.gnu.org/licenses/gpl-2.0.html
Sauf si requis par la loi applicable ou convenu par écrit, le logiciel distribué sous la Licence est distribué « EN L'ÉTAT », SANS GARANTIE D'AUCUNE SORTE, expresse ou implicite. Consultez la Licence pour connaître les autorisations et limitations spécifiques.

