 find-lab/agentward
OS de sécurité full-stack pour agents IA avec une architecture de défense en profondeur à cinq couches couvrant l'analyse des fondations, l'assainissement des entrées, la protection cognitive, l'alignement des décisions et le contrôle d'exécution.

AgentWard (玄甲) est un système d'exploitation de sécurité full‑stack conçu pour le déploiement fiable et évolutif d’agents IA, avec une adaptation de code native à OpenClaw. AgentWard unifie l’intégration des agents, le raisonnement sécurisé et l’exécution de confiance en une architecture de sécurité cohérente, avec un support natif à venir pour d’autres frameworks d’agents grand public. Sa conception hétérogène de défense en profondeur reconçoit le flux de travail de l’agent en cinq couches de sécurité coordonnées couvrant le démarrage, la perception, la mémoire, la prise de décision et l’exécution, avec des protections dynamiques inter‑étapes qui vérifient l’intégrité de la base, bloquent la tromperie adverse, empêchent la falsification de la mémoire et valident chaque décision autonome et commande à haut risque — une boucle de sécurité fermée complète de bout en bout qui tient la promesse de « digne de confiance dès la conception, contrôlable tout au long du processus, et fiable dans les résultats ». Si vous trouvez ce dépôt utile, veuillez citer notre article sur la conception de l’architecture AgentWard :
@misc{zhang2026agentwardlifecyclesecurityarchitecture,
      title={AgentWard: A Lifecycle Security Architecture for Autonomous AI Agents},
      author={Yixiang Zhang and Xinhao Deng and Jiaqing Wu and Yue Xiao and Ke Xu and Qi Li},
      year={2026},
      eprint={2604.24657},
      archivePrefix={arXiv},
      primaryClass={cs.CR},
      url={https://arxiv.org/abs/2604.24657},
}
⚡ Installation ou mise à jour
# Exécuter le script d'installation
bash /path/to/agent-ward/setup.sh
✅ Vérifier l’installation
openclaw plugins list
Profitez ensuite d’une sécurité renforcée pour votre OpenClaw !
AgentWard est intégré nativement et profondément à la plateforme OpenClaw et intègre des capacités de sécurité natives dans le flux de travail complet du cycle de vie des agents IA. Son architecture hétérogène de défense en profondeur reconstruit des vérifications de sécurité isolées et ponctuelles en un système de protection fermé et coordonné au niveau système, offrant une garantie de confiance de bout en bout et sur toute la chaîne pour les agents IA, du démarrage à l’exécution.
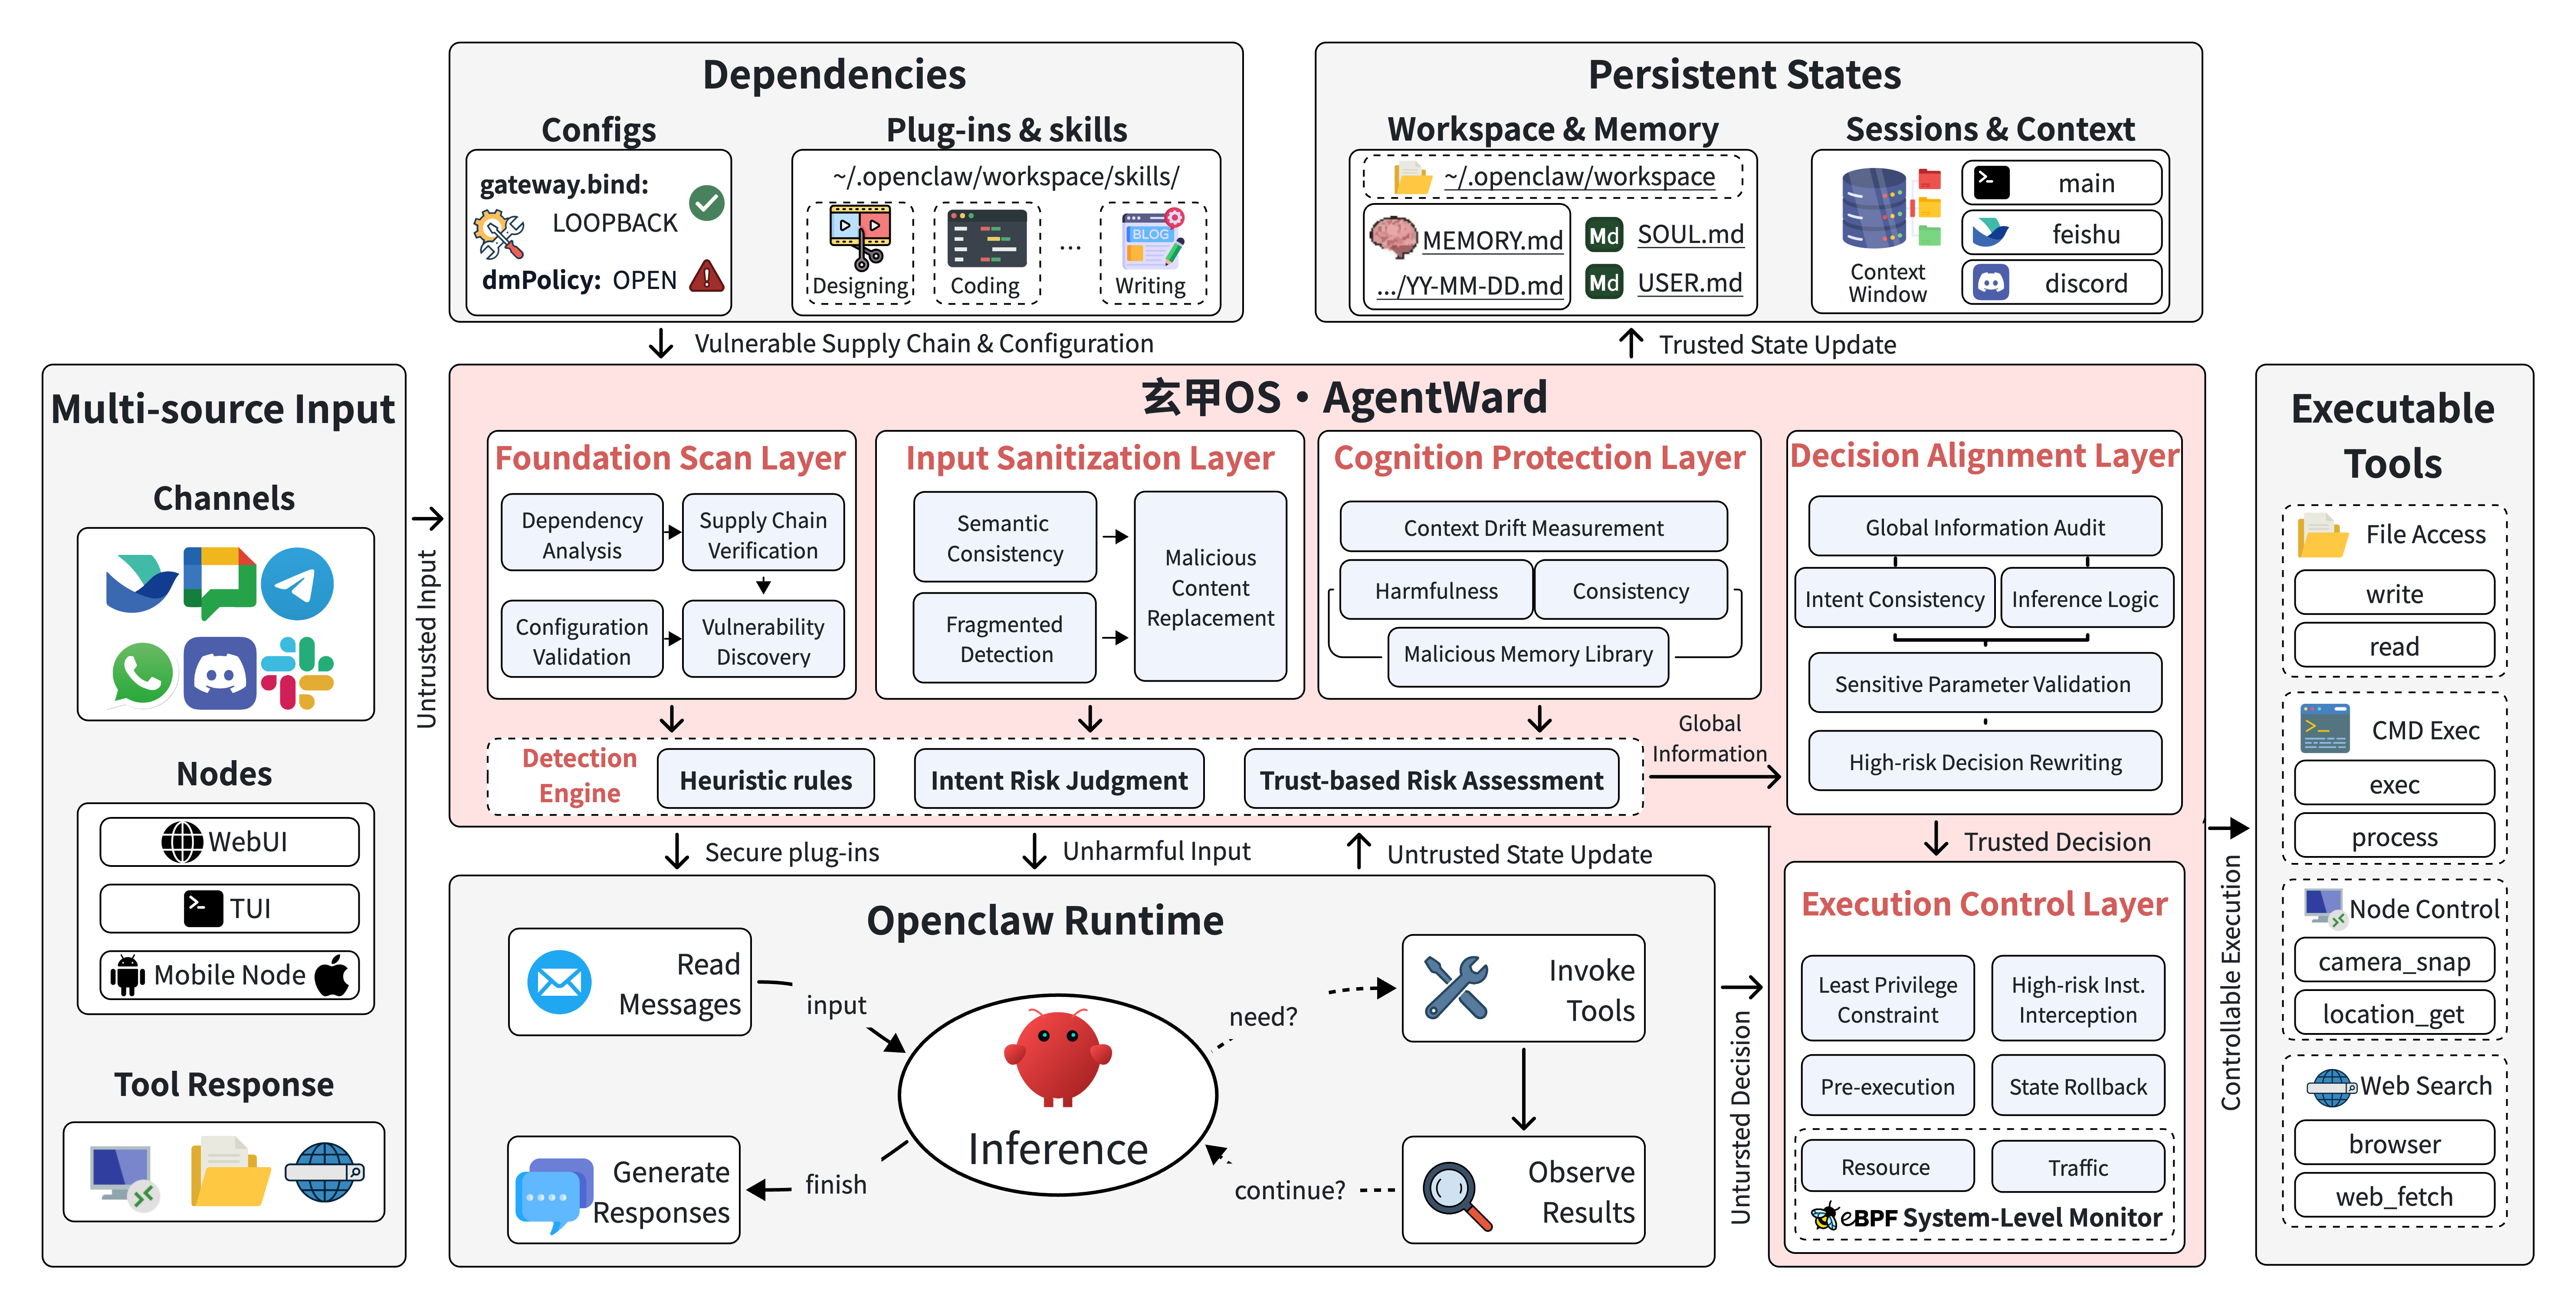
AgentWard offre une sécurité au niveau système grâce à cinq couches étroitement intégrées qui travaillent de concert — transformant les vérifications de sécurité isolées en un système de protection unifié de bout en bout pour les agents IA.
| Couche | Objectif |
|---|---|
| 🏗️ Couche d’analyse de base | Confiance dans la chaîne d’approvisionnement et intégrité de base |
| 🧼 Couche d’assainissement des entrées | Détection des injections de prompt et des jailbreaks |
| 🧠 Couche de protection cognitive | Empoisonnement de la mémoire et dérive contextuelle |
| 🎯 Couche d’alignement des décisions | Cohérence des intentions avant action |
| 🔧 Couche de contrôle d’exécution | Garde‑fous pour les opérations à haut risque |
Garantit que l’agent démarre à partir d’une base fiable.
Version anglaise |
Version chinoise |
Identifie les entrées adverses avant qu’elles ne se propagent dans l’agent.
Version anglaise |
Version chinoise |
Protège la mémoire à long terme et la continuité contextuelle contre l’empoisonnement.
