 ethicalhackingplayground/erebus
Erebus est un outil rapide pour le scan de vulnérabilités basé sur les paramètres, utilisant un moteur de templates basé sur Yaml comme nuclei.


Fonctionnement • Installation • Modèles • Intercepteur • Utilisation • Rejoindre Discord
Erebus est utilisé pour tester tous les paramètres sur des cibles à l'aide de modèles YAML, ce qui garantit zéro faux positif et offre un balayage rapide sur un grand nombre d'hôtes. Erebus fournit de nombreuses fonctionnalités utiles, dont un proxy d'interception qui permet aux chercheurs de naviguer sur le Web, de cliquer sur des liens, et Erebus testera chaque paramètre qui transite par le proxy.
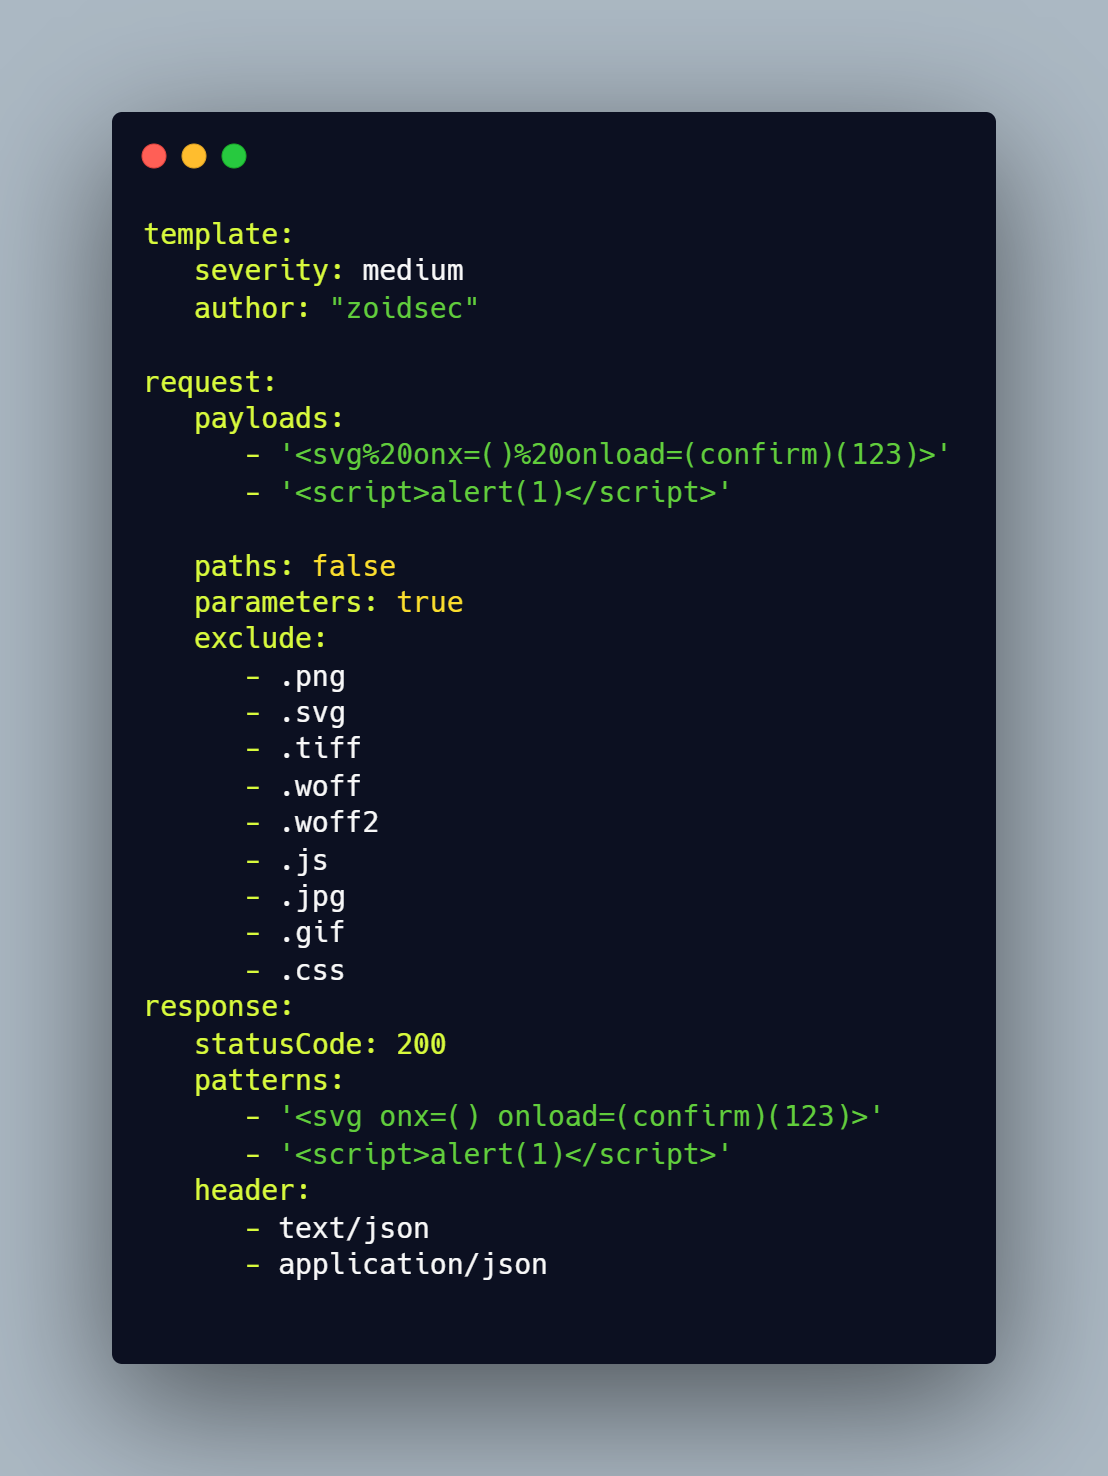
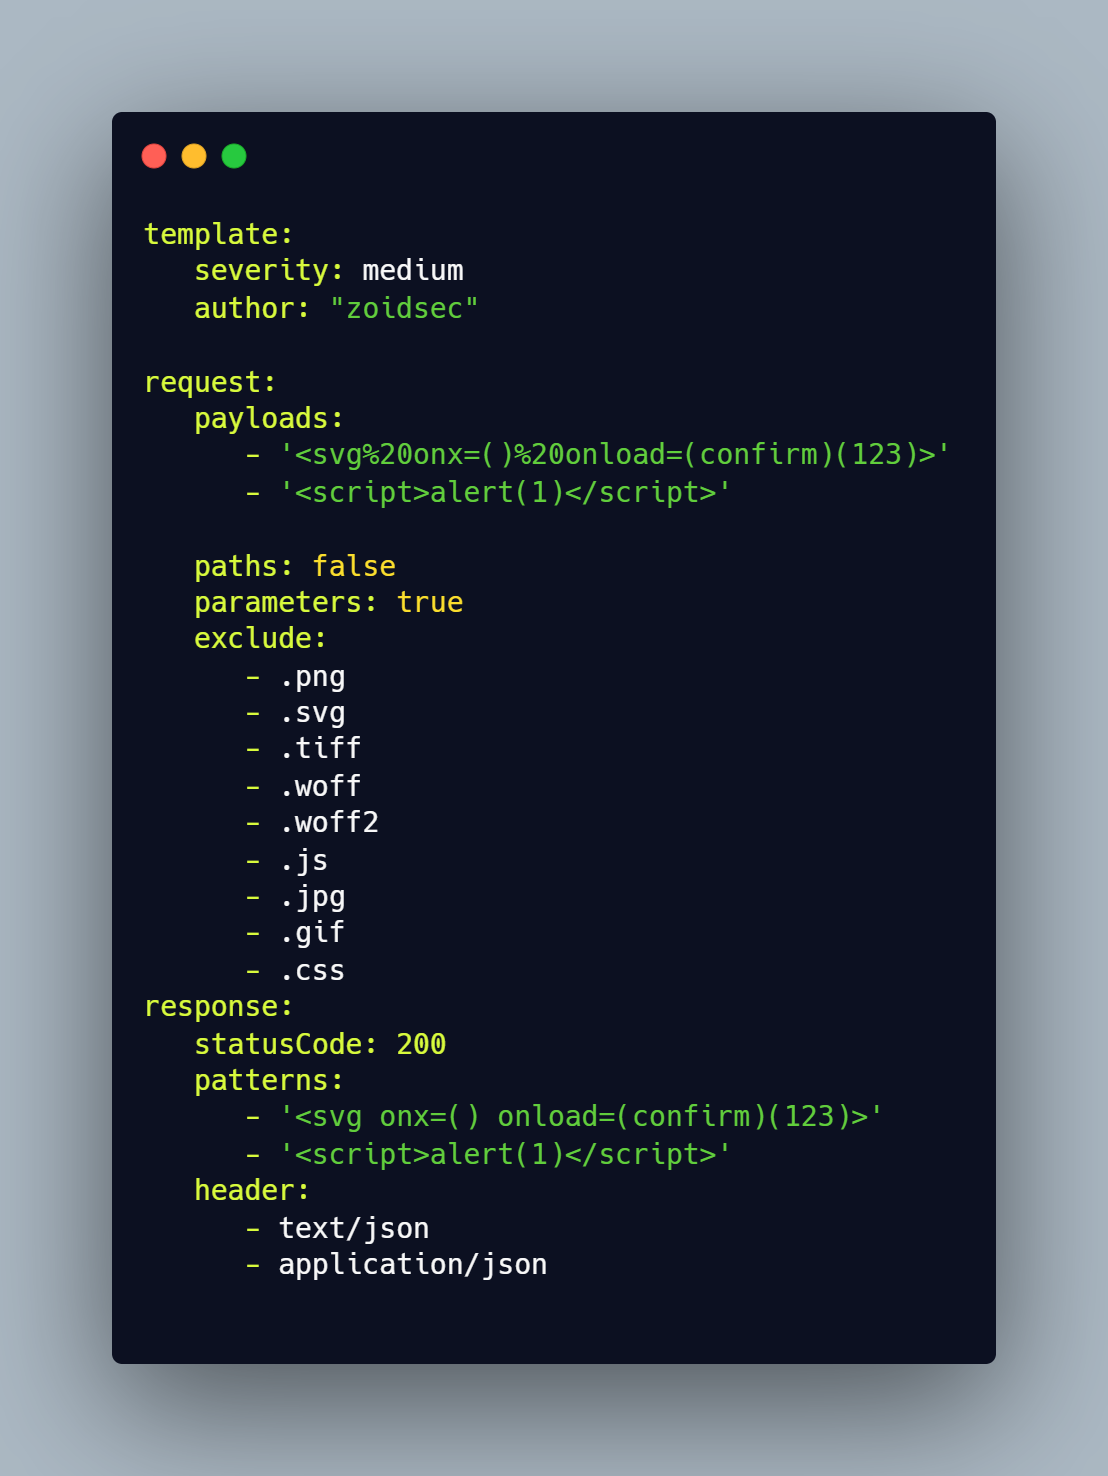
Nous avons un référentiel dédié qui héberge divers types de modèles de vulnérabilités.
▶ GO111MODULE=off go get -u -v github.com/ethicalhackingplayground/erebus/erebus
▶ erebus -ut
Modèles ErebusErebus dispose d'un support intégré pour la mise à jour/téléchargement automatique des modèles (https://github.com/ethicalhackingplayground/erebus/releases/latest). Le projet Erebus-Templates fournit une liste de modèles prêts à l'emploi, contribuée par la communauté, qui peuvent être utilisés dans le cadre de vos tests. Vous pouvez utiliser l'option |
Configuration de l'intercepteur ErebusAssurez-vous de configurer un proxy dans votre navigateur avant d'utiliser l'intercepteur Erebus. Pour Firefox, allez dans ▶ Paramètres ▶ Général ▶ Paramètres réseau ▶ Configuration manuelle du proxy saisissez 127.0.0.1 dans Proxy HTTP, puis pour le port 8080, et assurez-vous d'activer Utiliser également ce proxy pour FTP et HTTPS |
Installation des certificats SSL pour utiliser HTTPSJ'ai fourni les certificats à utiliser pour les tests HTTPS. Il vous suffit de les installer en suivant : ▶ Paramètres ▶ Vie privée et sécurité ▶ Certificats ▶ Afficher les certificats ▶ Importer ▶ Sélectionnez le fichier .crt dans le répertoire erebus et procédez en approuvant et en installant. |
erebus -h
Ceci affichera l'aide pour l'outil. Voici toutes les options qu'il supporte.
Usage of erebus:
  -burp-sitemap string
        scan burp xml sitemap (without base64 decoded)
  -c int
        the number of concurrent requsts (default 100)
  -crawl
        crawl through each intercepted request
  -depth int
        the crawl depth (default 5)
  -interceptor
        intercept the requests through the proxy and test each parameter
  -o string
        output results to a file
  -p string
        the port on which the interception proxy will listen on (default "8080")
  -scope string
        the scope for the proxy intercetor
  -secure
        determaines if the connection is secure or not
  -silent
        silent (only show vulnerable urls)
  -t string
        use the templates with all our yaml rules instead
  -tc string
        Use other tools by executing an os command (default "qsreplace")
  -ut
        Install or update the erebus-templates
Voici quelques exemples d'utilisation du scanner Erebus pour vos tests.
Recherche de vulnérabilités XSS en utilisant le proxy d'interception avec tout le périmètre de PayPal tout en explorant les domaines HTTP.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -scope ".*.\.paypal.com"
Recherche de vulnérabilités XSS en utilisant le proxy d'interception avec tout le périmètre de PayPal tout en explorant les domaines HTTPS.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -secure -scope ".*.\.paypal.com"
Recherche de vulnérabilités XSS sur une série de sous-domaines en utilisant subfinder et Gau
▶ echo "paypal.com" | gau | erebus -t erebus-templates/xss-reflected.yaml
Analyse des sous-domaines à partir d'un fichier au format https:// ou http://
▶ cat alive | gau | erebus -t erebus-templates/xss-reflected.yaml

Erebus est distribué sous licence GPL-3.0