Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-45599 — Preuve de concept pour CVE-2022-45599 : vulnérabilité de manipulation de type PHP dans login.php du routeur Aztech WMB250AC permettant un contournement de l'authentification admin via des hachages MD5 fabriqués. | Kitploit
Outils/GitHubGitHub/ethancunt/cve-2022-45599
Attaques de Mots de PasseAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionAuthentification
GitHubethancunt/cve-2022-45599

CVE-2022-45599

Preuve de concept pour CVE-2022-45599 : vulnérabilité de manipulation de type PHP dans login.php du routeur Aztech WMB250AC permettant un contournement de l'authentification admin via des hachages MD5 fabriqués.

Voir le dépôt
29il y a 3 ansPas encore vérifié
Partager

CVE-2022-45599

URL CVE :https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45599
Signalé par :TanYeeTat
Produit :Routeurs Mesh sans fil Aztech WMB250AC
Firmware affecté :Version 2020 (topaz-linux.lzma.img)
Téléchargement du firmware :source fermée

aztech-wmb250ac

product-aztech-kylaconnect-site

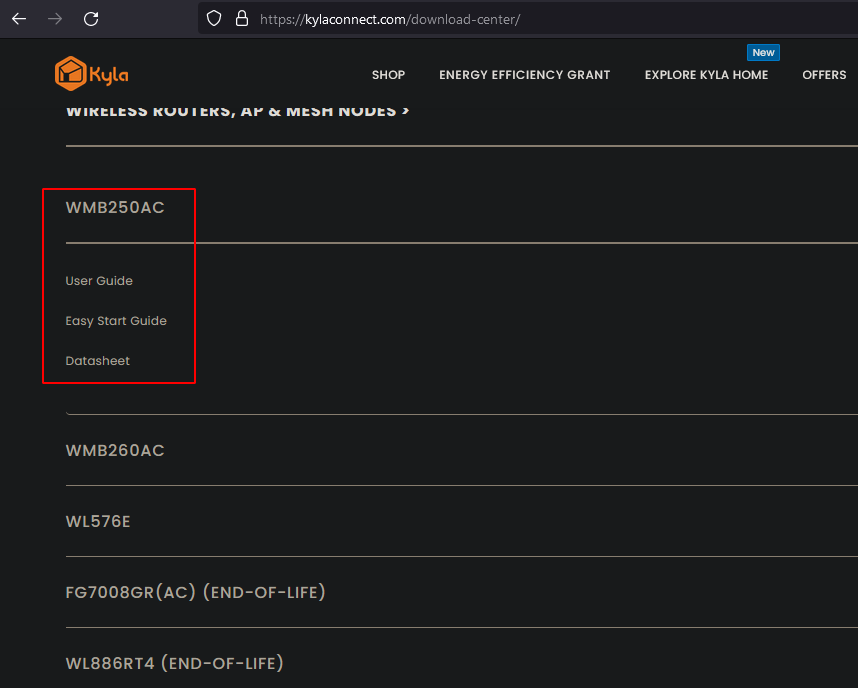
Manuel du produit : https://kylaconnect.com/download-center/

La vulnérabilité a été signalée à l'équipe de sécurité d'Aztech via [email protected] le 7 juin 2022, sans réponse au 21 février 2023

  • Divulgation de vulnérabilité Kylaconnect

Détails de la vulnérabilité

Une vulnérabilité de PHP Type Juggling existe dans la page web login.php sur le port 80, dans le champ d'authentification password, qui permet à un attaquant de s'authentifier sans connaître le mot de passe de l'administrateur. Cependant, cela a une très faible probabilité d'occurrence, car le mot de passe haché en MD5 de l'administrateur doit commencer par 0e et être suivi de nombres. Une liste complète de mots de passe en clair et de leurs hachages MD5 correspondants qui sont susceptibles d'une attaque PHP Type Juggling est fournie ci-dessous, ainsi qu'un blog de référence qui l'explique en détail.

Liste de hachages MD5 pour Type Juggling

Blog Magic Hashes de Whitehatsec

TLDR : Le code source PHP dans login.php qui gère les vérifications d'authentification est effectué avec une comparaison lâche (==, deux signes égal), au lieu d'utiliser une comparaison stricte (===, trois signes égal).

login-php-loose-comparison

Preuve de concept

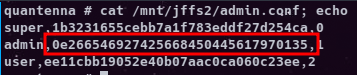
  1. Configurer le mot de passe de l'utilisateur admin pour qu'il soit une valeur en clair qui, une fois hachée en MD5, commence par 0e et soit suivie de nombres

    • ex. : Texte en clair : PJNPDWY, MD5 : 0e291529052894702774557631701704

    modified-admin-conf

    Remarque : un hachage invalide de 0e123456789012345678901234567890 fonctionnera également

  2. S'authentifier en tant qu'utilisateur admin sur le service web avec le nom d'utilisateur admin et n'importe quel mot de passe en clair trouvé dans Liste de hachages MD5 pour Type Juggling (ex. : 240610708)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    285

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →