

ENDGAME C2 FRAMEWORK — C2 piloté par IA pour les opérations professionnelles de red team
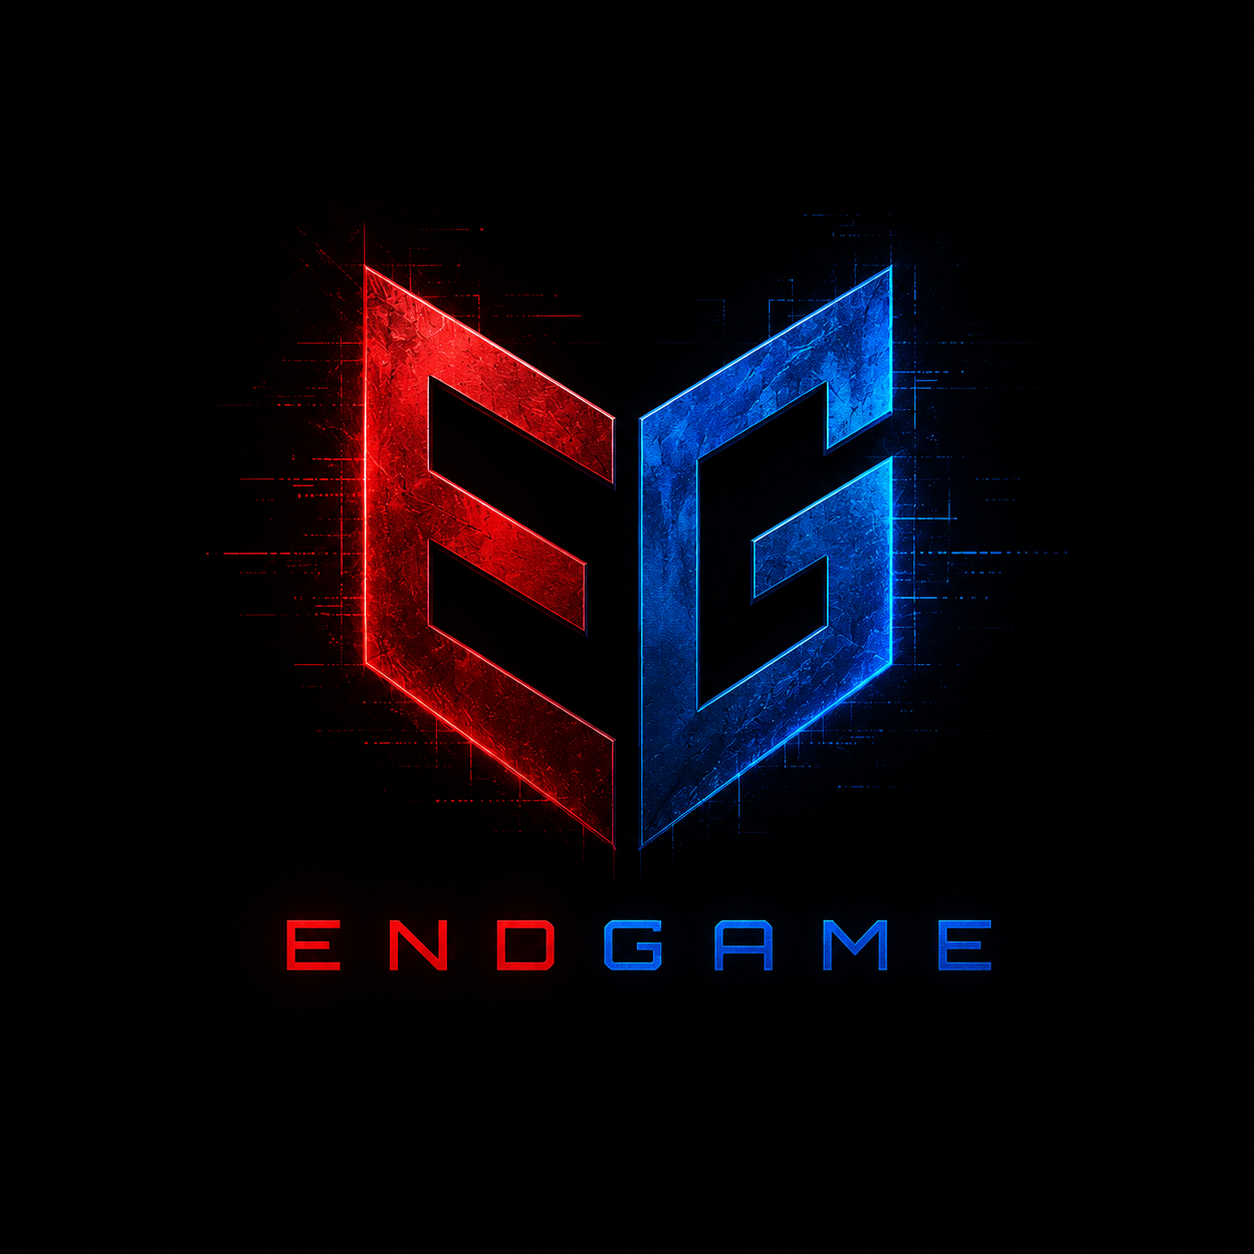
ENDGAME est un framework de commande et contrôle professionnel conçu pour les engagements de red team autorisés, les tests d'intrusion et la recherche en sécurité à des fins éducatives. Conçu pour simuler des techniques adverses réalistes, évaluer la couverture de détection et aider les équipes de sécurité à comprendre leurs lacunes défensives — avec une Console IA intégrée qui transforme le langage naturel en commandes exécutées et analyse automatiquement chaque résultat.
Hecho con IA, pensado y dirigido por un humano.
🌐 endgamec2framework.com · 📄 Documentation
git clone https://github.com/endgamec2framework/endgame
cd endgame
./install.sh
Relancez ./install.sh pour mettre à jour — il récupérera le dernier code et reconstruira tout en préservant les certificats et les profils d'opérateur.
Guide d'installation complet : Documentation → Installation
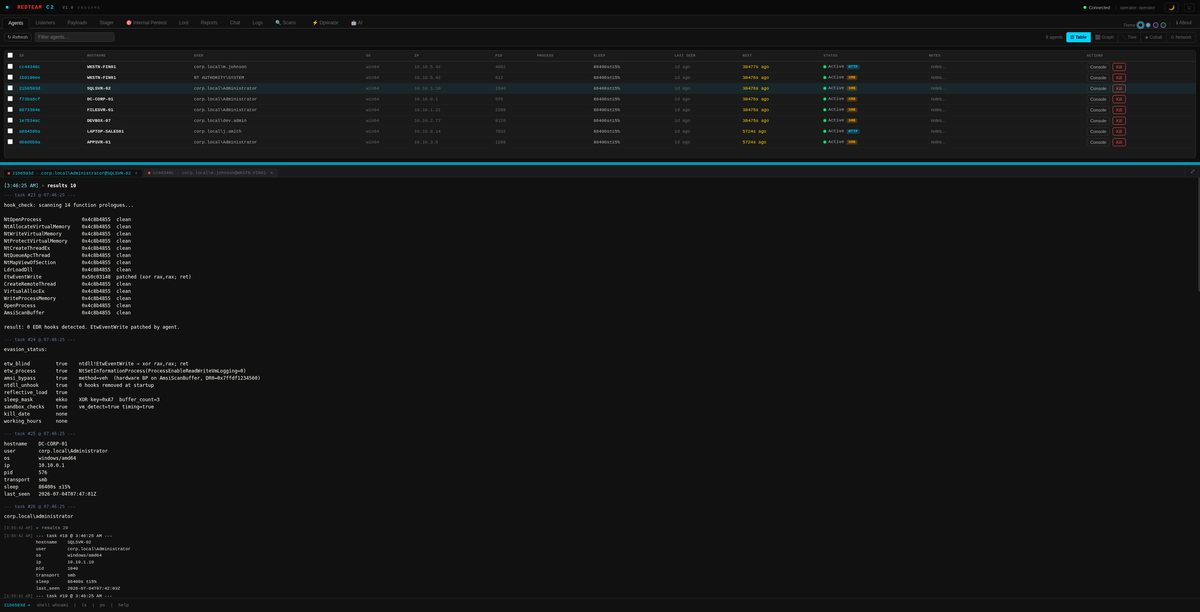
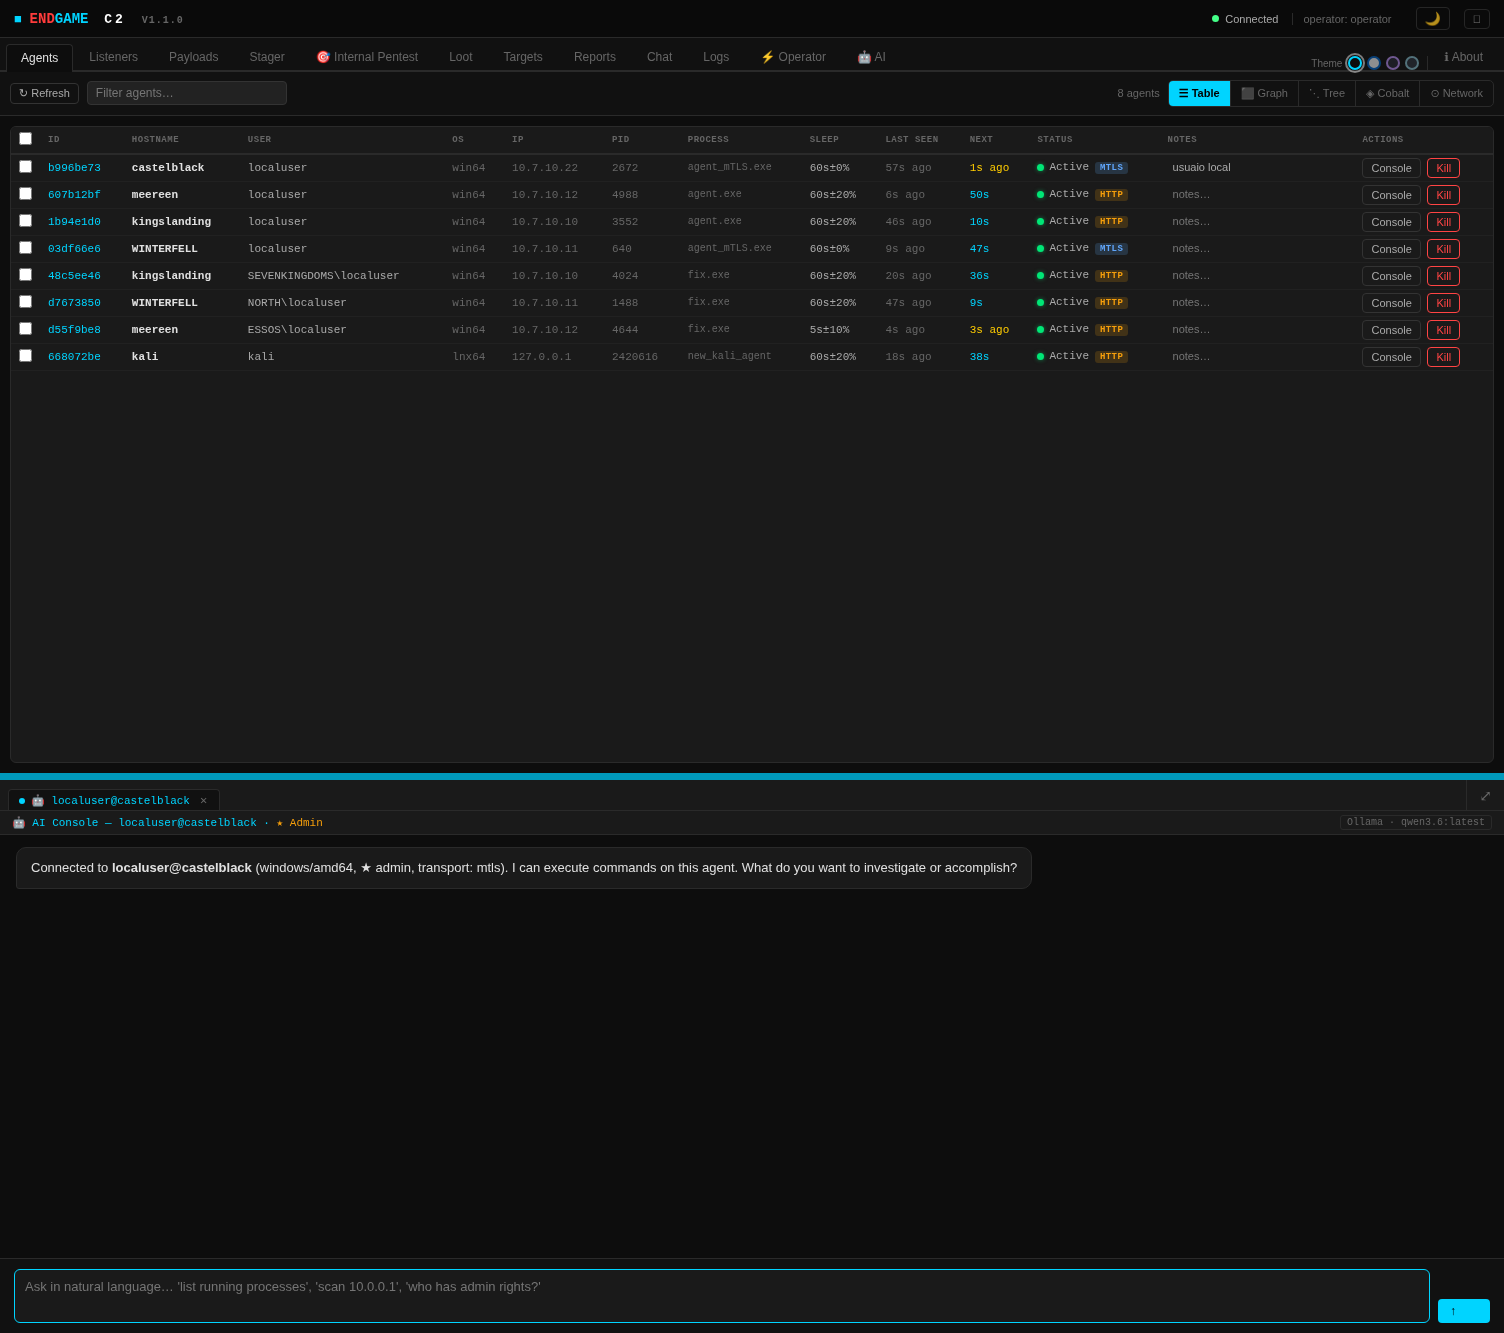
La Console IA d'ENDGAME est une fonctionnalité de premier plan qui intègre un copilote IA directement dans le flux de travail de l'opérateur. Ce n'est pas un chatbot ajouté en périphérie — il vit dans le même panneau que vos terminaux d'agents, connaît l'ensemble des commandes C2 et dispose d'un contexte en temps réel sur la cible : nom d'hôte, OS, utilisateur, privilèges et transport.
🤖 s'ouvre dans le panneau de console inférieur — côte à côte avec vos onglets de terminal habituels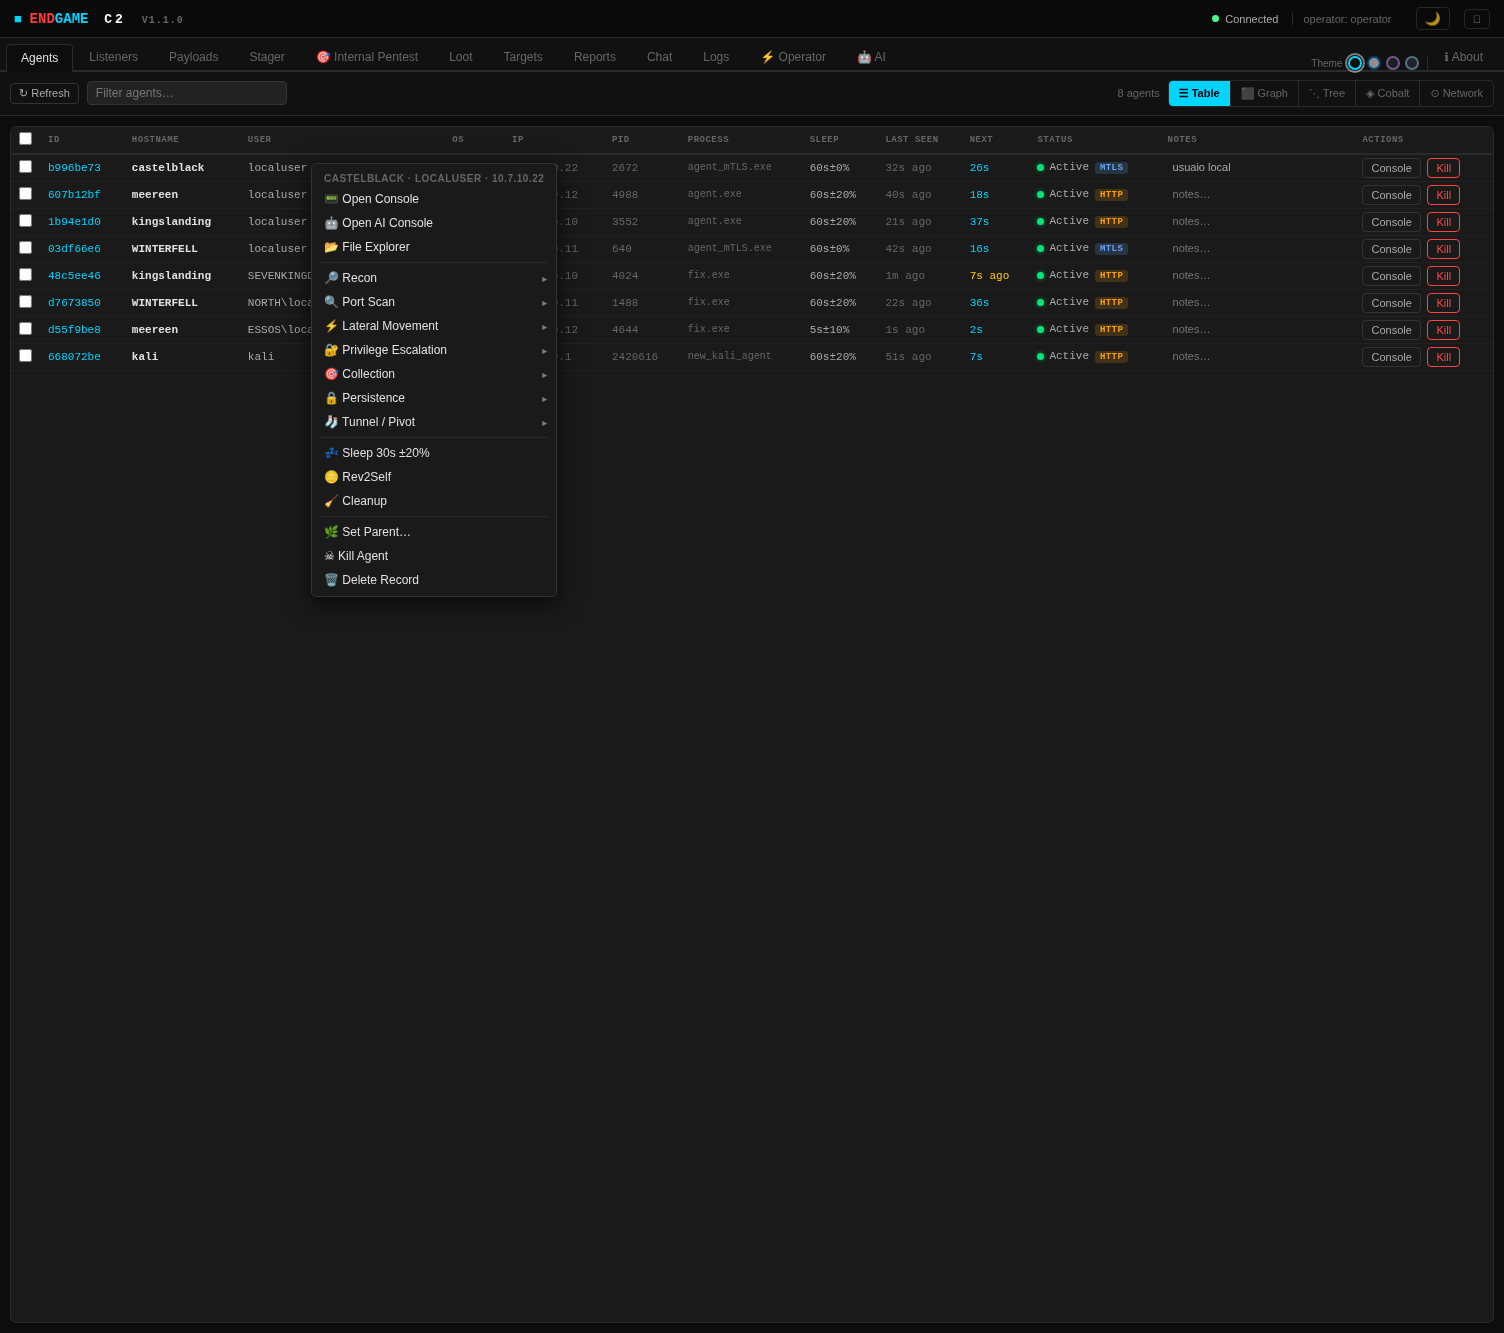
| Capacité | Détail |
|---|---|
| Intégrée au panneau de console | S'ouvre sous forme d'onglet — pas de modale flottante, pas de changement de contexte |
| Connaissance complète des commandes C2 | Le prompt système inclut chaque commande disponible, l'OS/architecture/les privilèges de l'agent, le transport et la file de tâches actuelle |
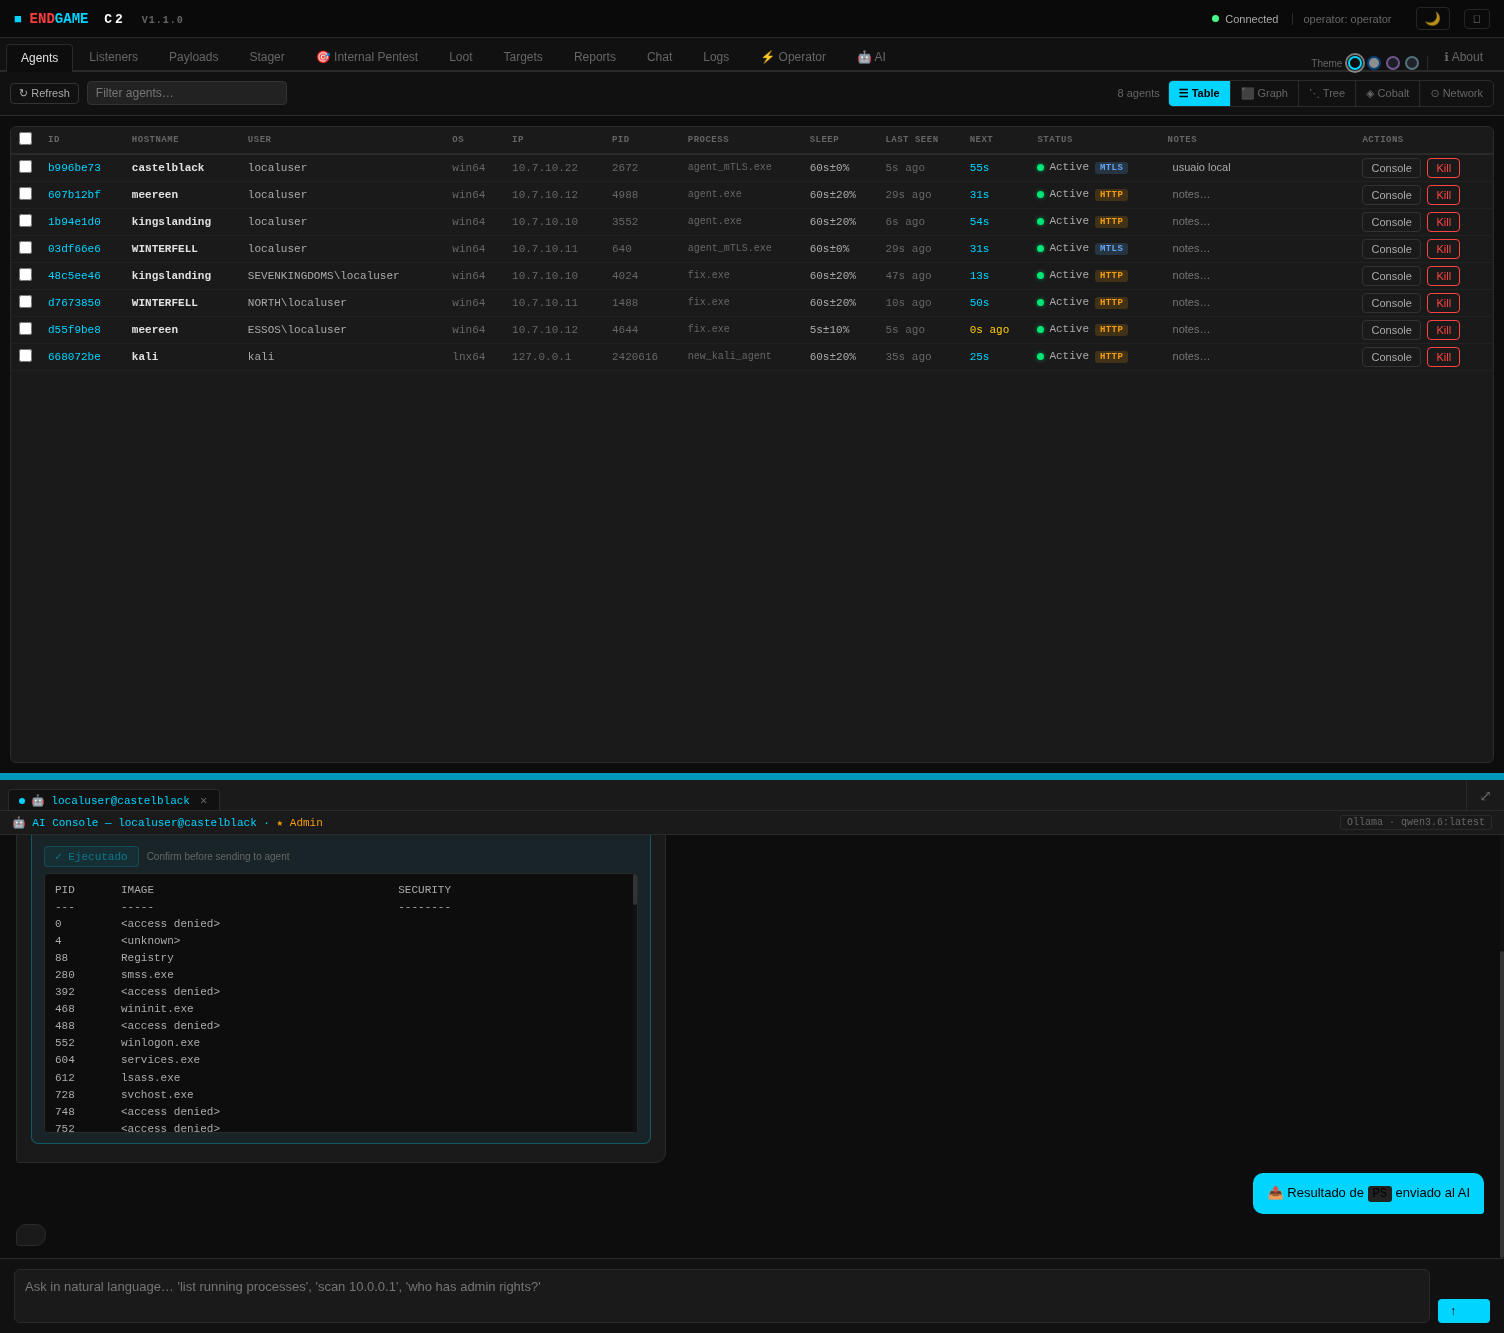
| Réponses en streaming | Les jetons sont diffusés en temps réel au fur et à mesure que le modèle les génère |
| Boucle d'auto-analyse | Après chaque exécution de commande, la sortie est automatiquement renvoyée à l'IA pour interprétation et recommandation de l'étape suivante |
| Multi-session | Ouvrez la Console IA pour plusieurs agents simultanément — chaque onglet conserve un historique de chat indépendant |
| Indépendant du fournisseur | Fonctionne avec Ollama (local, hors ligne) ou l'API Anthropic Claude — selon ce qui est configuré dans l'onglet IA |
| Confirmation avant exécution | Chaque commande suggérée nécessite un clic explicite — l'IA n'envoie jamais de tâches de manière autonome |
Tout modèle disponible dans votre instance Ollama fonctionne. Recommandés pour le contexte red team :
qwen3.6:latest — par défaut · rapide · bonne exécution des instructionsqwen3.6:35b-a3b-coding-mxfp8 — plus grand · meilleur raisonnement code/commandedeepseek-r1:8b / deepseek-r1:32b — modèles de raisonnement · bons pour les chaînes d'attaque multi-étapes| Composant | Résumé |
|---|---|
| Serveur | Binaire Go · teamserver multi-opérateur · journal d'opérations SQLite · API mTLS :31337 · alertes de brûlage DNS canary |
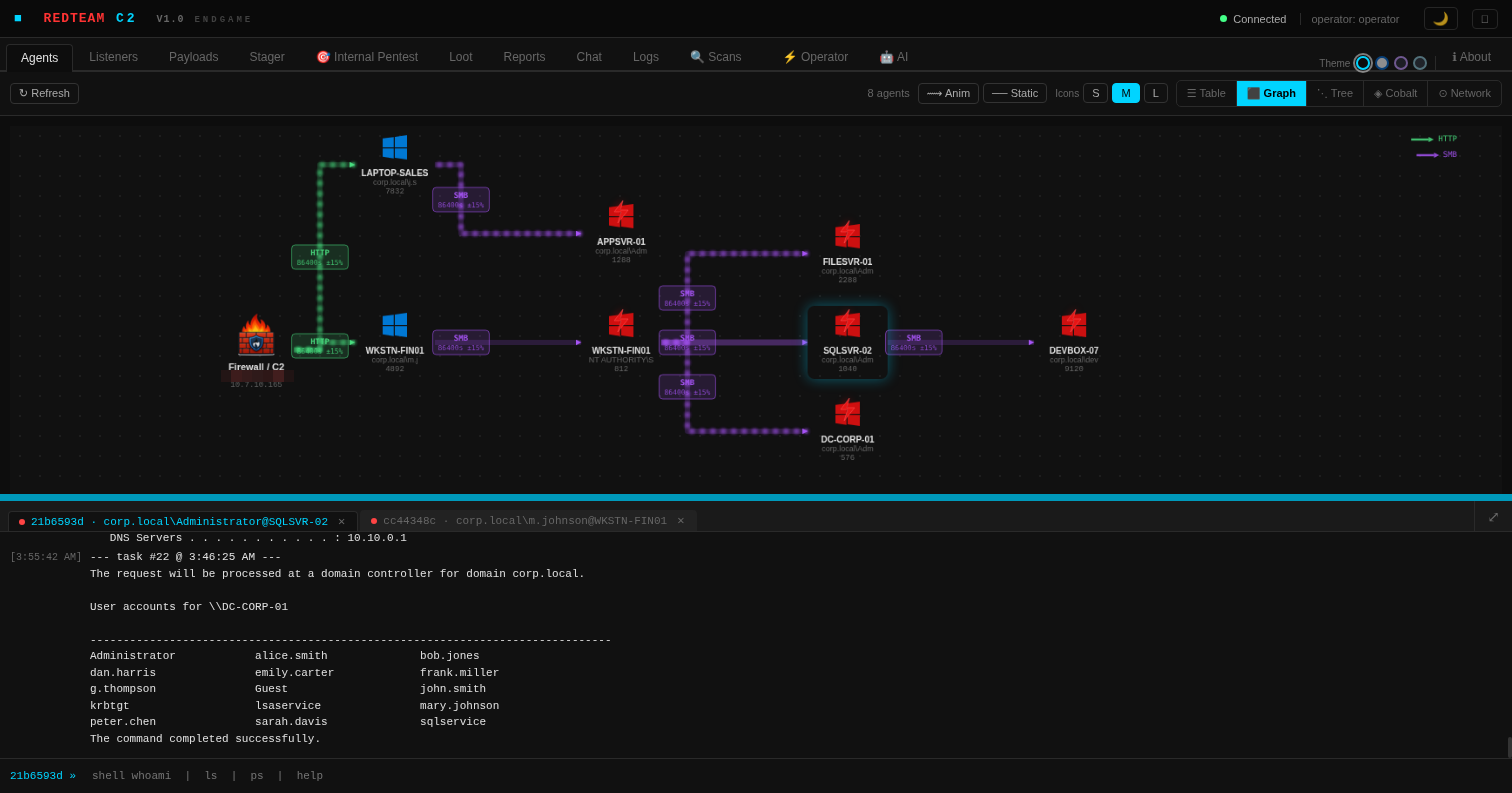
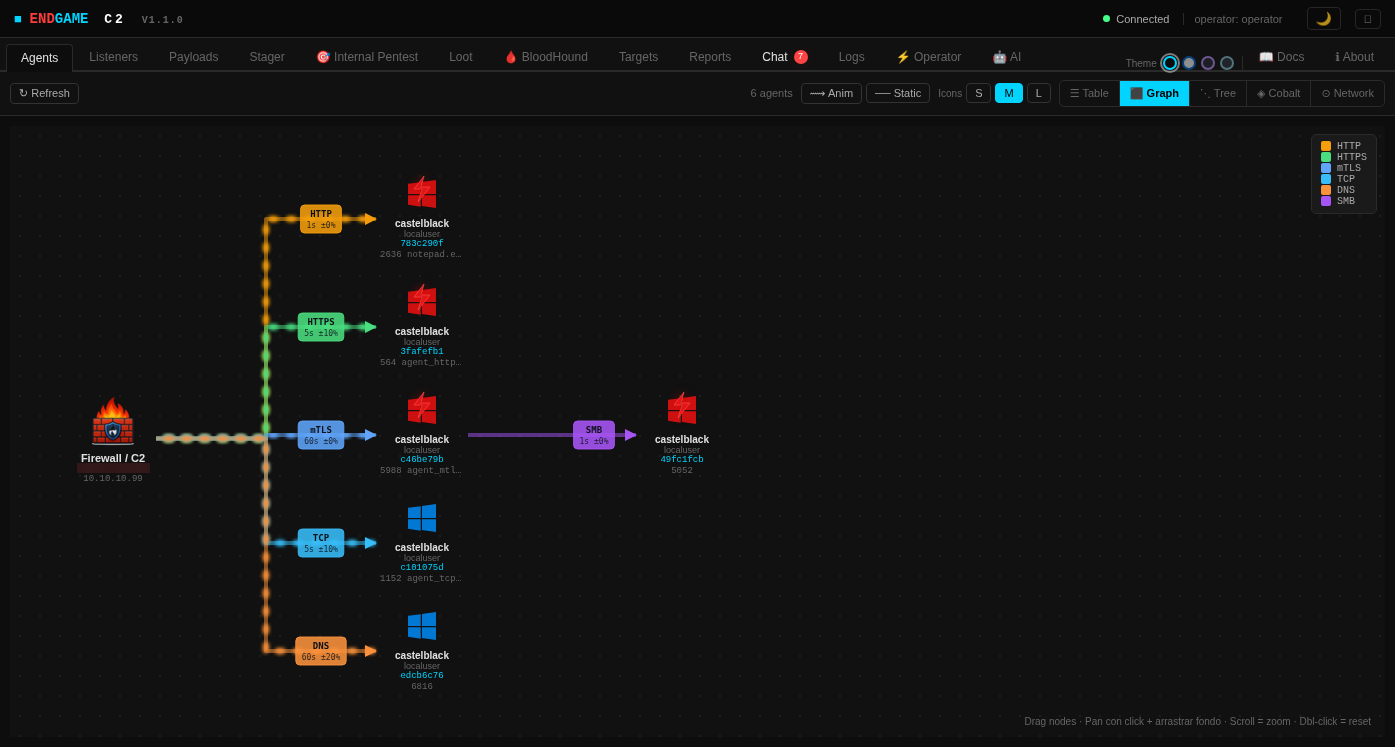
| Interface Web | Graphe de kill-chain (actualisation automatique) · console d'agents · Console IA · gestionnaire de butin · assistant IA · multi-opérateur |
| Agent (Go) | Windows · Linux · macOS · 7 transports · suite d'évasion complète · hachage d'API (parcours PEB, 22 fonctions hors IAT) · opérations Kerberos · chargeur PE en ligne · CONFIG runtime · ~13 Mo |
| Agent (Nim) | Windows · Linux · 7 transports incl. pipe SMB · appels système indirects (Hell's Gate) · spoofing de pile · unhook NTDLL · hachage d'API (parcours PEB, 22 fonctions hors IAT) · chargeur PE en ligne · BOF + .NET CLR · keylogger · SOCKS5 · ISHELL · identifiants navigateur · mouvement latéral · anti-sandbox · ~1 Mo |
| Agent (Rust) | Windows · Linux (x64) · 7 transports · appels système indirects (Hell's Gate) · patch AMSI · masquage de sommeil · hachage d'API · spoofing de pile · unhook NTDLL · anti-sandbox · heures de travail · DNS canary · opérations Kerberos · chargeur PE en ligne · BOF + .NET CLR · ISHELL · screenwatch · suite d'injection complète · BLOCKDLLS · spoof PEB · patch ETW · identifiants navigateur · keylogger · SOCKS5 · mouvement latéral (8 méthodes) · ~507 Ko |
| Agent (C) | Windows · Linux (x64) · 7 transports · format EXE + DLL · hachage d'API (parcours PEB, 35 fonctions hors IAT) · spoof PPID · anti-sandbox · opérations Kerberos · chargeur PE en ligne · unhook NTDLL · keylogger · SOCKS5 · ISHELL · identifiants navigateur · .NET CLR · BOF · mouvement latéral · ~130 Ko |
| Chargeurs | Stubs C / Go / Nim / shellcode |
| Rapports | HTML · JSON · CSV · couche MITRE ATT&CK Navigator · résumé exécutif IA |
