CVE-2025-25200
Contexte
- Vulnérabilité : CVE-2025-25200
- Type : Regular Expression Denial of Service (ReDoS)
- Composant : Kao >= 2.0.0, < 2.15.4 , >= 3.0.0-alpha.0, < 3.0.0-alpha.3 , >= 1.0.0, < 1.7.1, < 0.21.2
- Description :
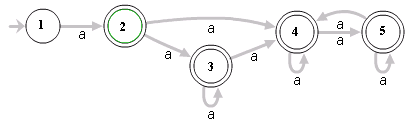
Cette vulnérabilité présente une complexité temporelle quadratique O(n2) ou, dans des scénarios plus critiques, exponentielle O(2n), c'est-à-dire que le temps nécessaire pour traiter l'entrée croît avec sa taille (backtracking). L'origine du problème réside dans le mécanisme du moteur d'expressions régulières appelé backtracking. Lorsque l'entrée (token) ne correspond pas, le moteur revient simplement à des positions antérieures où il pourrait choisir un chemin alternatif.
Impact et Sévérité
- Type d'impact : Denial of Service (DoS)
- Vecteur d'attaque : Réseau
- Score : 9.2 (High)
Atténuations Possibles
- Validation de la longueur de la charge.
- Utiliser une règle WAF pour nettoyer ou rejeter les en-têtes contenant des motifs susceptibles de déclencher un ReDoS.
- Implémenter des limites de temps de requête pour éviter que les requêtes de longue durée ne bloquent la boucle d'événements indéfiniment.
Responsible Disclosure
Cette vulnérabilité a été traitée selon les pratiques de divulgation responsable.


 dwictor0/poc-cve-2025-25200

