 dustblessnotdust/cve-2024-53677-s2-067-thread
Exploit multi-thread pour CVE-2024-53677 (Apache Struts S2-067) avec ciblage d'endpoint de téléchargement de fichiers, test de traversée de répertoire et injection de payload JSP personnalisée.

N'utilisez pas les technologies décrites dans cet article pour effectuer des tests illégaux. Toute conséquence directe ou indirecte, ainsi que les pertes résultant de la diffusion ou de l'utilisation des informations ou outils fournis dans cet article, relèvent de la seule responsabilité de l'utilisateur. L'auteur n'est pas responsable des conséquences néfastes. Cet article est uniquement destiné à des fins d'apprentissage.
POC de vérification, https://github.com/TAM-K592/CVE-2024-53677-S2-067/ Les versions suivantes d'Apache Struts sont concernées : 2.0.0 à 2.5.33, 6.0.0 à 6.3.0.2
D'après l'historique des derniers jours du POC, la version finale actuellement en ligne est un obfuscation en base64, apparue hier en chinois (12 décembre 2024 à midi).
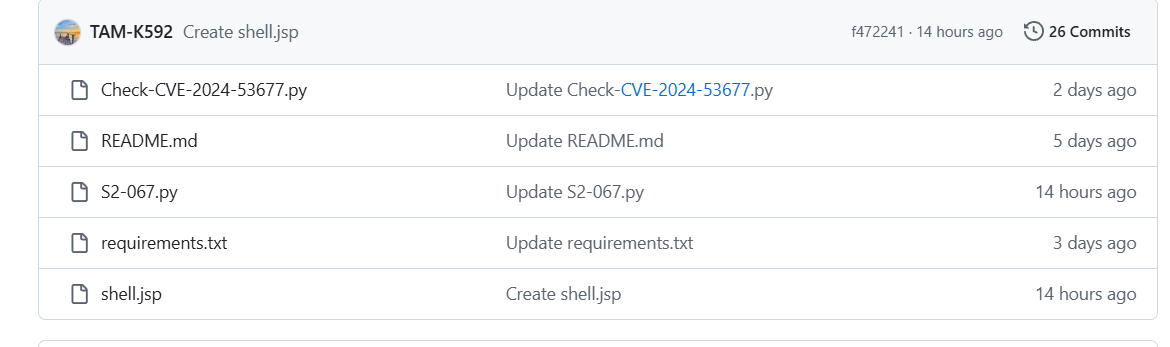
J'ai apporté quelques modifications sur la base du travail du maître
usage: CVE-2024-53677-S2-067-thread.py [-h] (-u URL | -f FILE) --upload_endpoint UPLOAD_ENDPOINT [--paths PATHS [PATHS ...]]
                                       [--filenames FILENAMES [FILENAMES ...]] [--payload PAYLOAD] [-s THREADS] [-o OUTPUT]

S2-067 Exploit - 多线程文件上传支持并从文件中读取URL

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     目标基础URL(例如:http://example.com)
  -f FILE, --file FILE  包含目标基础URL的文件路径,每行一个URL
  --upload_endpoint UPLOAD_ENDPOINT
                        上传端点路径(例如:/uploads.action)
  --paths PATHS [PATHS ...]
                        路径遍历测试路径
  --filenames FILENAMES [FILENAMES ...]
                        自定义载荷文件名
  --payload PAYLOAD     自定义JSP载荷内容
  -s THREADS, --threads THREADS
                        使用的线程数量(默认: 5)
  -o OUTPUT, --output OUTPUT
                        输出成功URL的文件路径(默认:success.txt)
