 drbloop2000/sid-meier-s-civilization-vi-rce
Preuve de concept et analyse détaillée d'une évasion de bac à sable dans Civilization VI/V (CVE-2026-116370), réalisée via loadstring et l'exécution de bytecode depuis un addon du workshop.

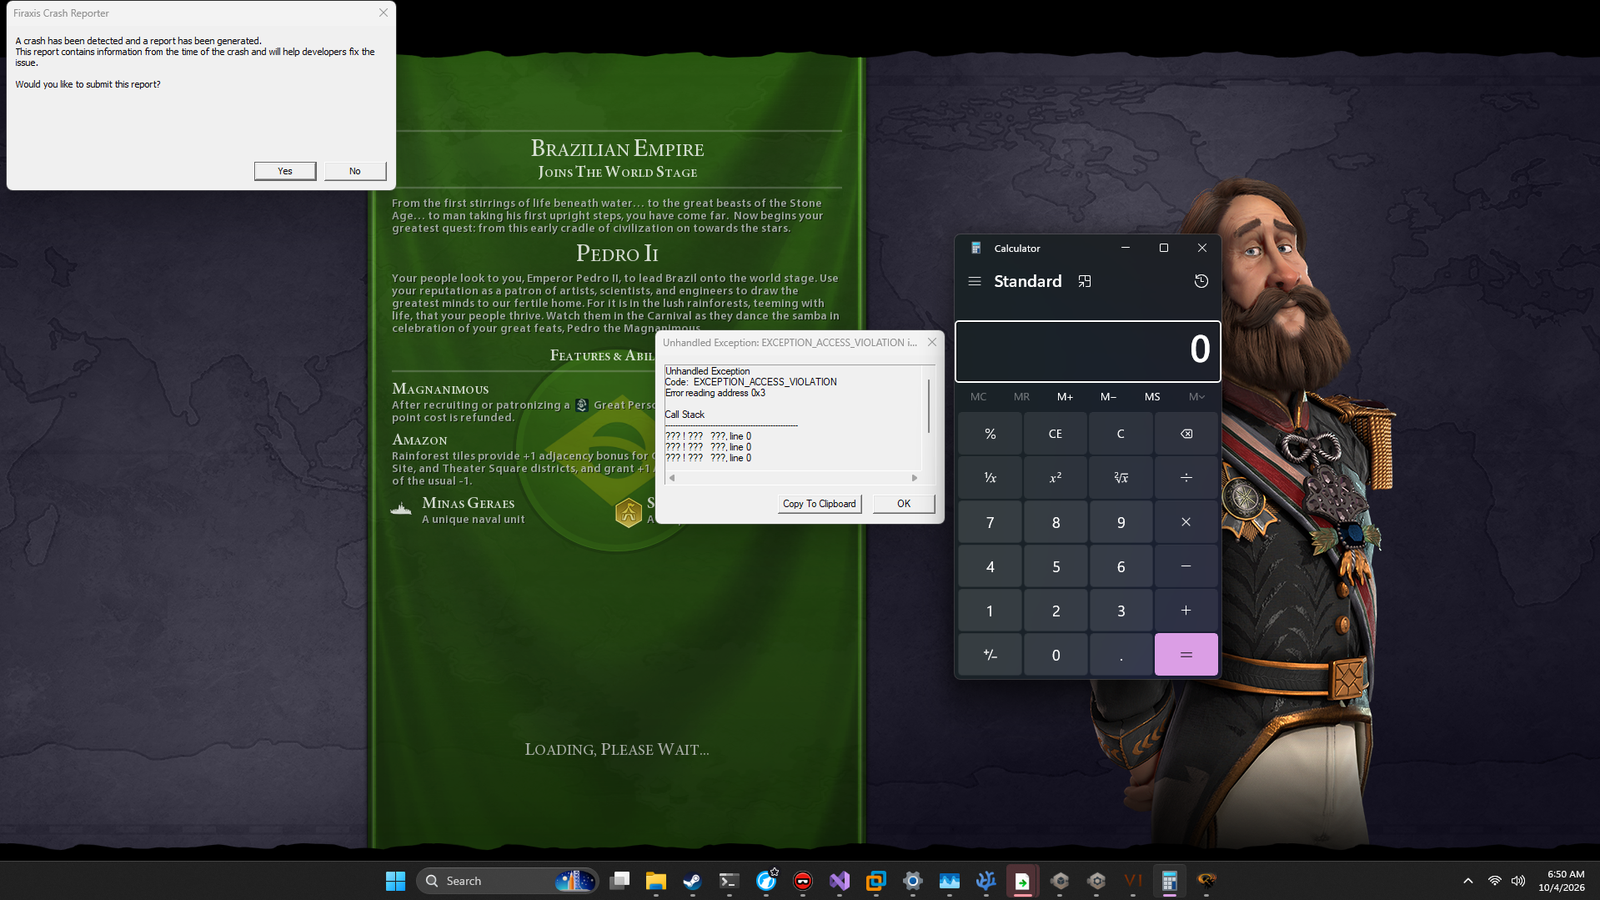
Il y a quelques semaines, j'ai découvert une évasion de sandbox dans Civilization VI et V en utilisant loadstring et en exécutant du bytecode, à partir d'un addon du workshop.
https://www.youtube.com/watch?v=ORHlUNISZd8
Veuillez consulter mon write-up sur le jeu précédent pour en savoir plus : https://drbloop.dev/blog/three-click-rce-in-civi-v






